製造業にとって最も避けたい、売上に直結するサイバー攻撃による工場の稼働停止。しかし、セキュリティ対策の導入は工場ならではの困難があり、簡単にはいかない。参天製薬(大阪市北区、伊藤 毅代表取締役社長)は、サプライアーのランサムウェア感染をきっかけに、2017年から国内外の工場のサイバーセキュリティ対策を強化。工場との対話を重ね、着実に進めている。
サプライヤーのランサムウェア感染
製造業のサイバーセキュリティ担当者に強い危機感を抱かせたアサヒグループホールディングス(アサヒGHD)のランサムウェア感染。参天製薬でグローバル情報セキュリティを担当する正木文統氏は「感染して工場での製造が停止することが、現実に起こると目の当たりにし、工場の対策意識は確実に高まりました」と話す。製造する製品は医薬品とビールとでは分野が異なるが、工場が止まり製品の出荷が停止した事実は、生産現場のサイバーセキュリティ意識に大きく影響したという。
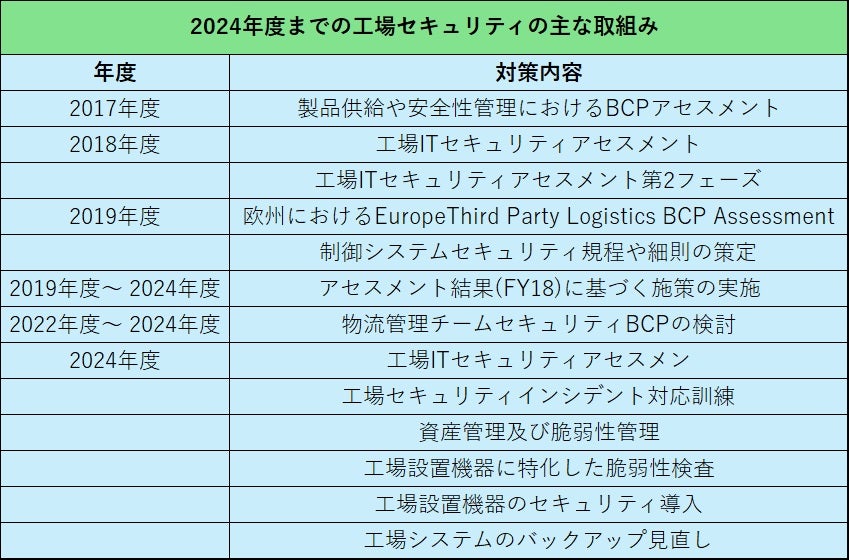
同社では2017年から国内の2工場と中国の蘇州工場、そして奈良の研究所で、サイバーセキュリティ対策の強化に取り組んでいる。きっかけは、原材料を仕入れていた取引先がランサムウェア「NotPetya」に感染し、工場での生産が停止。原料の仕入れが一定期間ストップした。それが同社にも波及し医薬品の製造が止まった。ランサムウェアに感染したわけではないが、影響を受けた初めてのケースだった。
この事態を重く見た参天製薬は、工場のサイバーセキュリティ調査に乗り出す。2017年度末には製品供給や製造の安全性管理に関するリスクアセスメントを実施した。明らかになったのが工場の脆弱性だった。オフィスワークを中心とした本社ではIT部門がサイバーセキュリティ対策を行っていたが、製造現場である工場は違った。正木氏は「基幹製造システムを除き、他はどこまで対策されているか不明な状態でした」と明かす。
複数の設備や機器が協調して稼働する製造ラインでの最優先は、トラブルなく安定した製造を続けること。保守と管理を担当する製造ラインのシステム担当者の業務範囲には、サイバーセキュリティ対策は含まれない。サイバーセキュリティ対策の実情は、設備や機器の販売会社に頼っている状態だった。本社の担当者も工場の製造ラインに積極的にアプローチすることはなく、静観の構えだった。理由はサイバーセキュリティ対策としてのプログラム更新が、工場側として最も避けたい安定した製造ラインの稼働率を乱す、原因になりうるからだった。
工場との共闘策
工場のサイバーセキュリティを強化するために、正木氏ら本社のサイバーセキュリティ担当者がまず取り組んだのが、責任の明確化だった。制度で当事者意識を持つようにうながす目的。製造ラインのセキュリティ対策は工場側で担当者を任命し、責任の所在を確定させた。
ただし、対策業務を丸投げするのではなく、本社側のサイバーセキュリティ担当者がサポートする。当初は後ろ向きだった工場側に、ITの最高責任者であるチーフインフォメーションオフィサー(CIO)が工場長を含む役職者に、対策の重要性を説いて回った。説明の方法もただ重要性を話すだけではなく、工夫を重ねた。
「被害を受けた場合の生産停止期間や製造効率の低下といった、事業継続の観点を踏まえて、被害でマイナスになる具体的数値を挙げて伝えていました。従来工場で取り組んでいるBCPに追加するイメージで、セキュリティインシデントが発生したときにBCPとして対応ができるかのチェックから始めました」(正木氏)
さらに本社側のサイバーセキュリティ担当者は、積極的に関与の度合いを高めていった。たとえば、コミュニケーションの垣根を下げるために、用語集を作り、サイバーセキュリティ担当部門内で共有していたという。その1つが”バリデーション”だ。
IT的な意味のバリデーションは、入力されたデータやプログラムが規定や仕様に適合しているか、狙い通りに稼働しているのかを確認する作業を示す。日常的に実施している通常の業務で特別な対応ではない。
一方、医薬品の製造ならではの、より重大な対応を意味する。医薬品の品質変化は患者の命に関わるため、製造工程は厳重に管理されている。工程を変更するには、本当に以前と同じ効力の医薬品を確実に製造できているか、試験や検査を行い、データを収集して詳細に解析し、文書化することが省令で定められている。この多大な労力とコストがかかる作業をバリデーションという。
セキュリティ対策として脆弱性の修正のための更新プログラムを導入する作業であっても、医薬品の製造過程を確認するバリデーションが必要になる。同じバリデーションという単語であってもIT担当と工場で示す内容がこれほど異なる。
このように、部門間の“言語の違い”による誤解を防ぐために、より重みのある工場側が使う意味に認識を合わせていった。「工場側の認識を把握し、協調関係を築かないとIT- BCPの実現は難しい」と正木氏は話す。
負荷の少ないルールで運用
製造ラインの停止を伴うような抜本的な変更は避けつつのセキュリティ強化とは、たとえば、ネットワーク内通信の選択的な制限だ。重要システムのサーバーには個別のファイアーウォールを設置することで、特定の通信のみを許容した。
物理的なアクセス制限では、通常は閉じたネットワーク内で稼働している製造監視システムからデータを抽出する方法をルール化。リスクの高いPCを直接接続するのではなく、ウイルス検査済みUSBメモリを利用する。
これらはセキュリティ強化のために本社の担当者がルールを決めたわけではなく、工場側で決めるようにうながした。
「工場では極限までさまざまな運用を効率化して、製造ラインを稼働させています。たとえば、従来の工程より数分の短縮を達成できていたところに、セキュリティ対策だからといって15分の手間を追加することは、心情的に受け入れがたい。我々もそう思います。だから製造そのものに負荷を増やすことはなるべく、避けたい。そこで負荷の極力少ない運用ルールを工場側に考えてもらいました」(正木氏)
工場主体の歩みは、セキュリティルール化だけではない。製造ラインのシステムや設備に修正プログラムを導入する作業も、工場の年次計画に沿った法定点検やメンテナンスのタイミングに合わせて進めた。バリデーションが必須のため、業務で使う一般的なPCのように早急な更新はできず対応は先延ばしになる。それでも長期的な観点からは、最善の策となる。正木氏はこう説明する。
「セキュリティ対策の実施は、プログラムの更新も含めて毎年続きます。工場側が理解し納得し、さらに主体的に取り組むのが目標です。強制的に工場に対応を求めることもできますが、それでは目標に到達できません。我々との協調関係も崩れます。バリデーションで多大なコストがかかるので、工場側はその回数は極力減らしたい。そこは調整しながら進めていきました」
このように各工場のサイバーセキュリティ対策を進めながら、参天製薬としての制御システムセキュリティ規程や細則といった文書も整備していった。
机上訓練で知る現場力
一定のサイバーセキュリティ強化を踏まえ、次のステップとして実施したのが、各工場のサイバーセキュリティ担当者を集めての机上訓練だった。2024年度に能登と滋賀の工場から集まった5人と本社のサイバーセキュリティ担当の3人が参加して実施した。
生産管理システムにつながっているPCがランサムウェアに感染したシナリオで、工場の初期対応を対象に行った。感染拡大を防ぎながら、工場内の製造設備や機器のどこが感染したか特定し、どれほど影響を受けているのかを調べていく。
感染範囲の特定は、工場特有の難しさがある。実は生産システムや設備の動作記録であるログを調べても、感染しているのかが判然としない。正木氏は「IT系のシステムと比較してログの精度が低く、通常と異なるログがあっても、感染の結果なのか故障なのか判然としません」と話す。それは設備の製造や販売元でなければ、解析が不可能なレベル。参加者は、その条件下での対処が不可避なことも含めて学ぶ。
訓練で明らかになったのが、隠れていた現場力。サイバー攻撃対策で“武器”となる方法の存在だった。現場の担当者から強制的にネットワークから離脱する方法が、いくつも提案された。一般的な工場でのセオリーは、今後の製造に影響するため各設備の電源は落とせない。対策強化も、前提はそこにあった。
しかし、工場の担当者はこれまでに故障を含み、いろいろなトラブルを経験している。感染が疑われるネットワークからシステムや設備を離脱させるために、過去の経験をもとに『ここの電源は落として大丈夫』と工場の担当者が現場的に判断していった。中にはフロア全体の電源を切る判断もあったという。「思いがけずネットワークから離脱できる方法が、複数提案されました。しかも工場長の判断が不可欠なレベルではなく、現場で可能な対応範囲内でした」と正木氏は話す。これらはリスクアセスメントだけでは、表に出ない対応だった。
「とにかく机上訓練を実施して、現場で可能な対応を洗い出せるのは考えてもなかった。それがわかるだけでも、訓練の価値がありました。実際にできる対応の洗い出しに有効と気づきました」(正木氏)
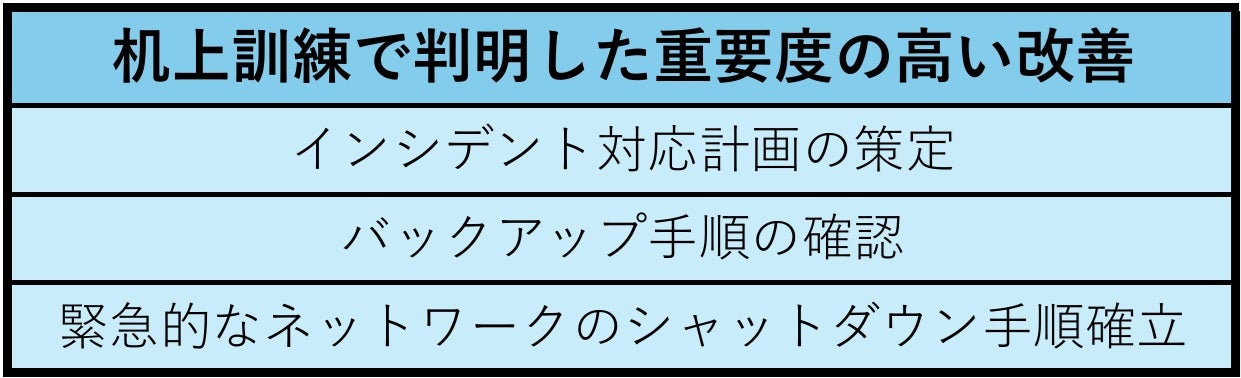
訓練後に共通認識として確認できたのは、感染の検出や封じ込めなど、具体的なステップを含む対応計画の策定と文書化の必要性だった。
現在の課題は人材確保
現在、同社が進めているのは、工場内通信ネットワークの詳細な把握。感染リスクがある、設備や機器の製造元や販売会社がメンテナンス用に引いた回線。そして、分離された閉じたネットワーク内で稼働している前提であっても、他のネットワークと接続しているケースが存在している。
また工場内の各システムや設備のバックアップを見直している最中だという。課題は、日常的に保存しているデータをもとに、必要性に見合った復旧ができるのか。正木氏は「復旧チェックは実施しきれていない」と明かす。データの保存先や保存時間の妥当性を含めて、検証しながら進めている。
過去8年の取り組みで対策の進展は確実に見られるが、社会的に求められるサイバーセキュリティ基準はますます高まっている。アサヒGHDなどがランサムウェアに感染した影響で人材のニーズが急上昇し、転職を含めた流動性がいっそう高まり、人材確保が難しくなっているという。
そこで高めていきたいのが、企業の枠を飛び越えた各社の協力だという。机上訓練で活用したのは日本シーサート協議会が発行している「サイバー攻撃演習訓練実施マニュアル」と同社を含む製造業10社の担当者を中心に作成した「製造業10社の実務者で議論した、制御系SIRTが日常で取り組みたいインシデント対応訓練」。これらは無料で公開されている。正木氏はこう話す。
「工場の対策強化は簡単ではありませんが、1つ1つ着実に進めていくしかありません。サイバーセキュリティ強化は企業を越えて協力できます。私たちも各社とともに『インシデント対応訓練』を公表しました。社会的にもっと助け合いながら、進めていきたい」
1890年に田口謙吉が田口参天堂を開業。1899年に自社初となる眼科製品「大学目薬」を発売。1925年に参天堂株式会社を設立。1958年に社名を参天製薬株式会社に変更。主力の眼科用医薬品を中心に世界60以上の国と地域で事業を展開。売上高は2916億円で連結の従業員数は3968名(2026年3月31日時点)