サイバーセキュリティ対策を無効化する現場否定できない動機
─ 第87回:エアギャップでのウィルス感染
陸上自衛隊でウイルスに感染したUSBメモリの使用が発覚しました。防衛省によると、正規の調達手続きを経ず隊員が持ち込んでいました。サイバーセキュリティ対策のために数々のルールを設定しても、現場の活動を踏まえていない対策には、必ず逸脱が発生します。なぜでしょうか?今回は、どうよUSBメモリをきっかけにした工場でのウィルス感染を取り上げます。
広告(300×250)
陸上自衛隊でウイルスに感染したUSBメモリの使用が発覚しました。防衛省によると、正規の調達手続きを経ず隊員が持ち込んでいました。サイバーセキュリティ対策のために数々のルールを設定しても、現場の活動を踏まえていない対策には、必ず逸脱が発生します。なぜでしょうか?
今回は、どうよUSBメモリをきっかけにした工場でのウィルス感染を取り上げます。
■事例:USBメモリによるウイルス感染
中堅メーカーの工場事務所に勤務するAさんは、デスクの前で首をかしげていました。
「最近PCの立ち上がりがどうも遅いような気がする。一度、セキュリティソフトでスキャンをかけた方が良いのではないか?」
Aさんが担当しているのは、この工場の心臓部とも言える「生産ライン制御システム」に、各種データや部品仕様書などを読み込ませることです。このシステムを中心とする制御系ネットワークは万が一、サイバー攻撃やウイルスに感染して生産ラインが停止することがないよう、インターネットから完全に物理遮断された、いわゆる「エアギャップ」環境として厳重に管理していました。
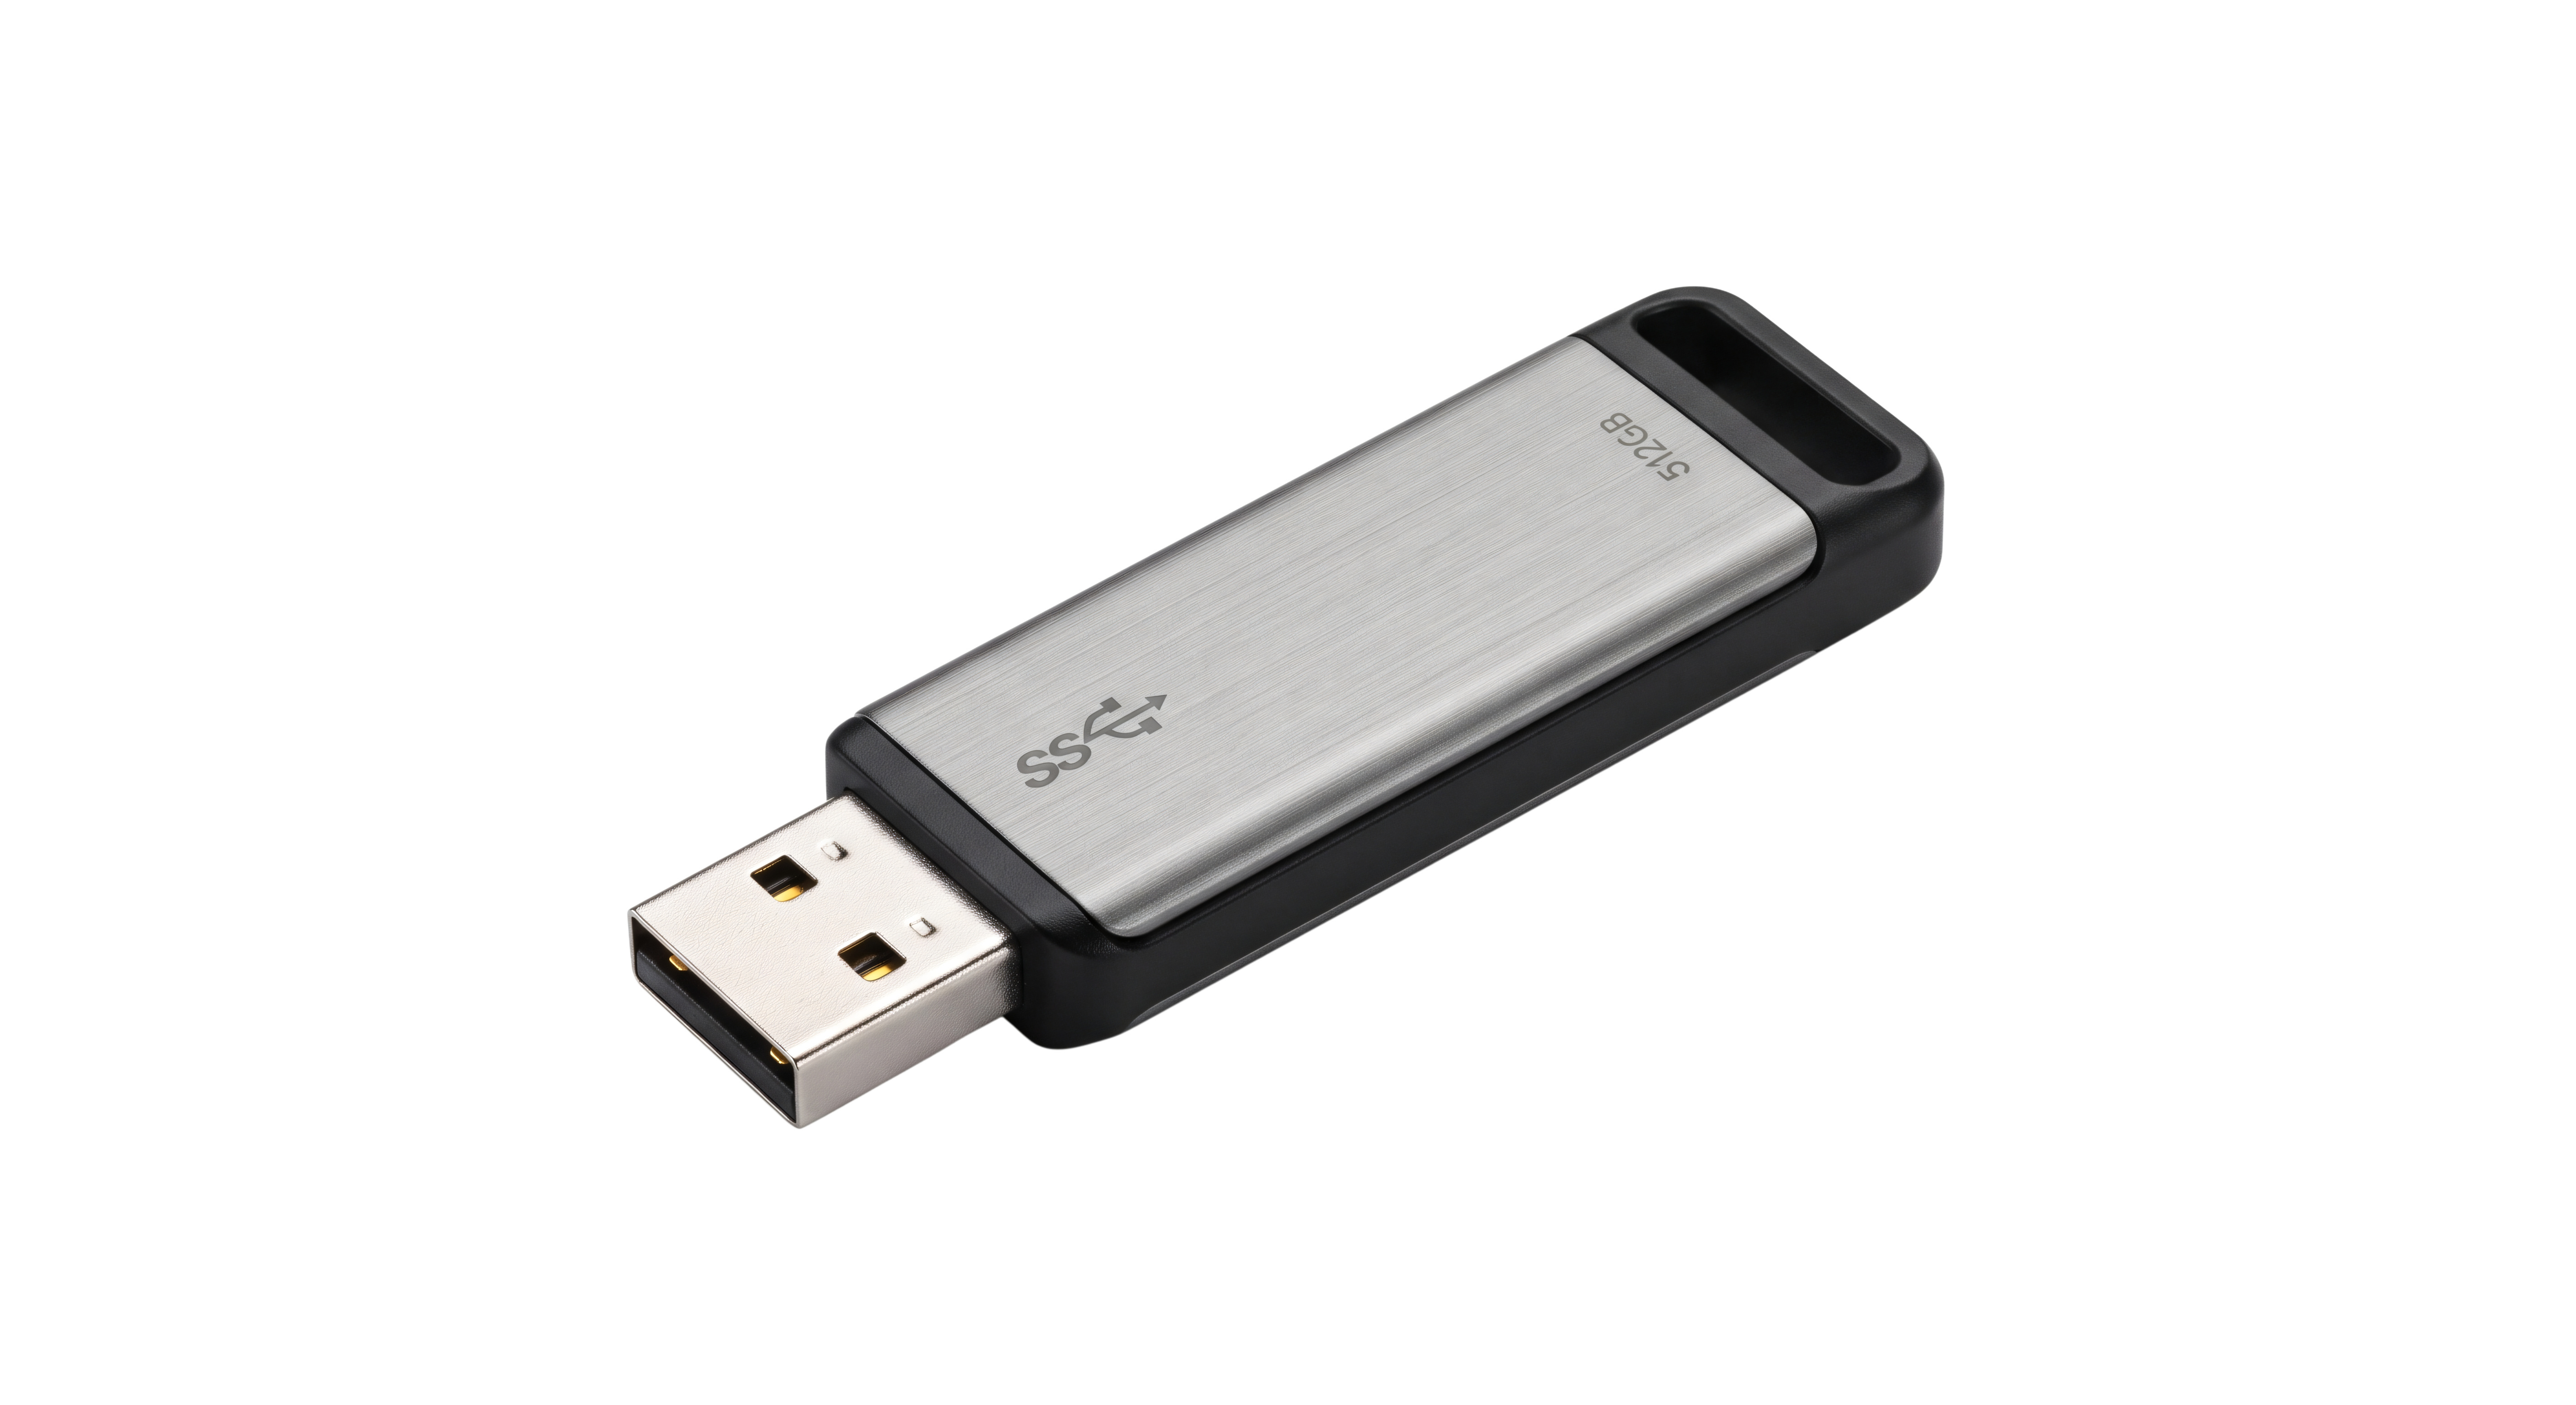
外部とのやり取りは、インターネット接続が可能な一般的な業務PCで行っていました。取引先から仕様書を受け取り、それを専用のUSBメモリにコピーし、そのUSBメモリを持って隔離されたクローズド環境内にある制御系PCの設置場所までいき、データを移し替える。これが、Aさんの日課であり、社内のセキュリティ運用ルールに従った「安全な手順」のはずでした。
しかし、その日はどうにもPCの動きが重く、気になったAさんは、念のため手動でUSBメモリをフルスキャンすることにしたのです。プログレスバーがゆっくりと進み、作業を終えようとしたその時、画面中央に見たこともない真っ赤な警告ウィンドウが表示されたのでした。
「悪質なマルウェア(トロイの木馬型)を検出しました」
Aさんは慌ててPCからLANケーブルを引き抜き、USBメモリを握りしめ、すぐに情報システム部へ駆け込みました。事態を重く見たセキュリティ担当者が緊急調査に乗り出しました。明らかになったのは、絶望的ともいえる運用の実態でした。
問題のUSBメモリは、なんと1年以上前から現場で日常的に使われていたと判明しました。その間に接続された端末の数をログから洗い出すと、工場内の制御系PCや検査装置を含め、実に50台以上にのぼりました。つまり、1年以上もの間、機密情報が詰まったネットワークの内部でウイルスが静かに潜伏し、拡散され続けていた可能性があるということです。
さらにセキュリティ担当者を絶句させたのは、そのUSBメモリの「出どころ」でした。本来、社内ルールでは情報システム部が事前検証した指定の正規サプライ品しか使えないはずです。しかし、これが守られていませんでした。
本社からのコスト削減要請と現場の容量不足が重なった際に、「大容量で安いから」という理由で、現場の判断により大手ECサイトで格安販売されていた海外製の互換品を購入・調達していたことが分かりました。
後の解析で、最初にマルウェアが見つかったUSBメモリには、内部パーツが不正に偽装されており、製造・出荷の段階ですでにマルウェアが仕込まれていた疑いが浮上したのです。しかも、同じようにルールから外れたUSBメモリを従業員が大量に保持していました。一部は同じウイルスに感染していました。
さらに、業務の効率化を求める現場では、「毎回スキャンが入ると作業が中断して納期に間に合わない」という不満から、いつしかセキュリティソフトのリアルタイムチェック対象から「USBドライブを除外する」というローカルルールが横行していました。
「ネットに繋いでないから絶対に安全なはずだ」
そう信じ切っていた現場で、なぜこれほど深刻な状況が広がってしまったのか?ルールは存在していたのに、なぜそれを守れていなかったのか?
経営陣への報告書を前にして、セキュリティ担当者と発見者であるAさんは、どこから改善に手をつければいいのか分からず、ただ頭を抱えるばかりです。
■解説:否定できない動機
今回の事例を聞いて、「そこまでずさんな管理、うちではあり得ない」と感じた方もいらっしゃるかもしれません。ですが、実は多くの企業や組織が同じ構造の罠にはまっています。
この問題の本質は、セキュリティ担当者の怠慢ではありません。実質的な「運用の無効化」です。背景には、「エアギャップ(=ネットワークから遮断されている環境)が生む油断」があったのかもしれません。現場では次のような問題があったと考えられます。
①現場無視のサイバーセキュリティ対策
多くの場合、ルールからの逸脱は現場の切実な事情が反映されています。たとえば、ルール外のUSBメモリの利用は「会社指定の正規品は、現場予算に対して高すぎる」といったことが理由です。しかも、多数の従業員が同じ運用をしていたことから、社用USBメモリを使うことが実務上、不便だったのは明らかでしょう。
現場で使える共有のUSBメモリ自体が少なすぎたのか、利用後のデータ消去がなされず利用時のデータ容量が足りないために個人のUSBメモリを使っていたのか、さまざまな理由が考えられるでしょう。また、USBメモリのセキュリティチェックを無効化したことは、「消費される時間が惜しい」から。これらは、納期やコストカットに追われる現場から見れば、当然かもしれません。
②新品への無意識的信頼
ルール外であっても、大手ECサイトでのUSBメモリを購入して利用し、セキュリティスキャンを無効化して利用を続けることは、無意識的な前提として「新品の製品=安全」と思い込んでいたからです。
しかし現実は異なります。昨今は、製造や流通の段階で意図的な悪意(=マルウェア混入や容量偽装)が仕込まれた製品が販売され、問題となっています。
③エアギャップの過信
現場の人間は会社を危険に晒そうと思って、ルールから外れていくのではありません。むしろ「決められた納期に間に合わせたい」「コストを抑えて仕事を前に進めたい」という真面目な動機が原因です。事例では明確な情報はありませんが、閉じているネットワークであるために、ルールから多少外れても安全だと思っていたのかもしれません。
しかしエアギャップ環境下の製造ラインであっても、攻撃される余地は残っています。製造ラインとエアギャップの外を接続するUSBメモリは、その代表格です。
【対策のポイント】
では、こうした現場での本末転倒な運用を避け、ウイルス感染から閉じたネットワークを守るためには何から始めるべきでしょうか。
まずは、早急に「防御の穴」を埋めましょう。緊急的な対策として、現場で使用しているUSBメモリや可搬記憶媒体のうち、管理台帳に載っていない「出どころ不明のUSB」や「個人の私物」が、引き出しの奥にないかを調べましょう。正規の調達ルート以外で買われた安価なデバイスは直ちに回収して破棄し、管理番号が付与された機器のみを利用する運用を徹底しましょう。
「防御の穴」を埋める緊急対策は、システム部門や現場管理者と一緒に、主要端末のセキュリティソフト設定を抜き打ちで確認することです。「業務の邪魔だから」とスキャン対象から特定ドライブを除外する設定が放置されていないか、新しいデバイスを接続したときに「強制スキャン」が動く仕様になっているかをチェックします。
ただし、「穴」を埋めることは本命ではありません。現場が守れないルールを生んでいる事情を特定することが重要です。先に挙げた①「現場無視のサイバーセキュリティ対策」に似たような事態になっていないでしょうか。
例えば「指定品の申請を出しても手元に届くまで数週間かかる」「指定USBが高額で必要本数を確保できない」「毎回のウイルスチェックで作業が遅れる」といった状況であれば、現場はルールと納期の板挟みになります。時間・コスト・手間のボトルネックを放置したまま「ルールを守れ」と求めても、現場は業務を回すために、別の抜け道を探してしまうでしょう。
製造現場では図面や仕様書、ログデータなどの受け渡しが日常的に発生します。本来は使用後に不要データを削除して再利用すべきですが、他者のデータを誤って消してしまうことへの懸念や、整理する時間がないことからデータが蓄積され、やがて容量不足に陥ります。その結果、「手っ取り早く調達しよう」という行動につながりやすくなります。
そのため、緊急対策後に行う対策として、現場が正規ルートを選びやすい環境を整備することが重要です。最も容易に実行できるのは、あらかじめ動作検証を済ませた指定USBメモリを社内に一定数ストックしておくことです。これで「申請に時間がかかる」「手元に空きUSBがない」といった理由で現場が独自調達に走るリスクを低減できます。
USBの管理方法も改善する必要があります。一定期間(例:7日以上)経過した一時ファイルを自動削除するスクリプトの運用か、または返却時にフォーマットの義務付け、データ消去を徹底させます。これで容量不足のUSBを一掃できます。
USBメモリのスキャンに時間がかかるようなら、PC本体でスキャンさせるのではなく、「データ持ち込み専用の検疫用端末」のような機器を現場に1台置き、そこを通さなければ社内PCに挿せない仕組みを作るのも効果的な手法です。
また、ここまでの対策は、USB利用を前提としてリスクを低減する方法ですが、より抜本的な対策としては、USBそのものへの依存を減らしていくことも検討に値します。この際、将来のリスク低減のための投資として、USBを使用する業務環境からの脱却を検討することも一案です。
例えば、オープン系とクローズ系の境界にファイル受け渡し専用の隔離サーバーを設置する方法があります。外部から持ち込まれたファイルは、まず隔離サーバー上でウイルス検査や無害化処理を受け、安全性が確認されたものだけがクローズ系のネットワークへ転送されます。言わば、データ専用の「保安検査場」を設けるイメージです。
これによってUSBメモリによる受け渡しを減らせるため、感染リスクの低減はもちろん、USB自体の管理・紛失リスクの低減も期待できます。ファイルは自動的にウイルス検査や無害化処理を受け、安全が確認されたものだけをクローズドネットワークへ転送させるシステムです。
外部の環境と閉じているネットワークであっても、人間の運用一つで突破され、ウイルスが蔓延してしまいます。大切だからネットワーク閉じているにもかかわらず、ウイルスに感染すれば被害は、甚大です。
だからといって見てきたように、隔離サーバーの利用を除けば、対策は特別ではありません。USBメモリの利用に限らず、本質は「ルールを作れば安心」ではなく、それが現場でどう運用されているかまで追跡して初めてリスクは下げることができます。無理なく守れるルールを組み立てることが、形骸化を防ぐ生きたリスクマネジメントにつながります。
(一財)レジリエンス協会幹事。1968年生まれ。外資系投資銀行、保険会社勤務を経て投資ファンド運営会社に参画。国内中堅中小製造業に特化した投資ファンドでのファンドマネジャーとしてM&A業務を手掛ける。2009年より現職。「企業価値を高めるためのリスクマネジメント」のアプローチでコンプライアンス、BCP、内部統制、安全労働衛生、事故防止等のコンサルティングに従事。企業研修をはじめ全国中小企業団体中央会、商工会議所、中小企業大学校等での講師歴多数。