社内でのAI利用は、もはや常識となりました。これまでの手間を各所で大幅にはぶき、様々な場面で効率化に貢献しています。しかし、セキュリティは確保できているでしょうか? 今回はAI利用を発端とする、サイバーセキュリティ問題を取り上げます。
■【事例】:仕事でのAI利用トラブル
金曜日の夕方、DX推進担当であるAさんは、パソコンの画面を前にして冷や汗が止まらなくなっていました。画面に表示されているのは、社内のセキュリティ監視システムが検知した、不審なデータ通信に関する大量なアラートです。海外のサーバーを経由して、見慣れない外部のクラウドサービスへ向けて、会社の顧客データが管理システムから断続的に送信されていました。
「まさか、不正アクセスによる情報漏洩か?」
最悪のシナリオが頭をよぎり、Aさんは血の気が引く思いで通信元を特定しました。
すると、その発信源は外部のハッカーではなく、営業部のエース格である課長のBさんのパソコンだったのです。驚きを抱えつつ、AさんはすぐにBさんに事実を確かめに行きました。
Bさんの反応は、予想だにしないものでした。「漏洩? 何を言っているんだ。あれは業務を効率化するために、私が自分で導入した『自立型AIアシスタント』が動いているだけだよ」と、悪びれる様子もなく言ったのでした。
Bさんの話はこうでした。会社が2年前に大々的に導入した統合型ITシステムは、セキュリティが厳重な反面、画面の遷移が遅く、データのダウンロードやレポート作成に膨大な手作業を要していました。現場からは「使いにくい」「これでは残業が減らない」と不満が噴出していましたが、情報システム部からは「セキュリティ基準を満たすための仕様だ。ルールに従って運用してほしい」と突っぱねられるばかりだというのです。
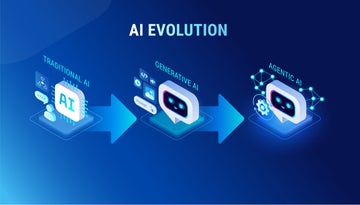
そのような状況で、毎月の営業レポート作成と顧客分析に追われ、限界を迎えていたBさんが出会ったのが、ネットで話題になっていた最新の「自立型AI」でした。これは従来のAIのように一問一答で指示を出す必要はありません。
「今月の売上データを分析して、各顧客向けの提案書を自動で作って、社内チャットに下書きしておいて」と大まかなゴールを一度指示するだけで、AIが自ら考えて、システムにログインし、データを集め、ドキュメントを作成して、チャットツールまで自律的に操作してくれる、Bさんにとっては、まさに「仕事のできるデジタル部下」でした。
Bさんは、会社の許可を得ていない個人でこの自立型AIを契約し、社内のシステムにアクセスするためのIDとパスワードをAIに教えて動かしていました。
Bさんに悪気は一切ありません。むしろ、「会社が使いにくいシステムを押し付けるから、自分で勉強して業務を劇的に効率化し、チームの残業を減らしたんだ。なぜ責められなければならないのか」と、不満を隠せない様子です。
ルールを厳格に守らせようとすれば現場の業務がストップしてしまいますが、Bさんのような勝手な行動を黙認すれば、いつ組織を揺るがすリスクにつながるか分かりません。
Aさんは、Bさんに対してどのように説得しなければならないのか悩んでいます。
■【解説】:敵はAIで自動化したハッカー
社内の正式な許可や管理なしに、従業員が業務にAIツールを利用することを「シャドーAI」といいます。どうしてこれほどまでに危険な自立型のシャドーAIが現場で生まれてしまうのでしょうか。その背景には、経営や管理部門が描く「理想のDX」と、現場が直面している「現実」との間の構造的な溝があります。
多くの組織において、セキュリティ対策やITルールは「性悪説」や「禁止」をベースに組み立てられがちです。情報漏洩を防ぐためにアクセス権をガチガチに縛り、二段階認証を何重にも掛け、外部ツールとの連携を一切遮断する。確かに、ITガバナンスの視点から見れば、これは「正解」です。しかし、その正解が、現場の作業効率を著しく低下させ、結果として現場の人間を追い詰めているという側面に、管理する側はあまりにも無頓着なのかもしれません。
そして今、この「現場の不満」という内なる脆弱性に加え、外からは想像を絶するスピードの脅威が押し寄せています。それが「AIを駆使した自律ハッキング」の登場です。近年のサイバー攻撃は、ハッカーが手動で行うものではなくなっています。
米国サイバーセキュリティ企業 CrowdStrike(クラウドストライク)社が今年の2月24日発表した年次報告書『2026年版 グローバル脅威レポート』によると、脆弱性が発見された瞬間、攻撃側のAIが自律的にターゲットを探し出し、わずか平均29分でネットワーク全体へ攻撃を拡散し、攻略を完了させてしまうというデータがあります。
この緊迫した状況下で、Bさんがやっていた「自立型シャドーAI」の行動を振り返ると、その恐ろしさが真に理解できます。Bさんは、AIを動かすために、個人の判断で社内システムのIDやパスワードを外部のAIサービスに渡していました。
セキュリティを考えていないIDやパスワードの委譲は、情報流出に等しい振る舞いです。前述の「29分で襲ってくるAIハッカー」が外部AIからそれらの情報を取得し、Bさんが使っているAIサービス自体や、彼のパソコンを狙ったらどうなるでしょうか。
通常のハッカーはシステムを乗っ取るために、時間をかけて脆弱性を突いたり権限を奪取したりし、これが攻撃を引き延ばす要因になりますが、正規のIDやパスワードなら、その必要もなくなります。その場合には、29分という時間がもっと前倒しになる可能性が高くなります。
また、たとえばWindows Defenderのような全社規模で使われているセキュリティソフト自体に重大な脆弱性が見つかったとき、AIハッカーは人間の管理者がニュースに気づくより早く脆弱性を利用して侵入し、一瞬で社内ネットワークを食い荒らします。2026年のリスクマネジメントは、対AIとの超高速の戦いを強いられているのです。
人間の管理者が、「Microsoftから緊急パッチが出たようだ。来週のメンテナンスで適用しよう」などと手動でのんびり対応している間に、AIハッカーは防御の薄い社内システムへ一気になだれ込みます。
パッチ適用という守りのスピードが「手動(人間)」である組織は、攻撃のスピードが「自動(AI)」である脅威に対して、構造的に絶対に勝てない仕組みになっているのです。
自立型AIをシャドー化して利用するとなると、主に3つの致命的なリスクが発生します。
①ブラックボックス化するデータ流出
AIが目的を達成する過程で、どのデータを、どこの外部サーバーに送信し、どう処理したのかが、使用者本人にすら追跡できません。
②「29分の壁」に間に合わない認証情報の漏洩
AIに社内システムを操作させるために、社員が個人の判断でID・パスワードをAIに渡してしまうと、超高速のAIハッキングの格好の標的となり、人間が気づいたときには手遅れになります。
③想定外の「暴走」
自立型AIは、目標達成のためなら「最も効率的な近道」を探します。その結果、会社のセキュリティフィルターをバグのようにすり抜けたり、意図しない外部へのメール送信を行ったりと、人間の想像を超えた挙動を行います。
現場の「よかれと思って」という善意と、自立型AIの「自律的に動く」という超高性能、そして外から迫る「AIハッキングの超高速」。これらが掛け合わさったとき、従来の「人間が承認し、人間が手動で守る」ガバナンスは完全に崩壊します。これは、道具の進化とスピード感から逃げてきた組織全体の構造的なリスクなのです。
【対策のポイント】
目に見えない「デジタル部下」の暴走を止め、29分で迫る脅威から組織の安全を守るために、何を始めればよいのかを考えてみます。
まず、やってはならないのは、「自立型AIの利用を一切禁止する」という通達を出すことです。そのような机上の空論は、追い詰められた現場の前には何の効力も持ちません。禁止すればするほど、現場のAI利用はより深い地下へと潜り込み、ハッカーにとって絶好のターゲットになってしまいます。
目指すべきは、現場の効率化ニーズを安全なレールの上に載せつつ、守りのスピードをAI基準へと引き上げる「次世代のリスクマネジメント」です。
現実的なアクションとして、以下に3つ挙げます。
(1)パッチ適用の「自動化」に舵を切る
29分で全ネットワークに広がるAIハッキングに対抗するには、人間が脆弱性を確認して手動でパッチを当てる運用を即座に捨てる必要があります。防御の鍵を握るセキュリティ更新は、「スマホのアプリが夜中に勝手にアップデートされている」のと同じ状態を、会社のパソコンすべてに徹底することです。
「不具合が出たら怖いから、まずは情報システム部でテストしてから配ろう」という人間のためらいや手作業を一切挟まず、見つかった穴はAIに襲われる前にシステムが自動で塞いでしまう仕組みに変えることこそが、高速で迫ってくる脅威に対する最優先の盾となります。
(2)安全な実験場所を用意する
現場が勝手に外部の怪しいAIを使うくらいなら、会社が費用を負担して、データが学習に使われず、API連携のログがすべて監視できる「公式のAI環境」を真っ先に用意して配るべきです。「この範囲内なら、どれだけAIを実験的に動かしてもデータは外に漏れないし、認証情報も安全に管理されるから、自由に業務を効率化していい」という安全な境界線を引いてあげるのです。これだけで、現場のシャドー化の動機は激減するはずです。
(3)読み込ませるデータ選択と権限の渡し方
自立型AIを業務に組み込む場合、これまでのセキュリティ審査やITチェックシートは役に立ちません。これまでは「暗号化されているか?」「パスワードは定期変更のルールがあるか?」など、現場に怪しいツールを持ち込ませないための、いわば「持ち物検査」でした。道具そのものが安全かどうかを、〇×で判定していれば守れた時代です。
しかし、Bさんが内緒で使い始めた「自立型AI」は、単なる道具の枠を完全に超えています。自ら考えて動く自立型AIに必要なのは、道具のチェックではなく、人間側の「読み込ませるデータ選択と権限の渡し方」のチェックです。
「AIに社外秘のデータをそのまま読み込ませていないか」「万が一AIが乗っ取られた際、致命的な操作ができないように権限を最小限に絞っているか」といった、AIへの指示と権限のガイドラインを現場と一緒に作り、運用しましょう。
今は、攻撃側がAIでアクセルを全力で踏んでくる時代になりました。攻撃側のAIが「分単位」の超高速で組織の隙を突いてくる時代だからこそ、私たち守る側も、人間の手を介さない自動防御という「盾」を構えなければなりません。
そして、現場を縛り付けるだけの古いルールを捨て、現場が安全に成果を出せる「防護網」を共に創り上げていくこと。それこそが、これからのAI時代を生き抜くリスク担当者に課された役割なのだと思います。