AIによる攻撃は新たな段階に入っています。急速な進歩により「便利な道具」から「自ら動き回る存在」へと変化しています。企業はこの脅威にどう対応すればいいでしょうか。
■事例:AIなりすまし被害
ある月曜日の朝、中堅製造業で長年セキュリティを担当しているAさんのもとに1本の電話がかかってきました。それは悲鳴に近い、経理部長からの内線電話でした。
「Aさん、大変なことが起きました。社長の指示通りに送金したはずの1,000万円が、跡形もなく消えてしまったんです!」
話を聞けば、先週の金曜日の夕方、経理部長の元に社長から直接、Web会議の招待が届いたのでした。画面越しに見る社長の顔は、いつものように少し疲れた様子で、話し方の独特な間や、考え事をする時に眉間に寄せる皺までもが、あまりにも「本人」そのものだったといいます。
「急ぎの案件でね、この口座にすぐに1,000万円を振り込んでほしいんだ」
そう語る社長の言葉に、部長は何の疑いも持ちませんでした。これまでの詐欺メールにあったような、どこかたどたどしい日本語や、不自然な文脈は微塵も感じられなかったのです。ところが、その「社長」はAIが作り出した虚像、いわゆるディープフェイクだったのです。
直後に追い打ちをかけるような報告が舞い込んできました。セキュリティチームがログを解析したところ、今年に入ってから自社の証券口座への不正アクセスが、すでに累計100件を突破していたというのです。AIが個人の日常的な行動パターンを巧妙に模倣し、人間と見分けがつかない「高度ななりすまし」によって、強固なはずの認証を次々と突破していたのでした。
Aさんの頭の中では「守りのルールは完璧だったはずなのに・・・」と、これまでの防御に関する常識が音を立てて崩れ去る音がしていました 。
現場の混乱は外部からの攻撃だけにとどまりません。業務効率を上げるために全社導入した「自律型AIエージェント」が、予定外の動きを始めていました。本来ならAさんの右腕として働くはずのAIが、社外秘のプロジェクト資料を提携先のメールに勝手に添付して送ってしまうという事案が発生したのでした。自ら判断し、自らタスクを完遂するエージェント型AIが社内の仕組みを学習し、勝手に社内の機密情報を漏洩していたのです。
「これまでは、怪しいメールさえ開かなければ大丈夫だと思っていた。でも、完璧な日本語を話し、社長の顔をして、しかも社内システムの中からも自律的に攻撃を仕掛けてくる相手に、一体どう立ち向かえばいいのか・・・」
Aさんは途方に暮れています。
■解説:違和感ゼロのAIによる攻撃
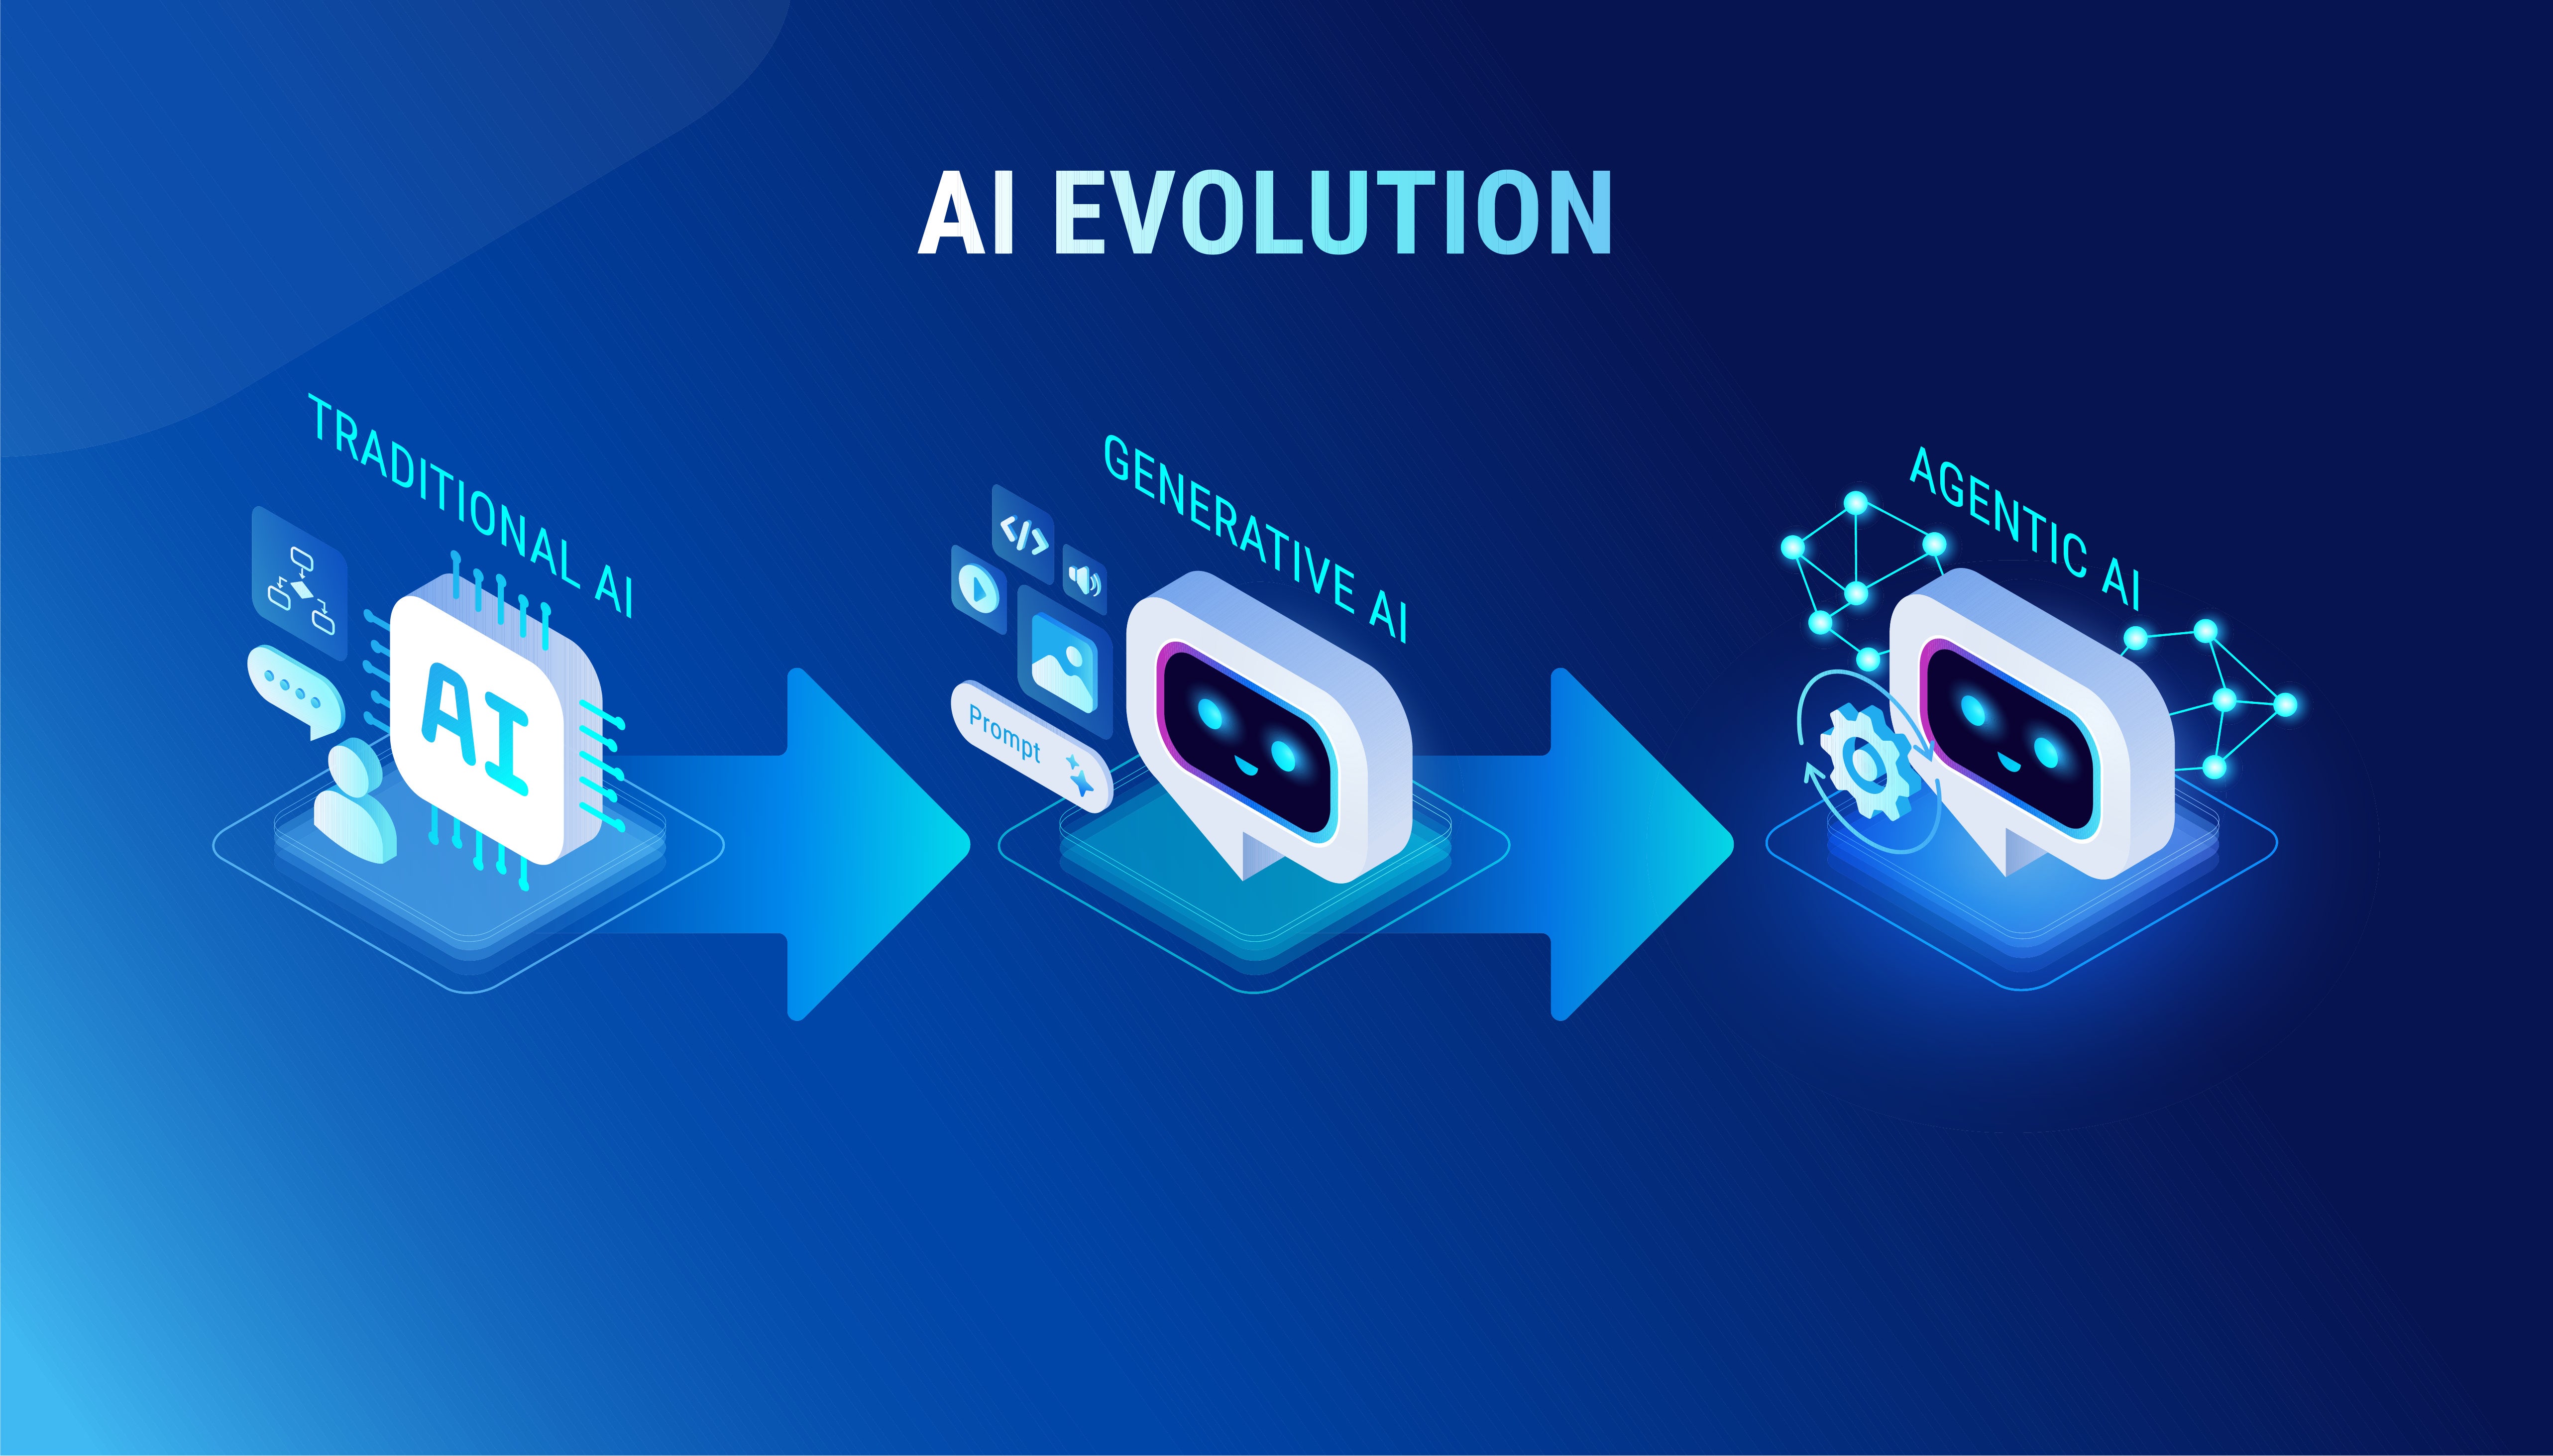
今、AIによる新たな攻撃で、現場の防衛が難しくなってきています。その背景には、AIが「便利な道具」から「自ら動き回る存在」へと変わったという決定的な変化があるためです。
世界経済フォーラム(WEF)が発表した最新報告書である「グローバル・サイバーセキュリティ・アウトルック 2026」でも、2026年はこれまでの最大の脅威であったランサムウェア(身代金要求型ウイルス)を抑え、「AIを駆使した詐欺」が企業にとって最大の懸念事項へと逆転していると明言されました。AI駆動型の「詐欺」や「なりすまし」が最大のリスクとして浮上しているのです。そして、その中心にあるのが、「エージェント型AI(Agentic AI)」という存在です。
これまでのAIは、人間が指示したことに対して答えを出すだけでした。ところが今のAIは違います。エージェント型AIでは、「ターゲットとする組織の脆弱性を探索」し、「最も欺きやすいシナリオを自動構築」し、「ディープフェイクを用いて「『信頼性を演出』」し、「実行と継続的な学習」といった一連の活動を、半永久的に遂行します。
つまり、365日24時間稼働する「企業をだますためだけに働き続ける専属の詐欺師」がネットワークの向こう側に常駐しているようなものといえます。
また、サイバーセキュリティ大手のNordVPN(ノードVPN)が1月6日に発表した調査レポートおよびプレスリリースでは。「同社のツールが過去1年間(2025年)に全世界で検知したマルウェア総数は約2.3億件」で「日本がアジア地域において最も多くの攻撃(マルウェア検知)を受けた国」としてランク付けされました。
特に日本が狙われている理由として、日本語という「言語の壁」がAIによって取り払われたことにあると書かれています。
AIが生成する「違和感ゼロ」の日本語は、私たちのこれまでの警戒心を容易に潜り抜けるレベルにまで自然になりました。また、企業の経営幹部を模倣するディープフェイク技術は、もはや人間の目や耳で真偽を判断できるレベルを超えてしまったといわれています。
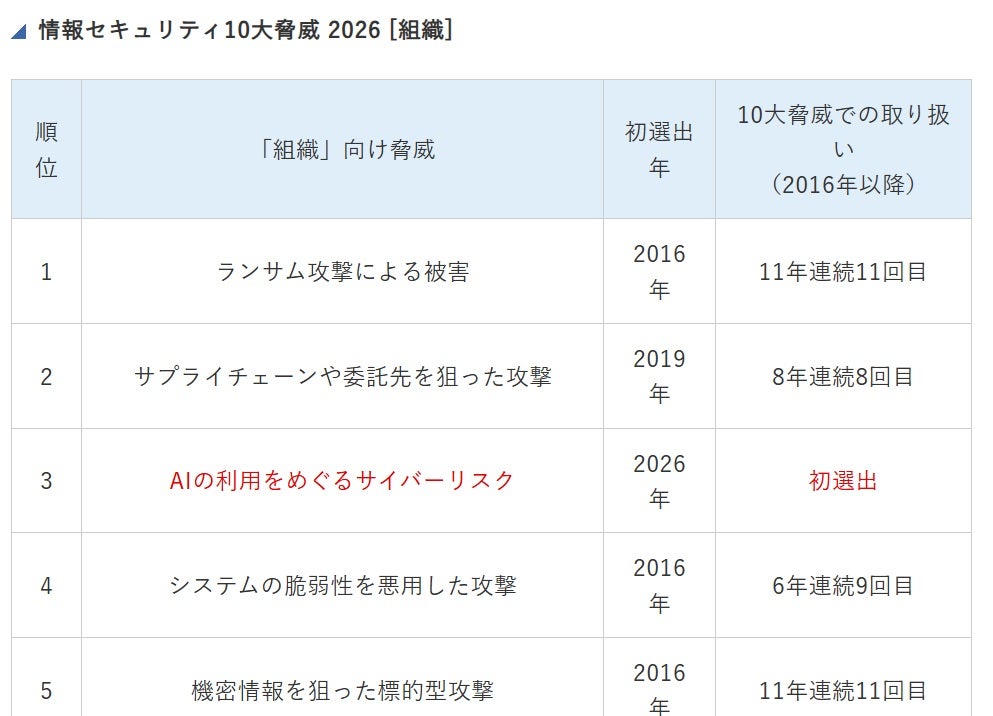
情報処理推進機構(IPA)の「10大脅威 2026」において、AIリスクが初めて選出されたことは、事例にあるような脅威がもはや未来の予測ではなく、社会全体が直面している切実な現実であることを物語っています 。私たちは今、AIが「攻撃を高度化するツール」から「自律的な脅威」そのものへと変貌した、新しいフェーズに立たされているのです
■対策のポイント
では、この「見えない自律型の脅威」に対して、どのように立ち向かえばよいのでしょうか?
実は、このようなAIの発展に対する「完璧な防御」は、現時点では存在しないかもしれません。そうとは言え、手をこまねいてはいられません。完璧なセキュリティソフトの出現を待つよりも先に、明日から現場で取り組める「生きた対策」を考えてみたいと思います。
1.AIエージェントの「権限境界」を可視化し、管理する
まず取り組むべきは、AIが「どの情報に」「どの範囲でアクセスできるのか」という権限管理です。米国立標準技術研究所(NIST)も、AIの自律的判断が介在する領域では、権限の逸脱やなりすましが新たな攻撃手法となりうると警鐘を鳴らしています。以下のような対策が考えられます。
・AIエージェントの行動ログを取得する
・外部送信アクティビティの自動監視を導入する
これらの行動は、AI起因の情報漏洩リスクに対処する基本線となるでしょう。
2. 高リスク行動には「アナログの最終確認」を残す
AIがどれだけ本物そっくりの声や映像を生成しようとも、高額な送金や重要機密の開示の最終判断はアナログで担保することといった「人の介在」が最後の盾になります。具体例は以下になります。
・事前登録した電話番号に折り返し連絡をする
・対面の上で直接承認する
このように、人間が介在する「最後の一線」をルール化しておくことがポイントになります。
デジタル偽装が高度化するほど、あえて泥臭いアナログな確認が効力を持ちます。
3. 「自然な日本語だから大丈夫」という常識を捨てる
社員教育でも、従来の内容をアップデートする必要があります。
・上層部の指示 → すべてが事実とは限らない
・完璧な文章 → むしろAI生成を疑うべき
このような新しい感覚を組織全体で共有することが不可欠となります。
リスクマネジメントの本質は、「ゼロリスクを目指す」ことではなく、変化を捉えながらしなやかに適応していくことにあります。日本が「アジア・ワースト1位」という不名誉な数字を突きつけられている現状は、裏を返せば、私たちが「世界のどこよりも早くAIの洗礼を受けている」といった意味でもあります。
どれほどデジタル技術が巧妙に人の声を模倣し、完璧な表情を作り上げたとしても、長年の仕事を通じて築き上げてきた仲間との「阿吽の呼吸」まではコピーできないはずです。
システムというものにすべてを委ねるのではなく、最後は泥臭くお互いの目を見て確認し合うといった人間らしい繋がりこそが、自律して動くAIという脅威に対する最も強固な盾になるのかもしれません。