近年のサイバー攻撃は、過去のPC単体を狙った不特定多数への自動拡散型(ばらまき型)ではなく、人手操作型ランサムウェア(Human-Operated Ransomware )による被害が目立っています。代表的なサイバー攻撃の検知ツールの特徴を踏まえ、日本企業に特化したAIを活用の推奨モデルを提唱します。
昨年、他の大企業に大きなインパクトを残したアサヒグループホールディングス社の例を筆頭に、いくつかの人出操作型ランサムウェアが発生しています。特に製造業が最も多く、卸売・物流、医療関係にも及んでいます。
人出操作型ランサムウェアの特徴は、まずVPNなどを介して企業ネットワークに侵入します。続いて管理者権限を搾取し、ネットワーク内のシステム構成やデジタル資産を把握し、横展開によりバックアップやログを無効化。そして犯罪者にとって最も適切かつ被害を最大化できるタイミングを狙って暗号化ロックを行います。
攻撃による復旧コストは1000万円以上に達し、復旧期間も1ヵ月から、中には数カ月以上の長期に渡ることもあります。
特に大企業ではシステム構成が複雑かつ広範で、被害総額が数十億円以上となり、復旧期間も長期に及ぶことは必至です。事業継続にも多大な影響を与え、信用失墜も伴う、企業にとっては最重要経営課題と言わざるをえません。
現状、超大企業であっても侵入に対する対応体制は脆弱です。もし侵入を早期検知できれば、暗号化直前に被害を防ぐことができたとも考えられます。では、なぜこうした事前侵入を大企業でさえ検知できなかったのでしょうか。以下のパターンが考えられます。
b. 管理者権限を搾取され、正規の業務か侵入による操作か区別できず、されるがままだった。
c.各対策の範囲内では通常動作にみえるために見過ごしていた。操作の時間帯や回数、操作端末数を総合的に判断すれば異常だった。
d. 担当者がいない休日・深夜に複数サーバへ侵入され、偵察を繰り返されていた。
e.システム移行といった正規の運用や検知を解除していたタイミングで攻撃を受けた。
さらに、これらが複合的に重なることで侵入を許していた、もしくは侵入と判断できなかった可能性があります。「点」では正常でも、「線や面」で異常なケースまでを見逃し、侵入を許していた、または侵入であるという判断に至らなかった可能性があります。
次にサイバー攻撃の検知として、多くの企業が導入している EDR、XDR(eXtended Detection and Response)、SIEM(Security Information and Event Management)とサイバーレジリエンス系ツール(バックアップなど) について考えてみましょう。
(1) EDR
EDRは文字通り、エンドポイントに特化した脅威検知・対応の仕組みで、例えば、管理者アカウントで突発的なPowerShell(管理者用のタスク自動化・構成管理の仕組み)の実行や短時間に複数端末で同種のプロセスが生成されるという異常が検知可能であり、侵入初動時の対応(隔離、プロセス強制終了等)も可能となります。全社全端末100%導入が原則で、最重要でありながら、一方でEDR単独では不十分だと言えます。
【強み】
・侵入初動(PowerShell濫用、EDR回避など)の検知が最速
・端末単位での事実関係(いつ・誰が・何をしたか)を識別して検知
・初動対応(隔離、プロセス強制終了)の即時実行
【弱み】
・端末以外(SaaS、ID管理、不正API、横断的攻撃)が見えない
・アラート過多による EDR 疲れが起き、情シス作業を圧迫あるいは侵入見逃しが発生
(2) XDR
XDRでは、エンドポイント、アクセス管理、ネットワーク、Emailの動きの関連性を検知するため、点ではなく、線としての対策になります。実運用で最も効果的な早期検知と複合要素の相関的な分析ができるツールです。スキルを持った要員が不足している企業にとっては必須アイテムですが、やはり万能ではなく、調整を必要とするツールです。
【強み】
・Endpoint/ネットワーク/メール/アクセス管理/SaaSらを横断して相関させることができる
・単発アラートを「攻撃シナリオ」として統合・優先度付けができる
・サイバー対応要員が少ない日本の企業にとって有用
【弱み】
・後に他社ベンダーに取って代わられないよう、システムや機器の導入の際に固有機能での運用を必須とする、ベンダーロックが起こりやすい。
・万能だと誤解されやすく、導入装置の性能や出力内容などを設定、調整する作業が必要
(3) SIEM
SIEMは、ログの集約・分析、セキュリティイベントの検知を主な機能とします。インシデント発生後のニュースリリースや記者会見などで、インシデントの発生個所、時間、原因、再発防止などの説明にも利用されるツールです。監査や金融・インフラ業界の規制(ガイドラインなど)の対応策として導入できるものの、初期設計や運用が難しく、初期検知性が弱いのも事実です。
【強み】
・全てのログを集約し、インシデント発生後からの状況変化を把握、再発防止策に直結
・監査、J-SOX、金融/インフラへの規制に対して有効
・独自ルール、業務に特化した検知も可能
【弱み】
・初期設計が難しく、高い技術スキルが要求され、運用負荷が高い
・早期検知の即効性は低い
(4) サイバーレジリエンス系ツール(Rubric、Cohesity、Veeam、Commvaultなど)
この分野のツールは、本来はバックアップを主機能としながら、ランサムウェアによる影響検知や復旧判断の拠り所となるものです。システムを復旧できるのか、できないのか、どこが使えて、どこが使えないのかなどの判断材料にもなり、BCP としての最終局面で特に重要な情報を与えてくれます。
【強み】
・暗号化および、大量削除など「事業影響に直結する変化」を検知可能
・検知機能、ログ解析機能などにより、復旧の判断に役立つ
【弱み】
・初動検知は EDR/XDR より遅い
・単体では攻撃そのものへの可視化に不向き
ここで明らかなのは、それぞれに機能面での長所、短所があり、単体では不十分で、複合的に使いこなす必要性、特に設計と運用が重要となります。
つまりEDRで事実をつかみ、XDRで意味付けし、SIEMで説明し、サイバーレジリエンスで会社を守るという一連の役割分担を明確にした検知モデルの設計と運用をもってはじめて総合的なサイバーセキュリティとBCPに寄与できるということです。
よく日本の企業では、SIEMは使えないということを指摘する担当者やSIerが存在しますが、これらは、逆に「使いこなせていない」点が大きな問題です。当然ながら、SIEMは初期状態では、ほぼ何も検知できず、検知ルール設計、ログの正規化、粒度の調整、ノイズ除去、優先度設計などを必要としています。
これら導入業者は、チェックリストを用意することはできても、本来これらはユーザ作業であることで、サプライヤから十分なサポートを得られていない事も懸念されます。しかし実際の処、SIEMから吐き出されるログの設計は監査優先となりがちで、SIEMの使い所を誤解している大企業も少なくありません。
2. SIEM の活用法
ここで筆者が伝えたいのは、SIEMのログを生成AIに要約させ、ポイントを絞らせる可能性です。人では読みきれない大量のログを経営者、CSIRT、スキルを持っていない担当者などに理解可能な形に変換できる可能性があります。このような作業は、生成AIが最も得意とする分野であり、素早い判断にも寄与できるため、有用だと考えています。
しかしそこには、初期判断、侵入確定、自動対応などを生成AIに委ねる危険性がはらんでいます。あくまでログの理解・整理・説明補助として捉えることが大前提となります。
生成AIは数万行のログの共通点を抽出し、時系列でのストーリーを導き出し、異常につながるポイントを言語化することができ、SIEMの出す情報の解説者となることができます。
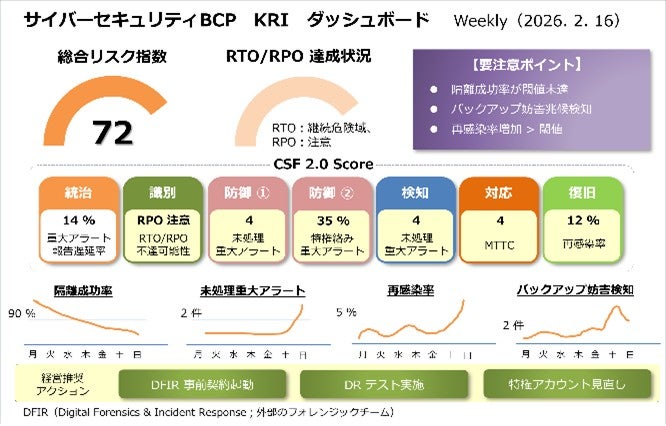
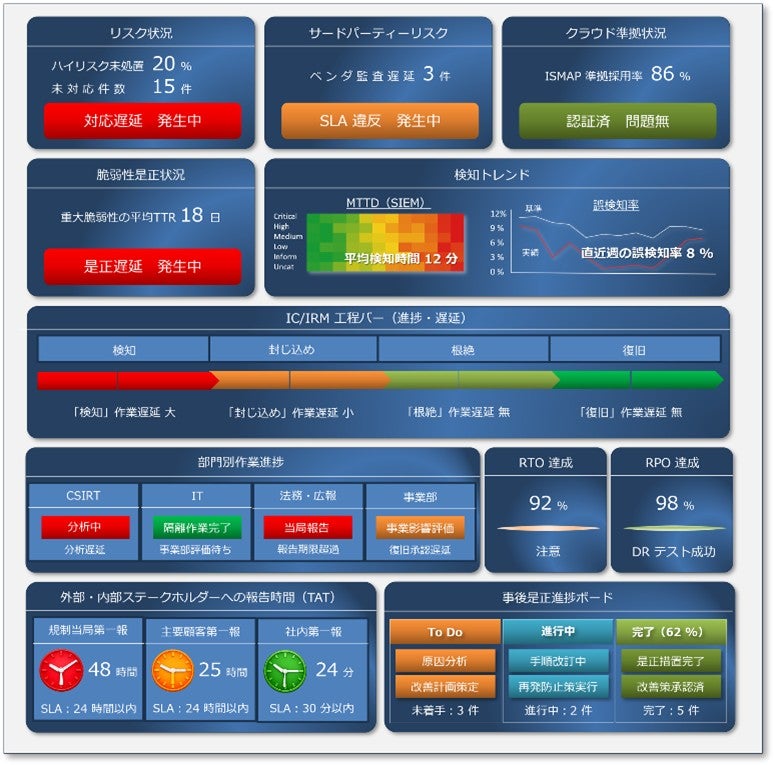
これまで技術者のみが読めたSIEMの内容を、経営者を含め、サイバーセキュリティBCPを統括する対策本部メンバー全員に理解させることが可能となります。このコラムで以前に述べたサイバーセキュリティ対応BCPダッシュボード(図1、図2/第42回:サイバーインシデントの予兆を可視化する)を構築すれば、サイバーセキュリティBCP-DXとして、より迅速な行動を促す、可視化ツールになります。
3. 日本企業への推奨モデル
慢性的なサイバーセキュリティ人材不足やスキル不足の日本企業。生成AIの活用と制約を踏まえ、人出操作型ランサムウェアの侵入に効果を発揮する検知構成として、役割を分担させた以下を推奨します。
i. EDR/XDR の検知機能と各種ログ(端末の挙動/ネットワーク/メール/アクセス管理/SaaSなど)の解析
ii. SIEMによるログの集約と生成AIによる要約とポイント抽出、時系列化
iii. BCPダッシュボードによる可視化
iv. 人や組織が必ず行う「侵害確定」、「エスカレーションの判断」、「対外説明への最終責任」などの内容を決め、責任を果たす
生成AIの使い方や倫理性への懸念などの議論を経た上で、敵(犯罪者)が活用している狡猾なAIによる攻撃に対抗し得るのは、防御に対してもAIを活用することであり、その利用に対する判断は、同時にユーザ企業に委ねられていることをご理解下さい。
サイバーセキュリティへの対応にAIを活用する方法として、もう一つ期待されるのは、インシデント・レスポンス・マネージャ*のAIエージェント化です。
同様に制限を設けた上で、求められるスキルの補助として、インシデント・コマンダー**のサポート役として今後期待される分野でもあります。
これらの推奨検知アーキテクチャモデルは、それぞれの装置やサービスの理解、また性能、機能の調整、出力情報(ログやログの要約など)活用の目的明確化、人や組織の関与するタイミングと内容といった、モデル全体の運用は、直ぐに必要十分のレベルにまで到達させることは難しいと考えられます。
しかしサイバーインシデント検知の高機能化に踏み出さないと、サイバーセキュリティ対応として、インシデント発生後の素早い初動、被害の軽減、ステークホルダーへの説明など、BCP としての企業の社会的役割を果たすことはできません。
中期的なサイバー人材の育成と並行して、これらの運用スキルを向上させる枠組みも併せて、サイバーセキュリティ機能向上計画の一部として立案して頂きたいと思います。
インシデント対応体制の中核として、以下の役割を担う。
・対応プロセス全体の運営管理
・CSIRTの指揮
・ステークホルダー(経営層・法務・広報等)との連携
・報告義務(規制・顧客)管理
**インシデント・コマンダー(IC: Incident Commander)
・重大なサイバーセキュリティインシデント発生時に、インシデント対応の指揮・統制を行い、BCP 対策本部と連携して事業継続を確保する責任を負う、司令塔の役割
・インシデント対応ライフサイクル(準備⇒検知・分析⇒封じ込め⇒根絶⇒復旧⇒事後対応)を定義し、インシデント・レスポンス・マネージャの上司として、全体を統括する。