ハリウッドのスパイ映画で、主人公が敵の組織に潜入する際、顔の変装、指紋の偽造などあらゆる方法で、ゲートを突破するのをご覧になった方も多いと思います。では、このような突破方法は、あくまで映画の中でCIAエージェントがスパイ活動をするための荒唐無稽な絵空事なのでしょうか。
もし、スパイ映画のように一般の企業が実装している生体認証システム(顔、指紋、静脈、虹彩)を破ることなどあり得ないとお考えならば、いますぐ情報のアップデートが必要です。犯罪者たちはすでに、企業や組織の本人認証として広く採用されている生体認証をたやすく破る、さらにはそこを狙い目としたハッキングの仕組みを持っているのですから。
1. 生体認証のリスクとは
まず、生体認証が持つ本質的な共通リスクを考えてみましょう。
パスワードと異なり、生体情報は(当然ですが)一生変更できません。一度情報が盗まれると、永久的な本人なりすましリスクとなります。誤用したり盗まれたりすると、企業・組織・本人にとって一生取り返しがつかない極めて重いリスク(最上級の要配慮個人情報)となります。
②再現可能性:特徴量化されたテンプレートでも再現できる
生体情報を特徴量化したテンプレートでも、生成AIを使った再構成や逆推定が可能となり、本質的な安全性は保証されなくなっています。
③脆弱性:採取プロセス、センサー攻撃による侵入と偽造入力
生体認証システムでは、入り口(センサー)自体が攻撃対象となり、センサーの改ざん、リプレイ攻撃、偽造データ挿入、センサー・端末間の盗聴が行われる可能性があります。ここが今後の侵入経路として攻撃者のターゲットになることは容易に想像されます。
④本人認証の強制:本人の意思を無視した攻撃
脅迫や強要、あるいは睡眠中の身体からの測定採取など、本人の意思とは関係なく認証されてしまうリスクがあります。つまり、本人の自由意志を完全に担保することはできないということです。
⑤運用上の例外規定:例外対応が攻撃の突破口
生体認証システムは、認証が強固であっても、人間の運用が弱いと突破されるという構造的な問題があります。例えば生体情報の再登録時、管理者が生体情報を解除し、一時的な代替認証などの例外的な対応を行うタイミングで突破されてしまう問題は軽視できません。
⑥内部不正:本人性が強すぎることの問題
生体認証は「本人であること」の保証が強固ですが、逆説的には、本人が悪意を持てば非常に強い不正も可能になるということです。生体認証だけで認証突破する危険性を特に認識する必要があります。特に金融機関などでは、こうした内部不正によるインシデントが最も多いと言われています。
企業におけるサイバーセキュリティ対策としての認証では、上記の③⑤⑥が特に重要となります。
2.各生体認証方式別のリスクとは
以下の表は、各生体認証方式別の特徴とリスクをまとめたものです。
[表1] 生体認証方式の比較
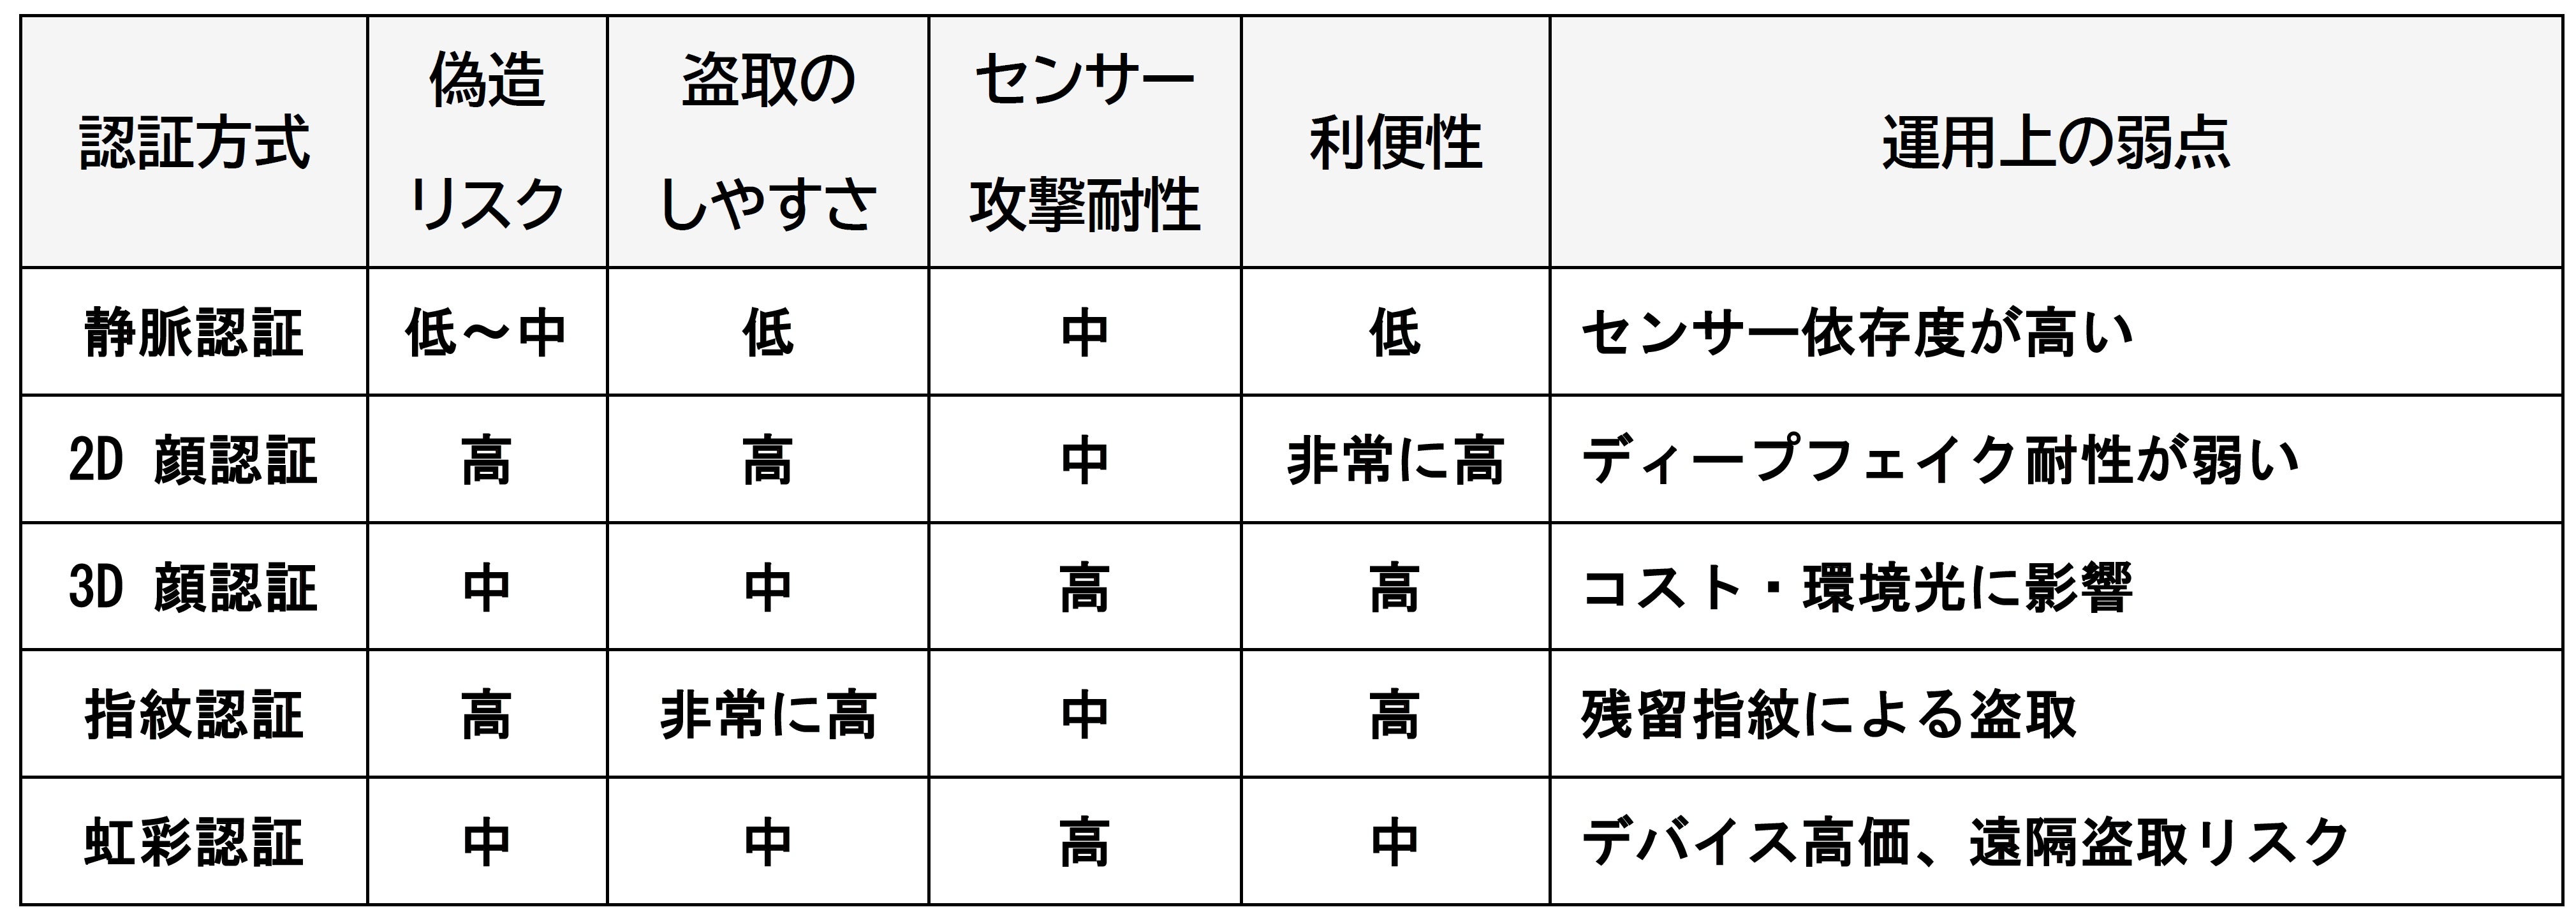
このように生体認証の方式にはそれぞれ特性があります。サイバーセキュリティ上のリスクと運用上の利便性や弱点、コストなどを総合して企業・組織に最適な方法を選択すればよいと考えがちですが、今一度原点に立ち返り、生体認証共通のリスクを再認識した上で、認証システムとは何か、安全に使うためには本来何が重要かを考えてみましょう。
3.生体認証を安全に使うためには
前述のリスクを考えた場合、生体認証を「単独」で使うことは危険な行為です。PCの認証で、Windows Helloの顔認証だけでIDやパスワード入力もなくアクセス認証が完結してしまう運用をいくつかの大企業で見かけますが、これは推奨される運用形態ではありません。生体認証を担保する前提が破られてしまうと認証機能のすべてが崩壊します。
望ましい生体認証情報の管理には、次のことが必要だと考えます。
・テンプレートは端末外に出さない
・生体認証は、FIDO2の開錠に利用する
・センサー攻撃対策を施す
・生体認証の運用において、例外運用を強化する
FIDO2:Fast IDentity Online 2、公開鍵暗号を使ったパスワードレス認証の標準規格
「正しい人×正しい端末×正しい状況」でのみアクセスを許すというポリシーを考えた場合、実は生体認証の方式選択よりも、他の認証との組み合わせ(多層防御)や運用が最も重要になります。
4.ゼロトラスト認証アーキテクチャとは
では、最強の認証のフレームワークとは何でしょうか。筆者は、下図のようなゼロトラスト認証アーキテクチャ、つまり「ヒト」×「端末」×「リスク状況の継続監視」の三層構造だと考えています。
[図1]ゼロトラスト認証のアーキテクチャ
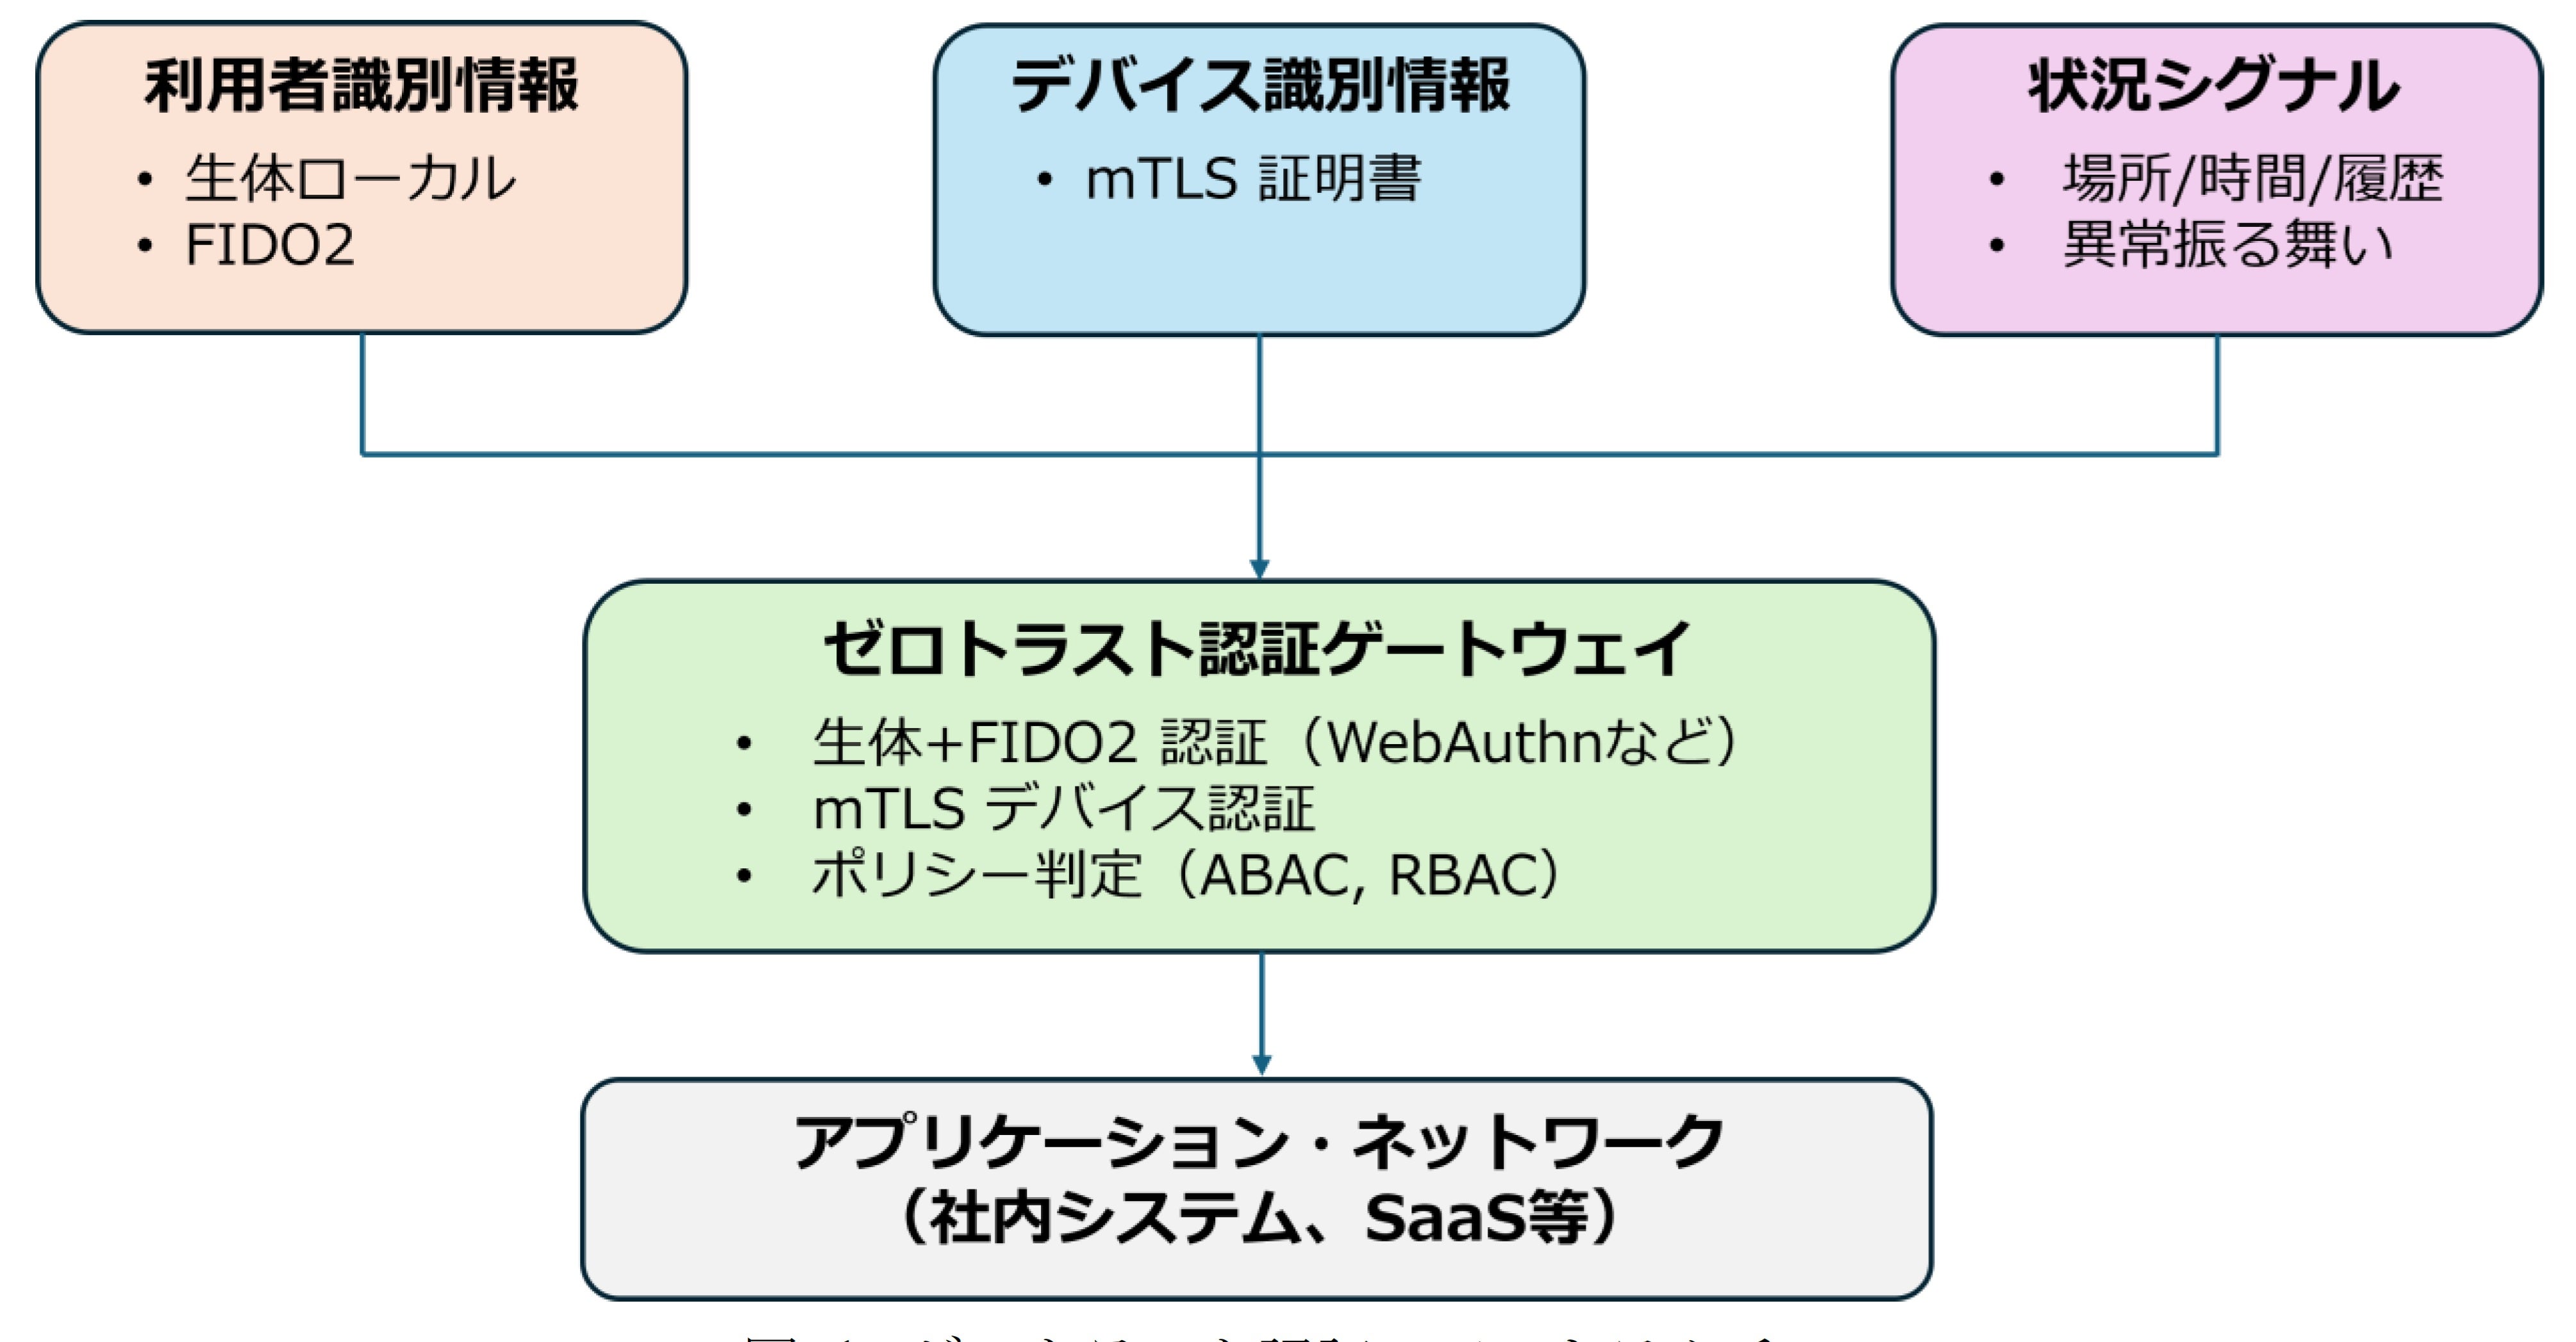
a)ローカルに完結した生体認証とFIDO2(ハードウェアキー、Windows Helloなど)
b)デバイス認証(mTLS証明書)
c)リスクベース認証(異常な振る舞い検知など)
WebAuthn(Web Authentication):ブラウザやWebサービス側の標準 API
mTLS(相互TLS):デバイス認証のためのX.509証明書
また、それぞれの役割は、下表のとおりです。
[表2]ゼロトラスト認証における各要素の役割
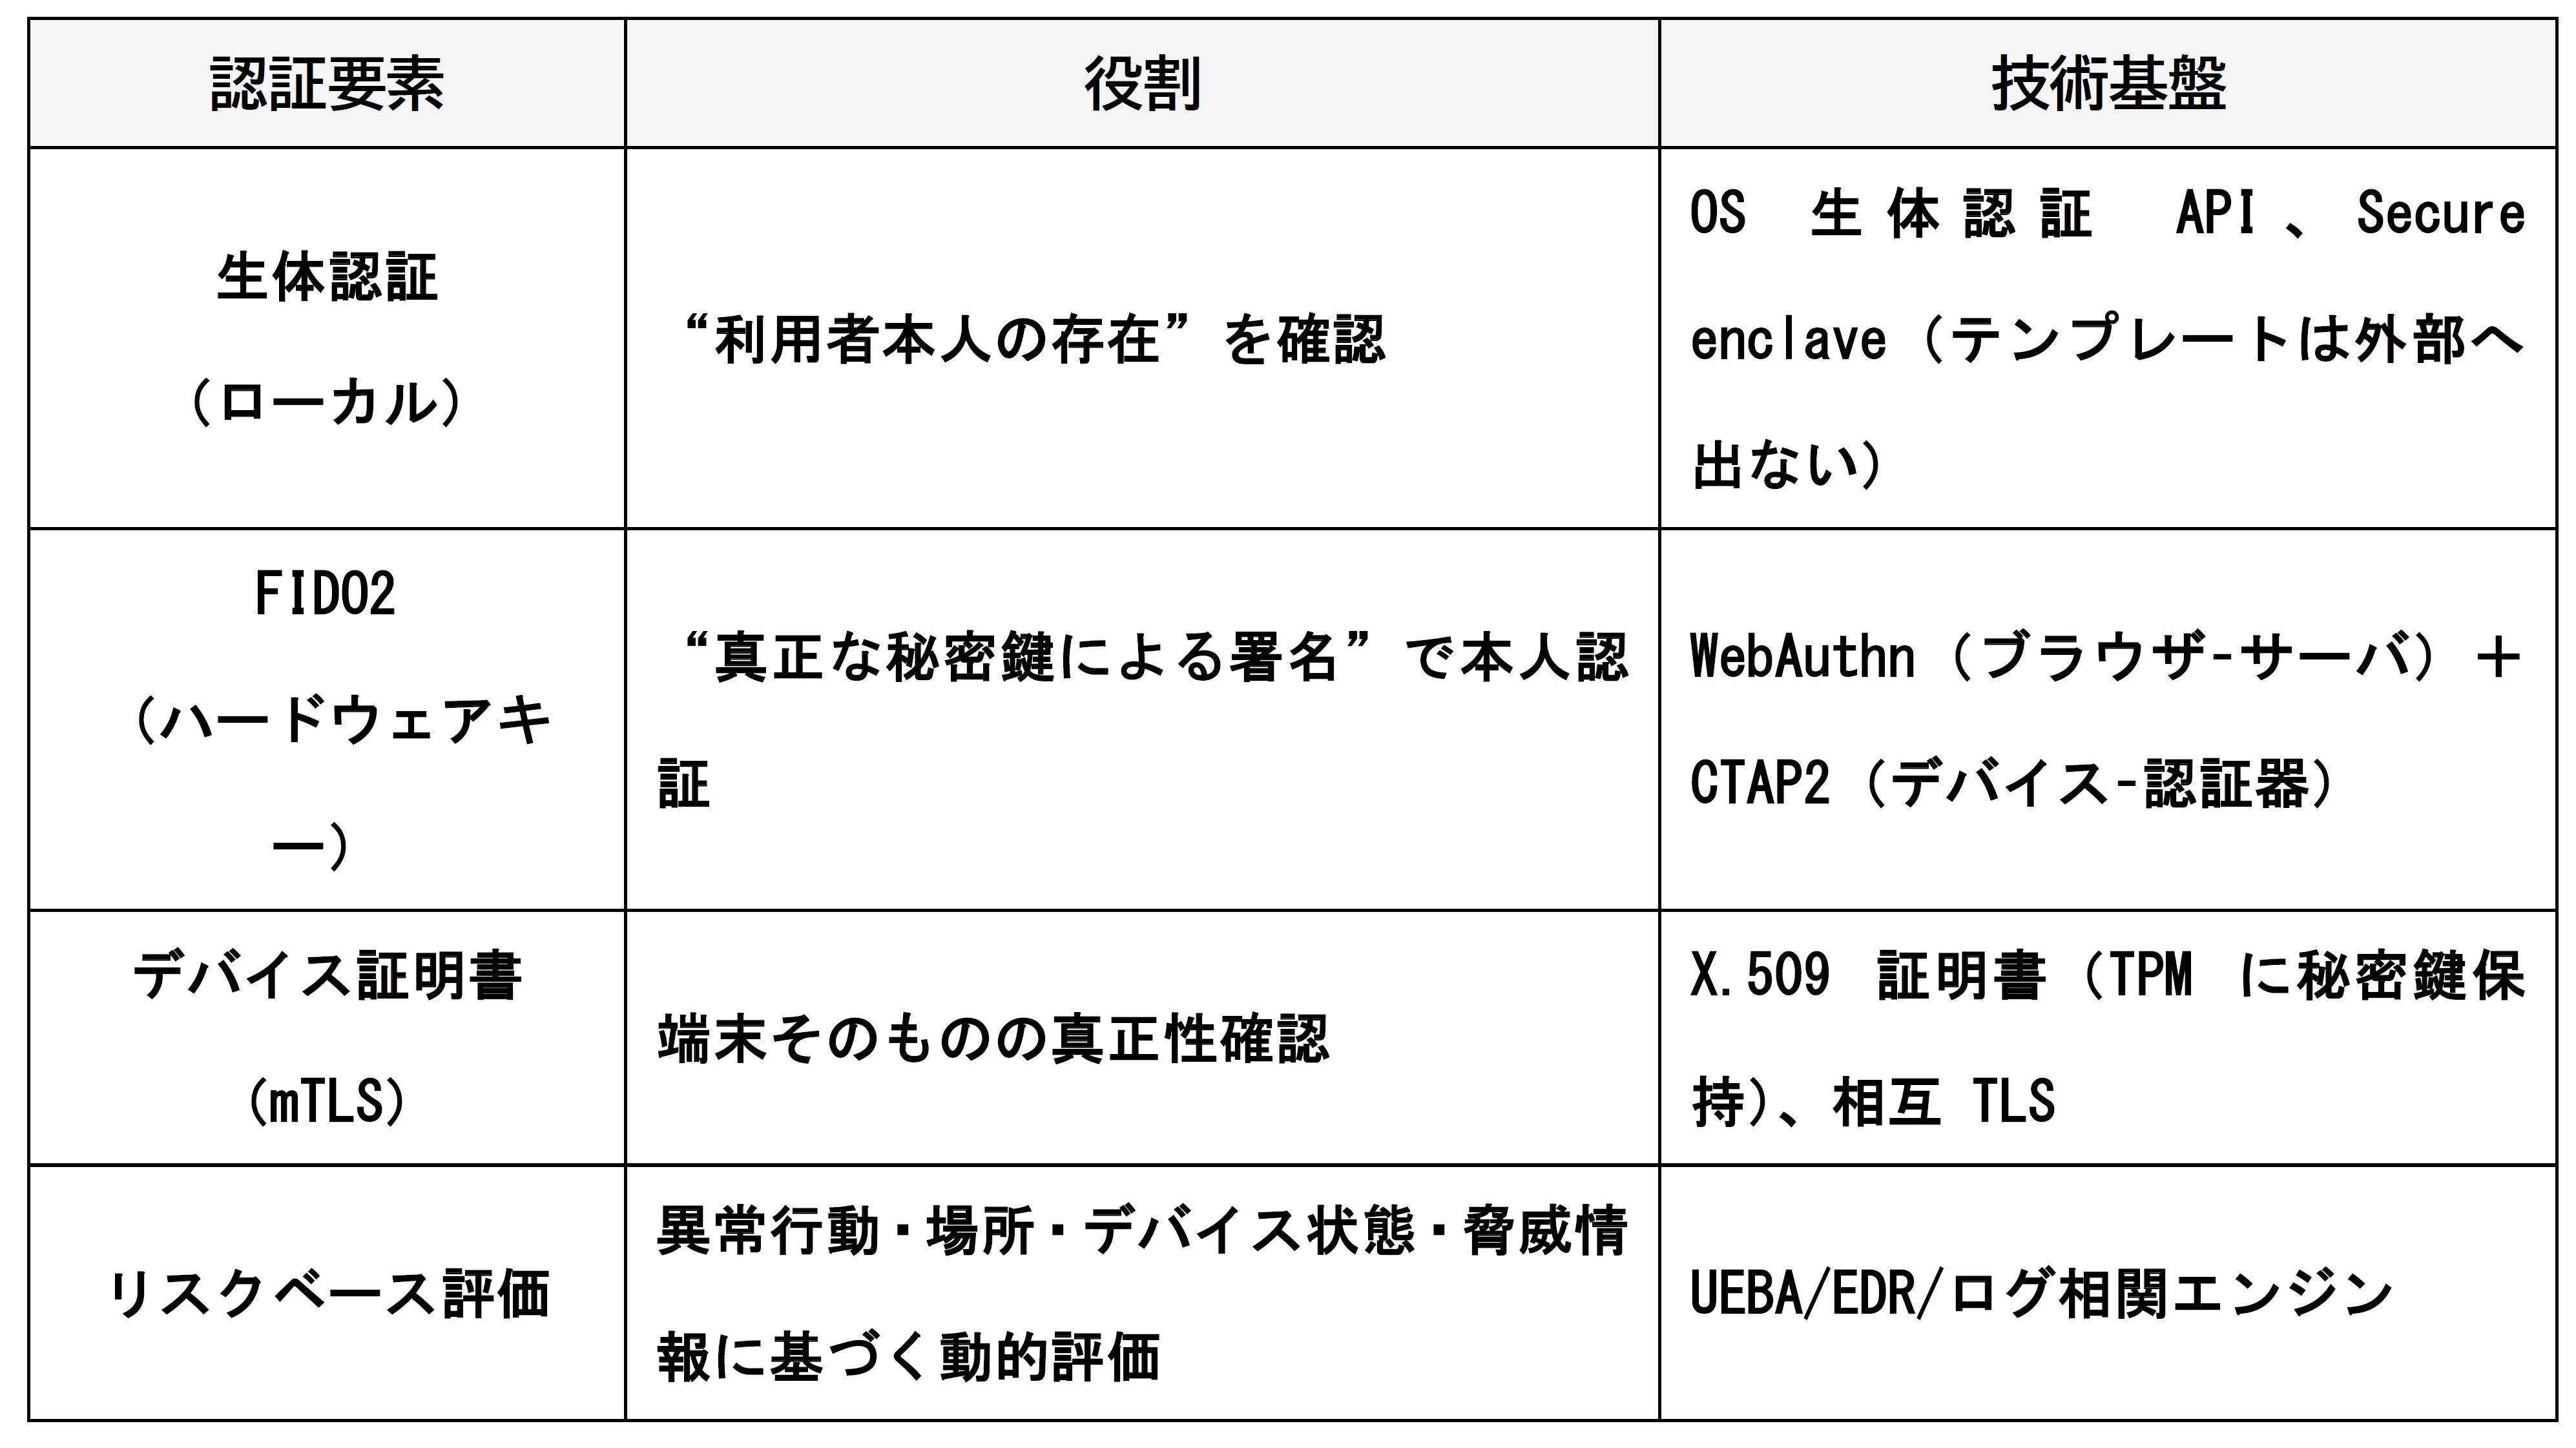
CTAP2:Client to Authenticator Protocol 2、認証器と端末をつなぐ通信標準プトロコル
さらに、攻撃シナリオに対応したゼロトラスト認証アーキテクチャの利点は、現在問題になっているサイバー攻撃シナリオに対して機能するということです。従来認証と比較すると下表のとおりです。
[表3]ゼロトラスト認証アーキテクチャと従来認証の比較
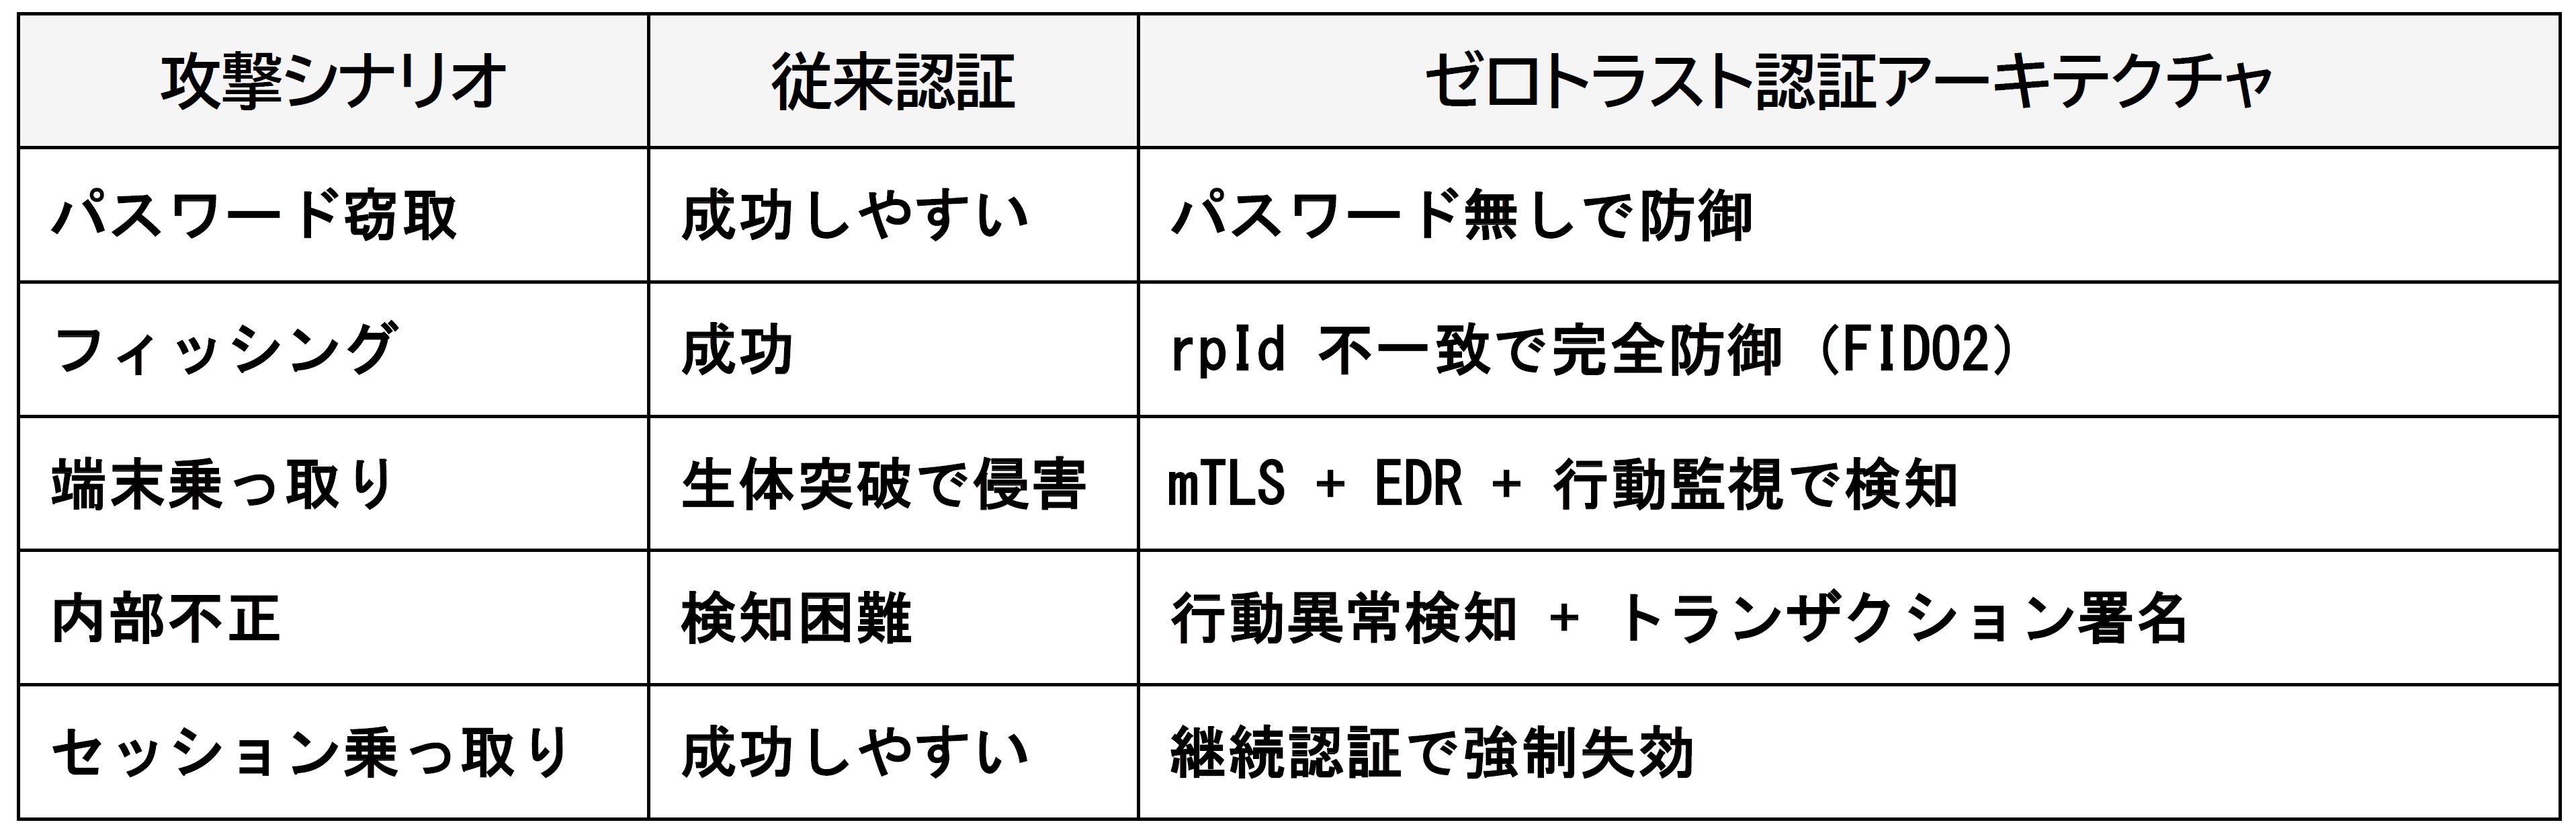
rpId:Relying Party Identifier、どのウェブサイトに対して鍵を作ったかを識別するドメイン名
5. ゼロトラスト認証アーキテクチャの運用
ゼロトラスト認証アーキテクチャの運用では、以下のようなログインフローとセッションの監視が行われます。
①mTLSによるデバイス証明書確認
②WebAuthnにより、FIDO2 認証開始
③認証器が生体認証によってローカル本人確認
④認証器が秘密鍵で署名→サーバは公開鍵で検証
⑤リスクベースエンジンが行動・環境・時間などのデバイス健全性を評価開始
⑥ポリシーに従い、許可/条件付き許可(再認証)/拒否
①EDR/XDR による端末の健全性変化をリアルタイム検知
②UEBAが行動異常をスコアリング
【スコア(リスク)が閾値を超えた場合】
i.追加 FIDO 認証発動
ii.セッション失効
iii.管理者へアラート送出
③重要なトランザクション(送金、マスタ変更等)は追加署名(FIDO)で強化
UEBA:User and Entity Behavior Analytics、行動異常をスコアリングして脅威を検知する仕組み
また日本企業では「認証を強化する=運用負荷が増大する」と考えがちなため、情報システム部門(情報セキュリティ部門)や役員の導入モチベーションが潜在的なハードルとなります。例えば次のようなハードルです。
・紙文化・属人運用・承認プロセスの冗長さ
・情報システム部門、情報セキュリティ部門の人員不足、スキル不足
・子会社・委託先を含む広範なID管理の煩雑性
・役員(特権ユーザー)ほどセキュリティ対策を嫌がる
・大企業ではシステム数・レガシーが膨大で統制が困難
これらのハードルを乗り超えるためには、次のような運用機能・プロセス設計が必須です。
②mTLS/FIDO2/生体認証を支える運用プロセス(台帳、例外、再発行)
③MDM+EDR/XDR+SIEMによる常時監視
④役員・委託先を含むガバナンスの統一
⑤例外オペレーションを最も厳格に強化
⑥ユーザ負担の軽減(導線の最適化)
特に⑤の例外オペレーションの管理強化として、次の施策は不可欠です。
・再登録は「対面」を原則
・例外使用の際は 画面録画・操作監査を自動実行
・緊急対応は、利用後に必ずレビューと承認者レポート
・例外を定期レビューし、「抜け道」をなくす
さらに利用開始と退職プロセスも以下の管理を徹底します。
・新入社員は入社初日に端末配布+デバイス証明書発行
・同時にFIDOキー2本を配布
・生体登録は端末ローカルで本人が行う
・全行程はIT部門が同行し確実に完了させる
・完了証跡は保管
・証明書失効
・FIDOキー回収(または失効+廃棄)
・アカウント失効
・端末回収後に工場出荷状態に初期化(ダブルチェック)
このように、認証システムを強化・刷新する場合には、技術面ばかりでなく、運用面や統制面も再設計した上で導入することが重要です。またこれらの対策をすり抜けて攻撃されたことを前提とした、初動から復旧までの対応策の策定と訓練も合わせて実施してください。
生体認証の信頼性を揺らがせるAIなどを利用した犯罪者に対抗するための防御策として、今後その重要性が増す「認証システム」について取り上げました。まず手始めとして現状の技術、運用、統制を再検証し、ゼロトラスト認証アーキテクチャを目標として、そのギャップを把握することから始めてはいかがでしょうか。