首都直下地震が発生したときには、企業は当然ながらに、人命を最優先にした救命救護からはじまり、可能な限り迅速に事業継続の活動に進みます。本社機能の停止が起こることは避けられません。その中で対策本部が設置され、BCP(事業継続計画)が発動されます。各社は復旧・事業継続に向けて全力を挙げることになるでしょう。
しかし、この「復旧の最中」にこそ、もう一つの重大なリスクが進行します。それがサイバー攻撃のリスクです。災害時における火事場泥棒的な攻撃は、世界的に見ても決して珍しいことではなく、実際に国家間の紛争などの混乱に乗じたフィッシング詐欺や偽サイトの増加が確認されています。問題は、外部だけではありません。企業自身の運用が変質することで、平時には考えにくい“弱点”が露出してしまいます。
復旧優先が生む「ほころび」
災害時の組織は、「サイバーセキュリティ優先」から「復旧優先」へと軸足を移します。意思決定は迅速化され、通常の承認プロセスは簡略化されることになり、これらは当然の対応だと共通認識され、その結果、ITガバナンスの前提条件が崩れます。
典型的なのが管理者権限の扱いです。復旧作業を急ぐあまり、ローカル管理者権限や特権IDが一時的に広範囲に付与されることになります。複数の担当者が同一アカウントや端末を共有し、パスワードが口頭や手書きのメッセージで伝えられるといった状況も現実に起こりうる。こうなると、「誰が何を行ったか」を後から追跡することはほぼ不可能となります。
さらに、通信障害や端末損傷の影響で、多要素認証(MFA)が機能しないケースも想定されます。その結果、やむを得ず認証を簡略化する措置が取られれば、アカウント乗っ取りのリスクは一気に高まります。このように災害時は心理的にも、サイバーリスクに対する警戒を軽んじ、攻撃者にとっては理想的な侵入環境となるわけです。
このような状況で管理者権限が搾取されると、オンプレミスの環境ばかりでなく、SaaSとしてのMicrosoft 365やGoogle Workspaceなどのコミュニケーション基盤の情報が奪取され、社内および全取引先とのメール、機密データが公開されれば、企業にとって取り返しのつかない状況に陥ります。
低下する防御
災害によるネットワーク環境も変化も必然です。停電や激しい揺れによるケーブルの断線など、オフィスビルのインフラ障害により、企業は仮設的な通信手段を構築せざるを得なくなります。モバイル回線、臨時VPN、拠点間の直接接続など、通常とは異なる経路が設定されることになります。
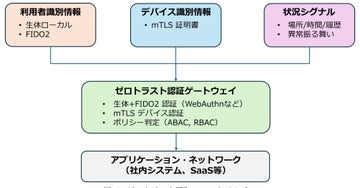
その対応として新しく構築したネットワークは往々にしてセキュリティ設計が不十分になります。なぜならファイアウォール設定や認証ポリシーも暫定的になり、平時には厳格に運用されているゼロトラストモデルも例外的に緩和され、私用端末(BYOD)が業務に持ち込まれるケースが増えるからです。私用端末はEDRの対象外となり、検知不能領域を生みます。
新規ネットワークのDNS制御では怪しい通信が見逃されます。危険なドメイン(攻撃者のサーバ)をブロックできず、ログも残りません。
結果として、企業ネットワークは「守られた城」から「開かれた作業現場」へと変質します。攻撃者にとっては、侵入経路が劇的に増える瞬間となります。
復旧の足がかりとなるバックアップからの復元やシステム再稼働にも罠があります。災害直前のバックアップに既にマルウェアが潜伏していた場合、それを復元することで再び感染が拡大する可能性があります。
復旧を優先するあまり、パッチ適用やセキュリティ更新を後回しにするケースも想定され、これにより既知の脆弱性が露出した状態でシステムが稼働し、外部からのスキャンや侵入の対象となることがあります。
さらに、監視体制の弱体化や停止が起こると不正侵入があっても検知が遅れます。つまり、「侵入されたことに気づかないまま復旧が進む」状況が現実に起こりうるわけです。
想定すべき攻撃者は、仮想空間からだけではありません。災害時には外部の応援要員や委託先が増え、通常とは異なる人員構成になることが想定されます。こうした環境では、権限付与の基準が曖昧になり、結果として過剰なアクセス権が与えられがちです。
加えて、「復旧支援」を装った接近も増加します。偽のITベンダー、偽のサポートメール、あるいは急を要する業務を装った指示など、人の判断を狙う攻撃は、混乱時ほど成功率が高まります。災害時に詐欺や偽情報が拡散しやすい背景も、同じ構造に基づいています。
例外が生み出す脆弱性
ここまでを整理すると、災害時におけるサイバーリスクの本質は、技術的な脆弱性そのものではなく、むしろ「管理者権限の一時開放」「認証強度の低下」「仮設ネットワークの利用」「承認プロセスの簡略化」のような運用上の例外が累積し、全体として防御力を低下させ、攻撃を受ける可能性を高める点にあります。
これらは言い換えれば、「復旧活動そのものが攻撃面になる」ということになり、首都直下地震のような大災害が発生することによりインフラの停止は避けられないとしても、サイバーセキュリティリスクを認識した上で、復旧の過程でどれだけ統制を維持できるかが、最終的な被害の大きさを左右します。
では、具体的にどんな対策が可能か。攻撃者は、まず管理者 ID や VPN アカウントなどの認証情報を窃取し、不正なアクセス権を獲得します。その後、ドメイン管理者やクラウド管理者といった特権アカウントの権限を奪取、昇格させることで、システム全体を制御できる状態を目指します。さらに、ネットワークの混乱や脆弱性を利用して組織内を横断的に移動し、攻撃範囲を拡大します。最終的には、ランサムウェアによるシステム停止や機密情報の窃取など、業務継続に深刻な影響を及ぼす攻撃を実行します。
このようなサイバー攻撃を防止し、万が一の事態に迅速に対応するためには、4つの対策を講じることが重要です。
第1に、緊急時や障害発生時における例外運用をあらかじめ定義し、マニュアルや手順書として整備すること。具体的には、セキュリティ制御の一時的解除と業務上の許容範囲、そしてその判断と通常状態へ復旧を誰が判断するのかを明確にしておきます。
第2は、特権IDに対する緊急時統制の実施です。Just In Time方式を活用し、必要な場合に限って特権権限を付与し、一定時間経過後に自動的に失効させる仕組みを導入します。操作ログや承認履歴、セッション記録を取得・監査することで、不正利用や内部不正のリスクを低減できます。
第3は、ネットワークの最小構成テンプレートの整備です。DNS 経路の固定・制御を行うとともに、管理系ネットワークを業務系ネットワークから分離し、適切なログ取得を実施することで、攻撃者の横展開を防止しやすくなります。
第4に、復旧専用のクリーン環境の整備です。別アカウントや別の認証基盤を用意し、オフライン環境または隔離されたネットワーク環境を構築しておくことで、攻撃を受けた場合でも安全かつ迅速なシステム復旧が可能となります。
これらの対策を組み合わせることで、認証情報の窃取から特権昇格、横展開、そして業務停止や情報窃取に至る一連のサイバー攻撃のリスクを大幅に低減し、組織の事業継続性を強化することができます。
経営に求められる視点
災害時のサイバーセキュリティに関して、経営層にとって重要なのは、これを単なるIT部門の問題としてとらえないことです。「事業復旧の速度と信頼性」に直結する経営課題となり、特に管理者権限、認証、ネットワーク接続、バックアップという4つの領域は、最優先で統制すべき対象であることをご理解ください。そのために、事前に「どこまで例外を許容するか」「その記録をどう残すか」を設計しておく必要があります。
首都直下地震のような大規模災害では、物理的な被害そのものよりも、「復旧が長引くこと」が企業にとって致命的となります。サイバーセキュリティの問題は、その復旧を確実に左右し、もし攻撃を甘んじて受けることになった場合、最悪のシナリオになることは避けられません。
見えにくいリスクであるからこそ、平時からの備えと制度設計が問われています。