日本の多くの上場企業、特に製造業では、ここ数年でようやく「AI/DX」という言葉が現実のプロジェクトとして語られるようになってきました。一方で、AIを導入する際のサイバーセキュリティやリスク管理については、「専門的で難しい」「後から考えればよい」「委託業者任せ」という空気が今なお根強いのも事実です。
しかし、物流最適化、需要予測、設備保全、BCP(事業継続)支援、AIエージェント化など、AI/DXが “意思決定に強く関与する領域” に入り込むほど、セキュリティとガバナンスは後回しにできません。
今回は、AIの経験が浅い企業でも無理なく理解・導入できるよう、NIST AI RMF(AI Risk Management Framework)、Cyber AI Profile、CIS Controls v8.1を用いた三層構造によるAI/DXサイバーセキュリティ管理の考え方を解説します。
まずは、前提となる単語について説明します。
AI RMF
NISTが策定した「信頼できるAI」を実現するためのリスク管理枠組みです。AIを使ってよいか、どう責任を持つかを整理することを目的とし、技術的対策よりも、ガバナンス、説明責任、社会的影響を重視し、AIの利用目的や影響範囲、誤作動時の対応までをカバーします。「GOVERN」「MAP」「MEASURE」「MANAGE」の四機能から構成され、経営・法務・リスク管理層が中心となって活用する上位概念のフレームワークです。
Cyber AI Profile
NIST CSF 2.0を基盤に、AI特有のサイバーセキュリティリスクに対応する実践的プロファイルです。AIをITシステムの一部として捉え、「AIそのものを守る(Secure)」「AIで守る(Defend)」「AIを使った攻撃に備える(Thwart)」の3つの視点で整理されています。既存のCSF運用にAI要素を無理なく組み込み、組織としてAIをどう管理し続けるかを設計する中間レイヤの指針となっています。
CIS Controls v8.1
実際の攻撃事例に基づいて優先順位付けされた18のセキュリティ対策群で、「現場で何を実装すべきか」を明確に示す実践的フレームワークです。Implementation Group(IG1~IG3)により、組織規模や成熟度に応じた段階的導入が可能で、AIやLLM*利用時の具体的なセーフガードも提示されています。小規模から大企業まで適用しやすく、AI/DX初期の技術・運用対策の土台として有効です。
では、三層構造によるAI/DXサイバーセキュリティ管理に話を進めます。
*) LLM: Large Language Model、大量のテキストを学習し、人のように文章生成や対話を行うAIモデル
「三層」で考える必要性
AIに関するフレームワークは数多く存在します。
それぞれを個別に理解しようとすると、現場は混乱し、「何からやればよいのか分からない」という結論になりがちです。
重要なのは、フレームワークを役割の階層ごとに整理することです。①経営・統治レイヤー、②組織・管理レイヤー、③現場・実装レイヤー、この三つを分けて考えることで、過不足のないAIリスク対応が初めて可能になります。
① 経営・統治レイヤー/利用フレームワークはAI RMF
AI経験の浅い企業が陥りやすい誤解は、「AI RMFは高度で重いフレームワーク」というものですが、実際には、最初から全体を適用する必要はありません。
初期段階で重要なのは、次の二点だけです。
• このAIは判断の支援をするのか、自動判断なのか
• AIが誤った場合、最終責任は誰が負うのか
それを明文化し、経営陣との合意形成を図る。
AI RMFを活用するだけでも、AI導入のリスクは大きく下がります。
②現場・実装レイヤー/利用フレームワークはCyber AI Profile
Cyber AI Profileの中でも、初期導入では以下の問いが重要になります。
•AIはどのデータを学習して動いているのか
•そのデータは、誰が・どのルールで更新しているのか
•災害時や異常時に、AIを止める判断はできるのか
Cyber AI Profileは、AIを使い続けるための「管理の型」を与えてくれます。
③現場・実装レイヤー/利用フレームワークはCIS Controls v8.1
AI/DXの初期段階では、すべてを実装する必要はありません。記載されている
IG1(Implementation Group 1)レベルを中心に、次のような対策を押さえれば十分です。
•AIが参照するデータのアクセス制御
•LLMや外部APIの利用ログ取得
•AI出力が「参考情報」であることの明示
•異常時の手動切替、運用手順
CIS Controlsは、AIに限らずIT全体の安全運転マニュアルでもあるため、既存のセキュリティ活動と統合しやすい点も大きな利点となります。
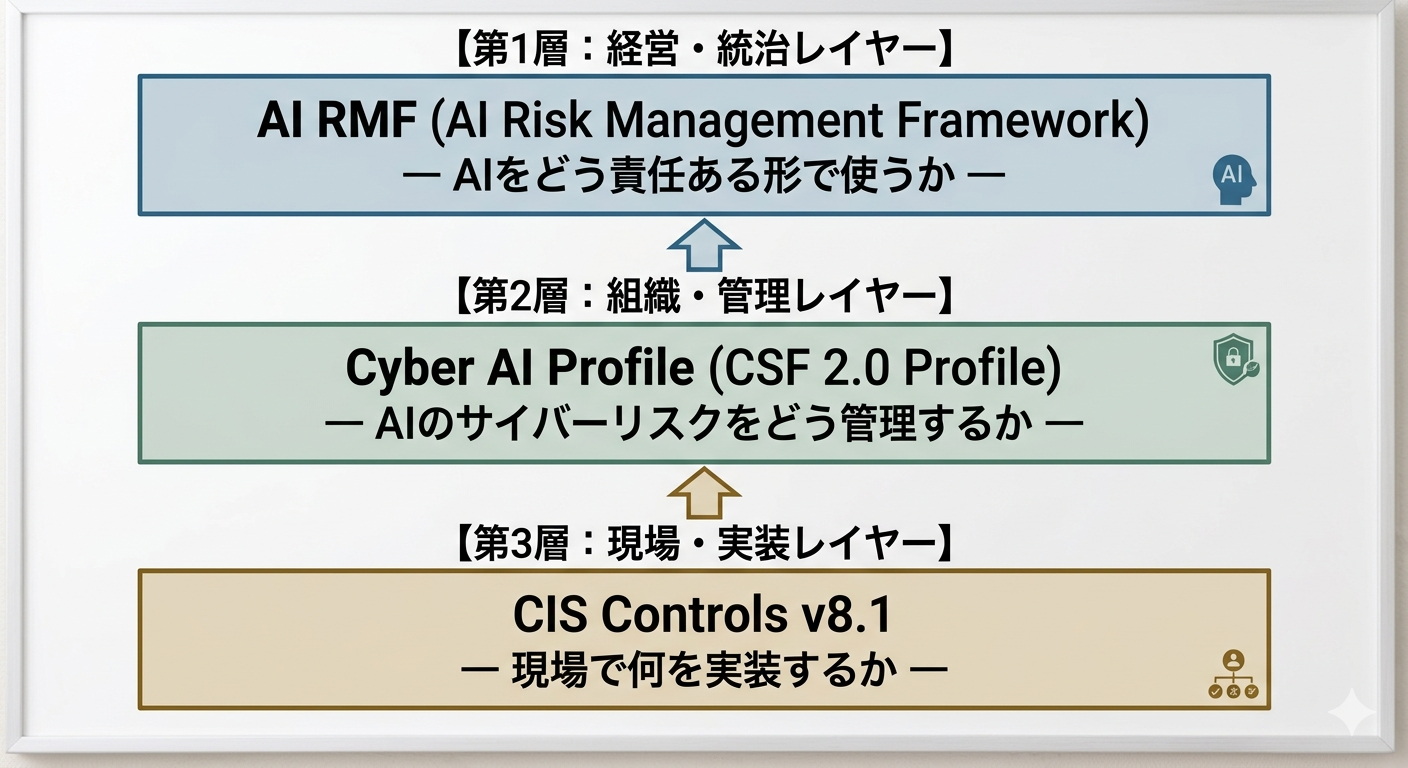
AI/DXのサイバーセキュリティ管理とは、AIを疑うことではなく、安心して使い続けるための準備です。特別な技術力は不要で、必要なのは、「層を分けて考える」という視点だけです。
AI/DXを巡る議論が停滞する企業でよく見られる二極化は、「リスクが怖いから使わない」と「スピード優先で後は考えない」です。三層構造は、そのどちらでもありません。経営・統治レイヤーでAI RMFで使ってよい範囲を決め、②現場・実装レイヤーでCyber AI Profileを用いて管理方法を設計し、③現場・実装レイヤーではCIS Controlsを用いて現場に落とす。
AIを賢くする前に、AIをしっかりと扱える組織になる。それが、日本企業のAI/DXにおける最初の一歩となるでしょう。