BCPそのものとなったIT-BCP
一般に、IT-BCPは地震などの災害発生時、IT(特にサーバー)が停止することへの対応策として、サーバーシステムの冗長化(DR: Disaster Recovery)を主な対象としていました。しかし、サイバーセキュリティへの対応がBCPとして急務となった今、従来のIT-BCP/DRの考え方では、その要求に合致しているとは言えなくなってきました。
例えば、サイバーセキュリティ対策で最重要なバックアップは、災害対策のケースでは、情報システム部門の運用負荷軽減を考慮し、暗号化も施されず、コンテナ仮想化として同一ネットワークドメイン上でオンライン化されているか、他のバックアップ用サーバー上で同一コンテナとして格納されているか、のどちらかでした。
これではハッカーたちがネットワークに侵入すれば、すぐにバックアップ用コンテナを認識し、ここをロックするのは容易いことであり、ランサムウェア攻撃が発覚した時点ですでにこのようなバックアップはまったく機能しません。
日本の大企業でさえ、IT-BCP/DR の取り組みは災害対応のみであり、サイバーセキュリティを統合したIT-BCP/DR にはほど遠い状況です。それでも大企業であれば、問題の本質を経営が理解すれば、情報システム部門の負荷は高くなりますが、技術的な問題はなく、ある程度の投資を受けることで早急に全面的な改良が実施できるだろうと思われます。問題は、サプライチェーン側である中堅・中小企業です。
中堅・中小企業の経営者は、机上のBCPは策定できても、IT-BCP/DRはハードルが高いとして敬遠されてきました。費用の問題、対応技術の問題、運用(復旧手順等)の問題が、IT-BCP/DRを遠ざけていました。巨大地震はいつ来るか分からないとして、経営者は半ばリスク受容として考えていたかもしれません。
しかしサイバー攻撃は、今の問題です。ITが止まれば、事業が止まり、大企業以上に、企業経営の継続が困難になります。
ここではそうした中堅・中小企業がIT-BCP/DRを構築する手法として、段階別の成熟モデルという考え方、構築フレームワークを解説します。
1. ステージの考え方
構築段階を「ステージ1:基礎固め(ベースライン)」「ステージ2:標準化(スタンダード)」「ステージ3:強靭化(レジリエンス)」に分け、それぞれにゴールを設定し、成熟させながらIT-BCPを無理なく構築していく手法となっています。
2. ステージ1:基礎固め(ベースライン)
2.1 IT-BCPポリシー(方針)決定
・BCP(IT-BCPを含む)は経営者主導である
・IT-BCP は、IT復旧における BCPの重要要素として、ヒト、システム、カンキョウに対してそれぞれ対応策を講じる必要がある
2.2 組織ガバナンス
・IT-BCPを構築、運用するにあたり、責任者(および代行者)と意思決定・責任分担(RACI)を明確にする
2.3 リスクと重要業務の可視化
・重要業務の特定のための簡易な事業影響度分析を実施
・どの業務が「止めてはいけないのか」を明確にする
2.4 資産の棚卸し
・どのITがどの業務を支えているかを洗い出す(資産インベントリ)
2.5 バックアップの確立
・システム復旧の基礎は、バックアップ(3-2-1ルール等)と復旧手順
2.6 安否確認・初動体制(BCP基本要素)
2.7 現在位置の認識:IT-BCP Tier の設定
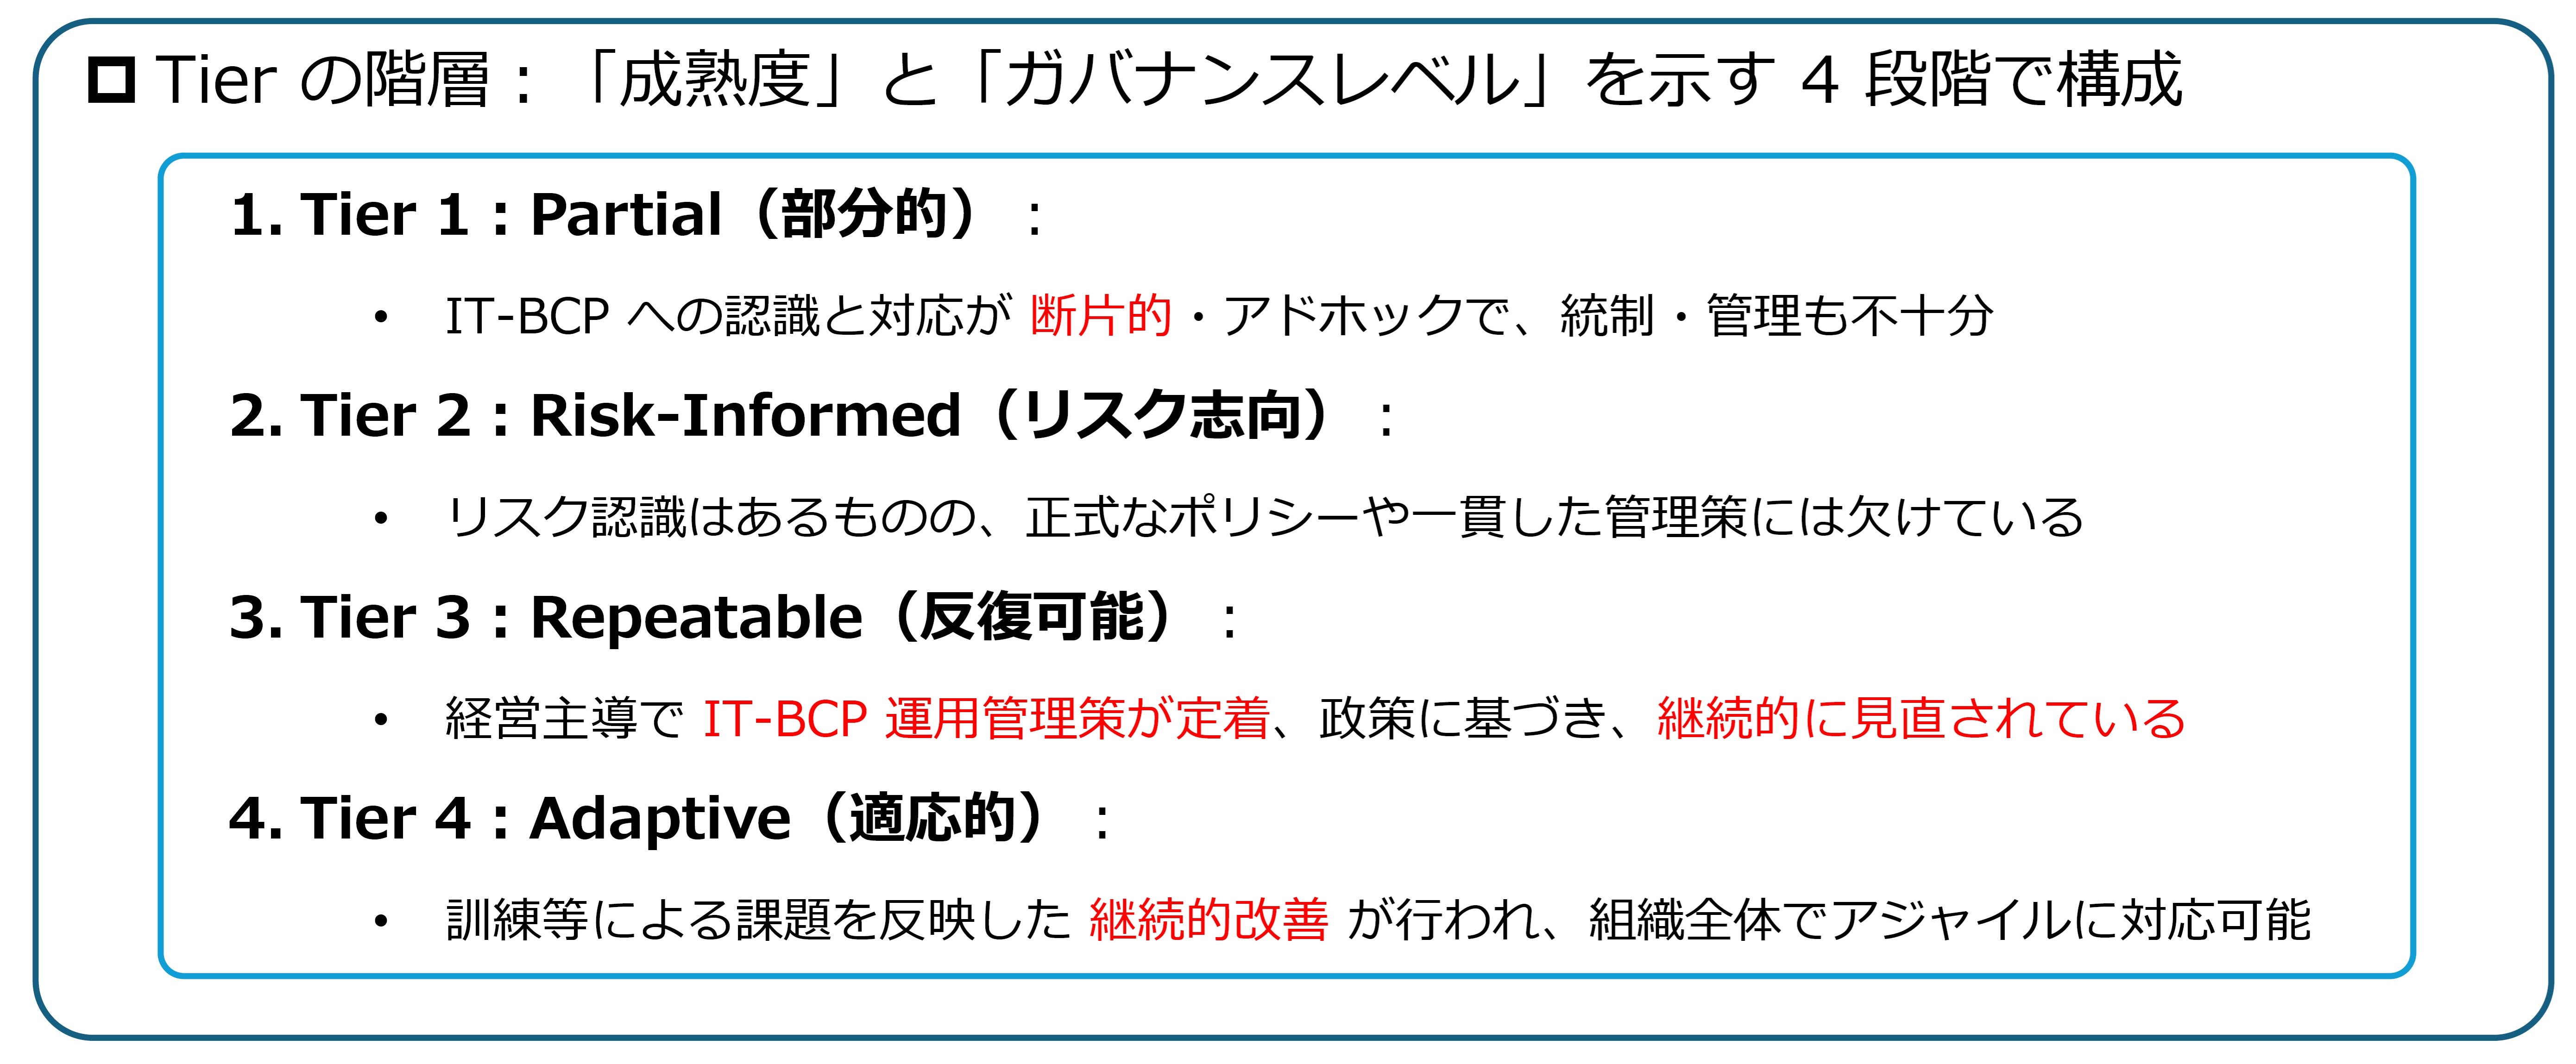
・多くの中堅・中小企業では、Tier1もしくはTier2であると考えられ、現状の段階を、経営を含めた関係者全員で認識共有することが重要となる
2.8 IT-BCPの要素と対応
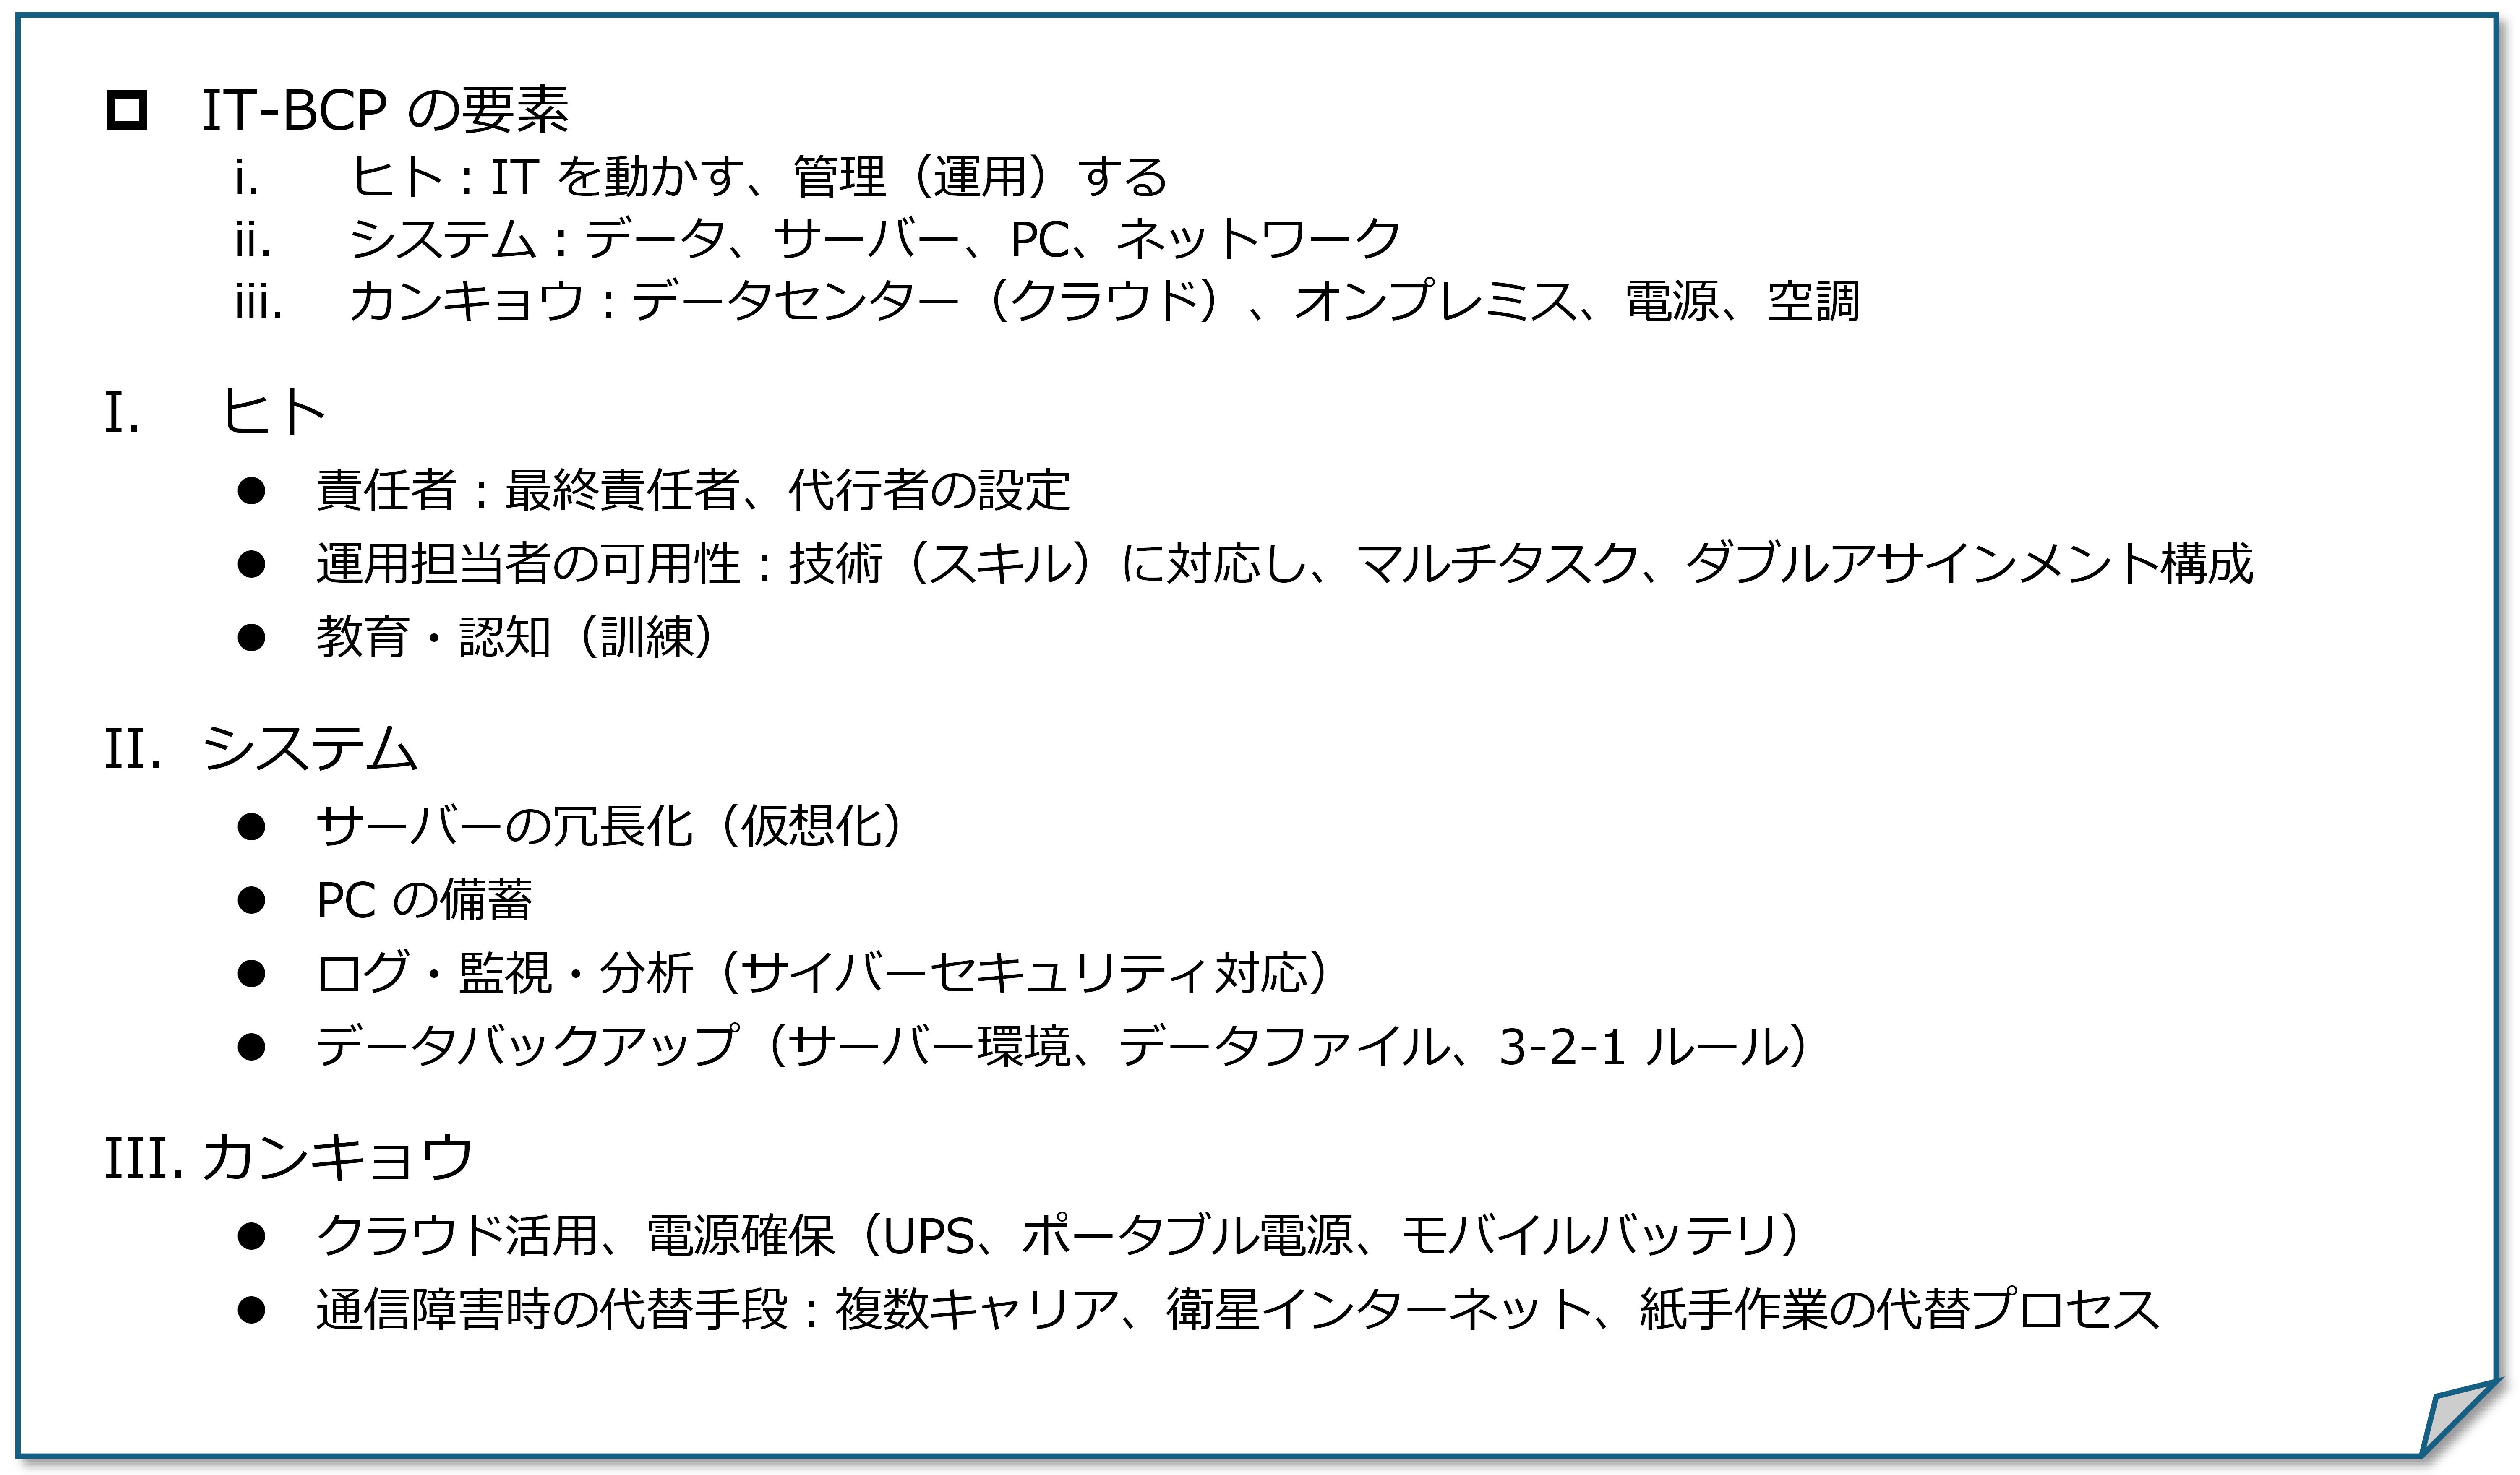
・これらの対応は、費用、運用負荷などを考慮したうえで優先度を設定し、段階ごとの導入計画を策定する
以上、ステージ1のゴールは「最低限の業務継続とデータ保全が可能な状態」とします。
3. ステージ2:標準化(スタンダード)
3.1 IT-BCPの目標設定
・RTO(目標復旧時間):いつまでに復旧させるか
・RPO(目標復旧ポイント):どこまで戻って復旧させるか
3.2 組織・対応策としての目標Tierの設定
3.3 業務とITの依存関係整理(事業影響度分析)
3.4 復旧手順書(ランブック)の整備
・復旧プロセス全体の手順を明確にする
・自動化:自動フェイルオーバー、復旧手順の自動化
3.5 代替手段の定義
・代替拠点の設定、クラウド障害時(ラストワンマイル回線障害を含む)の対応
3.6 教育・訓練:最低年1回
以上、ステージ2のゴールは「文書化、繰り返し訓練できる実効性の確保」とします。
4. ステージ3:強靭化(レジリエンス)
4.1 サイバーセキュリティ統制の強化
・サイバーセキュリティ対応を求められる取引先との関係整理
・データ保護
・復旧能力(検知・対応・復旧)
・インシデント対応(インシデント対応者(IR)、CSIRT/SOC の委託、法令・規制当局対応)
4.2 インシデント対応のBCP統合(IRxDRxBCP)
・サイバー攻撃対応(IR)として、DRとBCPが同時に必要
・脅威インテリジェンス統合(JPCERT/IPA情報購読、外部SOC連携等)
・災害+サイバー攻撃の複合災害への対応と訓練
4.3 他拠点冗長化/クラウド DR/自動フェイルオーバー
・システムの冗長化と代替拠点の設定は必須
・クラウドサービスによる自動フェイルオーバー(AWS RDS 等)
4.4 PDCA(継続的改善サイクル)の運用
・IT-BCP復旧訓練による課題の抽出、点検・是正の定着、改善ロードマップ策定
以上、ステージ3のゴールは、「IT障害、サイバー攻撃に対しても高い復元力」とします。
5. 最終目標
低コストで確実に成果を上げ、成熟度を上げるIT-BCPを構築する最終目標として、次の項目を評価します
2. BCP/IT-BCP が文書化され、年1回以上訓練し、改善している
3.バックアップおよび復旧プロセスが確実性を持って機能する
4.セキュリティ管理が体系的に整備されている
5.システム障害・災害・サイバー攻撃のすべてに統合的に対応できる
6.目標Tierに到達もしくはギャップ分析により改善ロードマップが策定されている
ここにあげたフレームワークでは、段階的に成熟していくモデルを採用していますが、他のフレームワーク、例えばNIST CSF2.0 やITIL/ISO などとの整合性があることに加え、単なるチェックリストではなく、実装の容易さ、優先度の設定と段階別設置がともなって構成されています。
もし大企業が中堅・中小企業に対し、BCP対策、サイバーセキュリティ対策の一環として、IT-BCP構築を求めるなら、こうした構築段階および構築内容を共有化し、エコシステムとして技術的な支援なども行うことができれば、より実効性が高くなると考えます。
低コストであること、実装し易いフレームワークであること、優先度により実施段階を成熟しながら最終目標に近づくことを考えるとともに、主幹企業を巻き込んだサプライチェーン全体で考えることを強く推奨します。