巨大地震の発生時期をリアルタイムで予知することは、現時点ではまだ現実的ではありません。研究が進むことを期待してやみませんが、実はサイバーセキュリティに関しては、必要な準備を整えればインシデントの予兆を可視化することが可能であることをご存知でしょうか。
1. KPI(重要パフォーマンス指標)とKRI(重要リスク指標)
BCPの実効性を図る指標として、筆者は本コラムで、内部監査にKPI(重要パフォーマンス指標)を設定したレベル評価を推奨しています。
<参考>
第41回:内部監査が難しくなってきた理由
第35回:経営視点で考える「NIST CSF2.0」の導入効果
この評価により、企業は現状でどこが足りていないかを知ることができ、経営者は目標までのギャップを埋めるために必要な努力や投資を知ることができます。しかしこのKPI評価は、明日攻撃されるかもしれない不安を解消してくれるものではありません。
もし予兆が知れるなら、攻撃を完全に防ぐことは難しくとも、早めの対応をとることで被害の拡大を防ぎ、インシデントの影響を最小に抑えることが可能になるかもしれません。ここでポイントとなるのは、KPIではなく、KRI(重要リスク指標)です。
KPIは、セキュリティ対策がどれだけ「機能しているか」「進捗しているか」を図る指標であり、プロセスの健全性の指標として組織の成熟度向上、改善活動に役立ちます。
一方、KRIは「リスクの兆候」「危険度の上昇」を示す指標です。未知のリスクを予兆として早期に把握する指標として、経営層がリスクレベルを理解し意思決定するために有効と言えます。
つまりKRIを活用することで、サイバーセキュリティ・リスクの切迫度を事前に把握できることを示唆していますが、実際に活用するためにはいくつかの準備が必要です。
ここでは例として、EDR設置運用済み、RTO48時間、RPO24時間を設定している企業を例に、KRIの設定と経営陣向けのサイバーセキュリティBCPダッシュボードの設計を解説します。
※EDR:エンドポイントのセキュリティ対策、RTO:いつまでに復旧させるかの目標値、RPO:どの時点まで復旧させるかの目標値
まず、このフレームワークを構築するために、NIST CSF 2.0 とBCPを関連付けた上でKRIの設計を行います。CSF 2.0 の6つの機能に対応した重要リスクにKRIをあてはめます。
※CSF:米国国立標準技術研究所(NIST)が策定したサイバーセキュリティフレームワーク
A)Govern(統治):リスク管理戦略、役割、ポリシー、事業との整合性
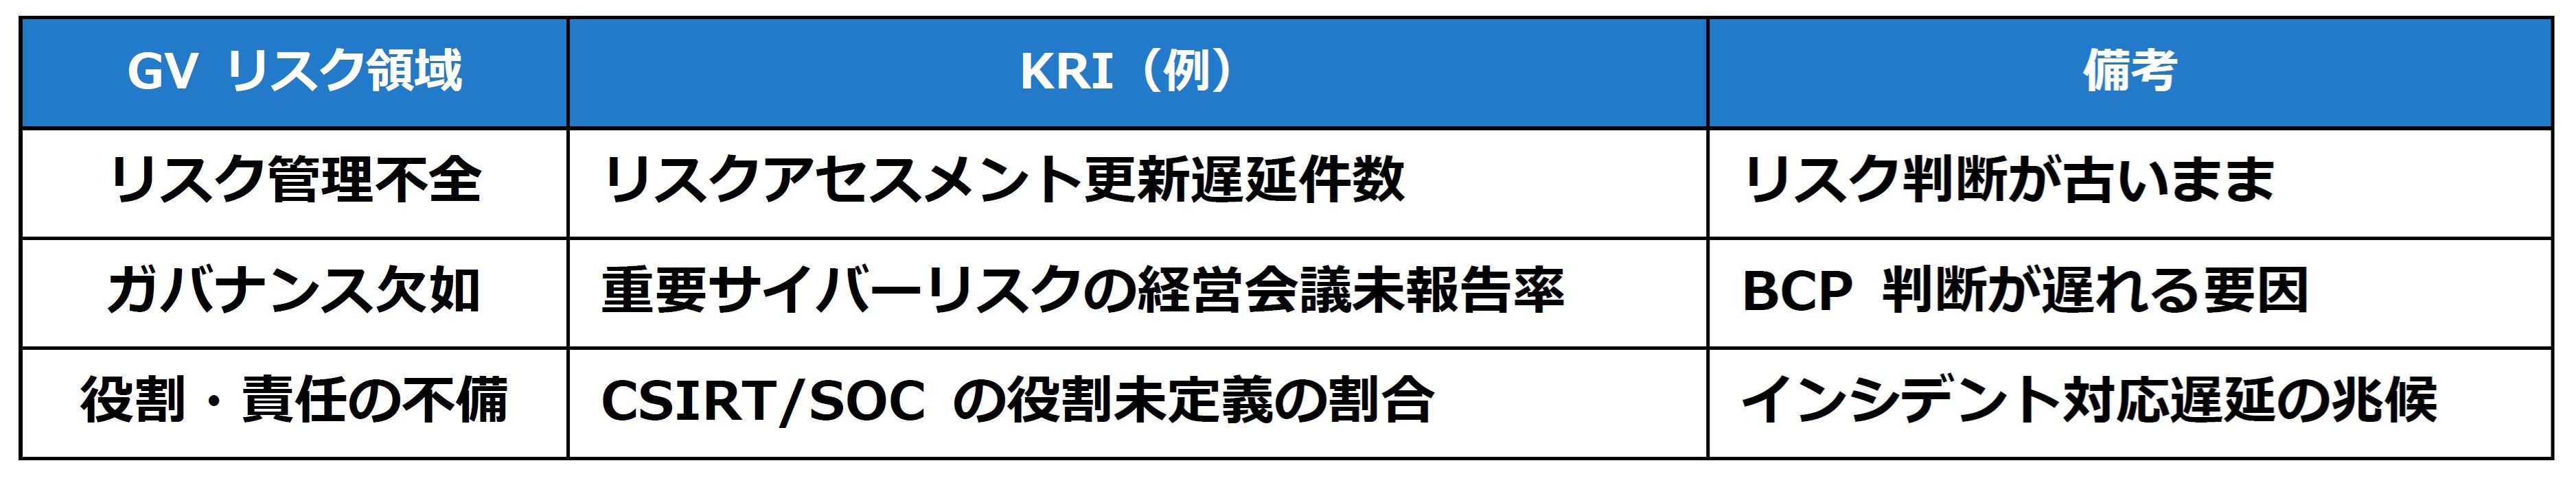
B)Identify(識別):事業影響度、資産管理、依存関係の把握
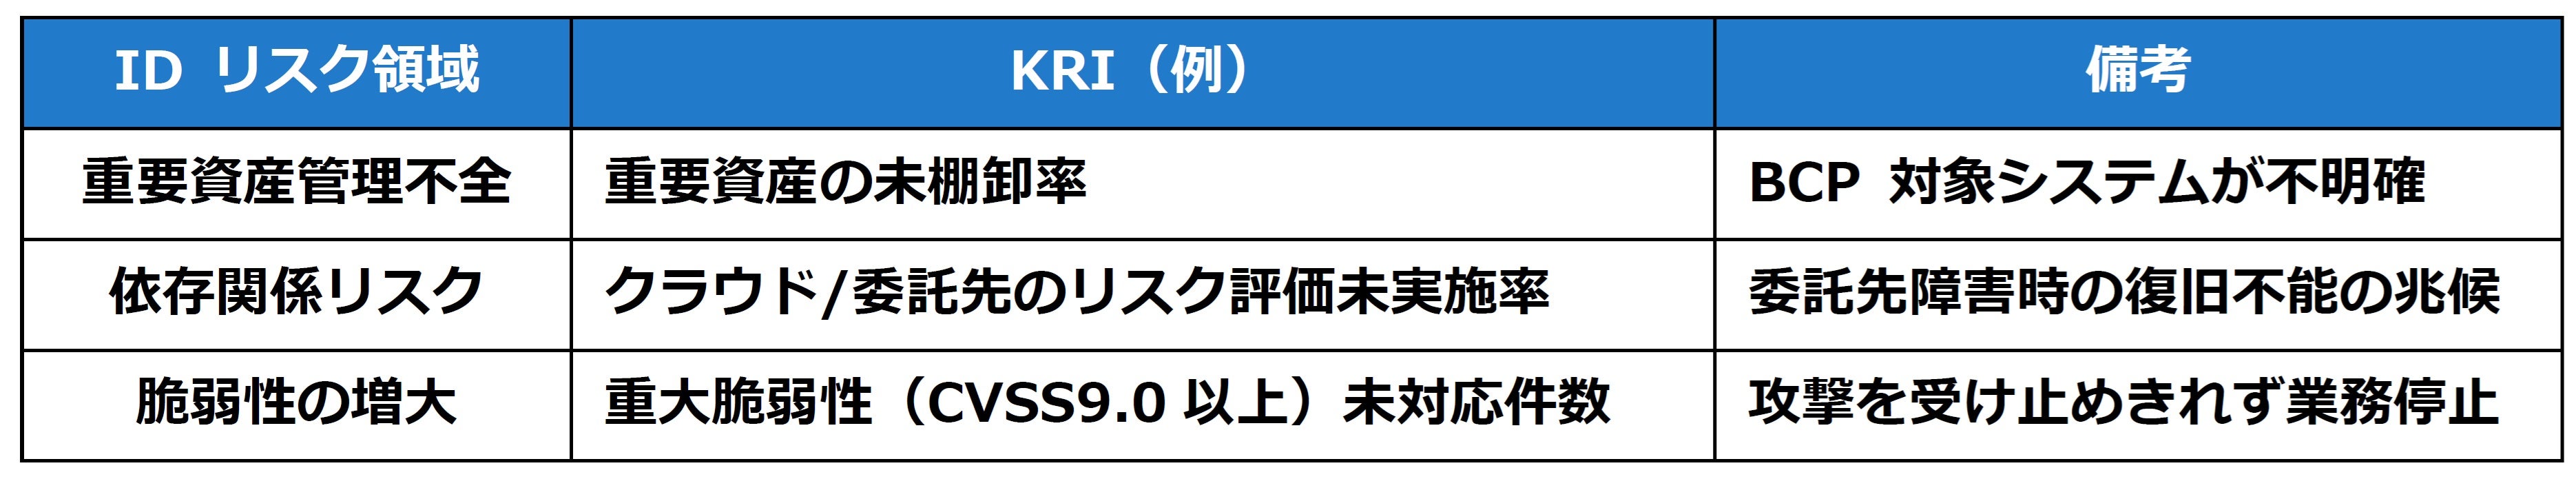
C)Protect(防御):不備によりインシデント発生確率を直接上昇させる
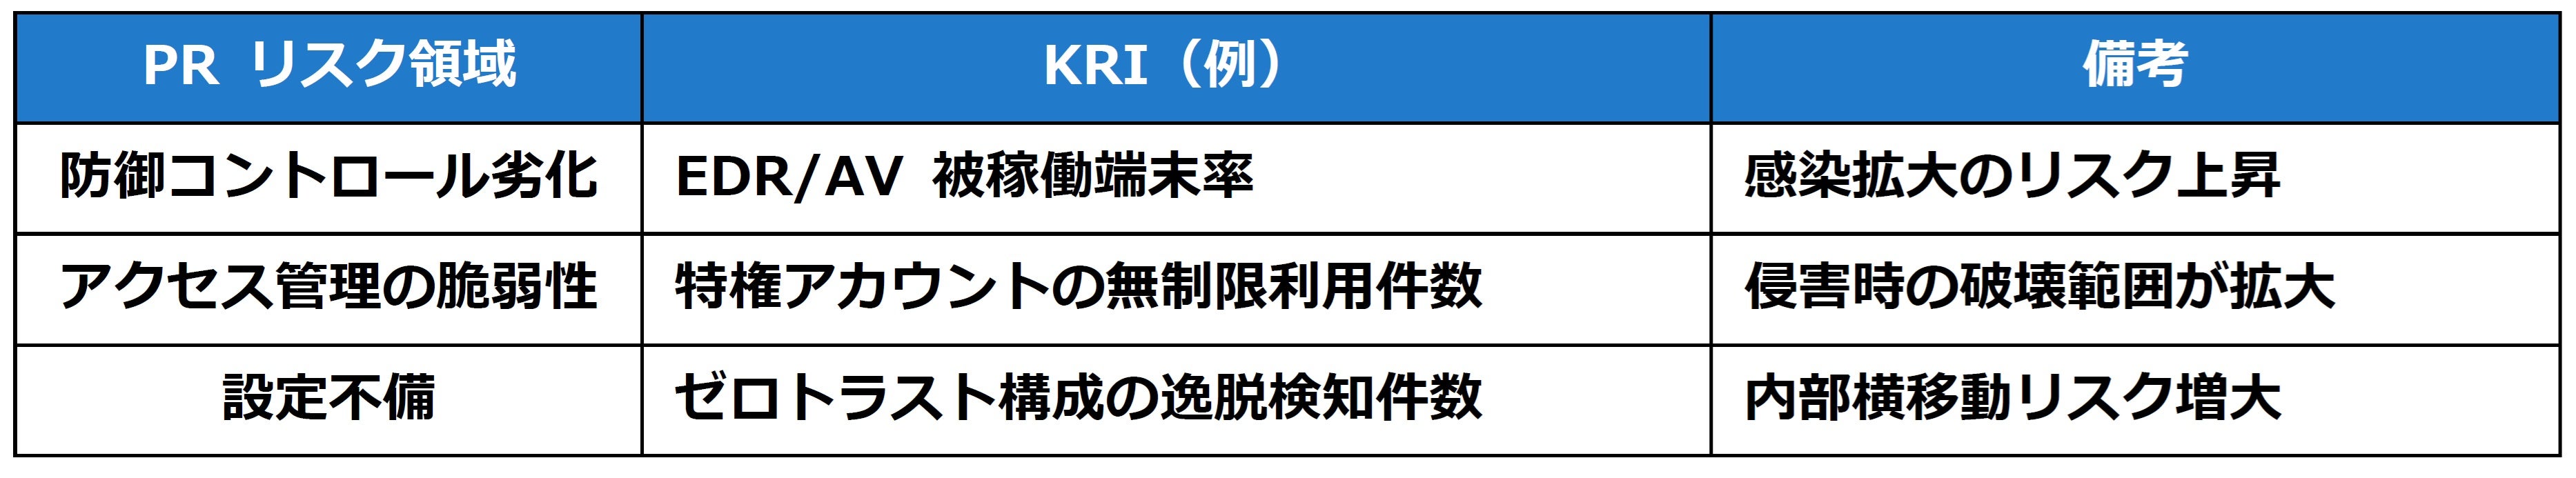
D)Detect(検知):インシデントの早期検知が不能な場合、BCP発動直前の重要な兆候
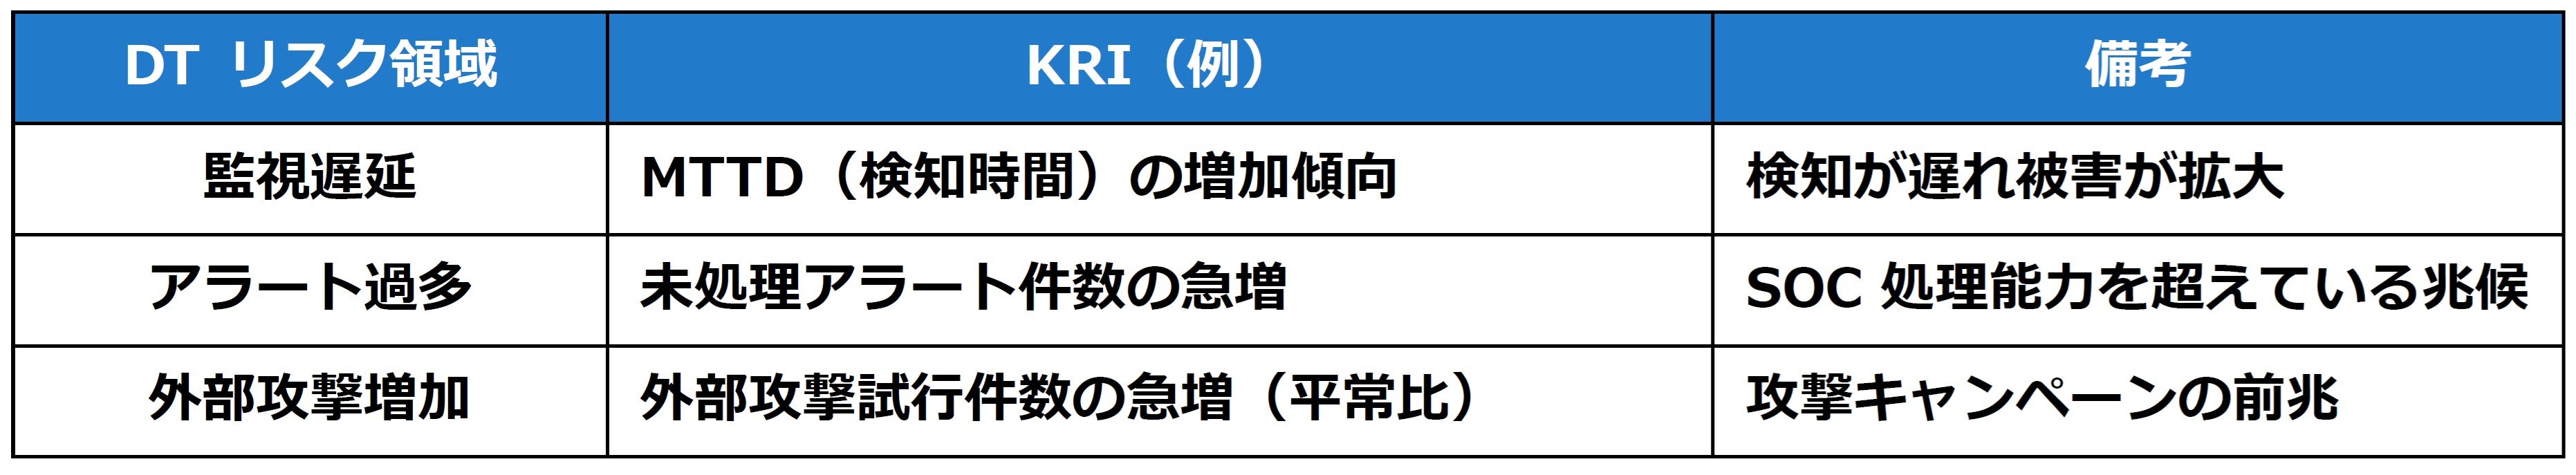
E)Respond(対応):対応の遅れにより被害拡大、事業継続性に致命的な影響
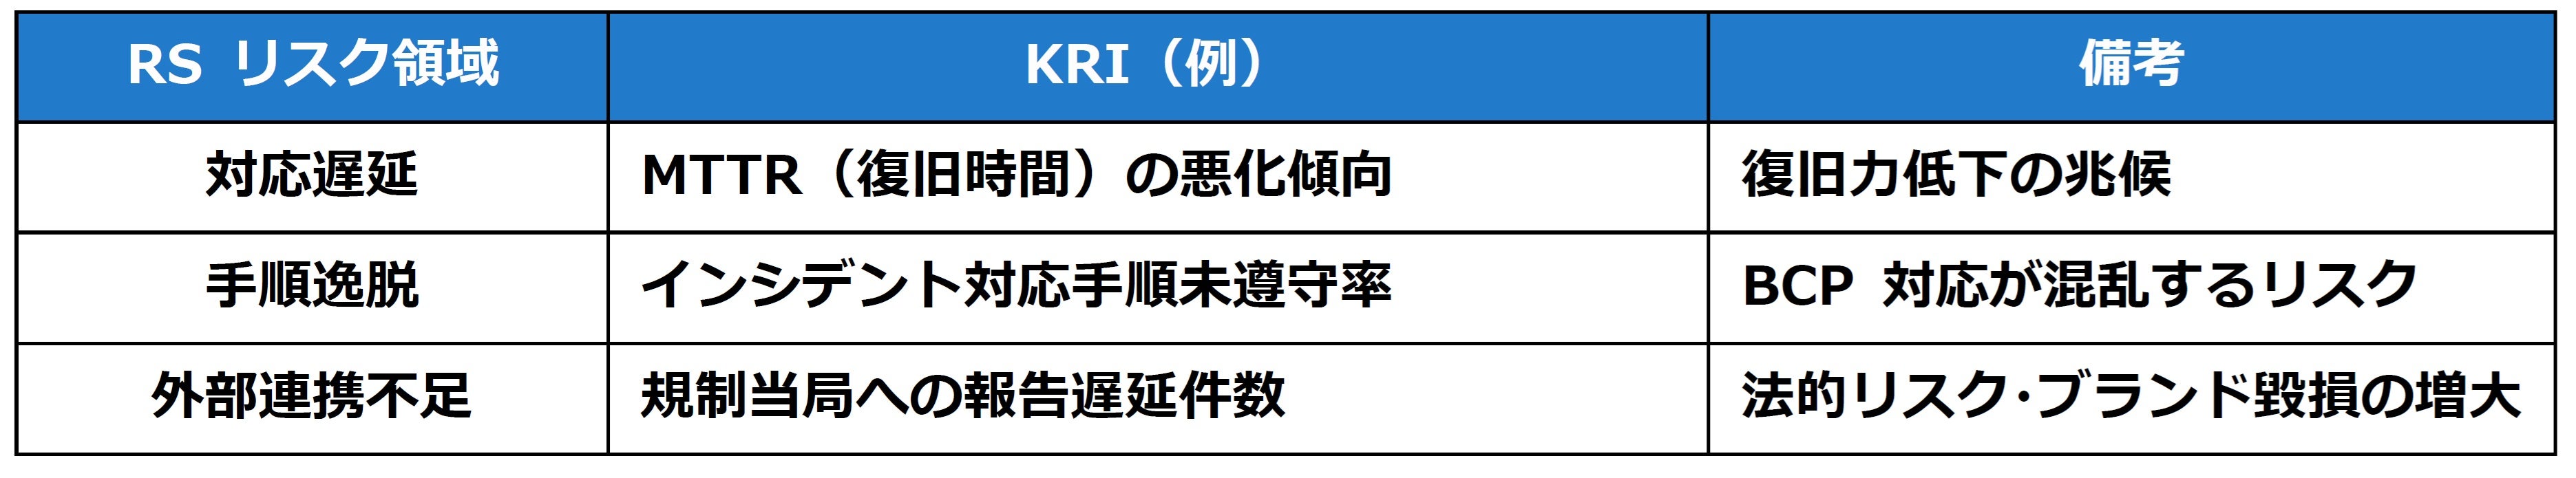
F)Recover(復旧):BCP にとって最重要領域、復旧不能の兆候が最もクリティカル
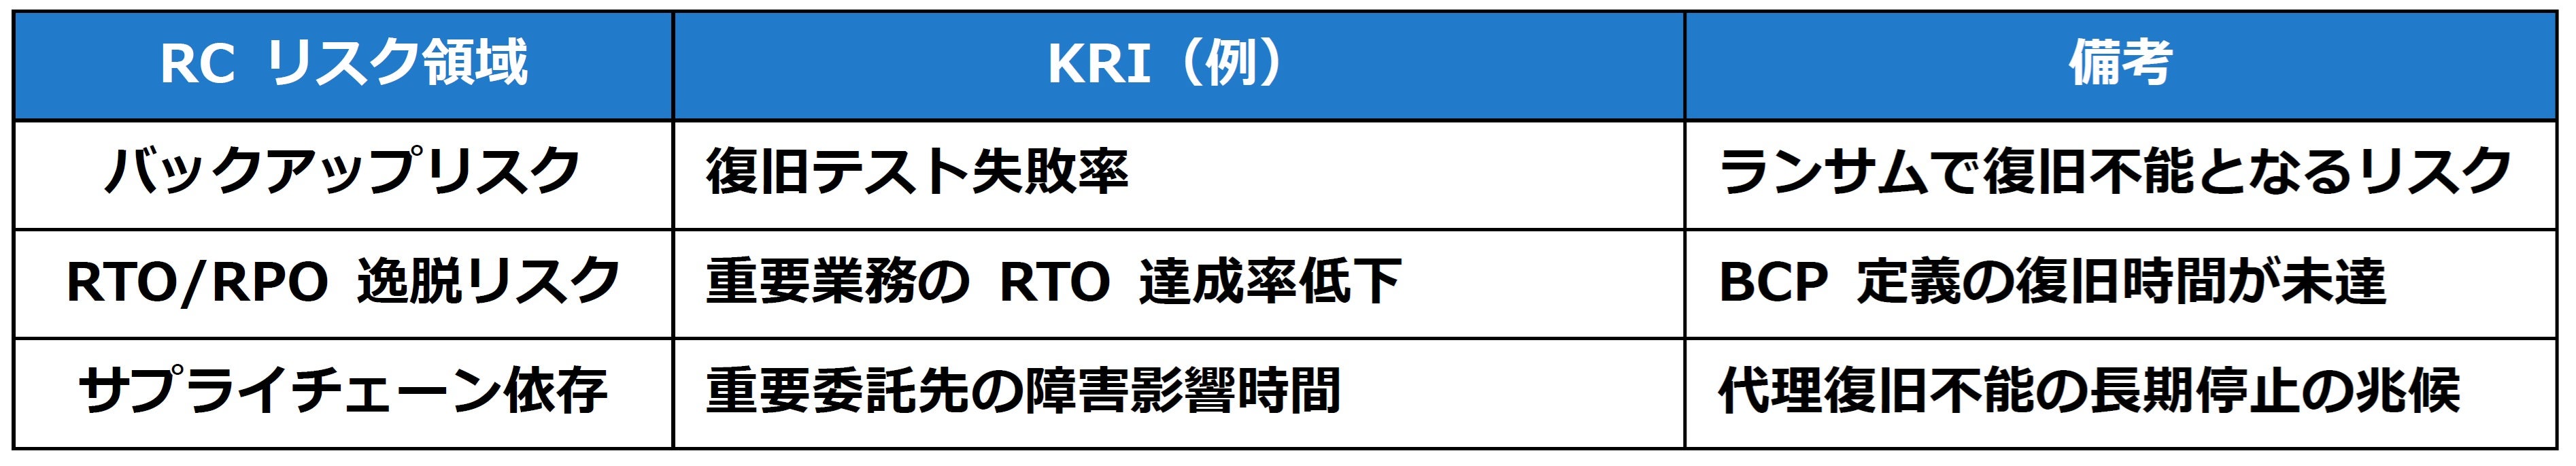
2. KRI を活用したBCPダッシュボードの構築
BCPにおけるKRI の基本原則は、次の三つです。
・例:バックアップ復旧テスト失敗、特権乱用、重大脆弱性放置
II.CSF 2.0目標への”未達・逸脱”を捉えていること
・CSF 2.0 は“望ましい状態”を定義しており、それを元に逸脱KRIを設定する
III.経営層が”意思決定”できるレベルで事業影響を示せること
・KRIは単なるセキュリティ運用指標ではなく、事業停止リスクを示す指標
このような基本原則を前提に、KRIの活用は、経営層が迅速に意思決定するための基盤となり、リスク兆候を可視化するBCPダッシュボードはその中核的な役割を担います。
サイバーセキュリティBCPダッシュボードには、次の三つが求められます。
・「今、事業継続を脅かす兆候が高まっているのか」を示す
・RTO/RPO を守れるのかをKRIで早期に警報する(予兆に集中する)
・EDR単独でも観測可能なNST CSF 2.0の6つの機能に対するKRI表記
●サイバーセキュリティBCP KRI ダッシュボード(例)
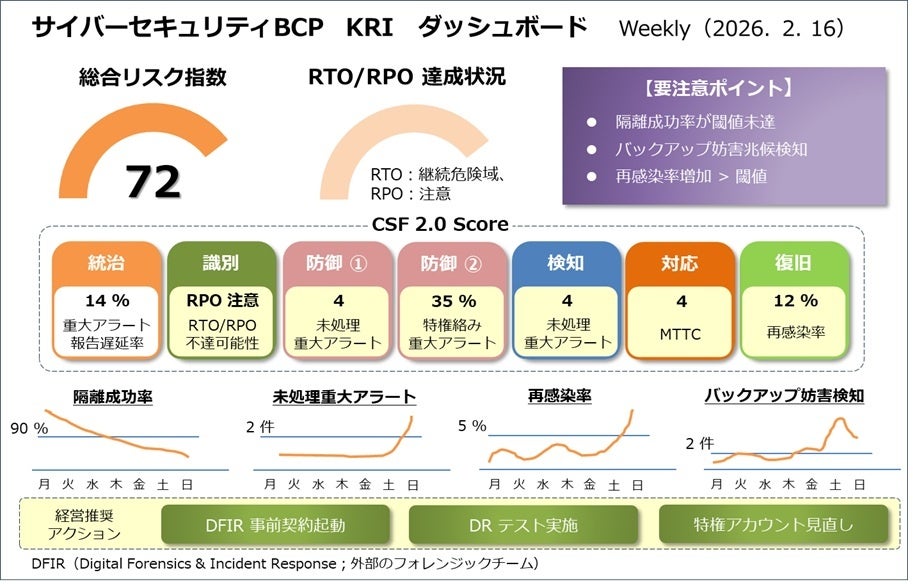
このダッシュボード例では
・総合リスク指標:72/100(先週比+8):オレンジ色
・RTO/RPO予測:RTO継続危険域/RPO 要注意
が表記され、色によってアラートのレベルが分かるようにしています。
重み例:RC30 %/RS20 %/DT15 %/PR15 %/ID10 %/GV10 %
>解釈:85以上=緑、70-84=橙、69以下=赤(例)
このほかに、ランサムウェア攻撃に対するリスク状況などを示すことも可能です。
このダッシュボードでは、最下部に、経営推奨アクションが提示されています。これは自動化アクション推奨ロジックが設定されており、ダッシュボードに表示されるKRIの値(隔離成功率/再感染率/バックアップ妨害検知/未処理重大アラート/MTTCなど)をリアルタイムまたは週次で評価し、あらかじめ定義した閾値に基づいて「経営推奨アクション」を自動表示する仕組みです。
ここでの経営推奨アクションは、次の三つが設定され、それぞれの経営的なアクションを促します。
2.DRテスト実施:RTO/RPO不安時に臨時の復旧演習を実施
3.特権アカウント見直し:休眠・不要特権の停止、MFA強制、緊急パスの棚卸し
サイバーセキュリティBCPダッシュボードの構築にあたっては、企業が導入している検知システムによって、KRIの項目や意味付けが変わってきます。先進的なSIEMと連動した自動プレイブックという対応をとっている企業もあります。
このダッシュボードのポイントとして、NIST CSF 2.0の機能に応じたKRI設定はどの企業でも導入可能なことがあげられます。経営判断をともなう状況においてKRIを「予兆」として利用し、速やかな対応を行います。また自動プレイブックだけでは次のアクションに進めない場面では、KRIは「ゲート」として機能し、経営判断の基準を明確にします。
サイバーセキュリティBCPダッシュボードは、インシデントが起こってしまった後では遅い、被害が拡大するのを止められないという責任の重大性を認識してもらいつつ、サイバーセキュリティBCPへの参加意識を高め、事業継続としての対応を正しく行うために必要な経営者向けポートフォリオだと考えています。