ランサムウェアとは、パソコンやサーバー上のデータを暗号化して復旧と引き換えに身代金を要求するウイルスをいい、2018年~2019年ごろから攻撃の手口に大きな変化が見られ、今年に入り国内でも猛威を振るっています。
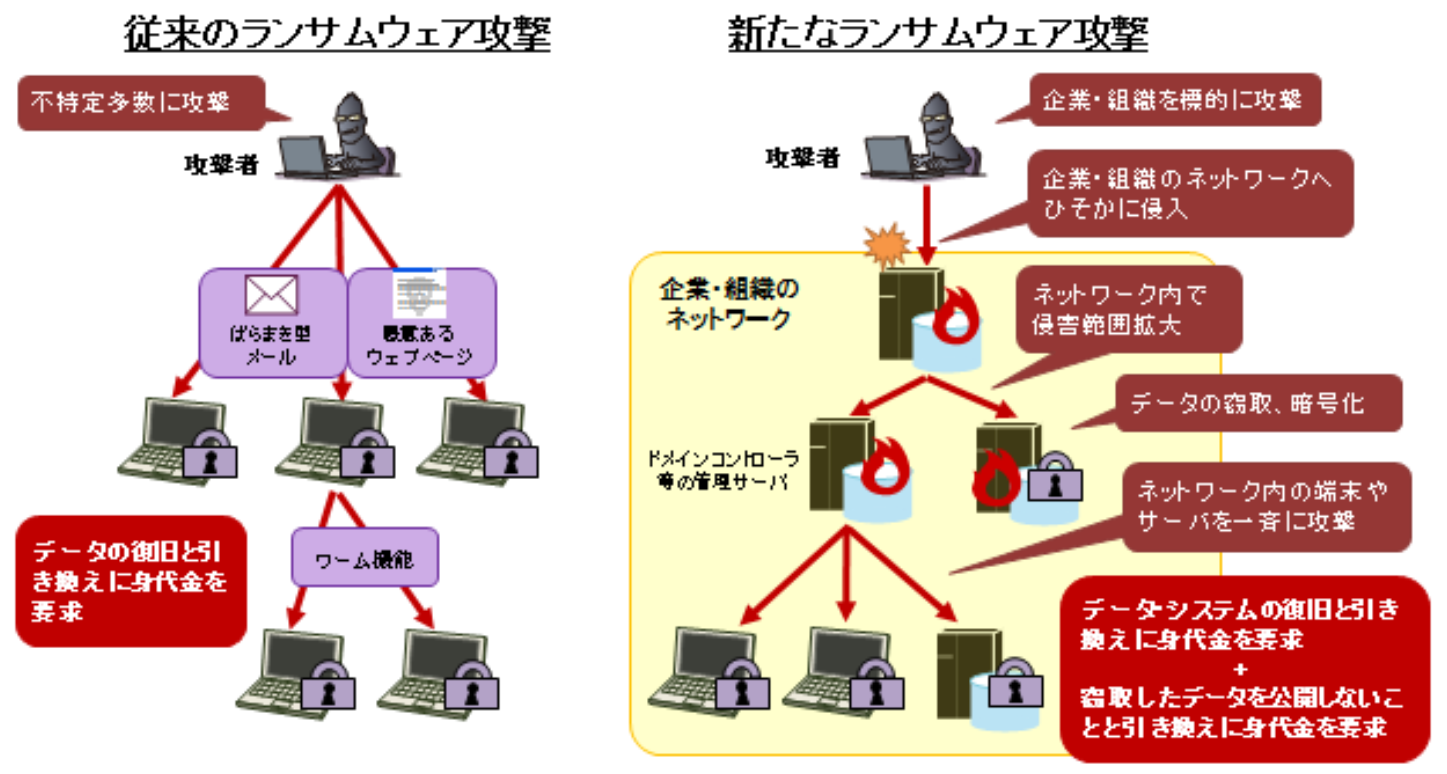
新たなランサムウェア攻撃は、攻撃者の主な目的が金銭である点は変わらないものの、従来型と比較して、
・諜報(ちょうほう)活動を目的とするような標的型サイバー攻撃と同等の技術を駆使し、明確にターゲットとなる企業・組織に狙いを定めて攻撃を行う
・暗号化したデータの復旧と盗んだデータを勝手に公開することをネタに、二重で脅迫する
などの変化が見られます。
新たな攻撃の概要
①人手によるランサムウェア攻撃(標的型ランサムやシステム侵入型ランサム)
従来のウイルスを添付したメールを機械的にばらまくような手口と異なり、高度な攻撃手法を駆使して特定の企業・組織のネットワークへひそかに侵入し、事業継続に関わるシステムなどが保存されている端末やサーバーを探し出してランサムウェアに感染させたり、管理サーバーやバックアップサーバーを乗っ取って、一斉に企業・組織内の端末やサーバーをランサムウェアに感染させたりする攻撃方法です。
②二重の脅迫(暴露型ランサム)
ランサムウェアにより暗号化したデータを復旧するための身代金の要求に加え、暗号化する前にデータを窃取しておき、支払わなければデータを公開するなどと脅迫する攻撃方法です。
対策方法
①こまめにデータやシステムのバックアップをとること。
②バックアップデータはネットワークから切り離した場所に保管すること。
③情報が流出してしまった時に備えて、重要なデータは日頃から暗号化して使用すること。
※身代金を支払っても、データが復旧されたり、機密情報が公開されない保証はなく、さらに金銭を要求される恐れもあります!