

欧州サイバーセキュリティー機関(ENISA)(注1)は、2020年の欧州連合(EU)圏内の通信ネットワークにおける重大なインシデント(ここでは通信途絶に至るようなトラブルの総称)の発生状況を、「Telecom Security Incidents 2020 Annual Report」として2021年7月26日に公開した。
本報告書は下記URLから無償でダウンロードできる。
https://www.enisa.europa.eu/publications/telecom-annual-incident-reporting-2020
(PDF 27ページ/約 3.1 MB)
本報告書の2019年版も約1年前に本連載で紹介させていただいたので(注2)、併せてご参照いただければと思う。今回の2020年版は前年版とほぼ同じ構成を踏襲しているが、一つ重要な変更点がある。
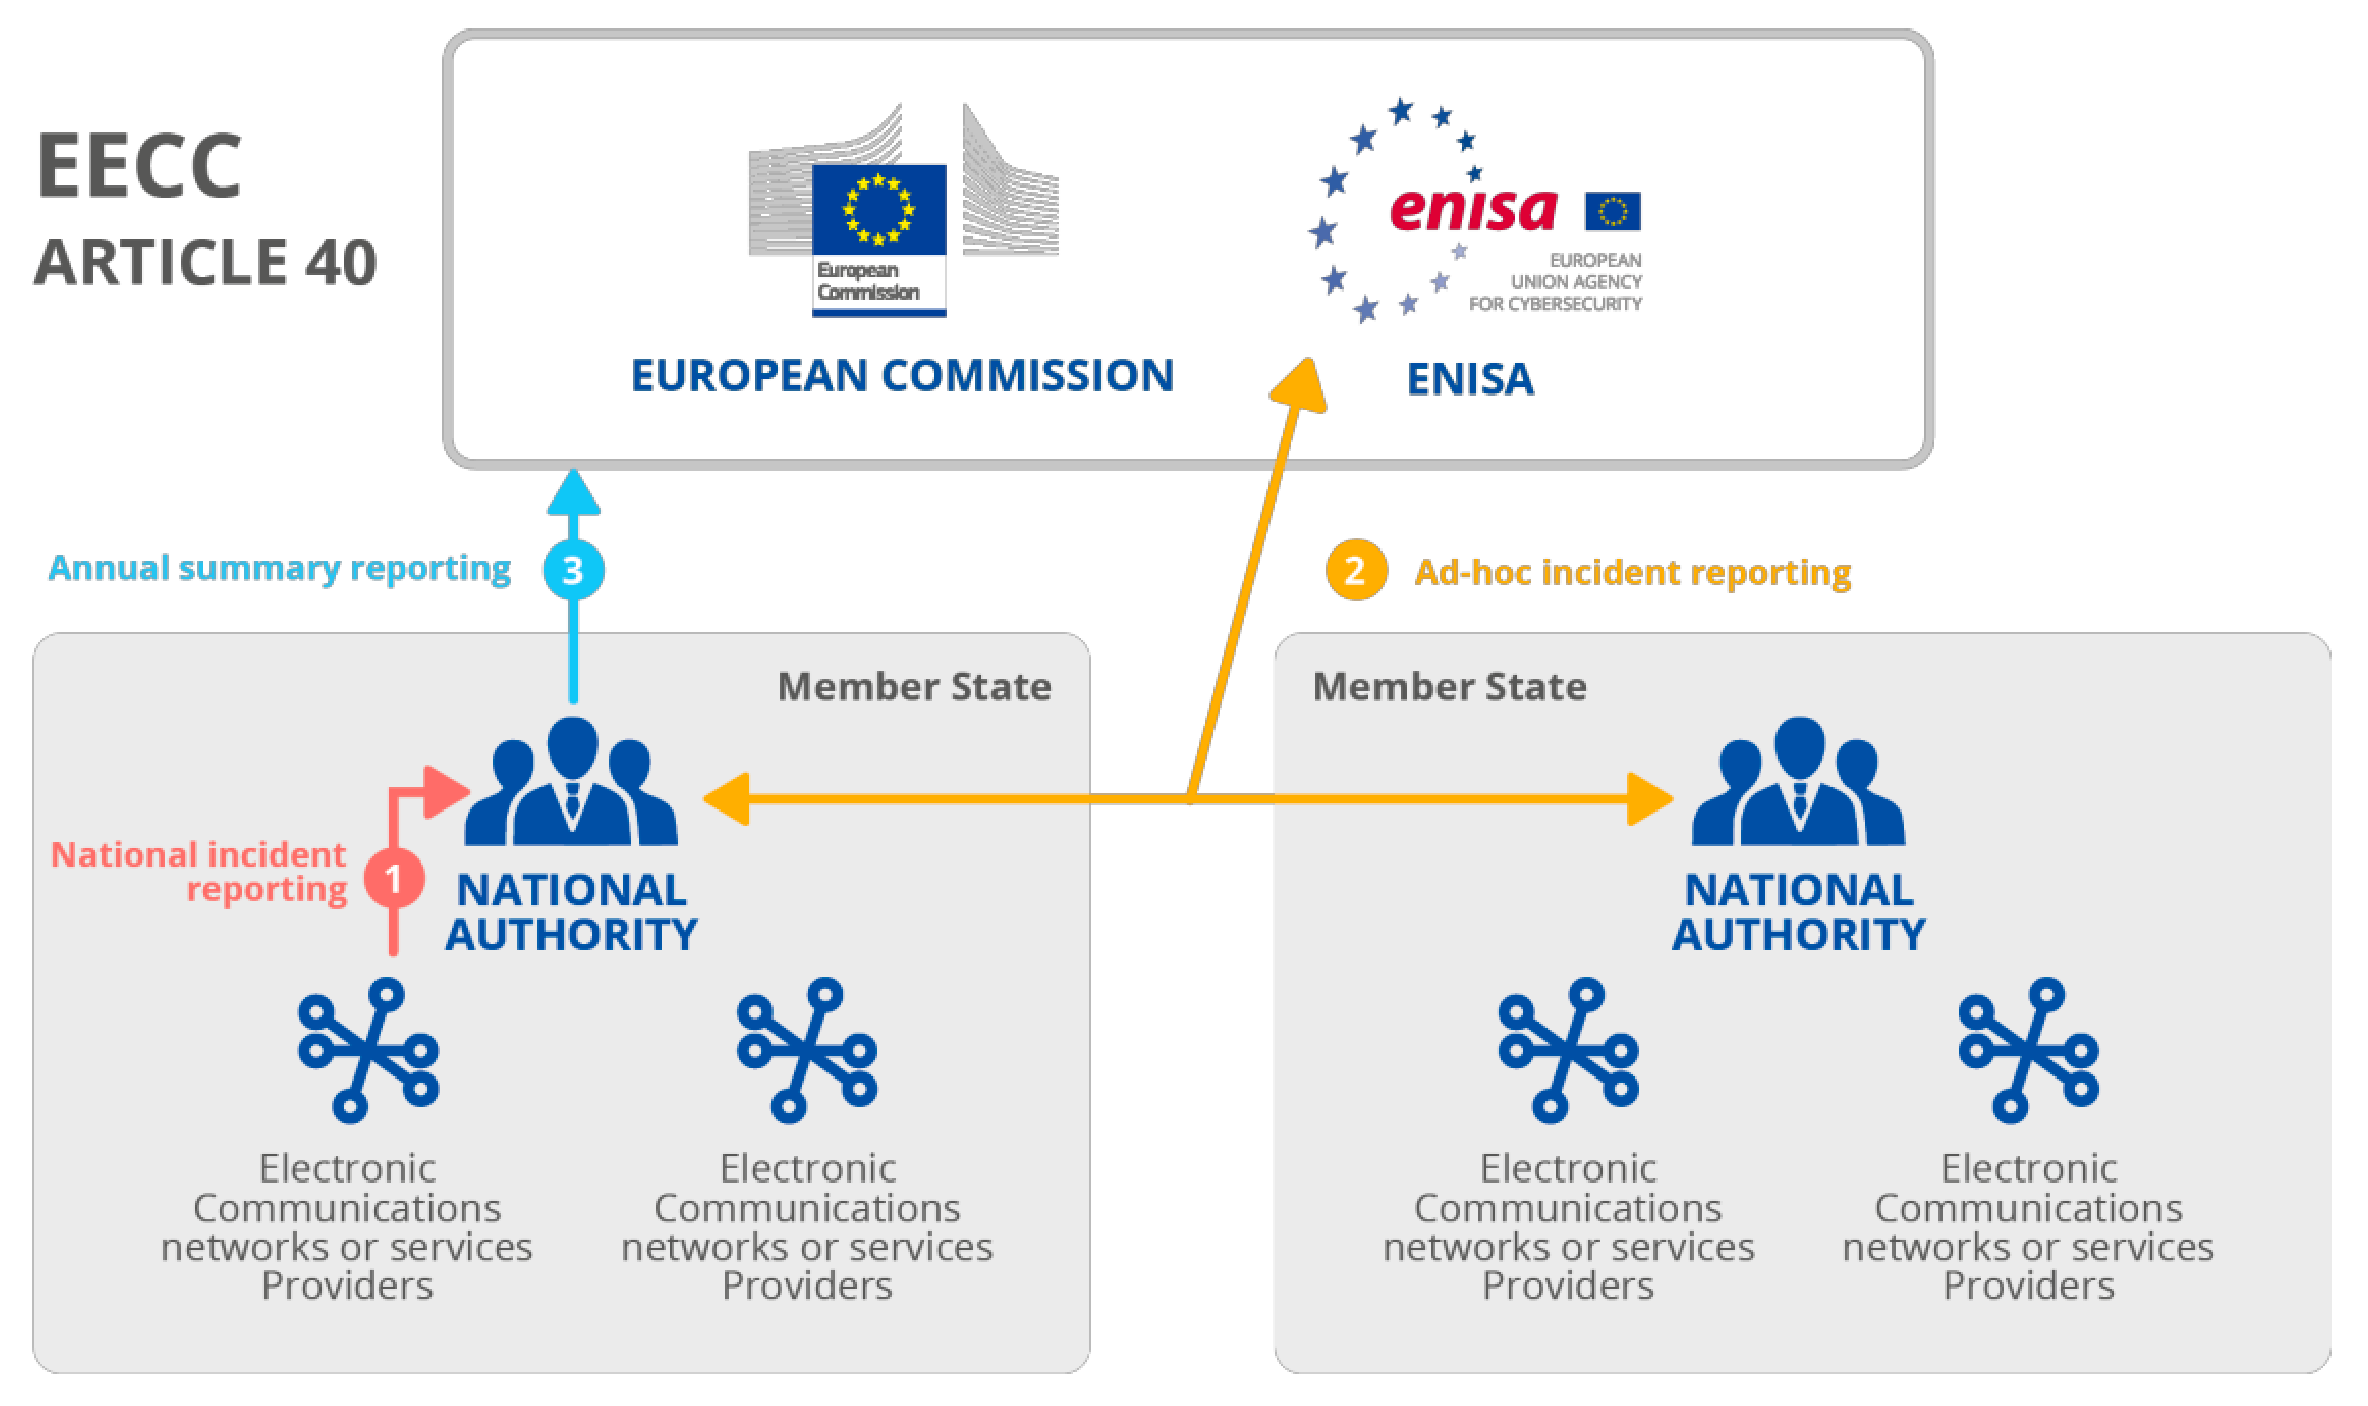
EU圏内の通信ネットワークにおけるインシデントの発生状況は、本稿のトップに掲載した図のような仕組みで欧州委員会およびENISAに報告されるようになっている。同様の図は2019年版の記事でもトップに掲載しているが、大きな違いは左上に「EECC ARTICLE 40」と記載されていることである。
EECCとはEuropean Electronic Communications Codeの略で、具体的には2018年12月に制定されたEU司令2018/1972を指す(注3)。この第40条「Security of networks and services」で、本稿のトップに掲載した図のような報告の仕組みが定められている。
2019年版の図もほとんど同じように見えるが、これは2009年11月に制定されたEU司令2009/140/ECの第13a条に基づいていた(注4)。前述の新しいEU司令に合わせて2020年から報告の仕方が変わり、2021年3月には報告のための技術的ガイドラインが改訂されている(注5)。
このような移行のタイミングであることから、今回の2020年版では「2. Background and policy context」という、政策の背景や報告の仕組みを説明するセクションに多くのページが割かれている。ここではインシデントの報告内容の例も含めて詳しく記述されているので、EUにおいて通信ネットワークに関するインシデントの報告が、どのように行われているのかが具体的に分かる。
以前に紹介した2019年版では、ヒューマンエラーに起因するインシデントが増加傾向にあることがクローズアップされていたが、2020年版ではソフトウエアの変更・更新に起因するインシデントに特に注目されている。図1はソフトウエアの変更・更新に起因するインシデントの発生状況の推移である。
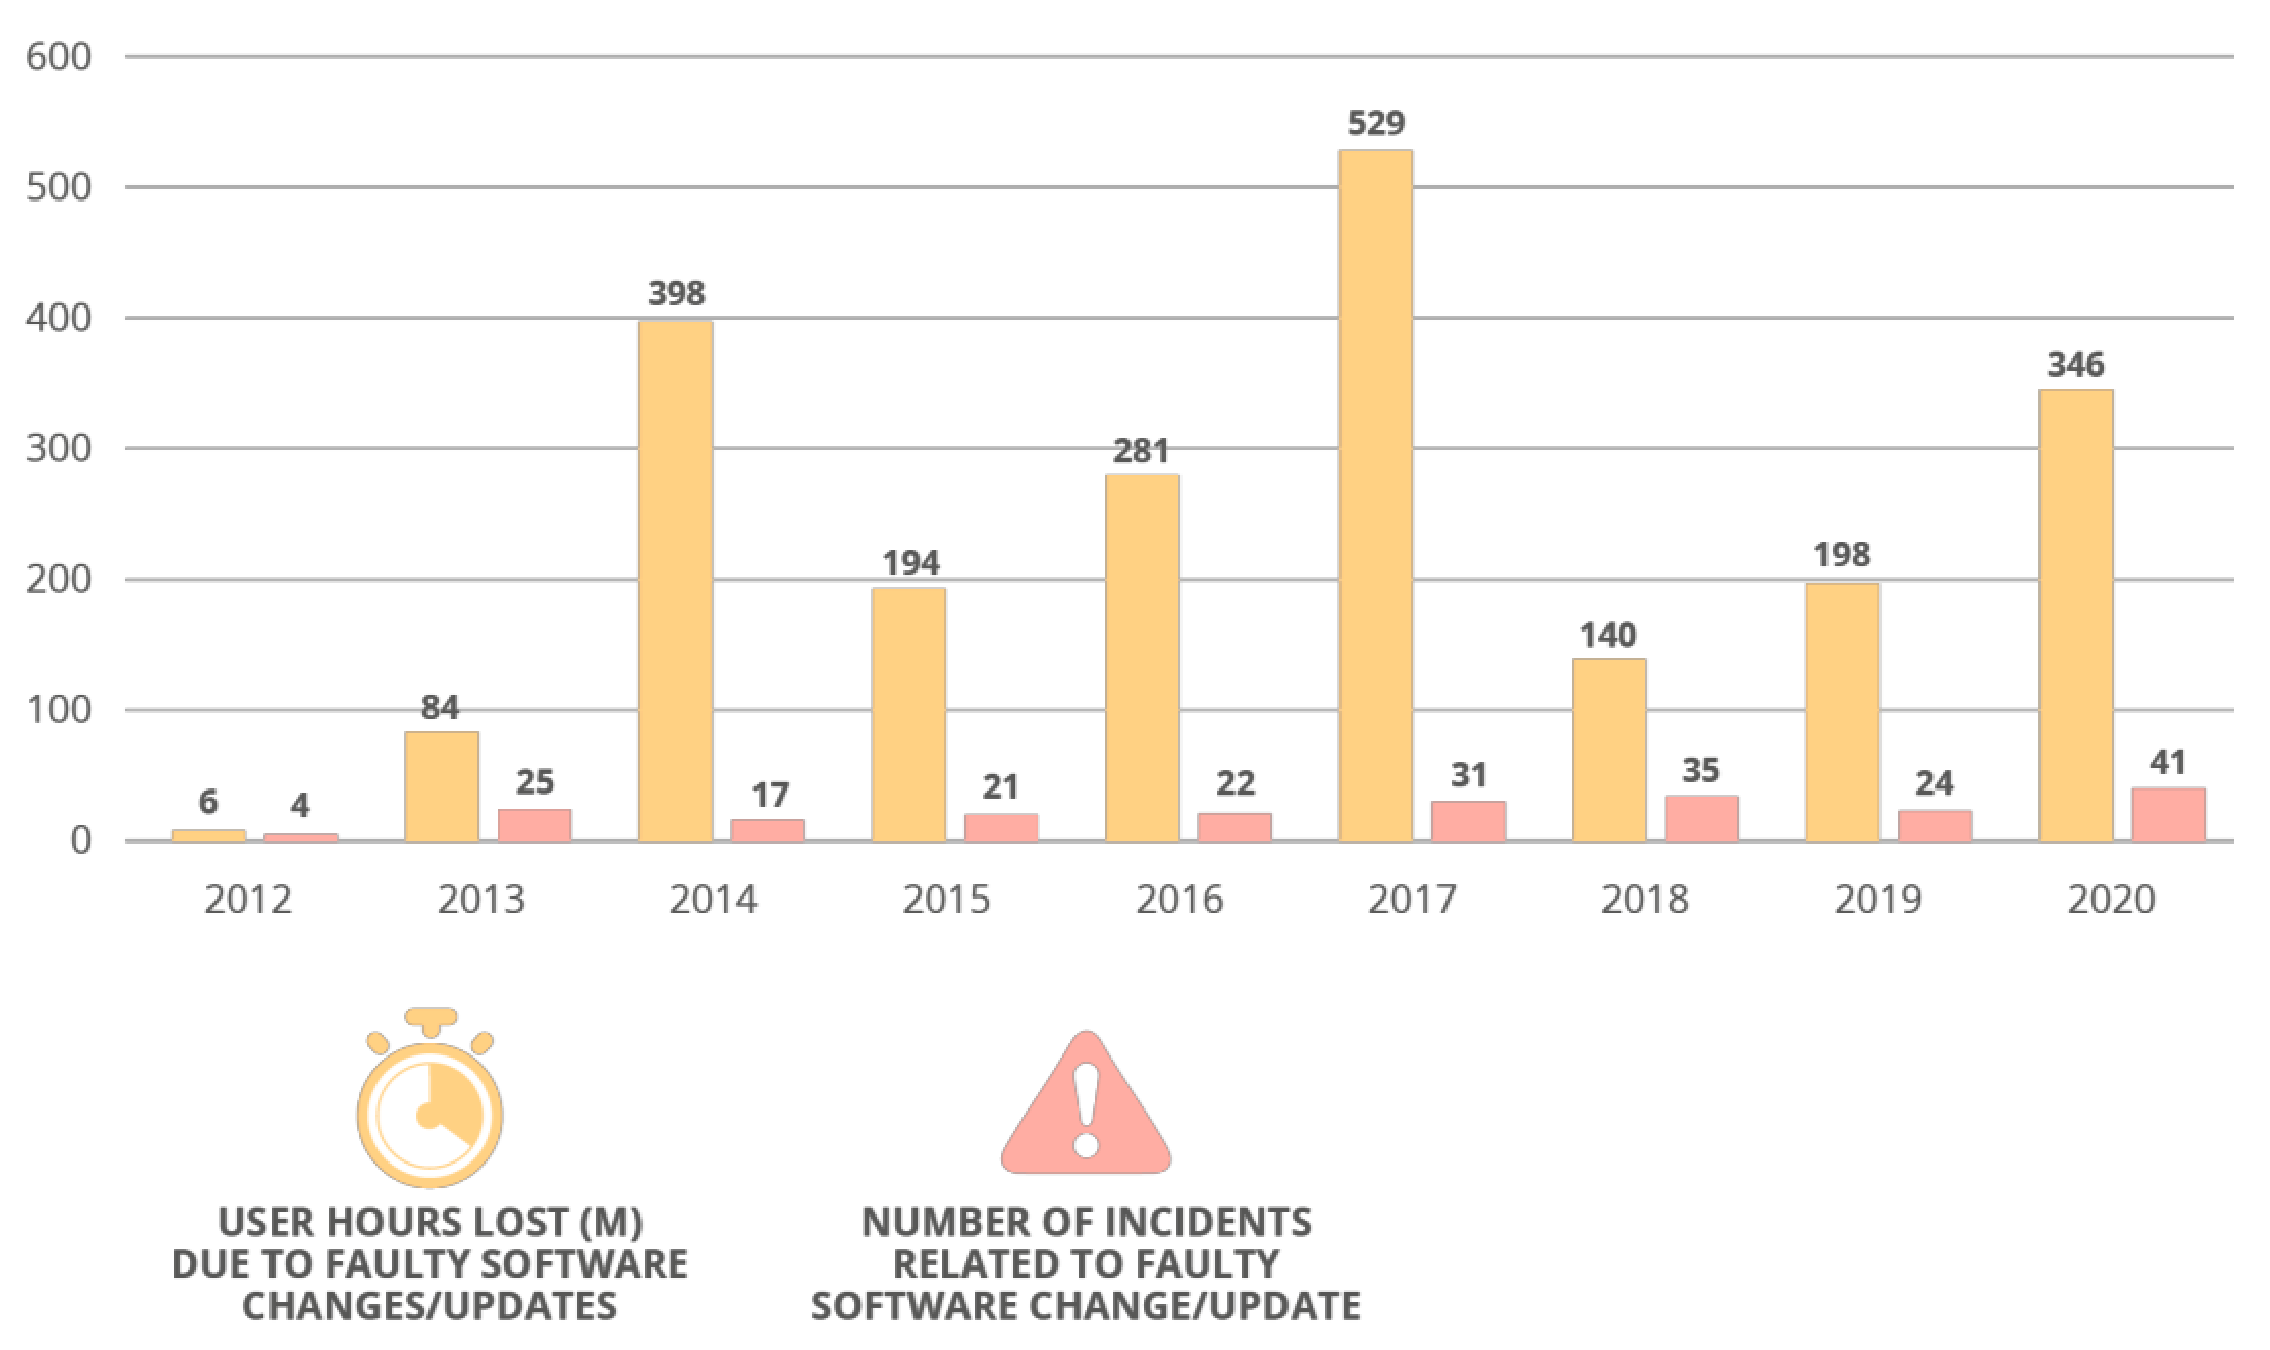
ここで「USER HOURS LOST」とは、インシデントによってネットワークが使用できなくなった時間と、その使用できなくなったネットワークの利用者数を掛けたもの(百万時間・人単位)である。特に2018年以降、件数(NUMBER OF INCIDENTS)の増え方よりも「USER HOURS LOST」の増え方がより顕著になっている。なお2020年における「USER HOURS LOST」の合計は8億4100万時間・人であるから、ソフトウエアの変更・更新によるものはこの41%を占めるということになる。
図2は、報告されたインシデント件数における通信経路別の割合が、どのように変化しているかを示したものである。音声およびインターネットの両方において、無線通信におけるインシデントの割合が減少し、有線におけるインシデントが増加傾向にあるのが興味深い。
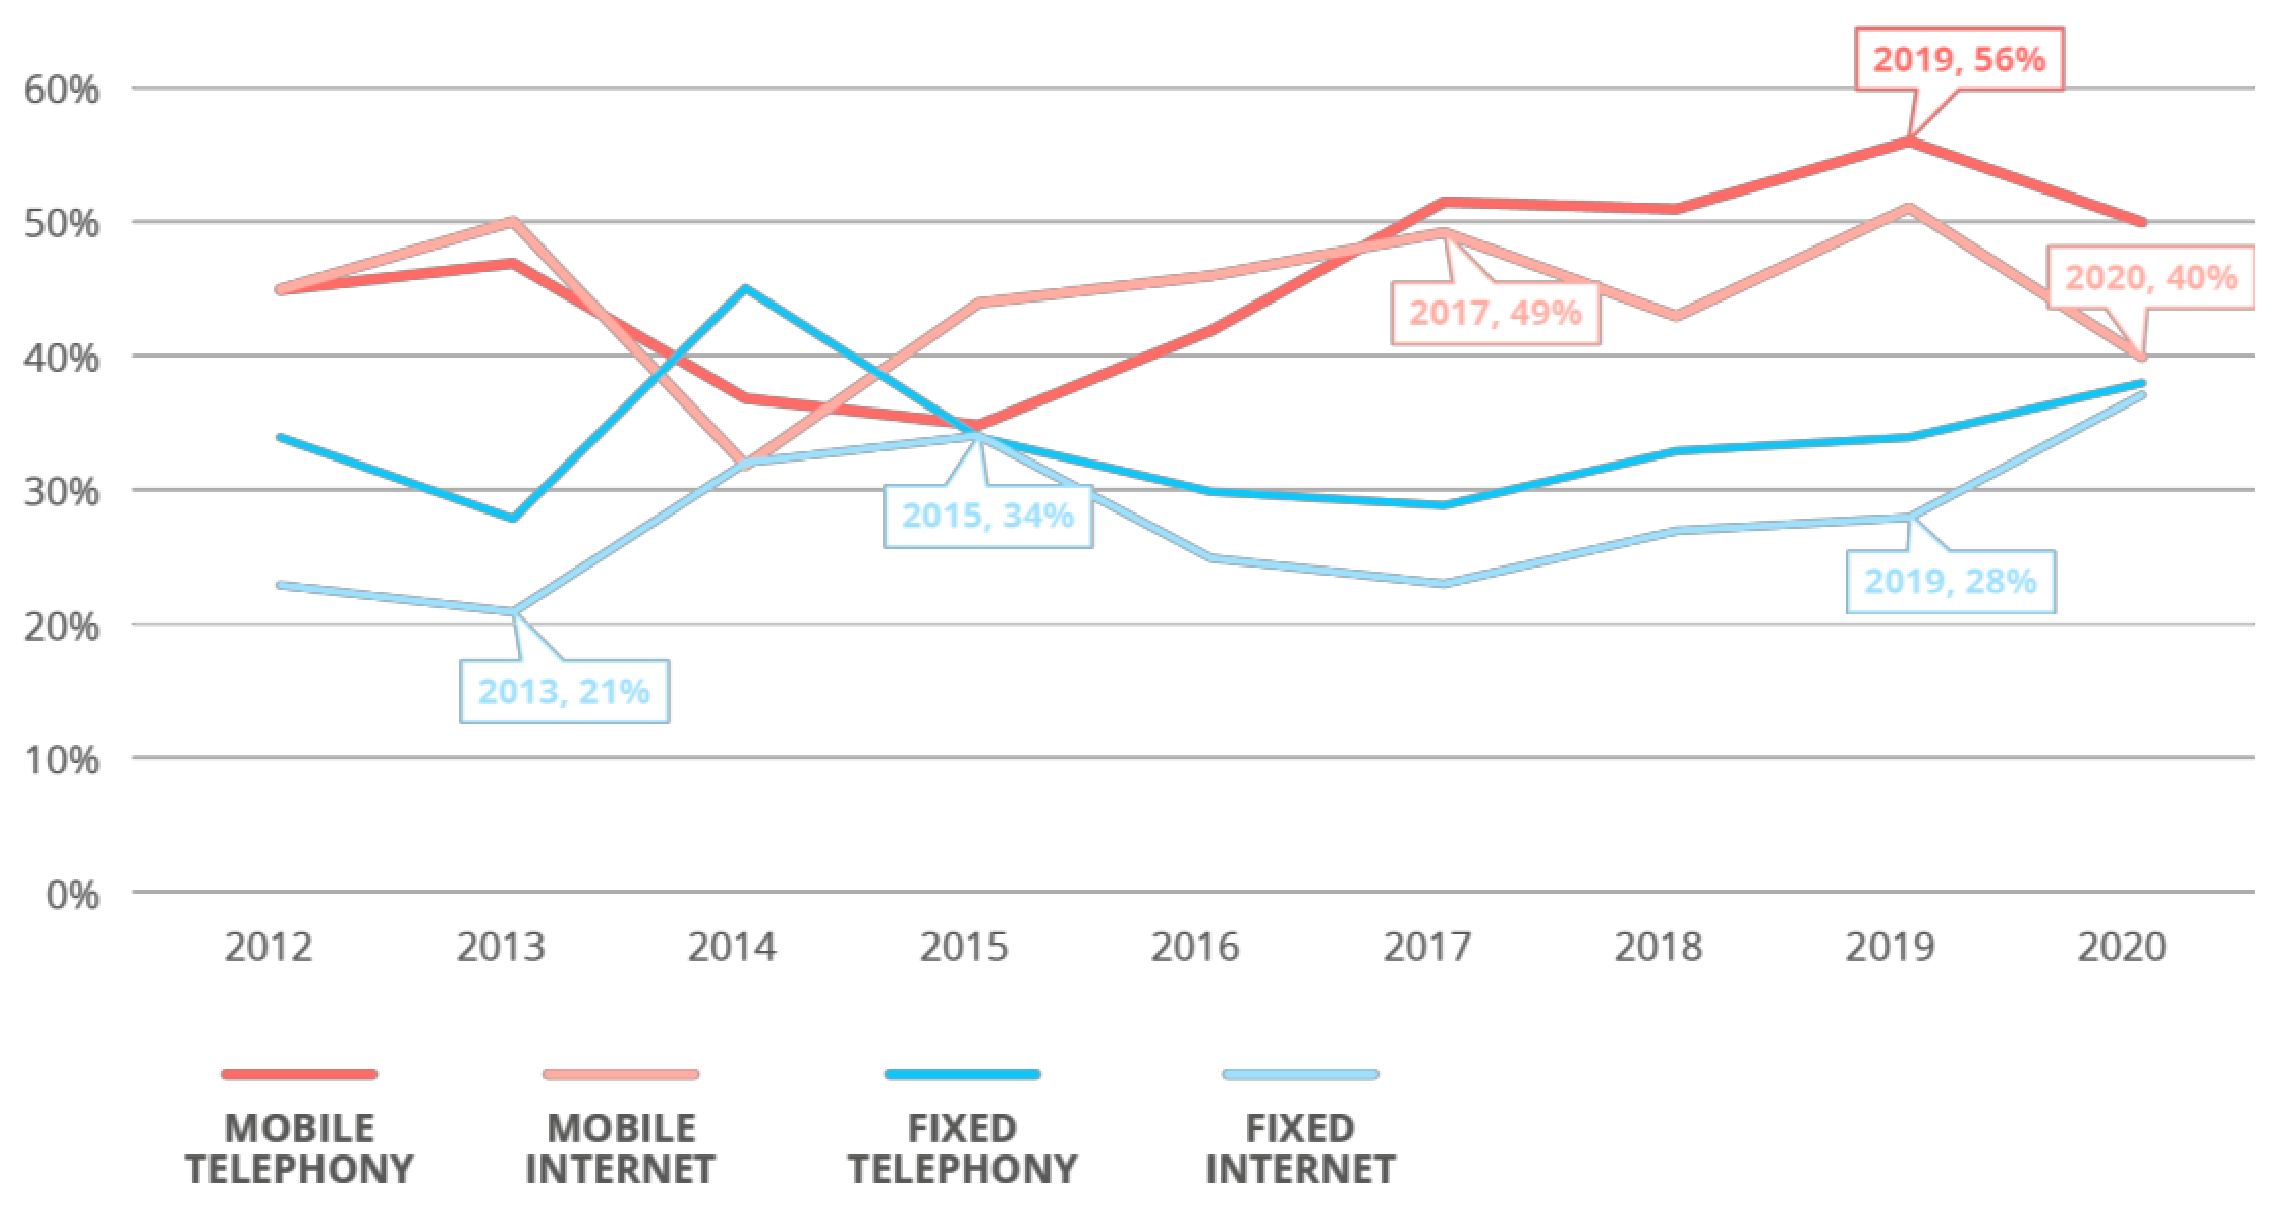
このような変化をもたらした原因や背景に関する説明や考察などは、残念ながら本報告書には記載されていないが、通信インフラの整備状況はEU加盟国の中でもまちまちだと思われるので、もし図2のようなグラフを国別に作成したら、恐らく国ごとの特徴が現れるであろう。
また今後は5Gネットワークが本格的に普及していくと考えられるため、そのようなインフラの変化にともなってインシデントの発生状況も変化していくと考えられる。そういう観点からも引き続き注目していきたいデータである。
なお、本報告書は前述の仕組みによってENISAに報告されたインシデントが対象となっているが、EU加盟国からENISAに報告されるのは、影響規模がある程度大きなインシデントだけである。したがって、主に個人ユーザーに対して影響を与えるような、発生頻度が高くても小規模なインシデントに関しては本報告書のデータに反映されていない。
この点に関しては本報告書でも問題意識を持たれている。そもそも前述のEECC(EU司令2018/1972)が制定された目的の一つは、個人向けメッセージングサービス(注6)や5Gネットワークへの対応であるから、より小規模なインシデントの発生状況を把握することはENISAとしても重要であろう。したがって今後はこのような分野をカバーする報告書がENISAから発表される可能性があるので、引き続きウォッチしていきたいと思う。
注1)組織名称は「European Union Agency for Cybersecurity」(欧州連合サイバーセキュリティー機関)だが、略称は旧名称「European Network and Information Security Agency」の略でENISAとなっている。EU加盟国におけるサイバーセキュリティーを支援する専門機関である。 https://www.enisa.europa.eu/
注2)本報告書の2019年版は本連載で下記の通り紹介させていただいた。
第111回:EU圏内における通信障害の発生状況
ENISA / Telecom Services Security Incidents 2019 Annual Analysis Report
https://www.risktaisaku.com/articles/-/37113(2020年8月4日掲載)
注3)EU司令2018/1972は次のURLで参照できる。第40条は93ページ目から始まる。
https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX:32018L1972
注4)EU司令2009/140/ECは次のURLで参照できる。第13a条は18ページ目から始まる。
https://eur-lex.europa.eu/LexUriServ/LexUriServ.do?uri=OJ:L:2009:337:0037:0069:EN:PDF
注5)「Technical Guideline on Incident Reporting under the EECC」というタイトルとなっており、次のURLからダウンロードできる。EUにおけるインシデントの分類や、インシデントの規模を評価する基準などが定められており、これはこれで興味深い。
https://resilience.enisa.europa.eu/article-13/guideline-for-incident-reporting
注6)日本ではLINE、海外ではWhatsAppなどのように、スマートフォン同士でインターネットを介してメッセージの送受信を行うアプリケーションを指す。

















