

今回紹介させていただくのは、リスクマネジメントや保険に関する業務に従事している人々による非営利団体であるAirmic(注1)が、2022年6月に発表した年次報告書である(注2)。これは2022年3月から5月にかけて、Control Risks、KPMG、Marsh、QBE、Sedgwickの5社の協力を得て実施されたアンケート調査に基づいて作成されており、回答者の多くは世界有数の大企業でリスクマネジメントを主導する立場にいる方々とのことである(注3)。
本報告書は下記URLから無償でダウンロードできる。
https://www.airmic.com/technical/library/airmic-annual-survey-2022-risk-and-resilience-perfect-storm
(PDF 60ページ/約20 MB)
本報告書は次の6つのセクションで構成されているが、扱われているテーマの範囲が広く、しかも各セクションが非常に興味深い内容となっているので、今回と次回の2回に分けて紹介させていただきたいと思う。
1. Risk management in a perfect storm (激動の時代におけるリスクマネジメント)
2. Top risks today (今日における最重要リスク)
3. Conflict in the digital age (デジタル世代における対立)
4. Overcoming transition risks: The key to ESG targets (移行リスクの打開:ESG 目標への鍵)
5. Who’s resigning in the Great Resignation? (大量退職時代に退職するのは誰か?)
6. Systemic risks and resilience (システミック・リスクとレジリエンス)
これらのうち最初のセクションは1ページしかないが、本報告書では感染症によるパンデミック、気候変動、ウクライナ侵攻といった3つの重大な事象が同時に発生している現状を、激動の時代というようなニュアンスで「perfect storm」と表現しており、このような状況において、企業におけるリスクマネジメントや、リスクマネジメントのプロフェッショナルの仕事をどのように変えていくべきか、示唆に富む内容となっている。
2つめのセクション「Top risks today」は読んで字のごとく、本調査における回答者が最も重要だと考えているリスクがランキングとしてまとめられている(図1)。これによると1位は「サイバー・インシデント(ランサムウェア攻撃を含む)」、2位には「地政学的リスク」(Geopolitical risk)、「気候問題およびネット・ゼロへの移行」(Climate and net zero transition)、「サプライチェーンにおける障害」(Supply chain failure)の3つが全く同率で並んでいる。これらは既に顕在化しているか、もしくは世間で広く耳目を集めている問題であり、読者の皆様にとってもあまり新鮮味はないであろう。
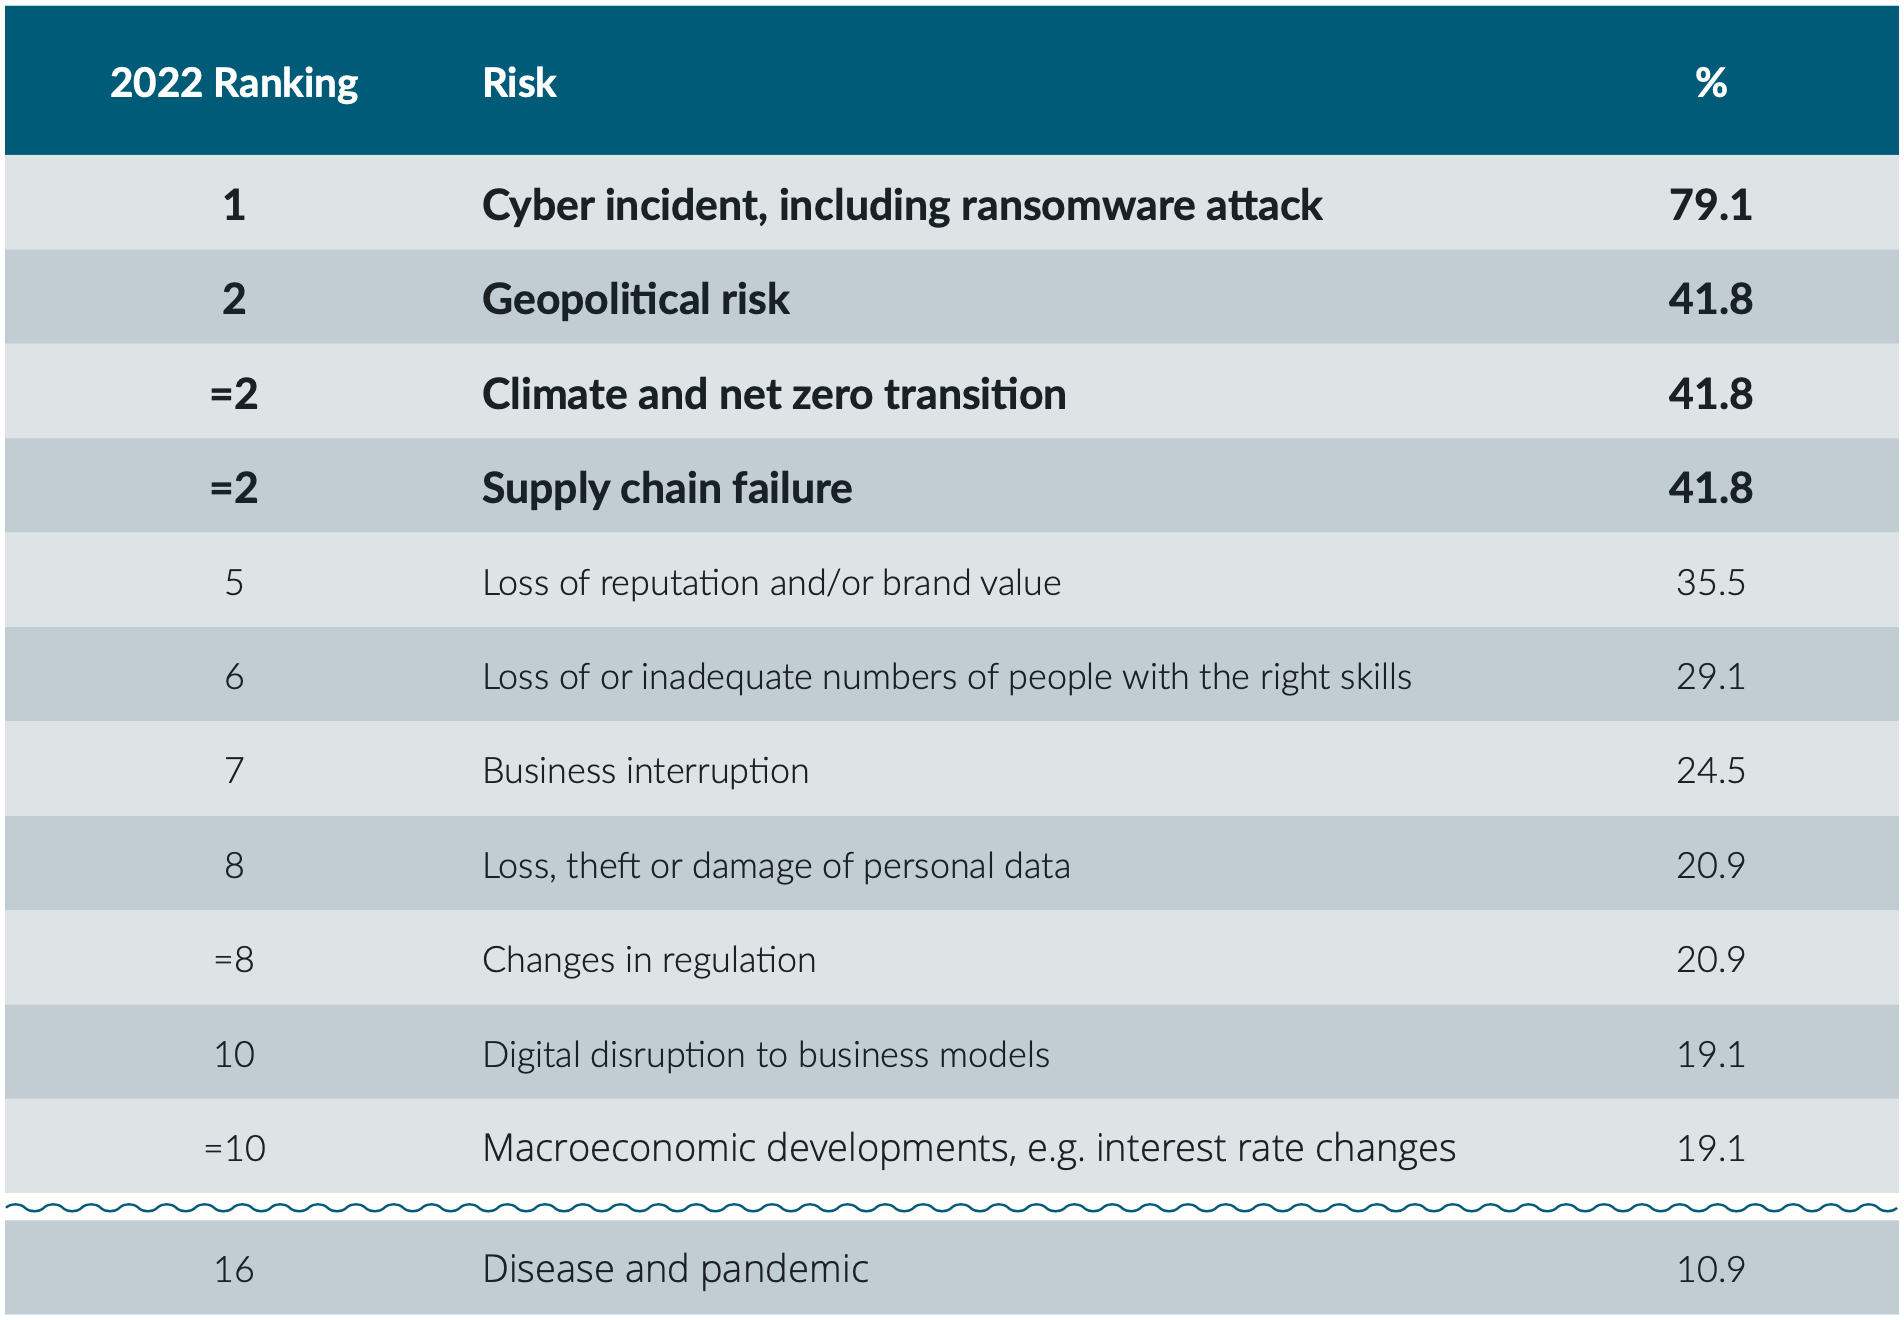
ここでパンデミックが早くも16位まで下がっているが、これに関して本報告書では、まだ低所得国でのワクチン接種が十分進んでおらず、パンデミックが収束していない状況で、まるで過去の出来事のように考えるのは愚かであると断じられている。
本報告書では2020年と2021年のトップ10も掲載されている。選択肢の表現が若干変わっているため単純比較できない部分もあるが、2位の「地政学的リスク」および「気候問題およびネット・ゼロへの移行」は2020年、2021年ではトップ10にも入っていなかった(注4)。地政学的リスクへの認識が急上昇したのはもちろんウクライナ侵攻の影響であろう。また、気候問題そのものは決して目新しいものではないが、昨年11月にグラスゴーで開催されたCOP26の影響で、関心が急速に高まったものとみられる。
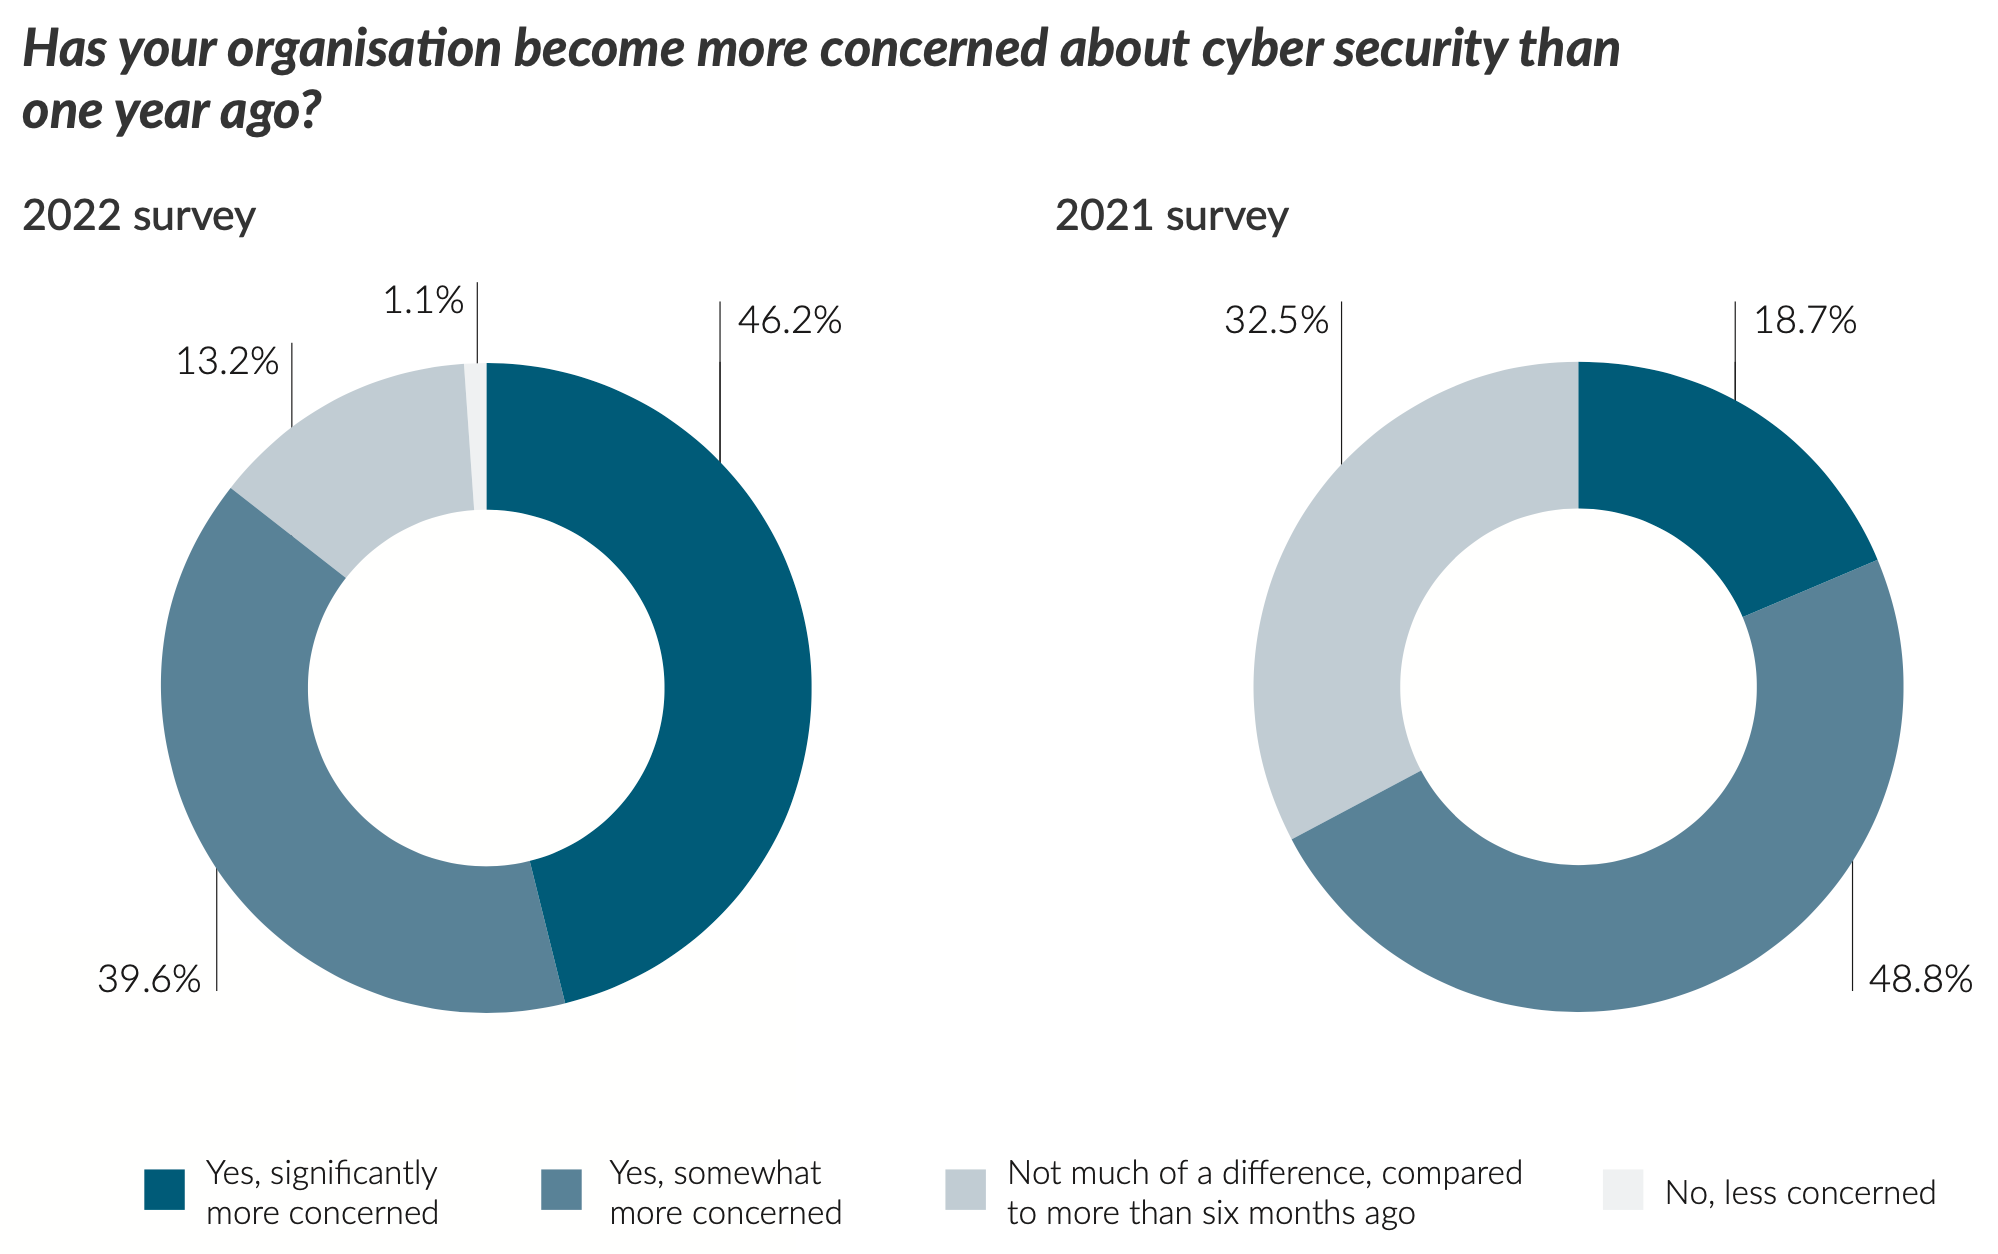
次に本報告書の3つめのセクション「Conflict in the digital age」(デジタル世代における対立)には、サイバーセキュリティに関する調査結果がまとめられている。図2は、1年前と比べてサイバーセキュリティに関する懸念が増えたかどうかを尋ねた結果である。著しく懸念が高まった(Yes, significantly more concerned)という回答が、2021年の調査と比べて倍以上になっていることが分かる。
しかしながら、前年と比べてサイバーセキュリティに関する予算が増えたかどうかを尋ねた設問に対する回答状況は、2021年と2022年との間でほとんど変化がない。つまりサイバーセキュリティに対する懸念は大幅に高まったにもかかわらず、予算の増え方は変わっていないのである。前述のとおり本調査の回答者の大部分は世界有数の大企業であるから、サイバーセキュリティ対策のための予算の確保は、そのような大企業においても難しいということなのかもしれない。
このセクションの末尾には、調査に協力したControl Risks社による解説が3ページにわたって掲載されている。ここでは今年の1月から3月までの3カ月間にサイバー攻撃が急増した状況が、データとともに詳しく説明されているので、サイバーセキュリティ対策に従事されている方々にとっては、このセクションを読むためだけに本報告書をダウンロードする価値があるかもしれない。
次回の本連載では、本報告書の4つめのセクション以降について、引き続き紹介していきたいと思う。
注1)Airmic とは「Association of Insurance and Risk Managers in Industry and Commerce」の略であり、英国を本拠地としている。https://www.airmic.com/
注2)本連載では、これに関連する報告書を次の記事で紹介させていただいた。
第107回:世界的なリスクの潮流をつかむ
Airmic / Top Risks and Megatrends 2020
https://www.risktaisaku.com/articles/-/35381(2020/07/07掲載)
注3)本報告書では「leading positions within the risk profession and in some of the largest businesses in the world」と表現されている。なお回答者は138人で、回答者の3/4は年商10億ポンド以上の大企業に所属しているという。
注4)1位の「サイバー・インシデント(ランサムウェア攻撃を含む)」は従来のトップ10に含まれていないが、「サイバー攻撃による事業中断」(Business interruption following a cyber event)が2020年、2021年とも1位だったので、実質的に同じと考えてよいであろう。

















