

ちょうど1年ほど前の2021年10月に、本連載でAxio社が発表した「2021 State of Ransomware Preparedness」という報告書を紹介させていただいた(注1)。これは同社が提供するサイバーセキュリティ対策のプラットフォームに組み込まれているランサムウェア対策評価機能を使って、そのユーザーにおける対策状況の実態をまとめたもので、同社製品のユーザー(すなわち、ある程度サイバーセキュリティに費用をかけられる組織)の中でもランサムウェア対策がなかなか進んでいない状況が、さまざまな観点から示されていた。
本稿で紹介させていただくのは、その2022年版である。本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://learn.axio.com/ransomware22
(PDF 25ページ/約 0.5 MB)
昨年版を紹介した際には、外部からのアクセスに対する対策状況と、有事対応のための準備状況に関するデータを紹介しているので、これらの変化を見ていきたいと思う。
図1は外部からのアクセスに対する対策状況である。図のタイトルが昨年の「Exposure of Supply Chain Risk」から変更されて「Third Party Risk Management」となっており、各選択肢の表現も変わっているが、内容は同じである。
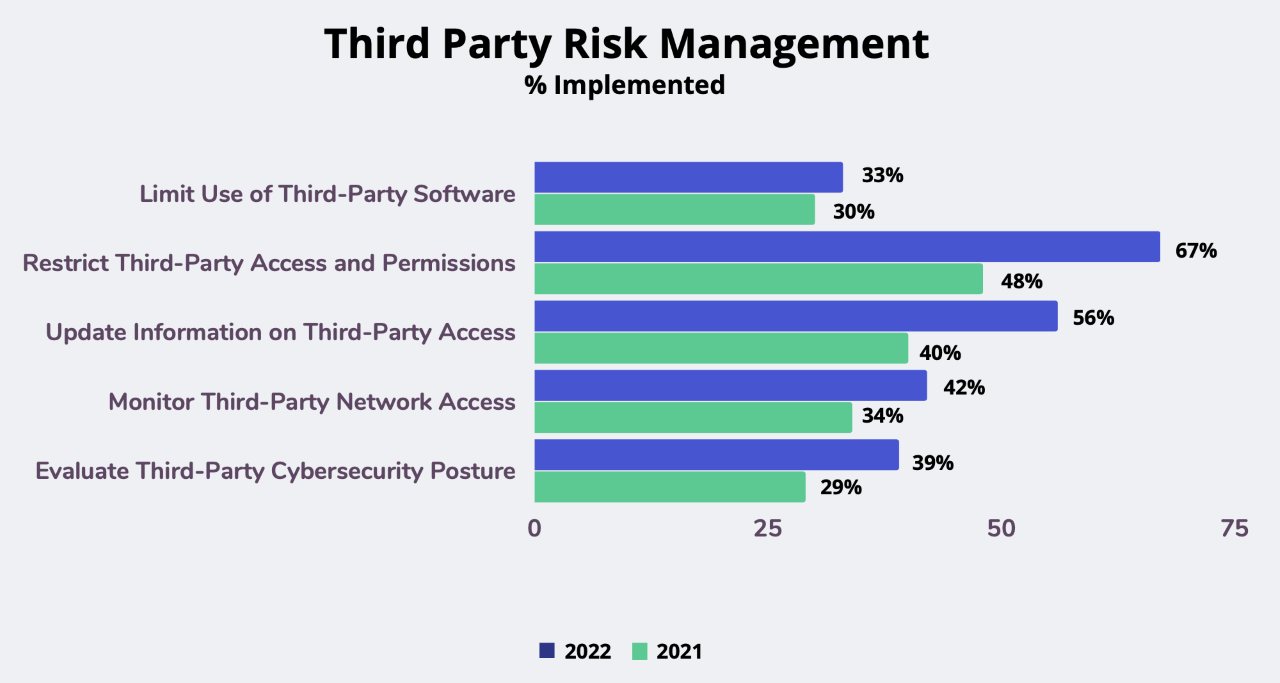
全体的に昨年と比べて対策が進んでいるようだが、特に「第三者からのアクセスや権限を制限する」(Restrict Third-Party Access and Permissions)や「第三者からのアクセスに関する情報をアップデートする」(Update Information on Third-Party Access)の2つが大きく伸びているのが目立つ。
恐らく、サイバーセキュリティー対策が比較的甘いサプライヤーにまず侵入され、それを足がかりとして標的の組織に侵入されるという事例が近年特に急増していることから、このような対策が進んできたのではないかと考えられる。本報告書でもこのような変化は好意的に受け止められている。
また図2は有事対応のための準備状況を示したものである。こちらも各項目の表現が昨年のものから変更されているが、内容は概ね同じである。
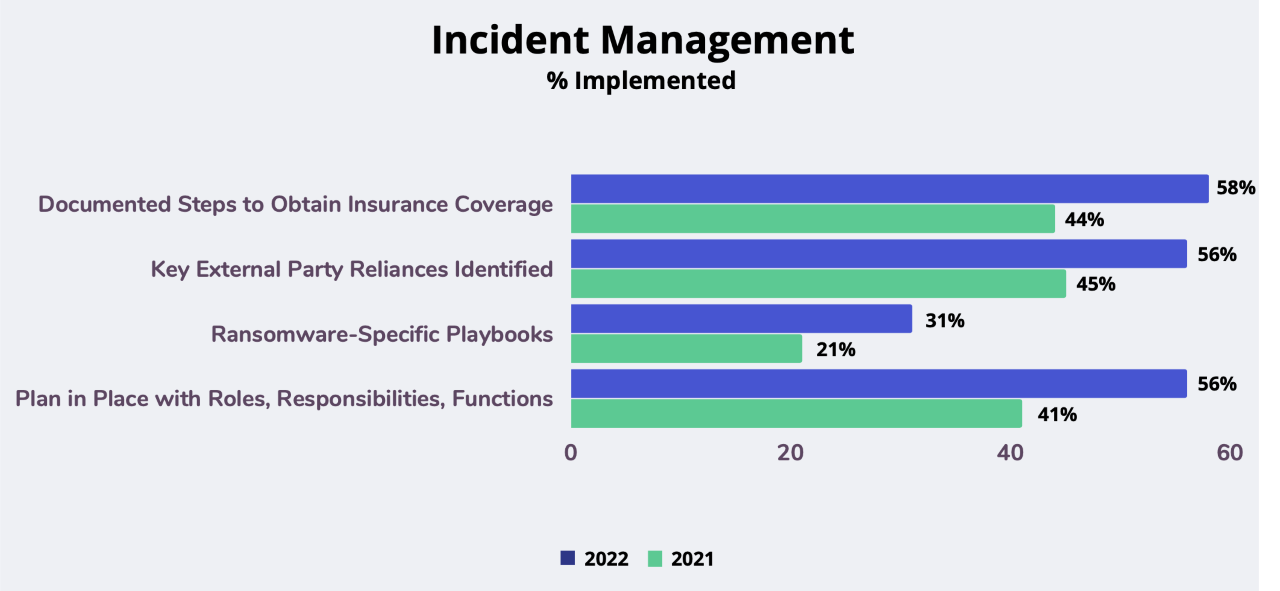
図2においても全体的に対策が進んできている状況がうかがえるが、本報告書では「ランサムウェアに特化した対応手順」(Ransomware-Specific Playbooks)(注2)を準備している組織が、昨年から増加してはいるものの、まだ31%しかないことに注目されている。
ランサムウェアへの対応は、IT部門を中心とした技術的な対応だけでなく、部門間でのさまざまな調整や法的対応、場合によってはレピュテーションへの悪影響を最小にとどめるための対処などが短時間のうちに必要となる。この点が一般的なサイバーインシデント対応とは異なるため、ランサムウェアに特化した対応手順をあらかじめ用意しておかないと、組織全体として適切な対処ができない可能性がある。これは今後特に改善が期待されるところであろう。
図3は昨年の記事では紹介しなかったが、特権アカウント(システム管理者用の、特別な権限を持つアカウント)の管理に関する調査結果である。これはランサムウェアに限った話ではないが、マルウェアの中には特権アカウントを悪用するものが多いため、特権アカウント管理に関する対策を強化することがランサムウェア対策としても非常に重要である。こちらに関しても全体的に、少しずつ対策が進んできている状況が現れている。
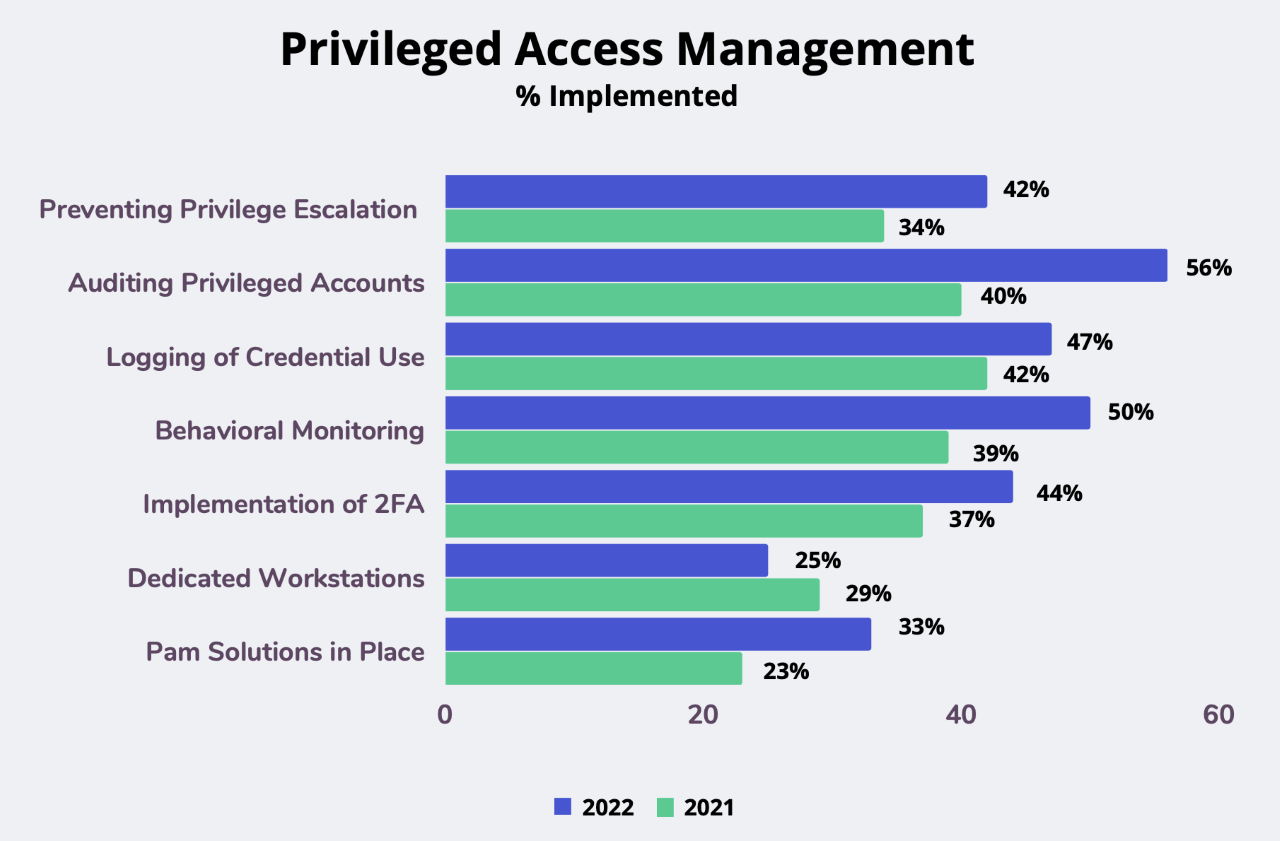
筆者が特に注目したのは、「特権アカウントの監査」(Auditing Privileged Accounts)が最も増えていることである。さまざまな対策が導入されていたとしても、それらが間違いなく実施されているかどうかを確認できなければ、経営者やユーザーとしてはシステムの運用状況を信頼できない。基本的な例を挙げれば、システム管理者が交代した場合や退職した場合などに、パスワードが適切に変更されたかどうか、管理者用のパスワードを現在知っているのは誰なのか(それは適切なのか)、といったようなことを、担当者やその上司とは異なる立場からチェックできる必要がある。もちろん、業務手順がある程度文書化され、作業結果が記録されていなければ監査のしようがないので、これらに関する業務手順の文書化は必須であろう。
このようなデータを見て筆者があらためて感じたのは、情報セキュリティマネジメントシステム(ISMS)の有効性である。国際規格 ISO/IEC 27001(JIS Q 27001)に基づいてISMSが導入されている組織であれば、セキュリティ上で特に重要な部分については文書化が行われており、また定期的な内部監査の仕組みも用意されているはずである。したがってそのような組織においては、ランサムウェア対策のために特に監査を強化したい部分があれば、監査計画を修正したり監査項目を追加することで比較的容易に実行に移せるであろう。
個人的には、ISMSに限らずマネジメントシステムを導入することの最大のメリットの一つは、このような監査の仕組みが備わること(注3)なのではないかと思っている。読者の皆様にもそのような観点でISMSの導入や運用を考えていただければと思う。
昨年の記事でも述べたとおり、本報告書ではランサムウェア対策の実施状況が網羅的にまとめられており、これらを自社の対策状況と比較することで見えてくることも少なくないのではないかと思う。比較的分量が少なくて読みやすい報告書だと思われるので、ぜひダウンロードしてご活用いただければと思う。
注1)第162回:なかなか進まないランサムウェア対策の実態
Axio / 2021 State of Ransomware Preparedness
https://www.risktaisaku.com/articles/-/60219 (2021/10/26 掲載)
注2)ここでは「playbooks」を便宜上「対応手順」と訳しているが、本来は戦略や作戦などもう少し幅広い範囲を含む用語である。
注3)内部監査だけでなく外部の認証機関による審査を含む。

















