

情報セキュリティーやサイバーセキュリティーに関する諸法令がどれくらいあるか、ご存じでしょうか。日本においては、「サイバーセキュリティーに関して民間の企業等に対する権利・義務等を通則的に適用する法令が存在しているものではない」(「サイバーセキュリティ関係法令 Q&Aハンドブック Ver1.0」内閣官房内閣サイバーセキュリティセンター・令和2年3月2日)状況にあります。それが故に、同ハンドブックには関連する法令やガイドラインが約100も列記されています。大量の諸規制が繁茂する自然林にポツンと立っているかのような錯覚を覚えます。一体どういう歩き方をすれば完全に順法なのかも容易には分かりませんし、全ての法令に従ったところで、果たしてサイバーセキュリティー対策に有効なのか、不安になります。
また、日本の諸法令だけならまだ土地勘が働きますが、国際企業としては多数国の関連諸法令の制約を受けるだけでなく、例えば欧州連合(EU)のGDPR(一般データ規則)の施行以来、域外適応という強力な法律も意識しなくてはなりません。さらにまた、国際的なビジネス競争を勝ち抜くには、コンプライアンス的アプローチに留まらず、自社に迫る脅威とビジネスリスクを勘案したリスクベースの目線でセキュリティー対策を設計しなければなりません。セキュリティー対策もある意味では、自社役職員に対する規制と言えるので、法令(順守)だけでなく、規範(Norm)力や市場の力、そして特にアーキテクチャを設計することが必要です(参考:Lessig, L. 2007, “Code v2.0”. http://codev2.cc/)。
そうした国際企業のセキュリティー実務家が希求する総合的なアプローチは、世の中にないわけではなく、民間非営利団体(NPO)であるISFが長年構成メンバーに提供している「Standard of Good Practice for Information Security」は総合参考書の一つとしてぜひ推奨したいところです。しかし、こうした資料が手元にない場合であっても、国際企業としてグローバルビジネスを支えるセキュリティーをデザインしなければなりません。
今回は、素材として、ISFのアナリストやコンサルタントが公表している2つの資料を使います。さまざまな背景や経緯を経てうっそうと茂る関連諸規制の幹や枝ぶりを全体として捉えて、庭全体をデザインする「造園家」の目線で「規制のたたずまい」を見極める補助線の引き方を、ご一緒に考えたいと思います。
さて、早速1つ目の資料を見ていきたいと思います。まずは上述のGDPRの最近の動きへの対応を英国企業の視点から整理したコメントを読んでみます。GDPRは2018年5月25日に施行され、まだ始まったばかりと思っていましたが、特に欧米間での市場競争や英国のEU離脱などの政治的アジェンダなどを背景として、すでに改定が予定されており、企業も対応を検討せざるを得ないところに来ています。
筆者であるDr. Emma BickerstaffeはISFのSenior Analystで、120ページに及ぶメンバー向け報告書である「Legal and Regulatory Implication for Information Security」の著者であり、弁護士で情報セキュリティーの専門家でもあります。
改定予定のデータ保護法への対応について
Emma Bickerstaffe, Information Security Forum (ISF)
ComputerWeekly.com
September 07, 2021
2021年初めに、待望の政策文書「競争時代のグローバル・ブリテン-安全保障、防衛、技術開発及び外交政策の統合的見直し」が公開され、世界における英国の役割についての英国政府の構想が公表されました。そこにおいて「技術、サイバー、デジタル、データに関するグローバル規制の最前線に立つ」という意思表明がなされ、「グローバルなサービス、デジタル、およびデータの拠点」としての英国を確立するという目標が掲げられました。
英国は、国際舞台で国力を示す手段として科学技術に着眼しており、技術の進歩を考慮したデータ標準の開発の必要性については、以前から前向きに取り組んでいます。「英国の新たな技術黄金時代」戦略を推進する10の優先事項を設定した際にも、英国として、信頼できるデータ共有を妨げる既存の障壁を取り除く決意を表明しています。
こうした政府の方針は、現在企業に課せられているデータプライバシーの要求事項にどのような影響を与えるでしょうか? 欧州委員会は英国の基準について、1年以上の協議を経て、本年6月下旬に、2つの十分性認定(訳者注:1つは一般データ保護規則に基づくもの、もう1つは法執行指令に基づくもの)を採択しています。この決定では、英国の既存のデータ保護基準がEU法で保証されているものと同等であることを正式に認めています。このことは、英仏海峡を越えたデータの自由な流通が可能となる画期的な進展として広く評価されました。しかし、それはいつまで維持されるのでしょうか。
欧州委員会は、今までに十分性認定を下してきたケースの中で今回初めて、認定の有効期間を4年に制限する「サンセット条項」を認定条件として盛り込み、英国が現行の保護水準を低下させた場合には、その間に妥当性を取り消すことができるとしました。その決定のわずか2カ月後の2021年8月27日に、はたして英国政府は経済成長とイノベーションの促進を目標として公に掲げ、データ保護規則の改正方針を発表したのです。その改正案の1つは、ウェブサイト閲覧時に表示されるcookieのポップアップを根絶することですが、これにより、英国の規則は一般データ保護規則と調和しないことになるでしょう。
デジタル・文化・メディア・スポーツ省のオリバー・ダウデン大臣は、法改正は順守要件の確認手続きの一環ではなく、むしろ常識に根差して行うものだと強く主張しました。この改革の主な目的は、米国、韓国、ドバイ、シンガポール、コロンビア、オーストラリアなどの優先パートナーとデータ共有の協定を結び、個人データの自由な流通を可能にすることであり、ケニア、インド、ブラジル、インドネシアなどの新興国も英国にとって関心のある市場として挙げられています。
Brexitの対価を得ようとする英国は、国内企業にEU域外市場を開放し、データ駆動型のビジネスチャンスを創出しようとしていますが、そこには微妙な境界線を踏むリスクがあります。欧州委員会としては、いかなるデータ保護措置の緩和であっても、EU法から著しく乖離(かいり)し、十分性認定の取消事由に当たるならば、見逃さないことでしょう。そのような事態になってしまえば、英仏海峡の両岸にある企業にとって費用も手間もかさんでしまうことになります。
従って英国は、自国にとって負担が大きいと感じる法的制約を回避しつつ、国民が慣れ親しんできたプライバシー基準を維持するためには、創造的な解決策を見い出さないといけません。
確かにデータのEU域外市場への自由な流れを促進するという手段は、国として有益な試みではありますが、英国のデータ管理制度を変えて、企業のデータセキュリティー確保のための技術的、組織的対策に影響を与えようとしても、企業がプライバシーポリシーを変更するとは必ずしも限りません。
というのも、多くの企業にとって、データ保護法を順守するためには、プロセスと機能を見直すために膨大な時間と人的資源の投資が必要であったわけですが、結果として企業はセキュリティー対策を最適化できたのです。特に多国籍企業では、異なる法域での法的義務を確実に果たすために、最も厳しいレベルのデータ保護を維持することを選択する傾向にあるようです。
折から英国では、責任あるデータ利用と移転に関する公開協議が行われていますので、今後の英国のデータ管理制度の改定が、データの安全管理において費用対効果も高く、ビジネスにもメリットのある、実用的なものとなるよう、企業としては、政府に対して遠慮なく意見を述べて経験を共有すべきでしょう。
規範か市場原理か
どうやら、英国の個人情報/プライバシー規制のたたずまいは、政府の成長戦略に突き動かされて揺れているようです。規範としてよりも市場原理を優先しようとするバイアスに傾いているということでしょうか。そうであれば、確かに残る問題は、政府と企業の関わり合いだけのように思われます。
他方で、日本の法や規制には、きれいに刈り込んだ樹木や砂の掃き目を誇る庭園のように整った「セキュリティー六法」を希求する気風が残っているとすれば、日本庭園とイングリッシュガーデンほどに違う「法のたたずまい」と映ります。この文化的な志向性の違いは、ふと思うに、マグナカルタで王権を制限した伝統を持つ英国法に生きる企業市民の感性から来ているのかもしれません。法に対する思考の補助線の引き方が異なるという点は意識してよいでしょう。
さらに言えば、法のみならず、グローバルな規範や市場原理、あるいは技術的なアーキテクチャを含めた全体的な「規制のたたずまい」をデザインする姿勢ということも、われわれとしては意識が必要ではないでしょうか。法を守るのは当然としても、大陸法の伝統とばかりに、文言の一字一句に従うことのみをよしとせず、法の裏にある法理を拡張してグローバルな諸規制の全般像を眺め、どの立ち位置から、どのような「規制のたたずまい」が見えるのか、想像力を働かせること。さらに、もしもできればビジネスリーダーと共に、どの国にどのようなデータを置いたら、ビジネスの実を取れるのか一緒に考えていくこと。そうしたことが、これからのセキュリティーリーダーに求められる補助線の引き方という「ソフトスキル」なのかもしれません。
そうであってみれば、日本における「規制のたたずまい」が、グローバルビジネスにとって不利な動きを見せた時には、すかさず自らも動き、新しい法や規制の在り方を政府に働きかけ、国の立場と民間企業の共栄のための規制の在り姿をともに探っていくという姿勢も、その延長線上にあるべきでしょう。
閑話休題。
国が企業に規制を課す話からいったん離れますが、普段のサイバーセキュリティー対策の思考回路では、つい忘れがちな、サイバー犯罪を抑止する国の戦略的思考や法令のたたずまいについても、企業人として時には気に掛けたいところです。企業側の自助だけでなく、国の公助もサイバーセキュリティーには必要です。ですから、ビジネスの収益性向上に寄与すべき国のサイバーセキュリティー政策には、勧善だけでなく、懲悪の側面もしっかり求めたいところです。
そこで、次の資料としては、舞台を欧州に移し、サイバーセキュリティー規制の法執行に関する自己点検プロジェクトの概要を見てみることにします。通称CC-Driver Project(Cyber Criminality Driver Project)は、逃げる者と追う者の現状を活写し、欧州の複数の国の法を比較法的にギャップ分析し、具体的な処方箋を既に第一報告書として出しています。
このプロジェクトは、欧州連合(EU)の研究・イノベーションプログラム「Horizon 2020」の助成金を受けたもので、ISFを含む13の専門組織がコンソーシアムを組み、サイバー犯罪の要因を理解し、サイバー犯罪行為を防止、調査、緩和する方法を研究しています。対象は、欧州8カ国(仏、独、伊、蘭、羅、西、瑞、英)であり、まずはサイバー犯罪の実情と各国の「法のたたずまい」を確認するところから始まっています。
それでは早速、プロジェクトの前文とアプローチから問題意識を読み取ることにしましょう。
自由で民主的で開かれた欧州連合では、国民に無限の機会が提供されています。しかし、成長にはリスクが伴います。特にサイバー空間では、接続されたデバイスのユビキタス化と急速な技術革新が進んでいます。犯罪行為も時代に順応し、チャンスを探し、新たなスタイルを採り入れています。CC-DRIVERプロジェクトは、サイバー犯罪の要因を理解し、サイバー犯罪行為を防止、調査、緩和する方法を研究しています。
●アプローチ:
サイバー犯罪は今やどこにでもあるものとなっています。新たな犯罪プラットフォーム、および活況を呈するサイバー犯罪市場によって、サイバー犯罪者が獲得、洗浄、使用、再投資した不正利得は1兆5,000億ドルにも上ると報告されています。こうした新しい形態のサイバー犯罪は、深刻化しています。ITシステムに侵入するためには、もはや高度で慎重に計画された作戦は必要ないのです。さらにそれに加えて、モノのインターネット(IoT)の台頭により、世界のデジタルインフラにおける被攻撃対象が大幅に拡大しています。奇妙に思われるかもしれませんが、ユーザーが若い世代になればなるほどデジタルに精通するものの、サイバーセキュリティーについては一層無頓着になる傾向があります。その上、彼らはサイバー犯罪の被害者となるだけでなく、サイバーリスクの危険を冒しサイバー版少年非行に走るなど、サイバー犯罪に手を染めるという点でもリスクを抱えているのです。
従って、サイバー犯罪に対して総力を挙げて闘うためには、サイバー犯罪者の行動を左右する技術的、人的要因について理解すること、特に若者について理解することが急務です。この目的を果たすために、私たちは次のような科学的領域を含む学際的なアプローチを取っています。
-心理学、犯罪学、人類学、神経生物学、サイバー心理学
なるほど、諸国の法を比較する前に、他人の資産を犯す側の技術的能力や人間的な要因に切り込んでいくという、抜本的なアプローチをしているようです。翻ってわが国の立法手順に、こうしたアプローチは寡聞にして聞いたことがありません。刑法一つとってみても、サイバー犯罪をうまく裁けるほどにサイバー犯罪者の行動分析が進むのは、いったいいつになるのでしょうか。国レベルの問題意識はさて置き、企業内のサイバーセキュリティー政策においても、特に国際的な視点で、自社の新入社員や新しいベンダーの人的要素を見据えて手を打っている会社があるかどうかも、少々懸念が残るところです。
さて、プロジェクトの話に戻ります。目的として、次の5点が挙げられています。
●新しい形態のサイバー犯罪の要因を調査、特定、説明すること。特に、犯罪行動を決定する人的要因、オンライン上の脱抑制(セルフコントロールのタガが外れる状態)、若者の意思決定プロセスの理解に重点を置く。
●若者や企業自らが、サイバー犯罪に遭いやすいかどうかを評価するために利用できるオンラインアンケートを作成する。
●加盟国向けの政策対応を策定して、サイバー犯罪対応の調和を支援し、欧州安全同盟に寄与する。
●研究を通じて、欧州の社会的価値、基本的権利、適切な法律を維持する。
まず、視座としては、欧州域内の複数の法執行機関の調和を図り、広く欧州全体の社会的資本を保護していこうとする姿勢であることを理解しました。いわゆる公助の視座と言ってよいでしょう。日本も自国の経済圏、あるいは国際企業のビジネス圏について、どの程度、公助を検討してくれるのでしょうか? まずは、本邦の法令を整備する所から始めるしかないかもしれませんが、近隣国とどういう連携を図るかまで、視野にいれておかないと、サイバー犯罪が国際的な犯罪であることからすると心許ないように思います。
さて、いよいよプロジェクトの内容に入るとして先月公開されたばかりの、第一報告書である「8カ国におけるサイバーセキュリティー法およびサイバー犯罪対策の点検とギャップ分析」の要点を読んで、われわれなりの示唆を得ることにしましょう。
50ページの報告書の内容は、規範論として読みとけばかなり興味深い視点も多いのですが、ここでは細かく追う訳にはいきませんので、手っ取り早くプロジェクトチームの分析の枠組みを確認して、報告書の結論となる提言の骨子を見てみたいと思います。
1. 戦略 :
サイバーセキュリティーおよびサイバー犯罪に対して設定された包括的な方向性と目標の基本方針。
2. 法規制:
サイバースペースにおける人々の行動を規定する法的枠組み。
3. 関与:
サイバーセキュリティーやサイバー犯罪に関連する問題への関与や認識を高めることを目的とした活動。
4. 法執行:
典型的には法執行機関によって行われる、法律、規制、基準の順守。
5. 評価:
サイバーセキュリティーやサイバー犯罪に関するデータを収集し、将来の意思決定に役立てること。
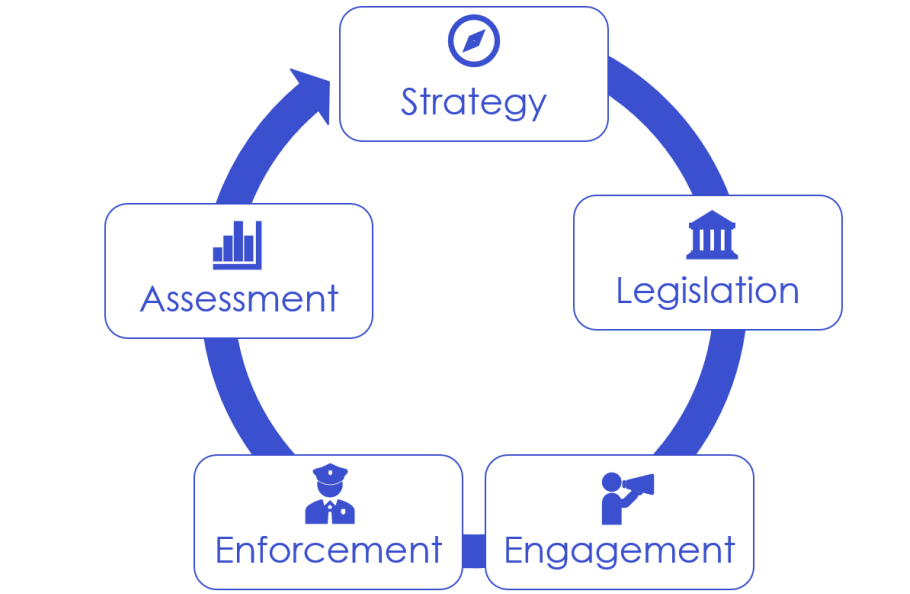
分析の枠組みを、法やルールだけに焦点を絞らず、戦略から始まって評価までのサイクルにしている点は、とても現実的なアプローチだと考えます。このサイクルは、そのまま企業のサイバーセキュリティー政策のレビューの枠組みとしても使えそうです。
早速ですが、この枠組みで8カ国の分析結果を見てみましょう。
プロジェクトチームによる推奨事項の要約
| 要素 | 推奨事項 |
|---|---|
| 戦略 |
|
| 法規制 |
|
| 関与 |
|
| 法執行 |
|
| 評価 |
|
なかなか骨のある提言ではないでしょうか。比較法のアプローチは、各国の取り組みや法令のギャップを明らかにしてくれます。提言の戦略と評価の推奨事項の欄に、比較可能性、という言葉がでてきます。ここで対象とした欧州8カ国では、サイバーセキュリティーに関する戦略、法制度、あるいは法執行の在り方がバラバラで、調和が取れていない部分があるということです。具体的には、本報告書の各論に詳述されている通り、驚くなかれ「サイバー犯罪」の定義すら統一されていません。犯罪の数にしても、8カ国全体では合計で14ありますが、国によっては罪とならないものも少なくありません。これでは、犯罪者の側からすれば、大手を振って犯行に及ぶことのできる国があることになってしまいます。国境をまたぐのにパスポートの要らないサイバー犯罪者に対抗するには、少なくとも経済ブロックの中では犯罪対策フリーウェイが必要なのは道理ですし、調和、ハーモナイゼーションは、まずもって規制のデザインにおいて要点に違いありません。
翻って、国際企業の場合に置き直して考えてみると、例えばインサイダーによるサイバー犯罪に対しては厳格な対応をとる、と社内で規定しておいたとしても、犯罪類型の定義が曖昧な場合、役職員の所在国によっては、そもそも法的に罪でないこともあり得る、ということが分かります。これでは、現実的に対応に窮することもありうるため注意すべきでしょう。
また、個々の提言を国際企業の本社視点で見ていくと、報告書にある「国」を各現地法人や諸国の子会社に置き換えるだけで、とても参考になる指摘になっているのではないでしょうか。これこそサイバー犯罪に立ち向かう際、「サイバーセキュリティー政策や社内諸規定のたたずまい」をデザインし、現状の入り組んだ枝葉を剪定(せんてい)していく際に有用なツールと言えると思います。
また、いつか日本政府と公助の在り方の対話ができることになった際には、アジェンダとして取り上げるべき視点が網羅されているのではないか、という気づきも付言しておきたいと思います。
以上、ざっと「規制のたたずまいに関する想像力」を巡らすということを、2つの資料を元に考えてみました。比較法アプローチはとても有効ですが、なかなか適切な資料が安価に手に入るわけではないのも実情です。40カ国ほどの国々を比較できる上述のフルレポート「Legal and Regulatory Implication for Information Security」は、ISFメンバー限定ですが、その一部の中国に係る部分は、抜粋資料としてホームページからダウンロードできます。リンクをご案内しますので参考にしてください。

















