

吉田松陰の松下村塾には、「飛耳長目」と題した帳面があったそうです。これは管子の九守(君主としての九つの心得)の一つ目と二つ目から取られているとのこと(「一曰長目、二曰飛耳」)。この名言を経営の文脈に置いてみると、確かに遠くから情報を集め広く見通すのは、戦略的に比較優位なポジションを取るためには必須のスタートラインではありましょう。
ではそれで、現代のデジタル世界で勝てますか?というところが、今回の(サイバー)脅威インテリジェンスのお話となります。実は、先の九守の三番目には、「三曰樹明」とあります。明晰な知の働きです。情報優位は必要条件ですが、推察の働くことが十分条件として備わることが望ましいのは、言われればその通りです。
サイバーセキュリティの専門家、あるいはセキュリティ市場で、長年人口に膾炙(かいしゃ)している「脅威インテリジェンスの有用性」は、サイバーセキュリティに限った話なのでしょうか? それとも、集まったインテリジェンスと言われる情報から知恵を引き出すと経営の視点からしても、有用となるのでしょうか? 一般向けに整理したものは少ないようですので、いつものようにSteve Durbinが読みほどいているブログにさっと目を通すことにしましょう。
(ここから引用)
サイバー脅威インテリジェンスがビジネスにもたらすセキュリティと価値を考える
Published: November 21, 2022
SOURCE:Spicework
Steve Durbin, Chief Executive, Information Security Forum
企業の多くは、サイバー攻撃が増大の一途をたどるなか、自社事業を攻撃から未然に防ぎたいと考え、最新のセキュリティ動向や攻撃経路を常に把握しようと、セキュリティ対策に余念がありません。ところが、サイバー脅威を常に把握して防御しつづけることは、「言うは易く行うは難し」です。
ITによるネットワーク化は進むだけでなく複雑さを増しております。脅威の対象となる領域もリモートワーカー、BYOD、シャドーIT、モノのインターネットなどに拡大している中で、サイバーセキュリティのスキルを持つ技能者も欠乏しているという差し迫った問題もあります。ITチームやセキュリティチームがセキュリティ情報を収集し、処理し、分析を加えた上で、攻撃者の戦術を監視するとなると、より一層難易度が高くなり圧倒的に不利な状況になっているのです。このため、企業としては、膨大な量のセキュリティデータをフィルタリングして文脈を把握し、主要な脅威の是正に優先順位をつけることができるしっかりしたメカニズムが必要です。そこで注目されるのが、サイバー脅威インテリジェンスです。
サイバー脅威インテリジェンスとは何か?
サイバーセキュリティの文脈では、「脅威」とは、情報資産に悪影響を及ぼすものを意味する用語です。その意味する範囲は、脆弱性(SolarwindsやLog4jなどの事例を参照)から、インサイダーの脅威(不満を持った従業員や従業員の不注意などが起こすもの)、さらには、犯罪組織からハクティビストや国家が支援する攻撃者まで、多岐にわたります。それに対しての「インテリジェンス」とは、当然のことながら、複数のソース(セキュリティシステム、ファイアウォール、ユーザーやエンティティの挙動分析、SIEMなどの内部ソースと、オープンソースのインテリジェンス、ソーシャルメディアのインテリジェンス、ダークウェブのインテリジェンスなどの外部ソース)から得られる情報を指します。総合的に言えば、脅威インテリジェンスとは、敵対的な脅威(自社に対する現在の攻撃と予測される攻撃の両方)に関する、適切かつタイムリーでビジネス文脈に即した、信頼性が高く対処の方法が明確な情報のことを指します。
サイバー脅威インテリジェンスにはどのようなレベルがあるのか?
サイバー脅威インテリジェンス(CTI: Cyber Threat Intelligence)は、大きく3つのレベルに分けることができます。最上位レベルは戦略的脅威インテリジェンスで、脅威の状況をマクロに捉え、新たなトレンドと戦略的洞察を組み合わせたもので、四半期ごとや年次での脅威レポートを求める経営幹部が主な利用対象者となっています。
その下のレベルは戦術的インテリジェンスで、これは短期または中期の見通しの視点となります。戦術的インテリジェンスでは、TTPs(戦術、技術、手順)を分析し、リアルタイムの情報を駆使して脅威を追い、モニタリングし、すべてのセキュリティメカニズムが配置され、現在の脅威状況に合わせて機能していることを確認します。このレベルの情報は、ITおよびセキュリティの責任者、分析者、技術チームが、より事前予防的なバリアを構築するために利用するのに適しています。
そして最後の、あるいは最下層のレベルは、運用インテリジェンスです。このレベルは、SOC(セキュリティオペレーションセンター)およびサイバーセキュリティのレスポンダーに有用な情報であり、差し迫った脅威に備えるため、もしくは必要に応じて防御を強化するために不可欠な、侵入した攻撃およびリアルタイムのレスポンスに関する詳細なデータに重点を置いています。
CTIはビジネスにどのような価値をもたらすのか?
ビジネスにおいて、CTIによってが計り知れない価値を得られる方法はいくつもあります。ここでは、そのトップ6をご紹介します。
1.CTIによって、差し迫った攻撃の兆候を会社は知ることになります。
戦略的な観点から言えば、CTIは、経営幹部が今後の事業展開について検討し、必要に応じて軌道修正するための経営上のガイダンスとなり、それによって、会社は適切なリソースを割り当て、レジリエンスを高めることができるようになります。戦術的な観点では、CTIは運用チームに差し迫った脅威を明らかにし、混乱に陥るリスクを未然に低減する手を打つことを可能にします。
2.CTIは、緊急時において、優先順位の見極めに役立ちます。
脅威を無効化する際には、時間というものは常に希少かつ重要なリソースとなります。CTIは、戦術チームと運用チームが、誤った検知結果や優先度の低い脅威にリソースを浪費させられることなく、適切な防御策と復旧プロトコルを策定するために時間と労力を集中させるのに効果があります。
3.CTIにより、役員会に戦略的な見通しが説明されます。
CTIによって、経営陣は顕在化しつつある兆候を把握し、潜在的なリスクとROIに基づく長期的なビジネス上の意思決定を行うのを容易にします。また、CTI は、セキュリティチームとビジネス部門の間の隔たりを埋め、セキュリティとビジネス目標の相関関係を明らかにし、重要なセキュリティ問題や投資の優先順位に関する認識を高めることができます。
4.CTIによって、リスク低減が促進されます。
脅威の状況を継続的に評価することで、企業はサイバーセキュリティリスクに対する状況認識や理解を向上させることができます。その結果として、セキュリティチームも知識を深め、優先度の高いリスクから会社を守ることができる体制を整えることができます。
5.CTIによって、セキュリティ運用の効率が向上します。
CTIは、IOCs(セキュリティ侵害インディケータ=攻撃の痕跡)、TTPs、脅威アクターのプロファイルなどに関する最新情報を配信し、セキュリティ運用センターおよびセキュリティチームが脅威の進化に応じて連携して対応することを確実にします。また、切迫した危機や侵害の状況において、運用チームは CTIを使用してレスポンス時間を改善することができ、脅威がビジネスに与えるダメージを大幅に軽減することができます。
6.CTIにより、これまで知られていなかった脅威が明らかになります。
CTIによって脅威の全体像が明らかになると、これまで知られていなかった脅威が理解されて、セキュリティチームは関連する情報をビジネス部門に伝え、ビジネス部門はその知識を将来の意思決定に反映させて、二度と同じ過ちを繰り返さないようにすることができます。
一人の分析者が企業内で脅威インテリジェンスの活動を行うこともできますし、より進んだケースでは、人材と体制が整った成熟したインテリジェンス・ユニットを組織することもできるでしょう。自分の会社がどの段階にあるかにかかわらず、ある時点で、必要最小限のアウトソーシングを検討する必要があります。なぜなら、こうしたデータや情報のレベルについて言及するとき、ほとんどの会社は系統だった方法でデータを分析することができないからです。アウトソーシングは、会社がCTI の仕組みを理解し、追加の諸経費を負担したり専任の社員を雇用したりする前にコンセプトの裏付けを検証することを可能にする格好の方法だと言えます。まず、1つのインテリジェンスタイプ(戦略、戦術、または運用)と達成したい目標にのみ焦点を絞ってみてください。CTI に対する現実的なアプローチは、いきなり背伸びをせず、手堅く始めてみて、その後で高度な段階に移行していくことです。
(引用おわり)
いかがでしょうか。少し専門用語も混じっているので理解が面倒という方も居られるかもしれません。その上、膨大な内容を字数制限もありコンパクトにし過ぎた嫌いもあるかもしれません。
ただ、大切なことは、(サイバー)脅威インテリジェンスには「系統だった方法」というものがあり、それは、多面的にDX経営を支えている、という国際的なビジネス実務の新常識がある、ということです。ISFのHPから「脅威インテリジェンス」レポートのエクゼクティブサマリーをダウンロード頂くと、以下の図が載っています。「インテリジェンスサイクル」と呼ばれる「系統だった方法」です。
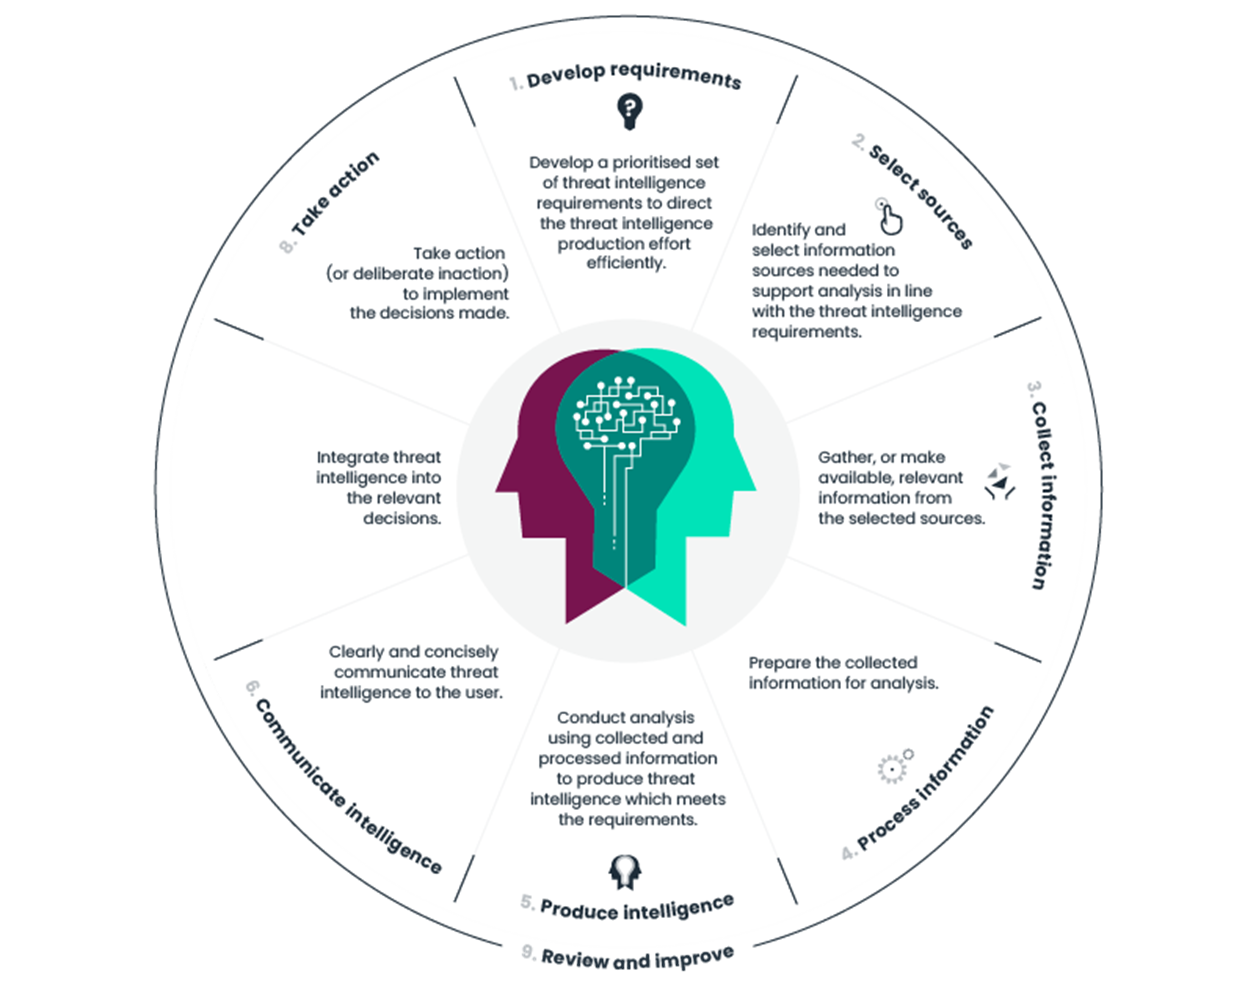
この9つのステップは、懇切丁寧に解説されており、また自社に合わせて設計できるようになっていますが、筆者が知る限り、このような「樹明」の手順が詳らかにされていて、実務に資するのは、本レポートだけです。この58ページのレポートを基に、自社内とアウトソーシングの内容のフローを整理すれば、上述のコラムのような経営上のメリットが得られる、という訳です。
小原:hiro.ohara@securityforum.org

















