

今回は、ITセキュリティの専門企業であるDelina社が2023年5月に発表した調査報告書「The Impact of Business Alignment on Cybersecurity Effectiveness」を紹介させていただく。タイトルに表現されているとおり、本報告書は企業におけるサイバーセキュリティのための取り組みが、果たしてビジネス面の目的・目標や戦略との間で整合(align)されているかどうか、という部分にフォーカスしたものとなっている。
本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://delinea.com/resources/aligning-cybersecurity-and-business-outcomes
(PDF 24ページ/約 1.3 MB)
本報告書は、世界22カ国にある従業員500人以上の企業に勤務する、ITセキュリティに関する意思決定者2000人を対象に行われたアンケート調査の結果に基づいている。22カ国の内訳については、米国からの回答が10%、英国とアイルランドからの回答を合わせて10%と、やや多めになってはいるが、欧州をはじめアジア、中東、アフリカも含めて多くの国から回答が集められており、特定の国・地域に偏らないよう配慮されている。なおアジアからの回答は、シンガポールとマレーシアを合わせて5%、台湾と香港を合わせて5%となっており、日本からの回答はない。
まず図1は、サイバーセキュリティに対する取締役や経営層(注1)の認識状況に最も近いものを、図中の4つの選択肢から選ばせた結果である。4つの選択肢の意味は上から順に次のとおりである。
・より良い事業活動を可能にするものとして十分理解されている
・サイバーセキュリティの重要性は理解されているが、単にコンプライアンスや規制に対する要求としてである
・重要性は理解されているがビジネス上の優先事項ではない
・サイバーセキュリティについて明確に理解されていない
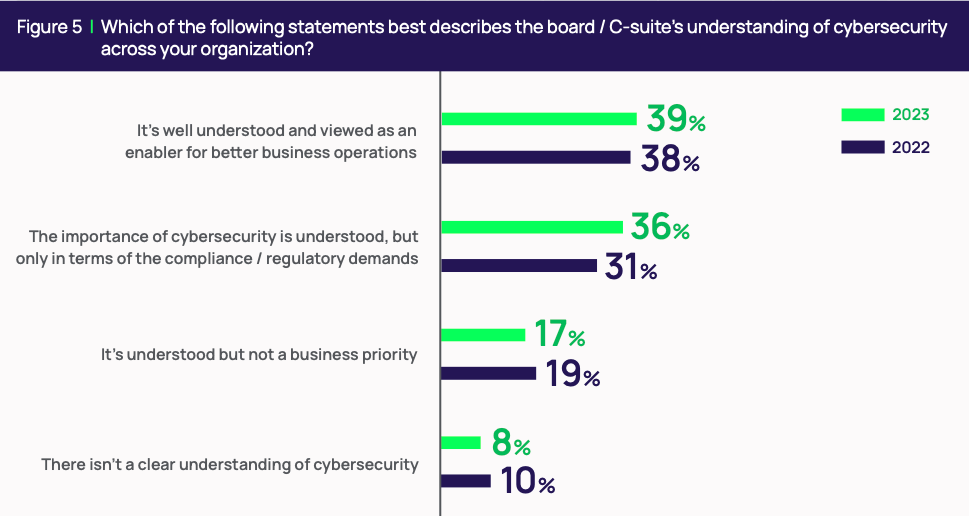
これらの選択肢のなかで上から3つめまでは、サイバーセキュリティの重要性そのものは理解されているということであるから、これらを合計すれば取締役や経営層の92%が、サイバーセキュリティが重要だということは理解しているということになる。しかしながら、サイバーセキュリティとビジネス面の整合が図られていると言えるのは1つめのみであり、これを選択した回答者は39%しかいない。本報告書ではこのギャップ、つまりサイバーセキュリティの重要性を理解している経営層のなかで、ビジネス面との整合性まで理解が進んでいる人が相対的に少ないことについて、「痛ましい」(painful)と表現されている。
続いて図2は、サイバーセキュリティ・プログラムを評価する際に最も重要な指標について尋ねた結果である。選択肢には、技術的な指標とビジネス指向の(business-oriented)指標との両方が混在しているが、トップとなっているのは「防止または阻止された攻撃の数」という技術的な指標である。
本報告書では、例えば上から5番目の「サイバーセキュリティ戦略に関する経済的価値(総体的な投資対効果)」や7番目の「ユーザーのためのエクスペリエンスの向上」、9番目の「サイバー保険のコスト削減」などはビジネス指向の指標とされているが、これらよりも技術的な指標が重視されていることが、本報告書で指摘されている。なおバーの色分けには特に意味がなさそうである。
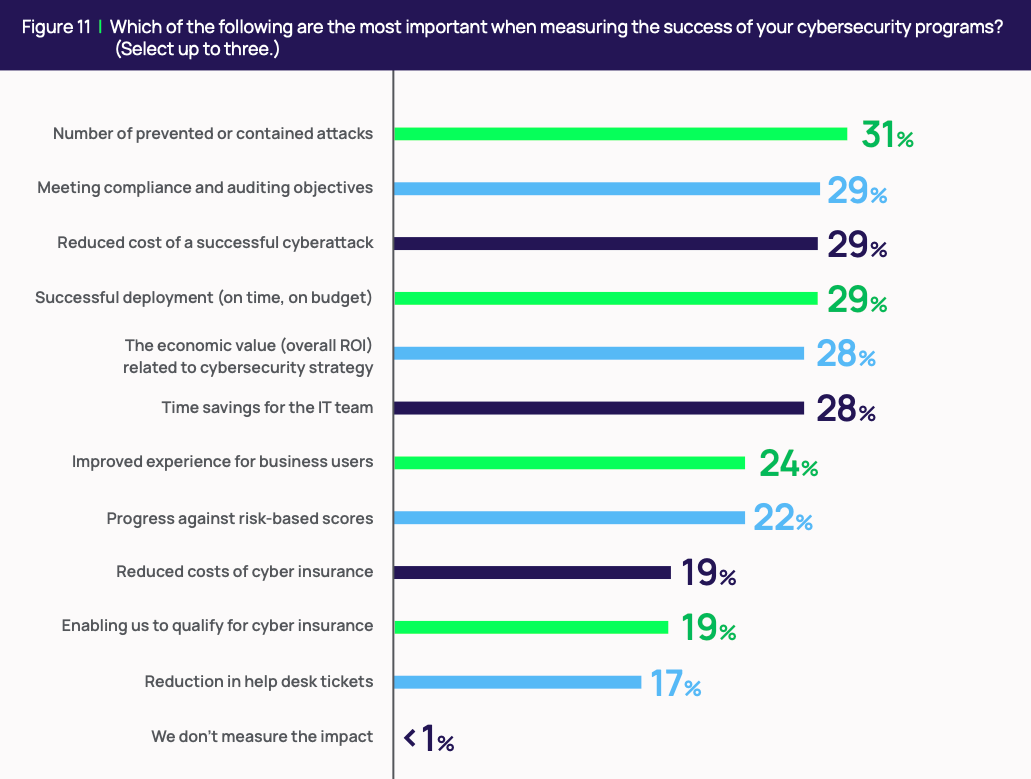
なお、対象を1000人未満の小規模な企業に限ると「サイバーセキュリティ戦略に関する経済的価値(総体的な投資対効果)」が僅差ながらトップになるとのことである。
また、図の掲載は省略させていただくが、どの指標を重視するかが立場によって異なることが指摘されている。例えばCEOや企業のオーナーは「ユーザーのためのエクスペリエンスの向上」が最重要だと考えているのに対して、CIO、CSO、CISO(注2)やIT部門のマネジャーは「防止または阻止された攻撃の数」を最も重要視している。さらにIT担当役員やIT部門のトップは「経済的価値(総体的な投資対効果)」をトップにあげているという。
いずれも27%から36%までの間での優劣なので僅差ではあるが、「最も重要」と考えている指標が多岐にわたっているのは事実であり、サイバーセキュリティに取り組む上での方向性が定まっていないという印象を受ける。このようなデータも、サイバーセキュリティとビジネス面との整合性に関して疑問を投げかける根拠となっている。
さらに図3は、どのような方法でサイバーセキュリティとビジネス面との整合性を確保しているかを尋ねた結果である。最も多いのは「ビジネス側とサイバーセキュリティ側のチームが定期的に会って意思決定や進捗確認を行う」、次いで「サイバーセキュリティのチームが、複数の異なる事業部門(business functions)に組み込まれている」となっており、担当の範囲を超えてコミュニケーションを図るための仕組みが作られていることが分かる。この点については本報告書でも好意的にとらえられている。
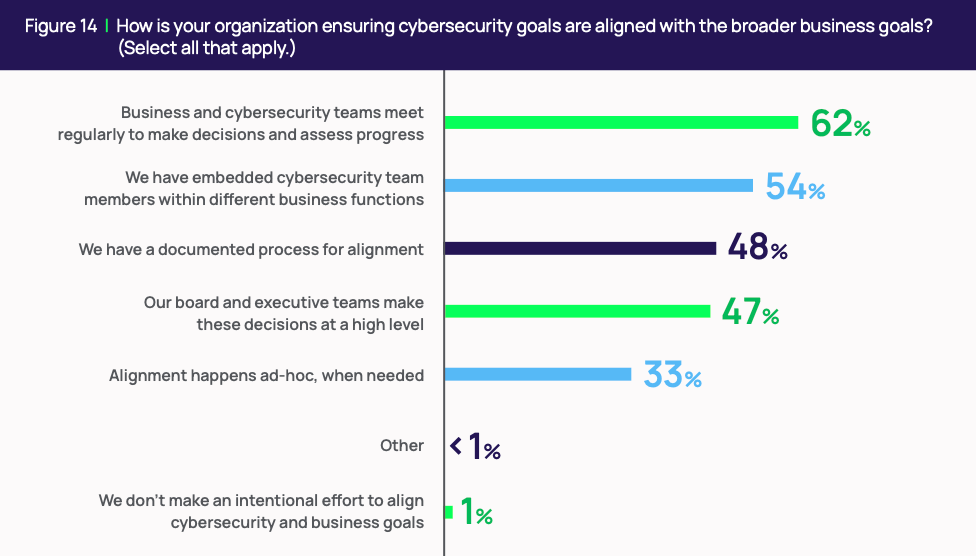
3番目に「調整のための文書化されたプロセスがある」があるが、実態としては文書よりも人的交流のなかで整合を図っていくというアプローチが多いということがうかがえる。
図の掲載は省略させていただくが、本報告書の最初の方には「サイバーセキュリティのゴールは広い意味でのビジネス面のゴールとの間で十分整合していると思いますか?」(注3)という、本報告書の中心的な課題認識に関する直球の設問があるが、これに対しては回答者の47%が「非常にうまく整合している」(Extremely aligned)を選択している。しかしながら本報告書では、さまざまな観点から掘り下げるような質問を投げかけていくことで、もしかしたら回答者自身も自覚していないかもしれないような、さまざまな課題を浮かび上がらせることに成功している。そういった意味でも興味深い報告書となっている。
本稿の冒頭でも申し上げたように、本報告書は特定の国や地域に限定せず世界各国の意思決定者を幅広く調査対象としているので、調査対象が欧米偏重となっているようなものに比べて日本企業の実態にも近くなっているかもしれない。本稿で紹介できなかった設問の中にも興味深いものがたくさんあるし、要所要所に設けられている「Changing mindset」(考え方や習慣を変える)というセクションで、調査結果に基づく実践のヒントも多数記載されているので、多くの皆様にお読みいただければと思う。
注1)原文では「board / C-suite」と表現されているので、取締役と、CEOやCIOなど、日本語では「最高○○責任者」と呼ばれる役職者を指している。
注2)CIO、CSO、CISOはそれぞれ最高情報責任者、最高セキュリティ責任者、最高情報セキュリティ責任者の略である。
注3)設問の原文は次のとおり:How well do you feel your cybersecurity goals align with the broader business goals?

















