

今回紹介させていただくのは、情報セキュリティやプライバシー問題などを専門分野とする、米国の Ponemon Institute という調査機関による報告書で、タイトルを直訳すると「経営幹部の個人的なサイバーセキュリティおよびデジタルライフに関する深刻なリスクの理解」ということになる。
本報告書において「個人的なサイバーセキュリティおよびデジタルライフ」は、個人が使用しているパソコンやスマートフォン、自宅のネットワーク、個人としてのメールやSNSの利用などを幅広く含んでいる。特に経営幹部は会社の重要な情報を持っていたり、重要な情報にアクセスできる権限があるため、他の従業員に比べてサイバー攻撃の標的とされやすく、またネットワークに侵入されたり情報が盗まれたりした場合の悪影響が大きくなりうる。したがって一般従業員とは異なるレベルの対策を、会社としても講じる必要があるのではないか、というのが本報告書のベースとなっている問題意識である。
この調査は米国の BlackCloak 社の支援を受けて実施されており、報告書も同社の Web サイトで公開されている。下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://blackcloak.io/white-papers-reports/ponemon-understanding-the-serious-risk-executives-personal-digital-lives/
(PDF 32ページ/約 5.5 MB)
なお BlackCloak 社は、企業の経営幹部(executives)や著名人個人のサイバーセキュリティ対策に関するソリューションに特化した会社であり、本報告書はまさに同社のビジネスに直結する内容となっている。
調査はITおよびITセキュリティに関する責任者や実務者のうち、自社の経営幹部のセキュリティ対策状況を把握している人16,400人を対象としたアンケート調査であり、有効回答数は553(有効回答率 3.4%)とのことである。なお調査対象が具体的に書かれていないので、米国内だけなのか外国も含んでいるのかは不明だが、さまざまな業種で従業員数1,000人以上の企業が調査対象となっている。
まず図1は、経営幹部個人のサイバーセキュリティ対策に会社として取り組んでいるかを尋ねた結果である。左側は「あなたの組織では、経営幹部(特に人目を引くような人々)個人に対するサイバーセキュリティ対策を、サイバーおよび物理的セキュリティ戦略や予算に含めていますか?」、右側は「あなたの組織には、経営幹部やその家族の個人情報に対するサイバーアタックの予防や事後対応に特化したチームがありますか?」という設問に対する回答である。
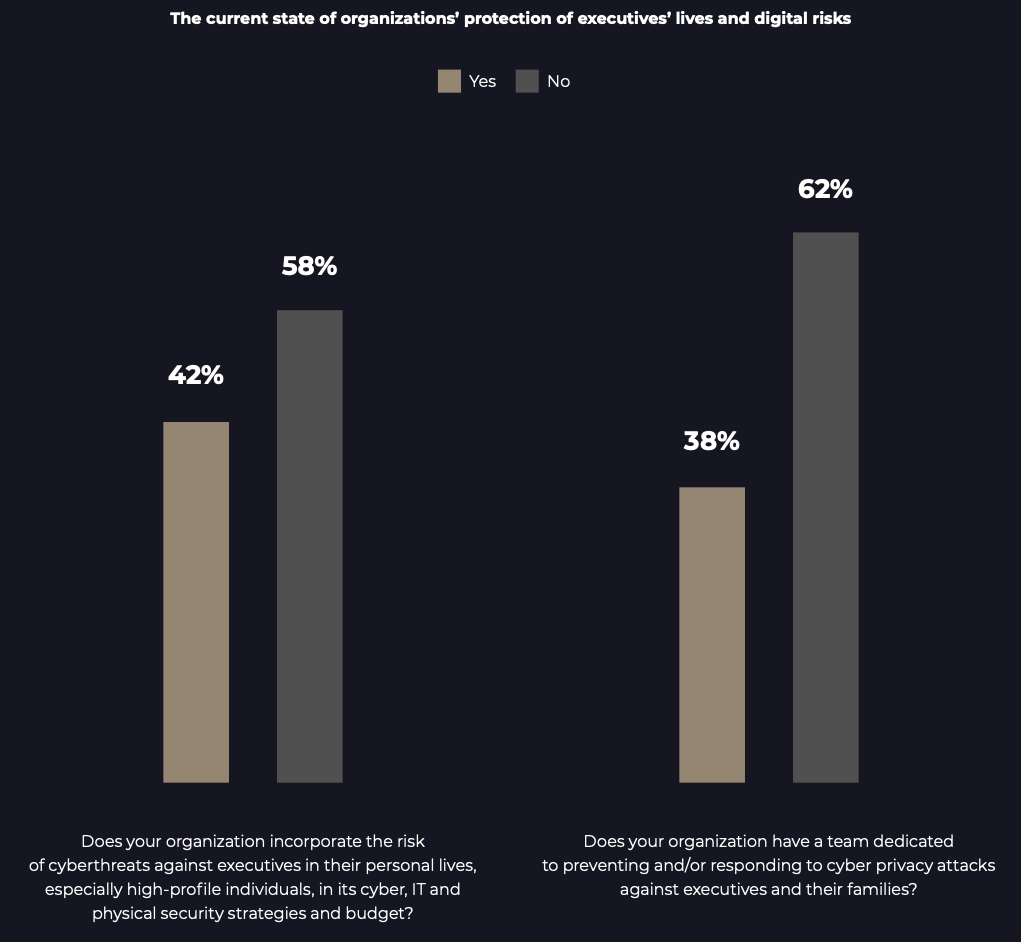
この図の意図はもちろん「半分以上の企業は経営幹部のサイバーセキュリティ対策に取り組んでいない」ということを示すことであろう。しかし筆者としてはむしろ、これらの対策に取り組んでいるという回答が4割程度もあることが意外であった。
なお本報告書によると、回答者の42%が経営幹部またはその家族に対するサイバーアタックで被害を受けたと回答しているという。これが図1で「Yes」と回答された割合と概ね一致するのも興味深い。
本報告書ではさらに、経営幹部が経験したサイバー攻撃や犯罪、発生した被害の状況、現在実施されている対策手段、対策における課題などに関して調査した結果が掲載されている。特に課題に関しては、対策の対象が経営幹部のプライベート領域であることによる難しさが浮き彫りとなっていて興味深い。
特に、経営幹部のリモートワークが進むことによって、サイバー攻撃に対して防御する面(注1)が非常に大きくなることが指摘されており、これに関しては回答者の59%が課題として認識している。しかも対象はBYOD(注2)で業務に用いられているデバイスだけではなく、業務に全く使用されていない、経営幹部や家族の私物も含むと考えられている。
例えば経営幹部のプライベートに関する情報が盗み出されて暴露されるなどといったインシデントが発生すると、会社のレピュテーションに影響を与えかねない。本報告書によると、実際に経営幹部などがサイバーアタックを受けた場合の結果として、「経営幹部の個人情報の漏洩によるレピュテーションの損失」が35%で6位となっている(複数回答)。
このようにさまざまな課題が示されている本報告書の中で、筆者が特に興味を持ったのが図2である。これは経営幹部に対するトレーニングの実施状況を尋ねたもので、左からそれぞれ次のような設問となっている。
・あなたの組織では経営幹部に対して、自己防衛のためのトレーニングを実施していますか?
・あなたの組織では経営幹部に対して、職場において個人的なデジタル資産を保護する方法についてトレーニングを実施していますか?
・あなたの組織では経営幹部に対して、会社の外で個人的なデジタル資産を保護する方法についてトレーニングを実施していますか?
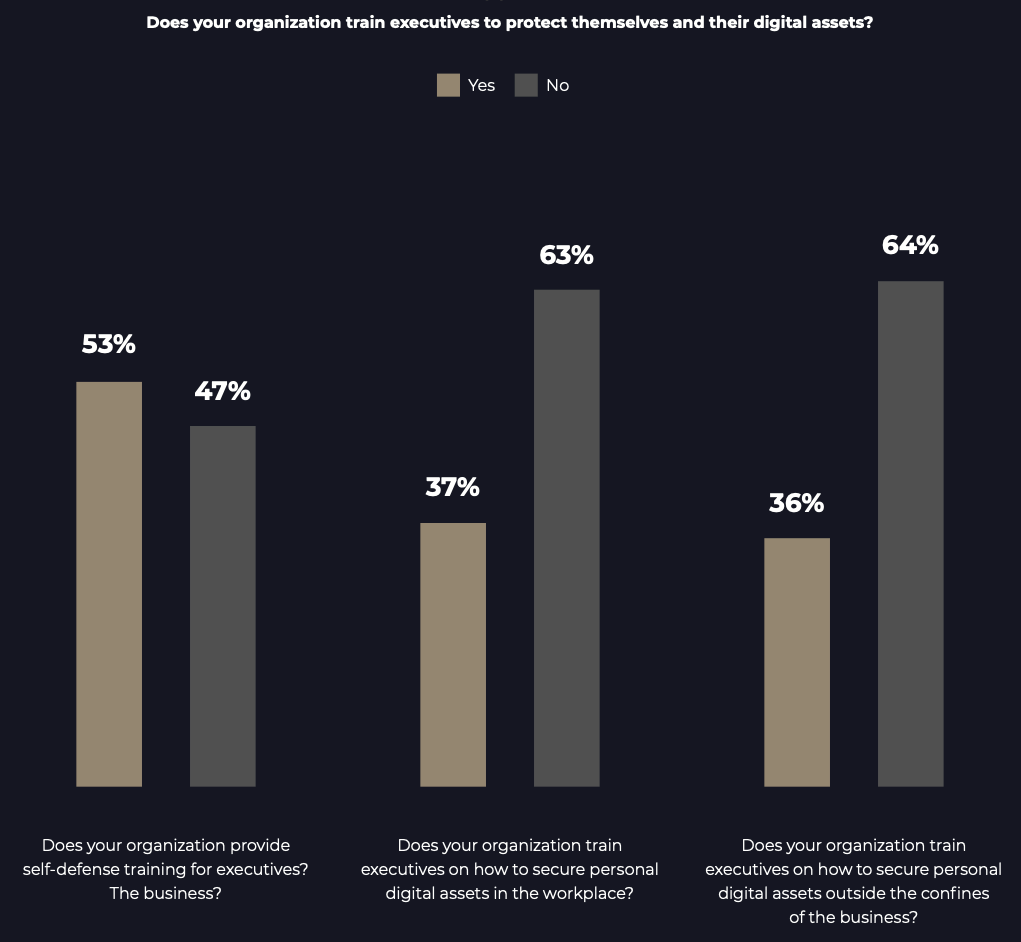
また、図は省略させていただくが、「自組織の経営幹部とその家族が、彼らの個人的なデジタル資産に対する脅威を理解している」と回答したのはわずか38%だという。つまり意識付けを含めて、経営幹部に対する教育やトレーニングが全体的に不十分であることが示されている。
当サイトの読者の皆様には改めて申し上げるまでもないと思うが、どのような分野であれ仕組みやルール、システムだけでトラブルやミス、事故などを防ぐことはできず、従業員教育やトレーニングは不可欠である。しかも本件に関しては、経営幹部や家族が使っているデバイスの状況や行動について会社側で把握しきれない部分が多いため(完全に把握されるのも別の意味で問題であろう)、本人の行動に依存せざるを得ない領域が広いと思われるので、意識付けや教育、トレーニングの重要性はさらに高いはずである。
読者の皆様の組織における状況はいかがだろうか。経営幹部(特に役員)個人の情報セキュリティリスクはどの程度だろうか。また現在の対策状況は把握できているだろうか。本調査のスポンサーである BlackCloak 社は、経営幹部個人のセキュリティを確保するためのソフトウェアやプラットフォーム、および教育コンテンツなどを提供しているが、たとえこのような製品やサービスを利用しないとしても、自前でできる対策から地道に取り組んでいただければと思う。
注1)原文では「attack surface」と表現されている。
注2)Bring Your Own Deviceの略で、従業員の私物であるPCやスマートフォンを業務に使用させること。

















