

今回紹介させていただくのは、サイバーセキュリティに関する研修事業や普及啓発活動を展開している非営利組織であるSANS Institute(注1)が2022年6月に発表した調査報告書である。
本連載ではこれまで、サイバーセキュリティに関するさまざまな調査報告書を紹介させていただいたが、多くの報告書で指摘されていたのが従業員に対する教育や意識付けの重要性であった。これは特にフィッシング(phishing)のように、従業員の初期対応が結果を大きく左右するような事案が多いことが背景にあると思われるが、今回紹介させていただく報告書は、特にサイバーセキュリティに関する認識向上(awareness)に特化したものである。
これは世界各国でサイバーセキュリティに関する認識向上に取り組む実務者1000人を対象としたアンケート調査の結果に基づいてまとめられており、下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、報告書を無償でダウンロードできる。
https://go.sans.org/lp-wp-2022-sans-security-awareness-report
(PDF 32ページ/約7.0 MB)
本報告書の前半は、組織におけるセキュリティ認識向上プログラムをいかに成長させ、成熟させるかという観点から、調査結果の考察と今後への提言がまとめられている。また後半は、セキュリティ認識向上に取り組む実務者がどのようにスキルを伸ばし、キャリアを積んでいくかという問題意識に基づく内容となっている。
まず組織におけるセキュリティ認識向上プログラムについて、SANS Instituteではプログラムの成熟度(maturity)を次の5つのレベルに分けた上で、回答者の組織におけるプログラムがどのくらいのレベルにあるかを調査している。
・Non-existent (存在しない)
・Compliance Focused (コンプライアンス中心)
・Promoting Awareness and Behavioral Change (認識向上の推進と行動の変化)
・Long-Term Sustainment and Culture Change (長期的な持続と文化の変化)
・Metrics Framework (計量の枠組み)
これらのうち最後の「Metrics Framework」というのが具体的にどのような状態を表すのか、分かりにくいと思われるかもしれない。本報告書ではこのレベルについて、プログラムを継続的に改善し、投資利益率を経営層に説明できるようにするために、プログラムの状況や成果を計量する枠組みが確立されている状態であるとされている(注2)。
そして図1がその回答状況である。単にコンプライアンスのためというレベルを脱却し、行動の変化に繋げようとするレベルにあるという組織が最も多くなっているが、文化を変えるというようなレベルに達している組織はまだ少ないようである。
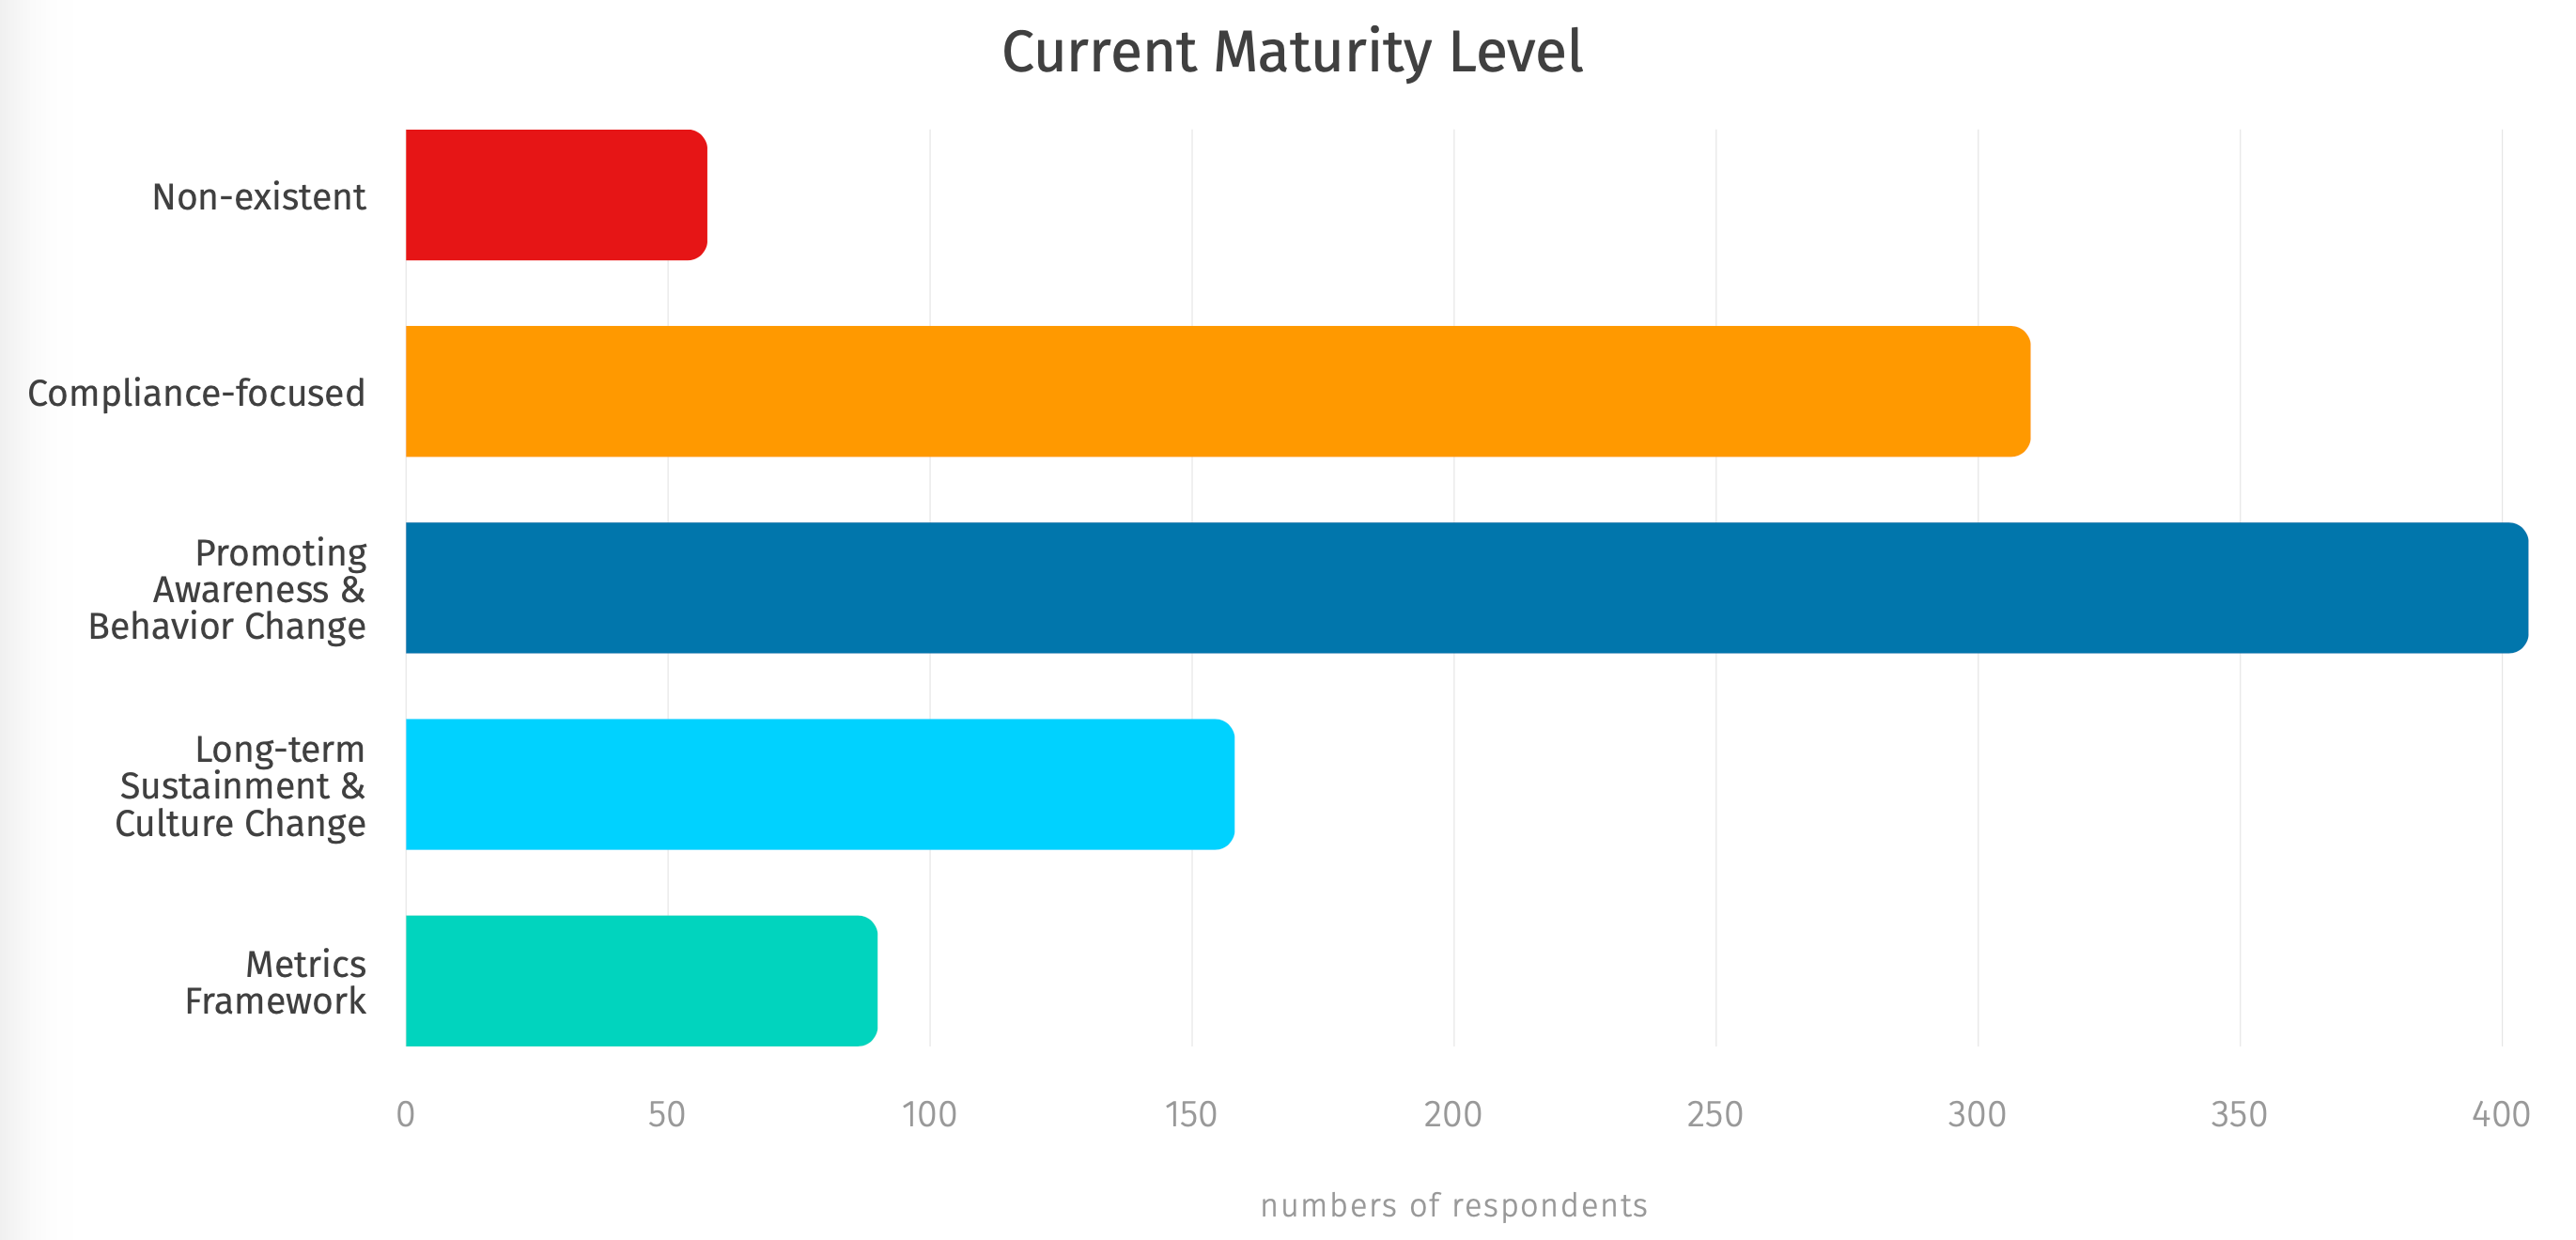
なお本報告書には図1の結果を地域別に集計した結果も掲載されており、アジアおよび南米においては「コンプライアンス中心」というレベルが最も多く、北米やアフリカでは「認識向上の推進と行動の変化」というレベルが最も多くなっている。「長期的な持続と文化の変化」というレベルが最も多いのはオーストラリア/ニュージーランドである。
図2は認識向上プログラムのマネジメントにおいて最も困難なことを尋ねた結果である。上から3つ(予算が足りない、時間が足りない、人手が足りない)はどのような業務でも課題として上がってくるものであろう。しかし下の方にある「従業員に対する研修時間の制限」(Limits on training time per employee)は、研修や認識向上プログラム特有の課題であり、しかもこれがほぼ同率でトップとなっていることは注目に値する。
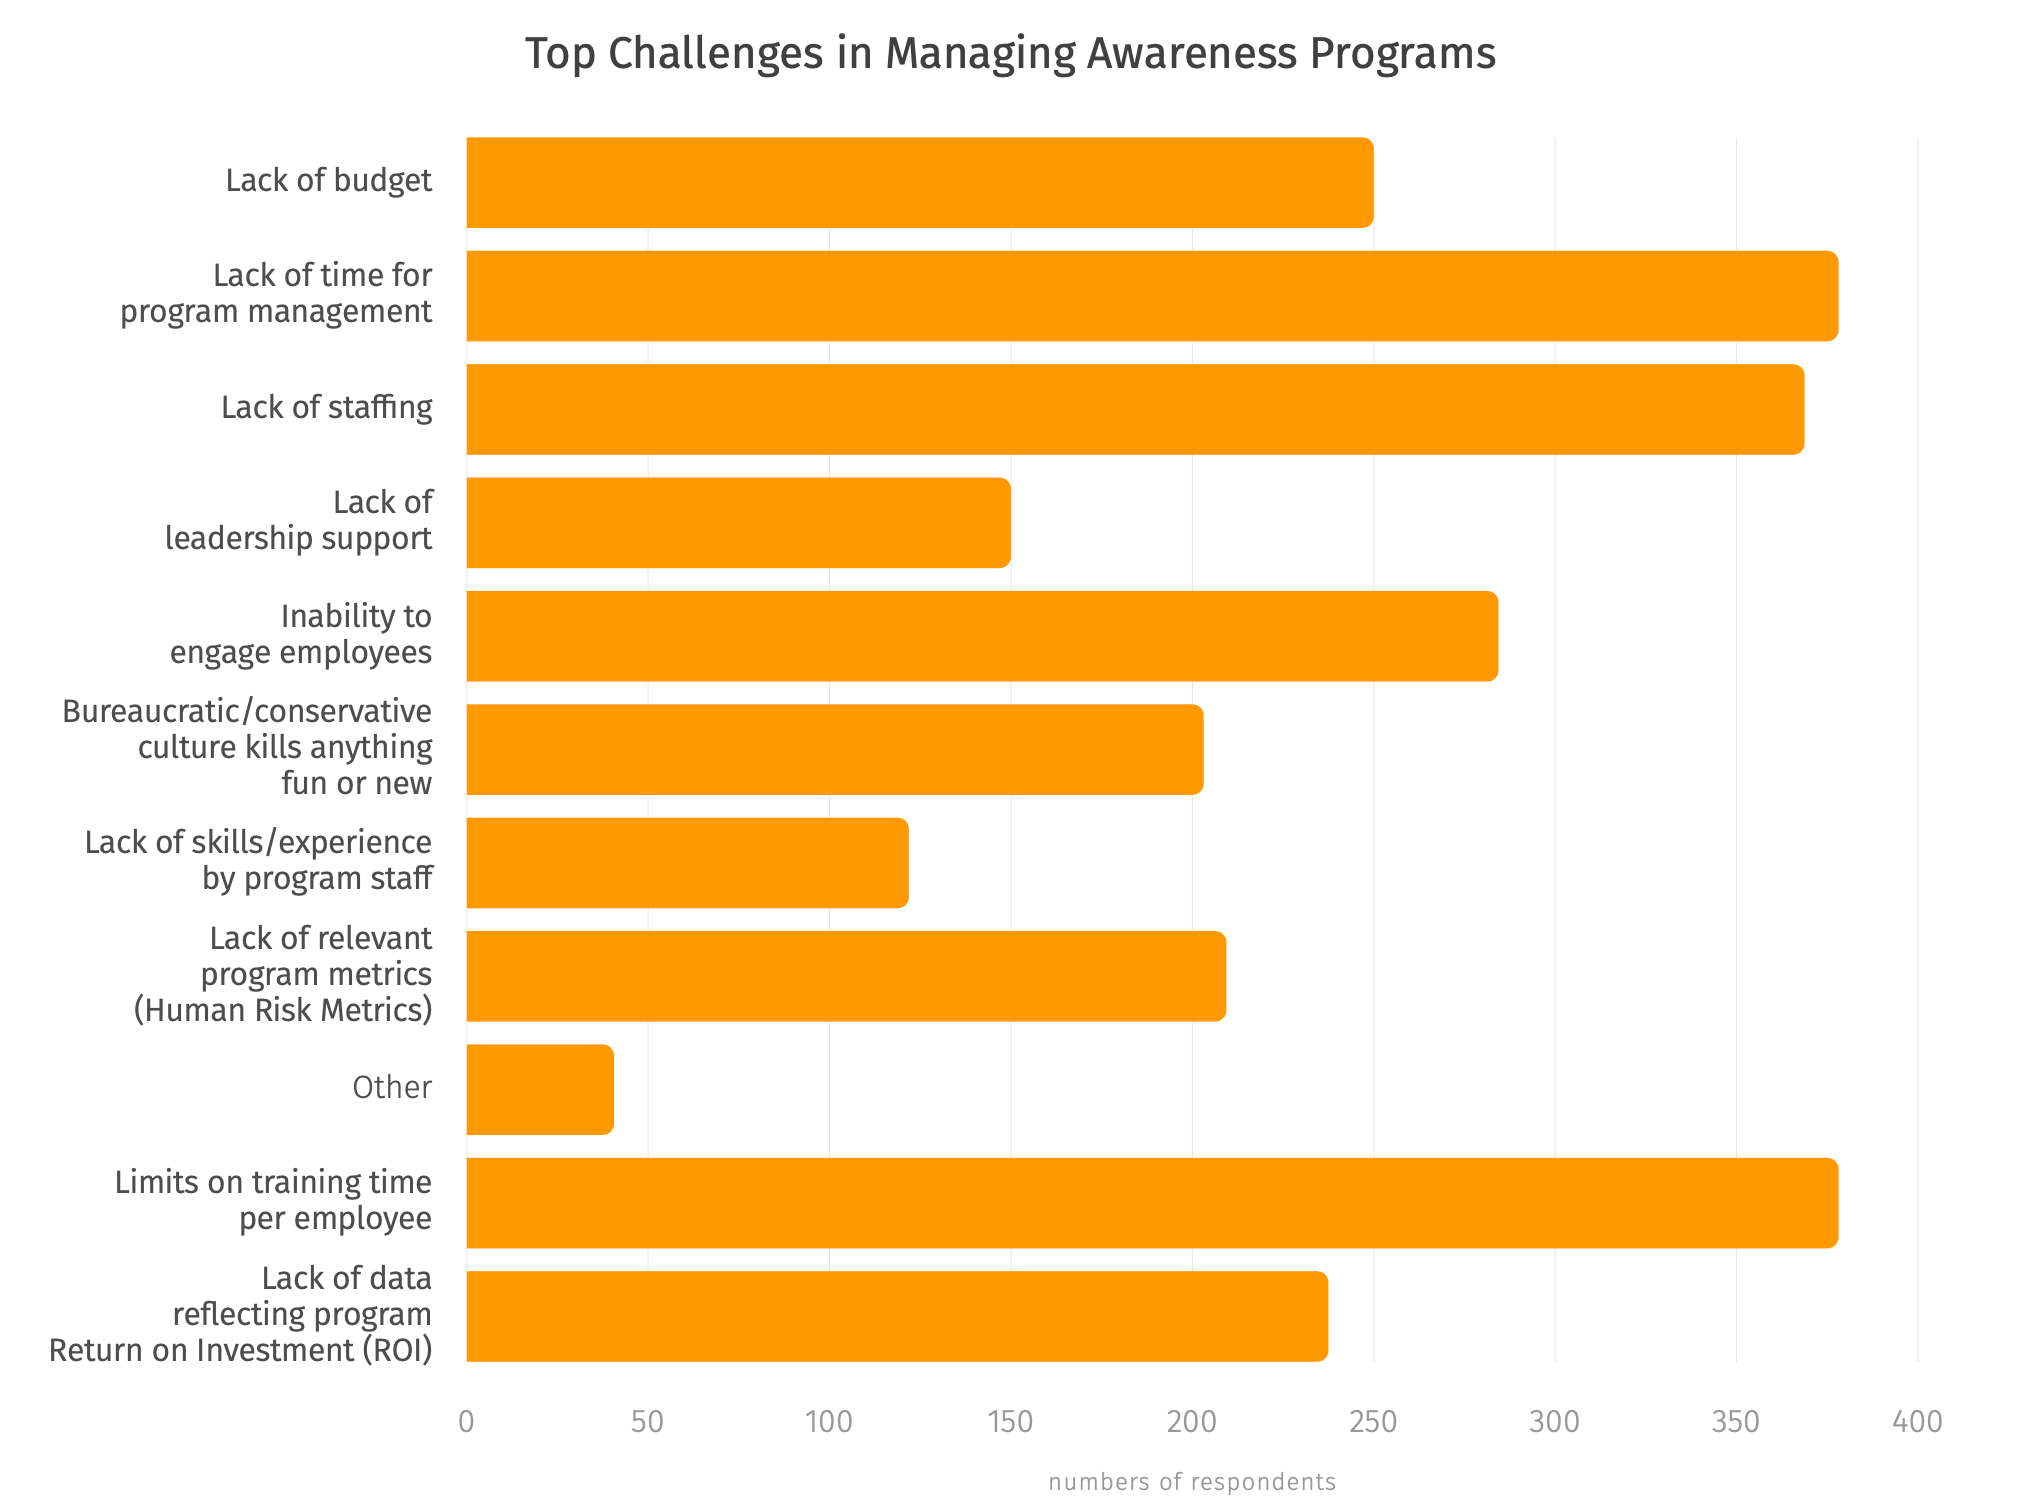
図2で筆者が特に注目したのは、回答が4番目に多い「Inability to engage employees」という項目である。「engage」を「関与させる」と訳すか「関心や興味を引く」と訳すかによってニュアンスは変わってくるが、いずれにしても従業員に対して何らかの影響を与えるための能力が足りないという問題意識を持たれているということだと思われる。この点に関して本報告書で詳しい言及はないが、認識向上プログラムを担当する方々に対する教育やトレーニングの必要性を示唆するデータだと考えるべきであろう。
また一番下に「プログラムの投資利益率(ROI)を反映するデータの不足」という選択肢があるのも興味深い。前述の成熟度レベルの説明で「Metrics Framework」というレベルが設定されていたことと関連すると思われるが、SANS Instituteが認識向上プログラムの成果を経営層に対して説明することを重要だと考えているために、このような選択肢が設けられたものと思われる。これに関しても多くの回答者が該当すると回答している。
なお図の掲載は省略するが、新型コロナウイルスによるパンデミックが認識向上プログラムに与えた影響を尋ねた結果も掲載されている。本連載でも度々お伝えしたとおり、パンデミックに伴うリモートワークの増加に乗じてサイバー攻撃は増加しているが、一方でセキュリティ認識向上プログラムに対する従業員や企業の関心が薄くなったり、予算が削減されるなど、困難な状況に陥ったことがうかがえる。これも興味深いデータである。
本報告書の後半には「How to grow and mature your career」というタイトルで、セキュリティ認識向上に取り組む実務者のキャリア形成に関するセクションがある。図としては示されていないが、セキュリティ認識向上プログラムに専任(full-time)となっている人は回答者の18%、一方で業務時間の半分以下を認識向上プログラムにあてている人が回答者の69%となっており、回答者の大部分が兼任(part-time)とのことである。
さらに本報告書では専任の人と兼任の人との間で収入を比較したデータが示されている。これも図にはなっていないが、セキュリティ認識向上プログラム専任の人の平均年収は、兼任の人よりも3万ドル(約318万円)も低いそうである。これは、兼任の人の多くは情報セキュリティやITに関する技術職に従事しており、そちらの仕事の給料が高いためだという。
これは見方を変えれば、セキュリティ認識向上プログラムの仕事に対する給料が比較的安いということでもある。そこで本報告書の終盤にあるAppendix Bでは、特に認識向上プログラム専任の方々を対象としたキャリア開発のためのアドバイスが、2ページにわたって記載されている。詳しくは本報告書をお読みいただきたいと思う。
本稿の冒頭で述べたとおり、サイバーセキュリティに関しては従業員への教育や意識付けが重要だと多くの方々が認識していながら、一方では認識向上プログラムの運営や、そのための人材確保・育成には多くの課題が残されているという現状が、本報告書を通して見えてくる。これらが日本企業においてどのような状況なのかは筆者も把握していないが、読者の皆様は自社の状況と比較しながら本報告書をお読みいただくと、自社における課題がより具体的に見えてくるかもしれない。サイバーセキュリティに関する研修や認識向上プログラムに関与されている方々にはご一読をお勧めしたい。
注1)1989年に設立され 情報セキュリティに関する様々な研修プログラムを提供している国際的な非営利法人である。 https://www.sans.org/
注2)なお、計量すること自体は全てのレベルにおいて重要であるとも言及されている。

















