

BCMの専門家や実務者による非営利団体である BCI(注1)は、これまで度々発表していた「Cyber Resilience Report」の2023年版を2023年3月に発表した。前回の2021年版は2021年12月に発表されたが、今回は発表時期が年をまたいだため、「2022年版」を飛ばして2023年版となった。
2021年版を紹介したとき(注2)にお伝えしたとおり、2021年版から内容や構成が大幅にリニューアルされ、今回はまだリニューアル後2回目の報告書となるので、全体的に過去のデータとの比較はほとんど行われていないが、2021年版と比べて興味深い変化も散見されるので、今回はそういった部分を中心に紹介させていただきたいと思う。
なお本報告書は下記URLから無償でダウンロードできる。ただしBCI会員でない場合は、BCIのWebサイトにユーザー登録(無料)を行う必要がある(注3)。
https://www.thebci.org/resource/bci-cyber-resilience-report-2023.html
(PDF 72ページ/約 2.9 MB)
まず、報告書の目次は次のようになっている。2021年版と比べると若干変更されているものの、大まかな構成は維持されている。
- Executive summary
- Cyber disruptions
- Financial impact
- Detection and response
- Cyber threat landscape
- Top management commitment
- Business continuity and cyber resilience
- Roles and responsibilities
- Building cyber resilience
- Data protection
- Looking further out
- Annex
図1は最初のセクションである「Cyber disruptions」からの引用で、自組織で発生した直近のサイバー・インシデント(注4)をどのように発見したかを尋ねた結果である。最も多いのは「Seciruty information event management alert」、次いで「Antivirus/end detection and response alert」となっており、何らかの監視・警報システムが導入され、それらが実際に役に立ったという事例が一定数あることが分かる。
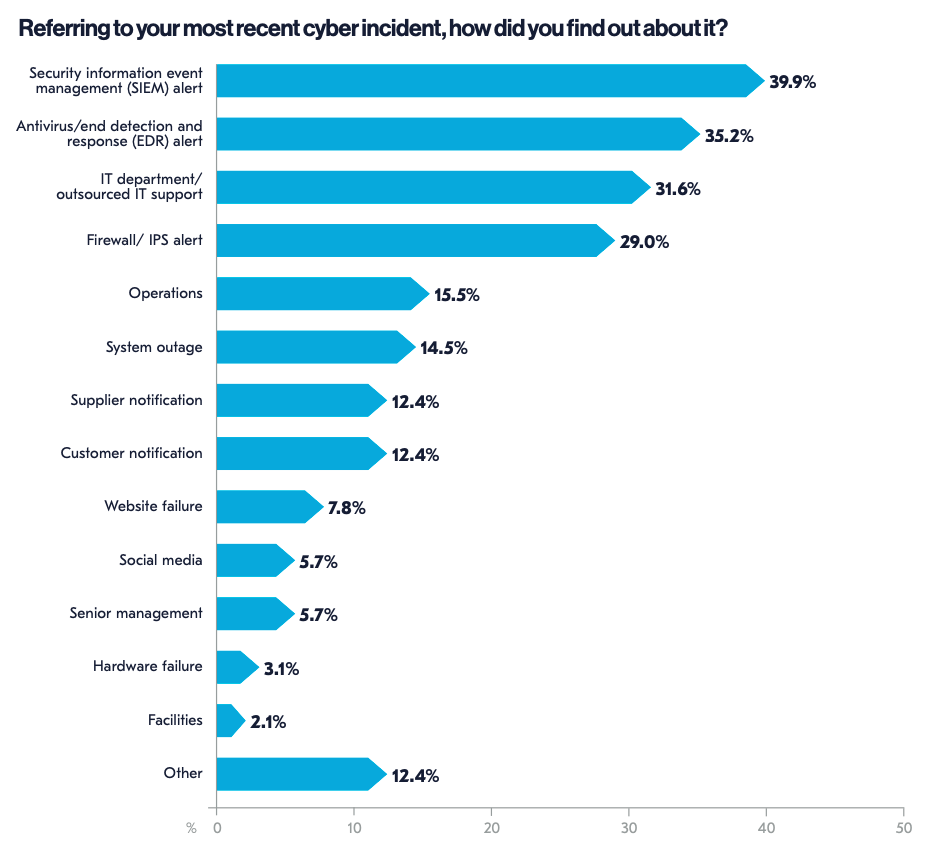
システムが停止した(System outage)とかWebサイトがダウンした(Website failure)という結果が発生したことでインシデントに気付いたという回答もあるが、もちろん本来はこのような事態に至る前にインシデントの発生を検知して対処できるのが望ましい。さらにはサプライヤーや顧客からインシデントの発生を知らされた(Supplier / Customer notification)というケースもそれなりに発生しており、これらは取引先からの信頼やレピュテーションという観点からは極力避けたい結果であろう。
2021年版ではサイバー・インシデントの検知にどのくらい時間がかかったかというデータは示されていたが、図1のように検知方法に関するデータはなかった。このようなデータを見ると、サイバー・インシデントを検知するためのシステムの有効性や必要性がよく分かる。
次に図2は「Building cyber resilience」というセクションからの引用で、サイバー・インシデント対応計画の有効性を、どのような方法で確認するかを尋ねた結果である。最も多いのは定期的に演習を行う(We regularly conduct exercises)というもので、実に回答者の64.6%がこれを実施している(注5)。
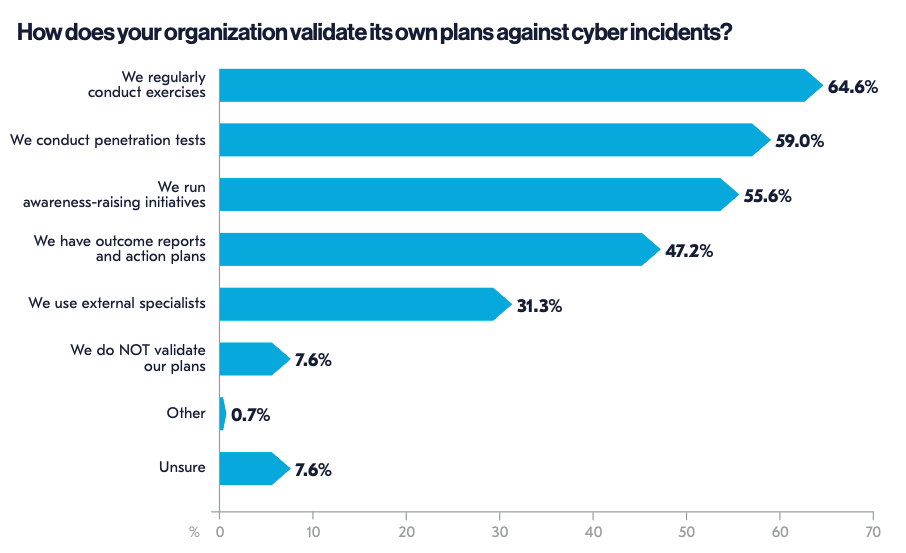
このデータは2021年版でも示されていたが、2021年版では図2で2位となっているペネトレーション・テスト(We conduct penetration tests)がトップであり、僅差ではあるがトップが入れ替わっている。もちろん、専門の技術者によってネットワークやシステムへの侵入を試みることによって脆弱性を発見するペネトレーション・テストの有効性や必要性は変わらないが、演習がそれを上回って上位に来たということは、システム側の対策だけではなく、人的な側面も含めた確認・検証が必要だと認識する組織が増えてきた結果であろう。
最後に、今後の取り組みの方向性を示すデータとして、「Looking further out」というセクションに掲載されている図を紹介したい。図3はサイバー・レジリエンスに関する2023年の取り組みの中で、優先順位の高いものを上位3位まで尋ねた結果であり、それぞれの選択肢に対して1位と回答されたものが左側の青、2位が中央の黄、3位が右側の黒で示されている。「脅威の軽減と特定」(Threat mitigation and identification)と「文化、方針、およびスキル」(Culture, policies and skills)の2つが群を抜いているのが一目瞭然である。
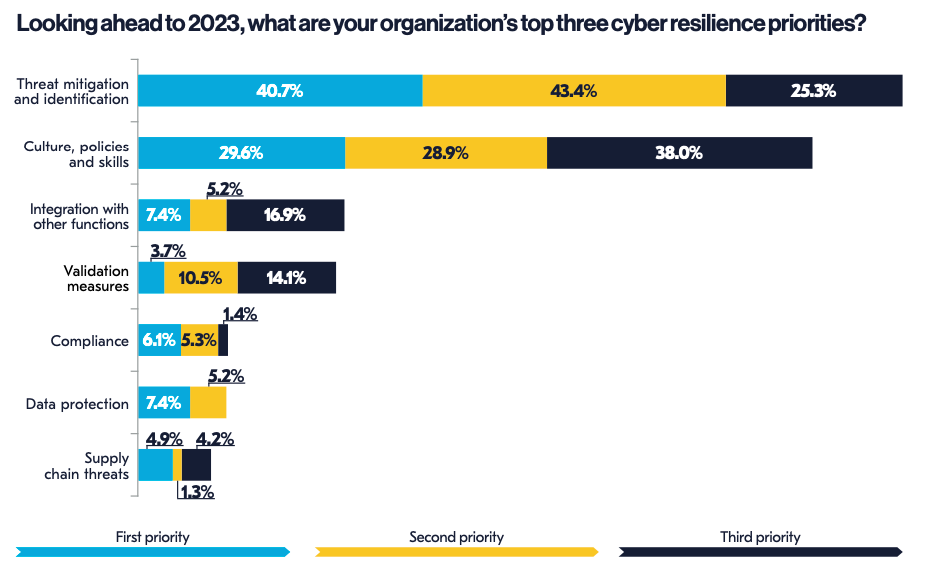
これも2021年版には無かったデータであるが、多くの組織の問題意識が明確に表れていて興味深い。以下は筆者の推測だが、サイバー・インシデントの多くは発生してから被害や悪影響が広がるのが非常に速く、事故対応が後手に回る可能性が高いことが懸念されているために、事前の予防が重視されているのではないかと考えられる。しかもフィッシングやマルウェアなどへの対策を考えると、組織の脆弱性に対する従業員の影響が非常に大きいことから、組織文化を含めた人的側面が重視されているというのも理にかなっている。
本稿では筆者の興味に基づいてデータをピックアップしたため、比較的後ろの方のセクションに偏った記事となったが、もちろん他のセクションにも有意義な情報が山盛りである。特に「Top management commitment」や「Business continuity and cyber resilience」というセクションは、当サイトの読者の皆様にとって参考になる情報を多く含んでいると思われるが、本稿ではとても紹介しきれないので、ぜひダウンロードしてお読みいただきたいと思う。
注1)BCIとはThe Business Continuity Institute の略で、BCMの普及啓発を推進している国際的な非営利団体。1994年に設立され、英国を本拠地として、世界100カ国以上に9000名以上の会員を擁する。https://www.thebci.org/
注2)過去の報告書は本連載でそれぞれ次の通り紹介させていただいた。
第165回:3年ぶりに復活したBCIのサイバー・レジリエンス調査
BCI / Cyber Resilience Survey 2021 (2021/12/07 掲載)
https://www.risktaisaku.com/articles/-/61926
第52回:意外と身近なサイバー攻撃の発生状況とトレンド
BCI Cyber Resilience Report 2018 (2018/07/10 掲載)
https://www.risktaisaku.com/articles/-/7552
第21回:この 1 年間でのサイバー・セキュリティ対策状況の変化
BCI Cyber Resilience Report 2017 (2017/07/18 掲載)
https://www.risktaisaku.com/articles/-/3301
また2016年版については、紙媒体の「リスク対策.com」vol. 56(2016年7月発行)の連載記事「レジリエンスに関する世界の調査研究」第15回で紹介させていただいた。
注3)このユーザー登録はBCIからメールで各種情報の配信を受けられるようにするためのもので、BCIの会員になるわけではないので、会費などの費用は発生しない。リンク先のページの下の方にある「Register for Free」という部分をクリックして表示される登録画面に、氏名やメールアドレスなど連絡先の情報を登録すると、BCIのWebサイトにログインできるようになり、本報告書を含む各種資料をダウンロードできるようになる。
注4)「incident」は事業中断や混乱をもたらすような事故やトラブルなどを幅広く含む用語だが、うまく対応する日本語がなく、最近はカタカナで「インシデント」と書かれることも多くなってきたので、本稿では「インシデント」と表記させていただく。
注5)ここで「演習」(exercise)という用語が使われていることに留意されたい。日本では「演習」と「訓練」(training)があまり区別されないことが多いが、英語圏において、危機管理や緊急事態対応、事業継続などの分野では、「exercise」は計画や手順などの確認や検証を、「training」は習熟度の向上を主な目的として行われるものである。

















