

データバックアップやITシステムの災害復旧などのサービスを提供している英国のDatabarraks社は、ITのレジリエンスやサイバーセキュリティーなどに関するアンケート調査を、英国内の組織(公的機関や非営利団体を含む)におけるIT部門の管理職および担当者を対象として、2008年から毎年実施している。この調査の2019年版と2020年版については、本連載でも過去に紹介させていただいたが(注1)、本稿ではこれの2021年版を紹介する。
なお本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://www.databarracks.com/resources/data-health-check-2021
(PDF 23ページ/約 10.1 MB)
図1はデータ遺失の原因を尋ねた結果であり、原因別に経年変化が示されている(注2)。サイバーアタックまたは内部でのセキュリティー侵害(Cyber attack or internal security breach)が一貫して増加傾向であるのが目立つ。ちなみに本報告書の末尾にあるAppendixには詳細なデータが掲載されており、2021年のデータにおいてはサイバーアタックが14.21%、内部でのセキュリティー侵害が12.47%で、ほぼ半々となっている。
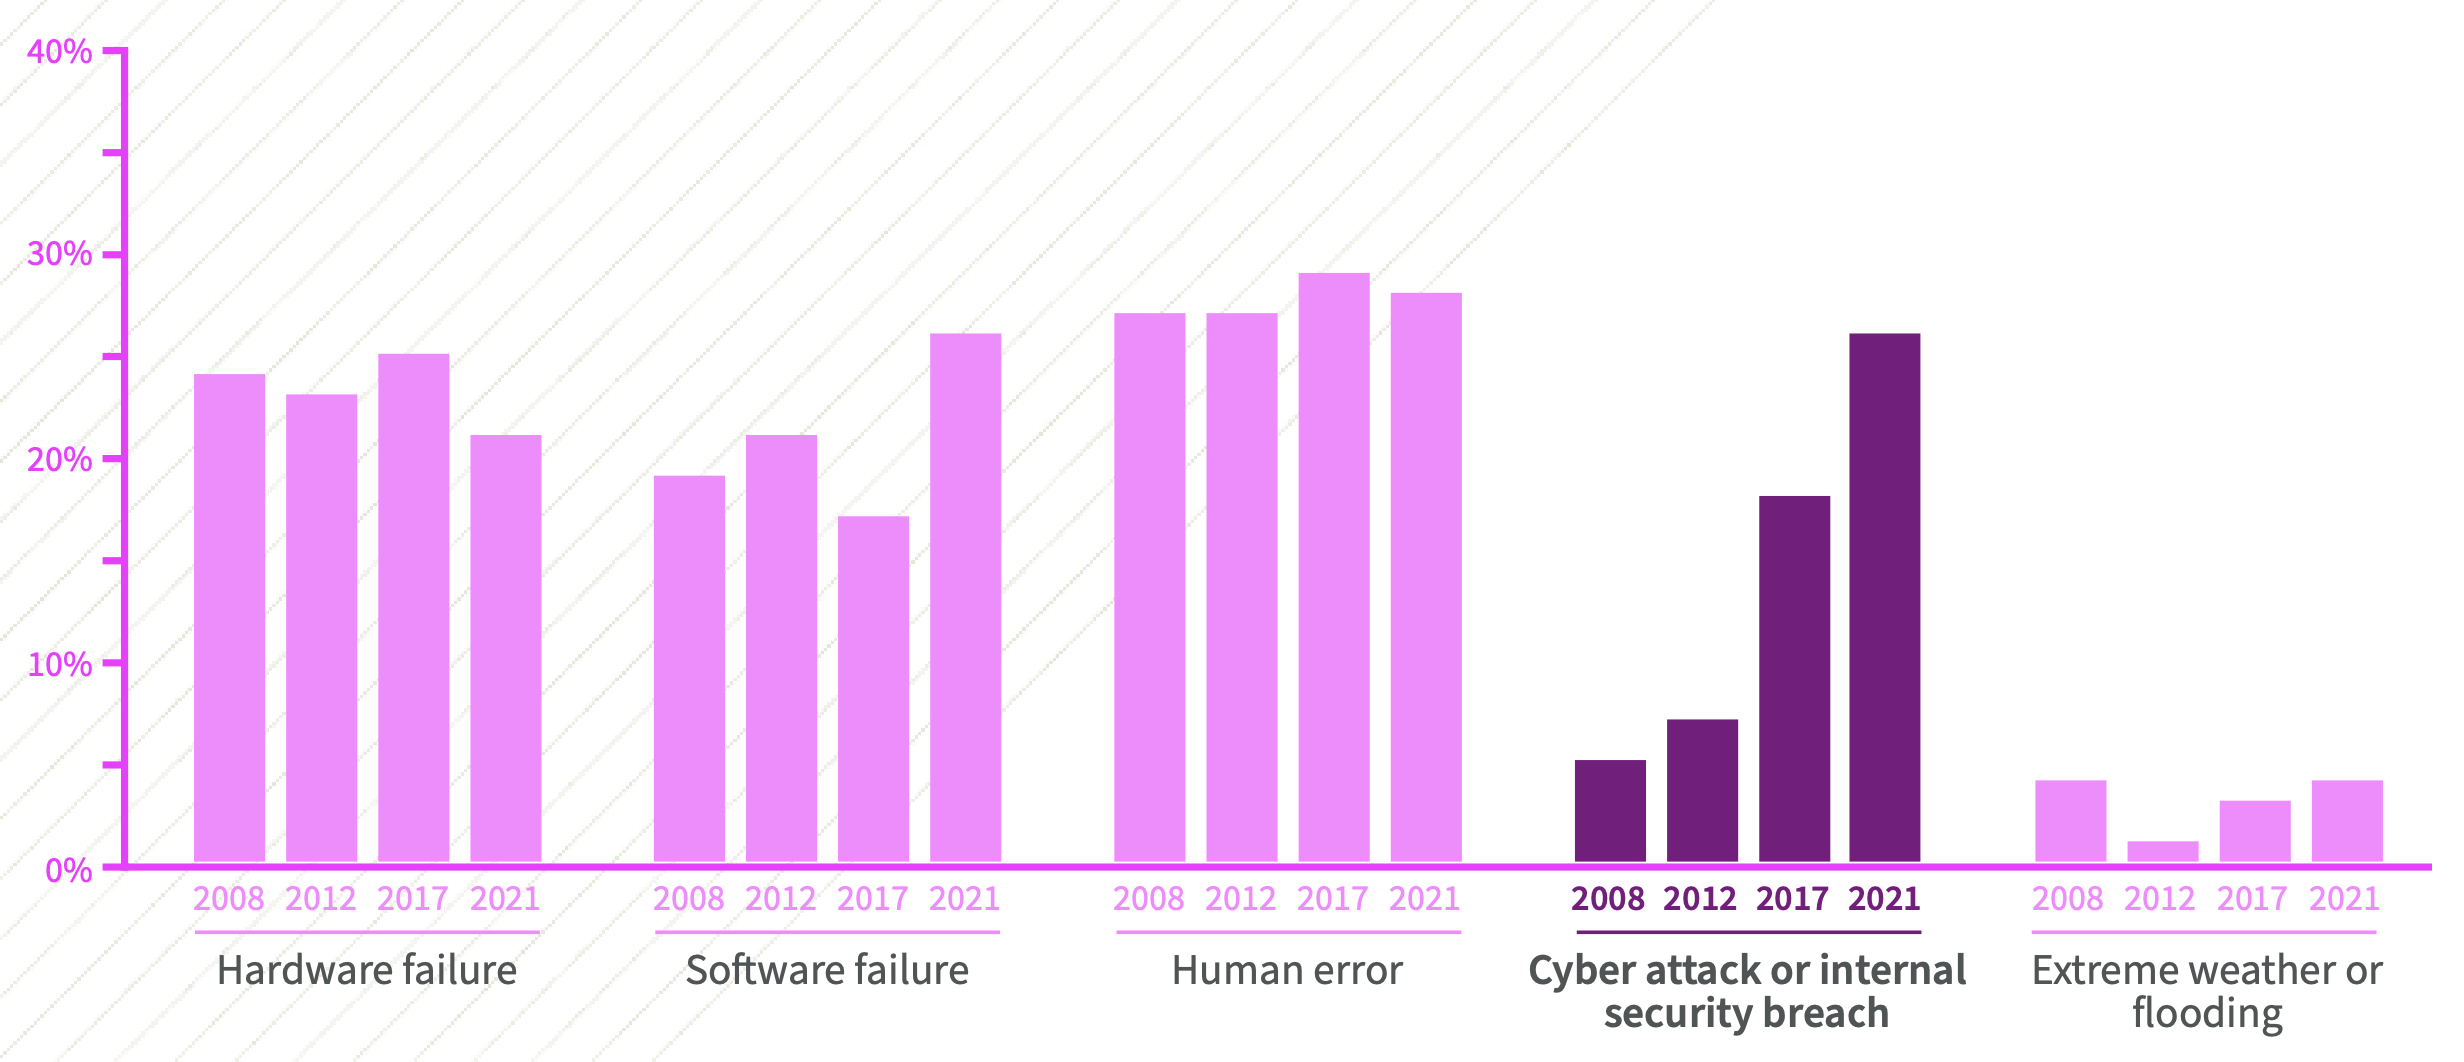
2020年版においてはサイバーアタックによるものが2019年よりも減少したことが注目されていたが、2021年版ではわずかながら再び増加しており、恐らく今後も増加傾向が続くであろう。
ところで、本連載の前回記事(第150回)で紹介したNozomi Networksによる調査報告書(注3)には、ランサムウェアに関する調査結果や対策が記載されていたが、今回もランサムウェアに関する興味深い調査結果が掲載されていた。図2はランサムウェア攻撃に遭った際の身代金の支払い方針について尋ねた結果である。回答者の3割程度が、そのような方針がないと回答している一方で、半数以上が何らかの方針を決めていると回答している。
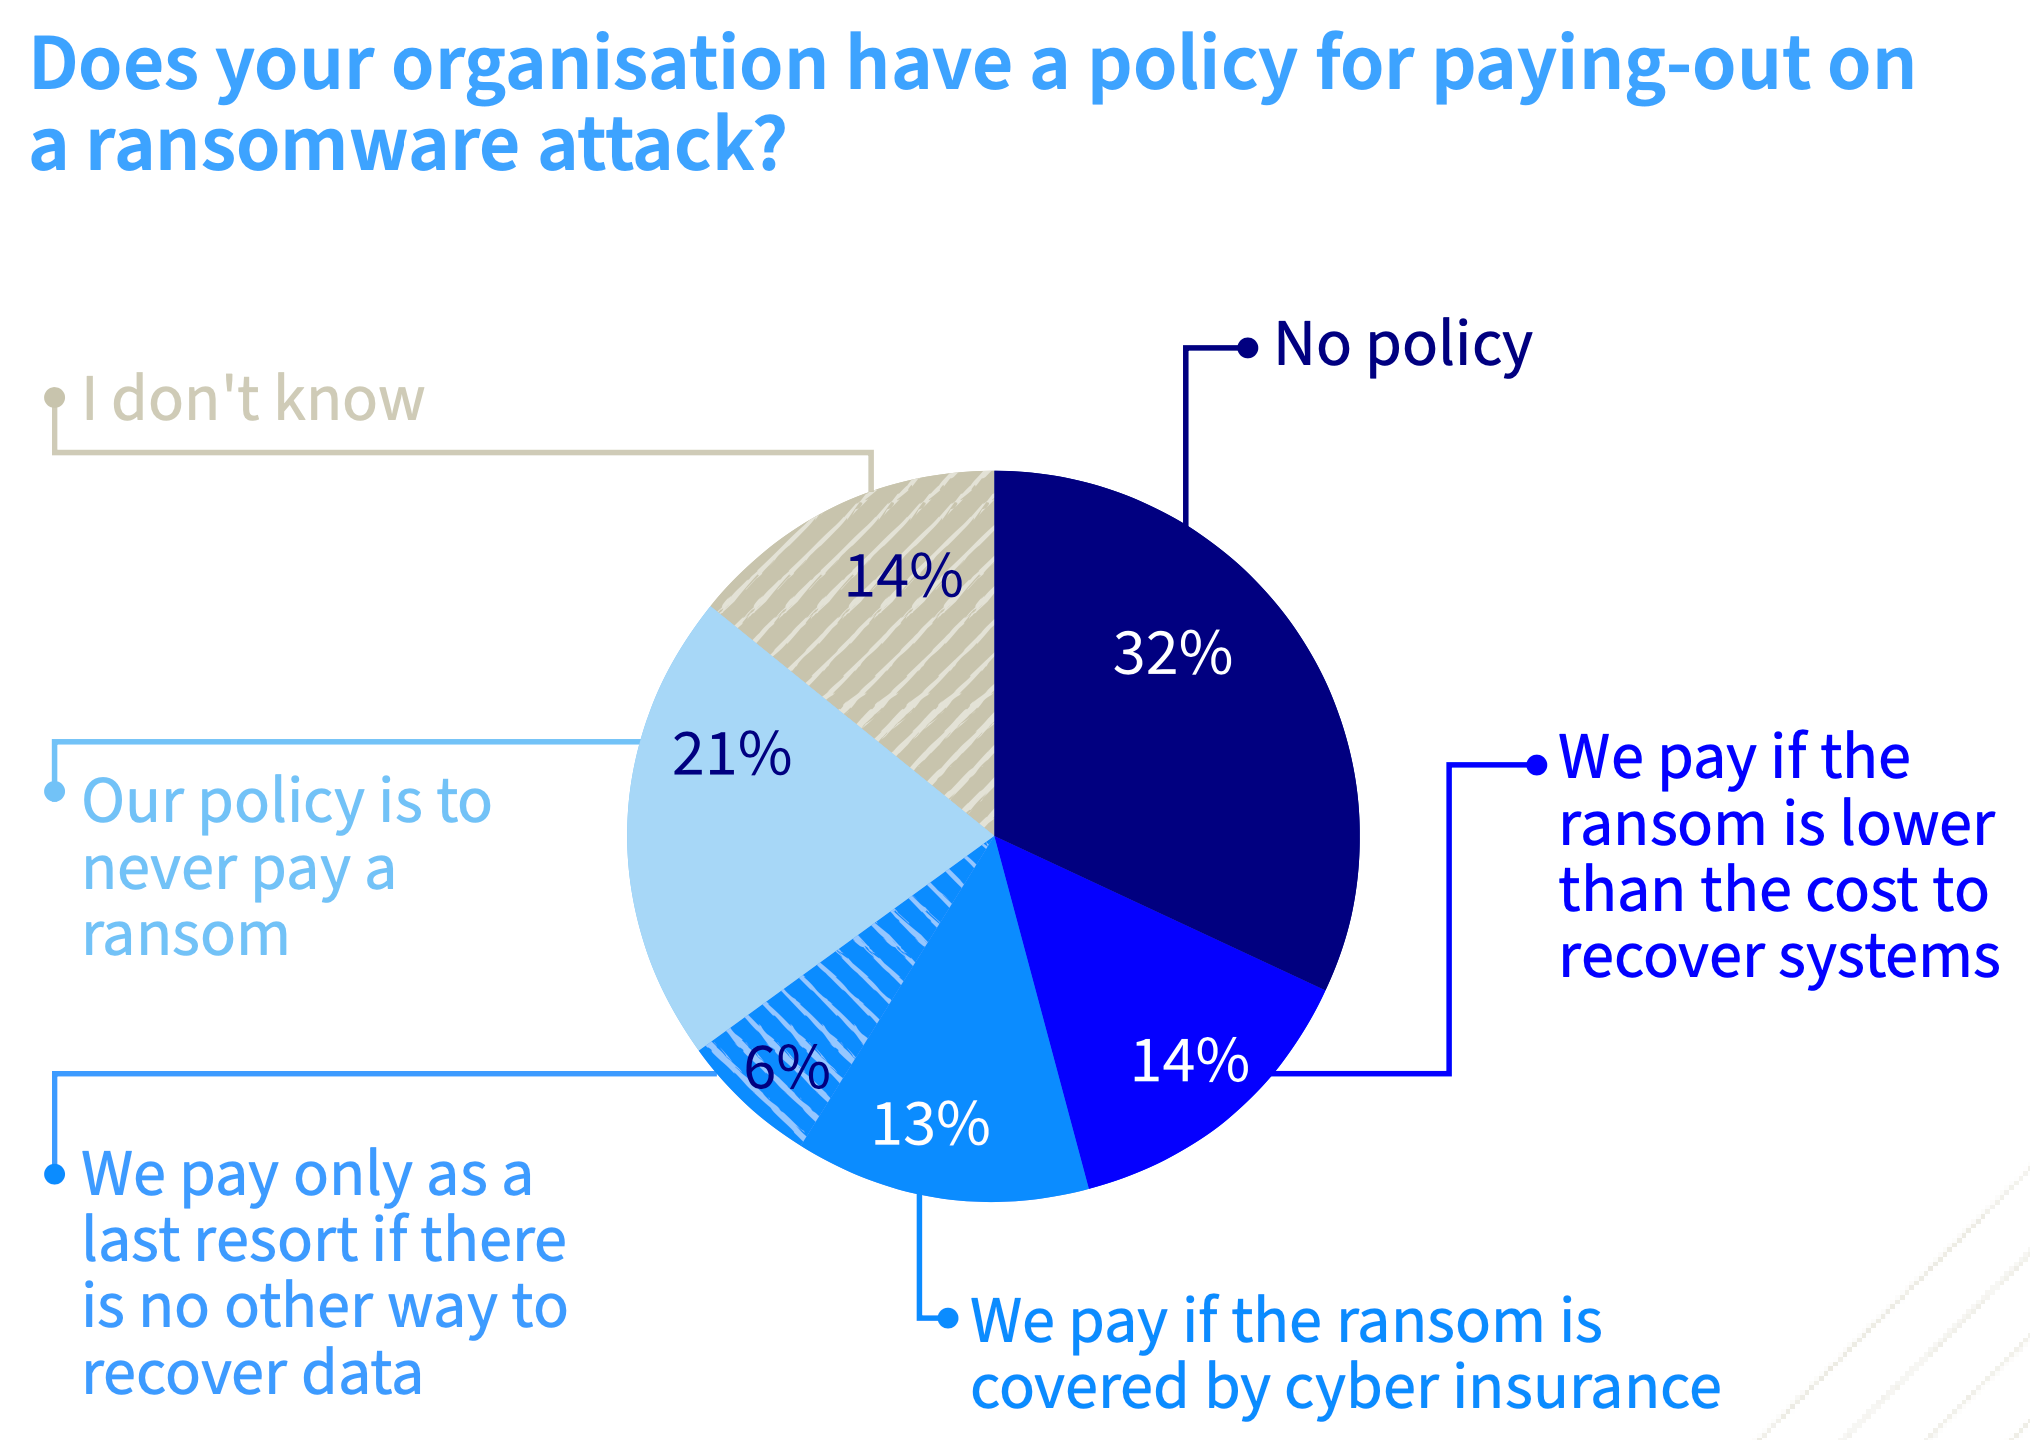
方針の中で最も多いのは「支払わない」で21%となっているが、支払う側の選択肢はいずれも条件付きとなっており、「システムの復旧にかかるコストよりも身代金が安かったら支払う」が14%、「身代金がサイバーセキュリティー保険でカバーされるなら支払う」が13%、「身代金を支払う以外にデータを復旧する手段がなかったら支払う」が6%となっている。
一方、前回記事で紹介したNozomi Networksによる調査報告書には、身代金の支払い結果に関するデータも記載されていた。前回記事では記載を省略したが、身代金を支払った組織の80%が再びランサムウェア攻撃を受けており、しかもその半数は同じ犯罪グループからの攻撃だったという。また身代金を支払った組織のうち、データを完全に復旧できたのはわずか8%だったとのことである。
さらに本連載の第106回で紹介した調査報告書(注4)においても、ランサムウェアに対する身代金の支払い結果に関するデータが記載されている。こちらでは、身代金を支払った場合のうち33.1%は、支払ったにもかかわらずデータを取り戻せなかったのに対して、身代金を支払わなかった場合うち84.5%はデータを復旧できた。という結果となっている。
これらの調査結果から示唆されるのは、身代金を払わない方がよいということである(注5)。本稿の図2において、身代金を支払うという回答がいずれも条件付きになっていることも、多くの組織が身代金の支払いに対して慎重であることの現れといえよう。
読者の皆さまが所属されている組織では、ランサムウェアに対処する方針を決めておられるだろうか? ランサムウェアは比較的新しい攻撃手法であるが、前述のようなデータが集まるほど多数の被害が発生しているし、日本国内でも検出例が急増している。本連載でご紹介したデータ以外にも情報収集をされた上で、被害防止のための対策を講じつつ、事後対応の方針を決めておくことをおすすめしたい。
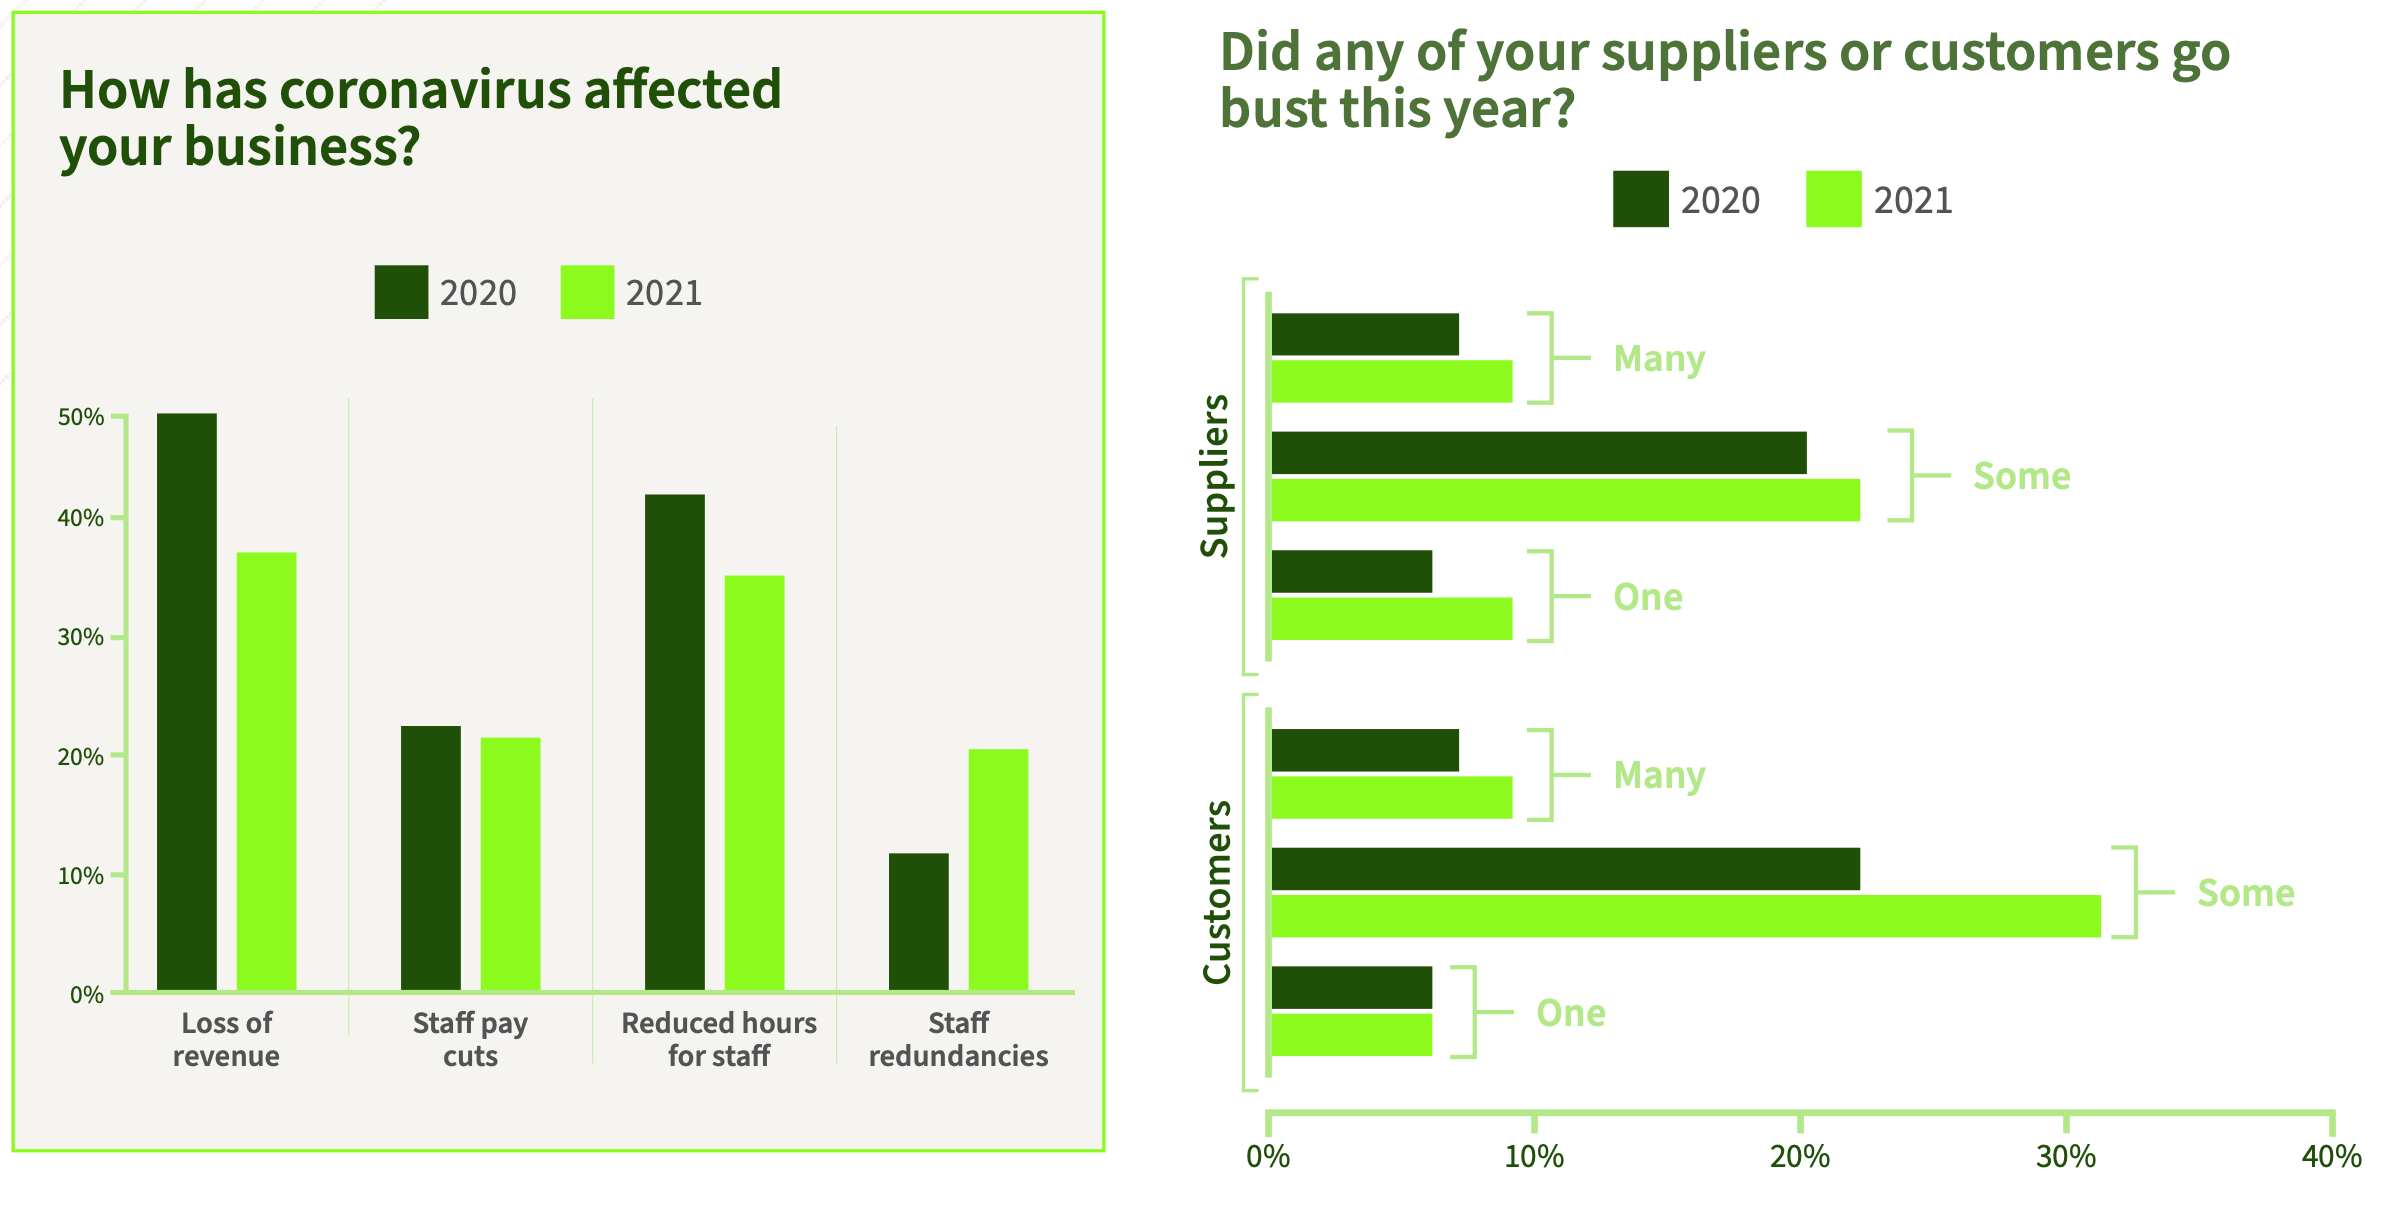
ところで、本報告書では新型コロナウイルスによるパンデミックの影響に関するデータも掲載されている。図3の左側はパンデミックによるビジネスへの影響を尋ねた結果である。2021年版では前年に比べて、収益面の損失(Loss of revenue)が減少した反面、従業員の解雇(Staff redundancies)が増加している(注6)。また図3の右側は、取引先の倒産状況を尋ねた結果である。サプライヤー、顧客とも、全体的に倒産が増えており、パンデミックが長期化した影響が見て取れる。
また、パンデミックの影響で在宅勤務が急増したため、従業員の私物であるパソコンやスマートフォンなどで会社のネットワークに接続する、いわゆるBYOD(注7)が増加したと思われるが、2021版では前年と比較してBYODが減少したことを示すデータが示されている。これは前回調査時から相応の期間が経過したために、在宅勤務の従業員に対する会社所有のパソコンなどの配備が進んだためだと考えられている。これは情報セキュリティー対策の観点では望ましい変化であろう。
本稿では割愛させていただくが、本報告書には他にも、データのバックアップなどの用途におけるクラウドの利用状況や、ITのダウンタイムの原因など、情報セキュリティーに関するさまざまな視点からのデータが、経年変化が分かるように示されている。図が中心で読みやすい報告書なので、ダウンロードして読まれることをおすすめしたい。このように継続的に実施されている調査は貴重であり、筆者としても来年以降もウォッチしていきたいと思う。
注1)本調査の2019年版と2020年版については下記の通り紹介させていただいた。
第74回: IT途絶を招いた最大の原因は何か
Databarracks / Data Health Check 2019
https://www.risktaisaku.com/articles/-/18523(2019年7月16日掲載)
第118回:在宅勤務環境を支えるITセキュリティーの確保
Databarracks / Data Health Check 2020
https://www.risktaisaku.com/articles/-/39429(2020年9月29日掲載)
注2)なお、本連載で過去に紹介した2020年版にも同様の調査結果が掲載されていたが、横軸が異なる上に原因の分類が異なるため、単純比較はできない。
注3)第150回:急速に普及するIoT技術に求められるセキュリティー対策
Nozomi Networks / OT/IoT Security Report
https://www.risktaisaku.com/articles/-/56037(2021年7月27日掲載)
注4)第106回:ランサムウェアに身代金を支払ってはいけない
CyberEdge / 2020 Cyberthreat Defense Report
https://www.risktaisaku.com/articles/-/34871(2020年6月30日掲載)
注5)JPCERTコーディネーションセンター(JPCERT/CC)も下記サイトで、ランサムウェアに感染した場合の対処法として、身代金を支払わずにデータの復旧を行うことを推奨している。
JPCERT/CC「ランサムウエア対策特設サイト」
https://www.jpcert.or.jp/magazine/security/nomore-ransom.html
注6)redundancy はイギリス英語では余剰人員の解雇を意味する。
注7)Bring Your Own Device の略。

















