
今回は近年、脅威を増しているサイバー攻撃を取り上げます。
■事例:サイバー攻撃を受けた組織
総務担当のAさんは、最近のサイバー攻撃に関するニュースに関心を持っています。昨年2月のロシアによるウクライナ侵攻が始まってから既に1年半以上が経過し、それに関連したサイバー攻撃がロシアからウクライナに向けて多数行われていることは既知の通りです。日本は当事国ではないものの、日本政府機関や企業への攻撃はすでに多数確認されており、今後の状況によっては日本への攻撃が増える可能性もあると言われています。
実は、Aさんは、友人が勤務する医療機関が数年前にサイバー攻撃を受け、その対応に苦労したことを最近聞かされました。
その医療機関で、ある日突然電子カルテシステムとつながるプリンターが一斉に英文のメッセージを印刷し始めました。その内容は「データを盗み、暗号化した。身代金を支払わなければデータをTor(匿名ネットワーク)にさらす」といったものでした。ほどなく、院内の電子カルテシステムが利用できなくなっていることにスタッフが気づきました。電子カルテシステムの障害により、同システムのデータを参照する会計システムなども連鎖的に利用できなくなってしまい、診療報酬の算定や請求の業務も止まってしまったのでした。
原因は特定されていないとのことですが、おそらく導入しているVPN装置の脆弱性を悪用してランサムウェアが侵入した可能性が高いのではないかと言われています。
その医療機関ではその後、再発防止策の検討のため有識者会議を設置し、その報告書が提出されました。そこで「組織的な課題」として以下の項目が指摘されました。
少しパソコンに詳しい庶務係がIT担当であった
経営状況からサイバーセキュリティーへの予算確保が十分でなかった。
自分たちがサイバー攻撃の標的になるというリスクが欠如していた
知識がないためセキュリティ対策を具体的に落とし込めていなかった
これを聞いたAさんは「その指摘は、我が社にそのまま当てはまる」と愕然としました。その医療機関では、データ復旧を依頼した会社に数千万円の支払いを行ったともいわれていて、そのこともAさんを驚かせました。
「ニュースにならないだけで、実は今、多くの会社でサイバー攻撃を受けているとも聞いている。わが社も決して他山の石ではない。サーバーセキュリティに関する社内の啓蒙も含め、早急に対策を強化しなければならない」とAさんは思っています。
■解説:近年のサイバー攻撃の特徴
警視庁がサイバー空間の脅威について取りまとめているデータの最新版である「令和5年上半期におけるサイバー空間をめぐる脅威の情勢等について」
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R05_kami_cyber_jousei.pdf
によれば、今年のサイバー攻撃の特徴として以下の3つの被害が挙げられています。
(1) DDoS攻撃による被害とみられるウェブサイトの閲覧障害
(2) フィッシングの報告件数の増加
(3) ランサムウェア被害の高水準での推移
(1)のDDoS攻撃とは、ターゲットのサーバーにわざと大量のデータを送りつけることでWEBサイトをつながりにくくしたりサーバーをダウンさせたりするDoS攻撃を、複数のIPから同時に行うことをいいますが、一部の事案については、SNS上でハクティビスト
や親ロシア派ハッカー集団からの犯行をほのめかす投稿が確認されています。
(2)については、今年になってから特にクレジットカード会社を装ったフィッシングメールが急増していることに迷惑している方も多いでしょう。また、Amazonや楽天といったEC事業社の会員情報確認を装ったメールの増加も見られます。これによって、クレジットカード不正利用被害やインターネットバンキングに係る不正送金被害が右肩上がりで増加しているようです。
(3)は、まさに事例のAさんの友人の医療機関の被害になります。ランサムフェアは感染すると端末等に保存されているデータを暗号化して使用できない状態にした上で、そのデータを復元する対価(金銭又は暗号資産)を要求する不正プログラムで、手口としては、データの暗号化のみならず、データを窃取した上、企業・団体等に対し「対価を支払わなければ当該データを公開する」などと対価を要求する二重恐喝(ダブルエクストーション)が多くを占めています。上述の警視庁の資料によれば、今年被害が確認された企業・団体(103件)の内訳をみると、大企業30件、中小企業60件、団体等13件となっていて、中小企業であっても無関係どころか、むしろメインターゲットになっていることがわかります。中小企業はセキュリティ対策に多くの予算が取れない場合が多いため、攻撃者にとって格好の標的になってしまっているのです。また、感染経路は「VPN器機からの侵入」が7割を超えています。
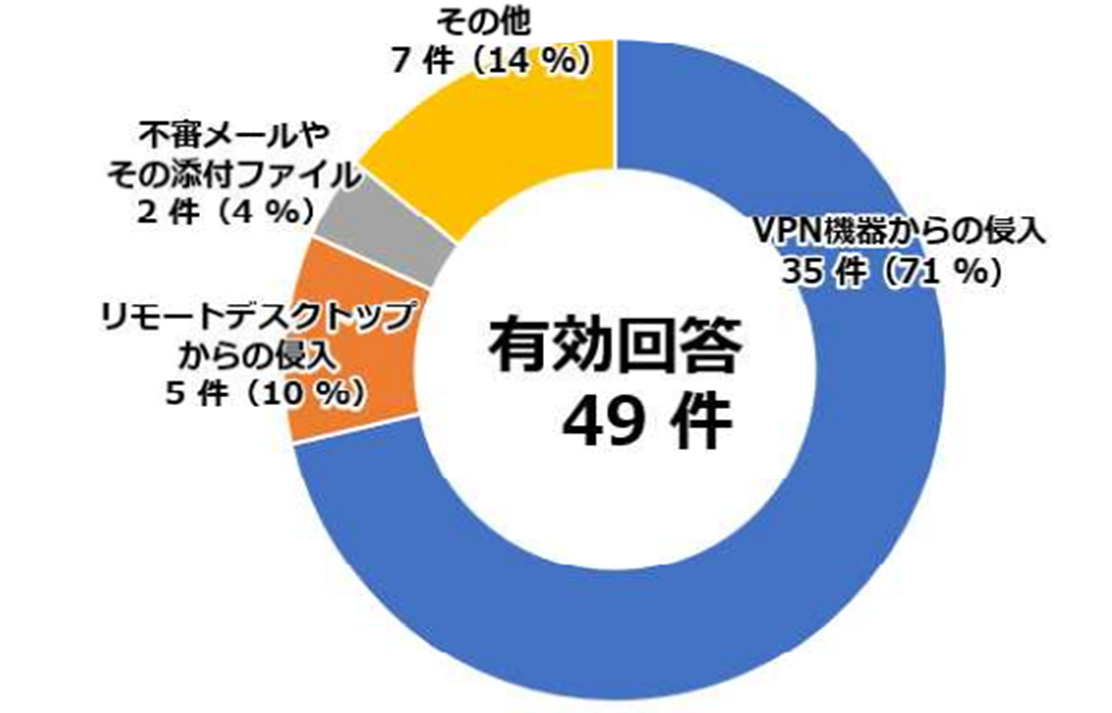
出典:警視庁「令和5年上半期におけるサイバー空間をめぐる脅威の情勢等について」
コロナ禍によるテレワークの導入に伴い、セキュリティ対策としてVPNを導入した企業も多かったと思われます。しかしその VPN機器自体に脆弱性=セキュリティホールがあると、そこを攻撃されてしまいます。「VPNを利用しているからセキュリティは大丈夫」とは決して言い切れない状況です。具体的な対策としては、脆弱な個所を修正する更新プログラム(=セキュリティパッチ)がベンダーから発行されたら、面倒くさがらずにマメに更新することになります。
■対策のポイント:リスクマネジメントの視点で考える
筆者はITが専門分野ではありませんので、技術的な解説や最新の対策については他の人に譲りますが、リスクマネジメントの観点から、今だからこそ企業が取り組むべき対策についていくつか考えてみたいと思います。
1つ目は、「侵入を前提として対策を考えておく」ことです。
もちろんサイバー攻撃を防御することは大前提ではありますが、攻撃者は悪意を持って、脆弱な部分をあれこれと探してあらゆる手段で攻撃を仕掛けてきます。これに対し、組織全体が常に最新の防御策を隙なく維持し続けるためには、大変なコストと努力を要します。よって、一定程度のDDoS攻撃やランサムウェアによる攻撃はあるものと捉え、その際に、いかに被害を最小限にできるかを考えることが重要になります。実際ウクライナではロシアによる政府機関や軍、メディア、インフラ等幅広い組織への攻撃が確認されていて、一定数のマルウェア等の侵入も認められているにも関わらず、大きな被害は確認されずに被害を最小限に留めているケースがほとんどだということです。
企業としてもこれに倣って組織のレジリエンスを高めておく必要があります。万が一、自社が被害に遭ったときに適切な対応を取れるようになっているのか?インシデントに気づいたらまず何をするか?どこに知らせるか?感染した端末をどのように取り扱うのか?といったことを時系列に沿って決めておくべきでしょう。もちろん、組織として情報セキュリティの管理体制を整備しておくことはいうまでもありません。
2つ目は「サプライチェーン企業を含めたSC全体でのセキュリティを強化する」です。
日本でも昨年、自動車メーカーの協力企業がランサムウェアの攻撃を受け、メーカーの全ての製造ラインがストップするといったことが発生しました。攻撃者はターゲットにしている企業そのものではなく、グループ企業や取引先などサプライチェーンの中から侵入しやすい会社に攻撃を仕掛け、最終的にターゲット本体に損害を与えようとします。自動車メーカーでも、1つの協力会社のリモートの接続機器に漸弱な部分があり、そこを狙った攻撃でした。
また、機密情報窃取のために一度海外にある拠点に侵入した上で、そこからの水平展開で国内拠点から情報を盗むなどといった事例も確認されています。サプライチェーンとはいえ、他社に口を出すのはためらわれる気持ちもあるかもしれませんが、一度、自社の取引先や関連会社などセキュリティを棚卸し、サプライチェーン全体で対策に抜け漏れがないかなどを改めて確認することは、これからの時代には必須だと言えます。。
最後に、技術的な対策と並行して、社員への教育、啓蒙もこれまで以上に行うべきです。
不審な添付ファイルは開かない
メールに記載されたURLを不用意にクリックしない
安全が確認されていないWEBサイトにはアクセスしない
などは以前より口を酸っぱくして言われ続けてきたことではありますが、もう一度、周知徹底すべきでしょう。最近の標的型メール攻撃では、実在の組織になりすました攻撃だけでなく、実在する人物になりすました攻撃も確認されています。知人になりすましてメールを送りつけ、何度かやり取りした後、不正プログラムが仕掛けられた添付ファイルを送信するといった手口ですが、見破るポイントは(1)文章の不自然さ(2)内容の脈絡の無さ、になります。いくら知人のアドレスからのメールであっても「この人がこのような下手な日本語でメールしてくる訳がない」「突然にこのような連絡が来るのは不自然だ」と感じたら、添付ファイルを開いたり、URLをクリックするのはやめましょう。場合によっては、こちらから本人に確認の連絡を入れることも必要です。また、
私物のUSBメモリなど記録メディアを接続しない
不審なメールやWEBサイトなどに気づいたら、情報セキュリティの管理責任者に速やかに連絡する
といったルールの策定とその遵守は必須です。
「業務やサービスが停止してしまう」「情報が漏えいする」「信頼を失う」「多額の金銭負担が発生する」といったことに比べれば、情報セキュリティの管理体制を整備・実施したり、社員一人一人のセキュリティ意識を向上させることは、はるかに安上がりのはずです。

















