

今回紹介させていただくのは、欧州ネットワーク・情報セキュリティー機関(ENISA)(注1)から2020年10月20日に発表された「ENISA Threat Landscape」である。これはサイバーセキュリティーに関する最新動向や提言などがまとめられた報告書で、2012年から毎年発表されており、今回が8回目となる。なお今回発表された報告書では2019年1月から2020年4月までが調査対象期間とされている。
前回までは1つの冊子となっていたが、今回は次のように別ファイルとなっている。
・The Year in Review
ENISA Threat Landscapeの全体的な概要や結論、および今後のサイバーセキュリティーへの取り組みに関する推奨事項などがまとめられている。
・Cyber Threat Intelligence Overview
Cyber Threat Intelligence(CTI)とはサイバー攻撃に関する情報収集・蓄積・分析を行ってセキュリティー対策に役立てることで、この報告書では主にCTIに関わっている方々を対象として、CTIに関連する重要な話題や、関係者の間で議論されていることなどが要約されている。
・Sectoral And Thematic Threat Analysis
特定の業界やテクノロジーに関連する脅威に関する報告書で、今年は5GやIoT、スマートカー(ITで安全性や利便性などを向上させた自動車)に関する話題が取り上げられている。
・Main Incidents in the EU and Worldwide
EUおよび世界で発生した主要なサイバーセキュリティー事例を取り上げ、それらの事例から学ぶべき教訓がまとめられている。
・Research Topics
サイバーセキュリティーに関する研究やイノベーションに関する主要な側面が示されている。
・Emerging Trends
サイバーセキュリティーにおける最新の動向や今後に対する予想などが示されている。
・List of Top 15 Threats.
次の15種類の脅威について個別に作成された報告書のリストとリンクが収められている。
1) Malware
2) Web-based attacks
3) Phishing
4) Web application attacks
5) Spam
6) Distributed denial of service
7) Identity Theft
8) Data Breach
9) Insider Threat
10) Botnet
11) Physical manipulation/ damage/ theft/ loss
12) Information Leakage
13) Ransomware
14) Cyber espionage
15) Cryptojacking
これらは全て下記のURLからダウンロードできるようになっており、それぞれおおむね20ページ程度である。
https://www.enisa.europa.eu/publications
事業継続関係者もサイバーセキュリティーに問題意識を
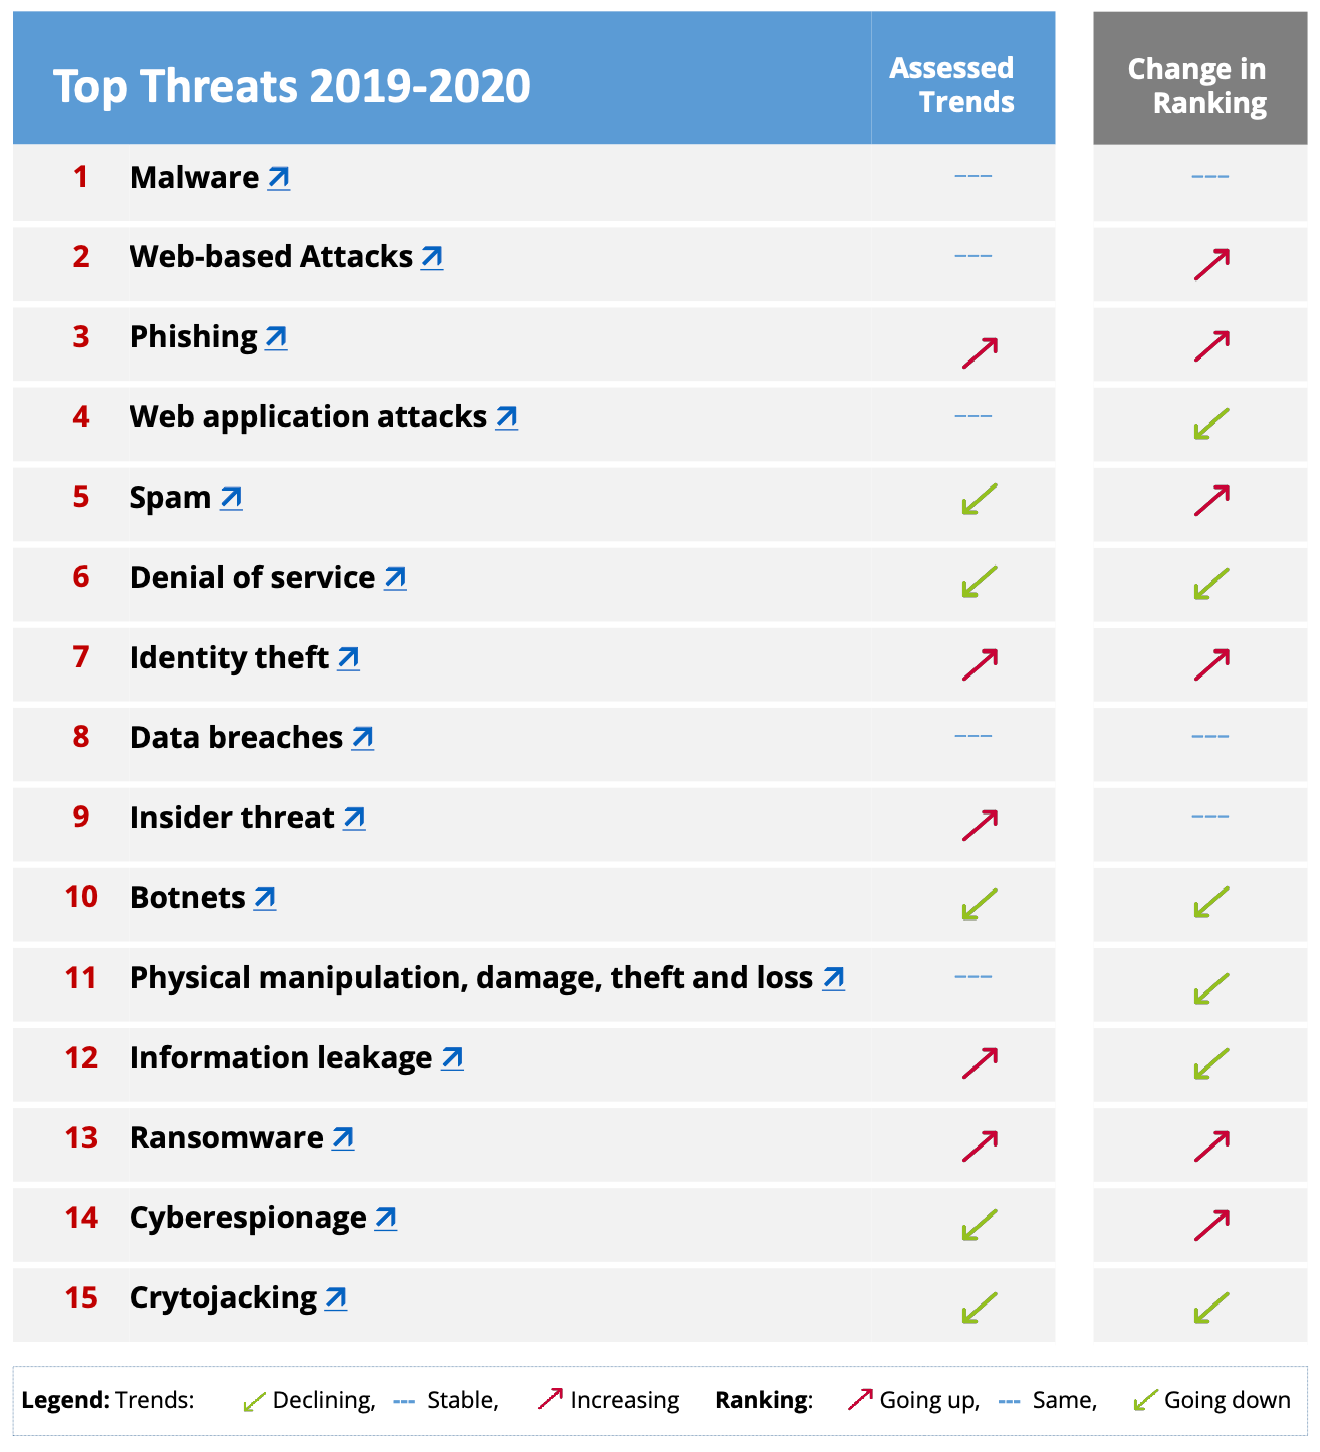
ちなみに図1は前述の15種類の脅威について、事案の発生状況がどのように変化しているかをまとめたものである。右側にある「Assessed Trends」という列にある矢印が発生状況の変化、「Change in Ranking」が前年からの順位の変動を示している。なお各名称のすぐ右にある青色の矢印は、それぞれの脅威に関するレポートへのリンクURLが埋め込まれていることを示しているものであり、傾向とは関係がない。
「The Year in Review」の最後には、結論と推奨事項が、政策(policy)、ビジネス、研究および教育の3つに分けて、それぞれ1ページずつ記載されている。ここでは全体的に、前述のCTIに関する記述が目立つ。例えば政策に関する推奨事項には、EU全体でのCTI活動の協力や調整が鍵となる、という記述がある。またビジネスに関する推奨事項の中でも、CTIに関する製品を供給する企業に対して、OpenCTI(注2)と統合するための機能を提供する必要があると言及されている。
筆者はこれまでサイバーセキュリティーに関する報告書を多数読んできた中で、これらのデータの裏には各組織によるCTI活動があることを想像してはいたが、CTIそのものに関してここまで記述されていた例はなかったように思う。そういった意味で、本報告書は筆者にとって新たな視点を与えてくれたと思う。
また政策に関する推奨事項のなかで、政策立案者(policymakers)と技術者の協働が強く促されているのも注目に値するであろう。本報告書では、今日のテクノロジーの多くがサイバースペースにつながっており、かつサイバースペースにおける脅威が日々変化していく状況に対応していくためには、政府レベルから重要なインフラ、企業、個人といった全てのレベルに対してセキュリティーへの対応力を提供する必要があると指摘されている。そのためにはEUとして効果的で包括的なサイバーセキュリティー政策を実現する必要があり、これに対してサイバーセキュリティーの専門家がいかに貢献できるかが鍵となるというのが、政策立案者と技術者の協働が促されている意図である。
本報告書はENISAによるものなので、EUおよびその加盟国に対する推奨という形になってはいるが、サイバー攻撃の脅威に関しては地理的な条件や国境などはあまり関係ないと思われるし、3ページにわたって記述されている推奨事項のなかに、EUの個別事情に基づく記述はなさそうなので、これらの内容はEUに限らず、日本を含む世界各国に対しても同様に当てはまると思われる。したがって、日本企業の方々にとっても読む価値のある報告書なのではないかと思われる。
若干余談になるが、BCI(注3)の恒例行事であるBCI World Conferenceが先週開催され、筆者自身も参加した。今年は新型コロナウイルスの影響でオンライン開催となったが、参加者同士での会話(主にチャットやオンライン投票による)の中で、今後警戒すべき脅威として最も話題に上ったのはサイバー攻撃であった。このような場面でも、海外の事業継続関係者の間でサイバーセキュリティーに対する関心が高いことが改めて感じられた(注4)。
このような状況に比べると、(筆者の主観であるが)日本の事業継続関係者の間でサイバーセキュリティーが話題に上ることはかなり少ないと思う。もちろん日本では欧州に比べて地震などの自然ハザードへの懸念が多いという事情はあるが、かといってサイバー攻撃を受けるリスクが欧州に比べて低いわけではない。最近は「リスク対策.com」にもサイバーセキュリティーに関する記事が増えてきたし、「危機管理カンファレンス」でもサイバーセキュリティーに関する講演が組み込まれるようになってきた。日本の事業継続関係者もサイバーセキュリティーに関して、もっと関心や問題意識を持つべきではないかと思うがいかがであろうか。
■ 報告書本文の入手先(全体概要が記載されている「The Year in Review」はPDF 26ページ/約2MB)
https://www.enisa.europa.eu/publications
注1)ENISAとはEuropean Network and Information Security Agencyの略で、EU加盟国における情報セキュリティーを支援する専門機関である。なお本報告書およびENISAのWebサイト(https://www.enisa.europa.eu/)では、組織名称が「European Union Agency for Cybersecurity」(欧州連合サイバーセキュリティー機関)となっているが、略称やロゴマークはENISAのままである。
注2)OpenCTIとはさまざまな組織で行われているCTIによるデータや知識を集約するためのプラットフォームである。 https://www.opencti.io/en/
注3)BCIとはThe Business Continuity Instituteの略で、BCMの普及啓発を推進している国際的な非営利団体。1994年に設立され、英国を本拠地として、世界100カ国以上に9000人以上の会員を擁する。https://www.thebci.org/
注4)BCIが毎年実施しているHorizon Scan Surveyでも、今後12カ月間に懸念される脅威としてトップとなっているのは、ここ数年連続でサイバー攻撃である。なお、直近のHorizon Scan Reportは本連載でも下記の通り紹介させていただいたので、適宜ご参照いただければ幸いである。
第92回:世界のBCM関係者の懸念は2020年もやはりサイバー攻撃
BCI / Horizon Scan Report 2020
https://www.risktaisaku.com/articles/-/25826 (2020年3月10日掲載)

















