

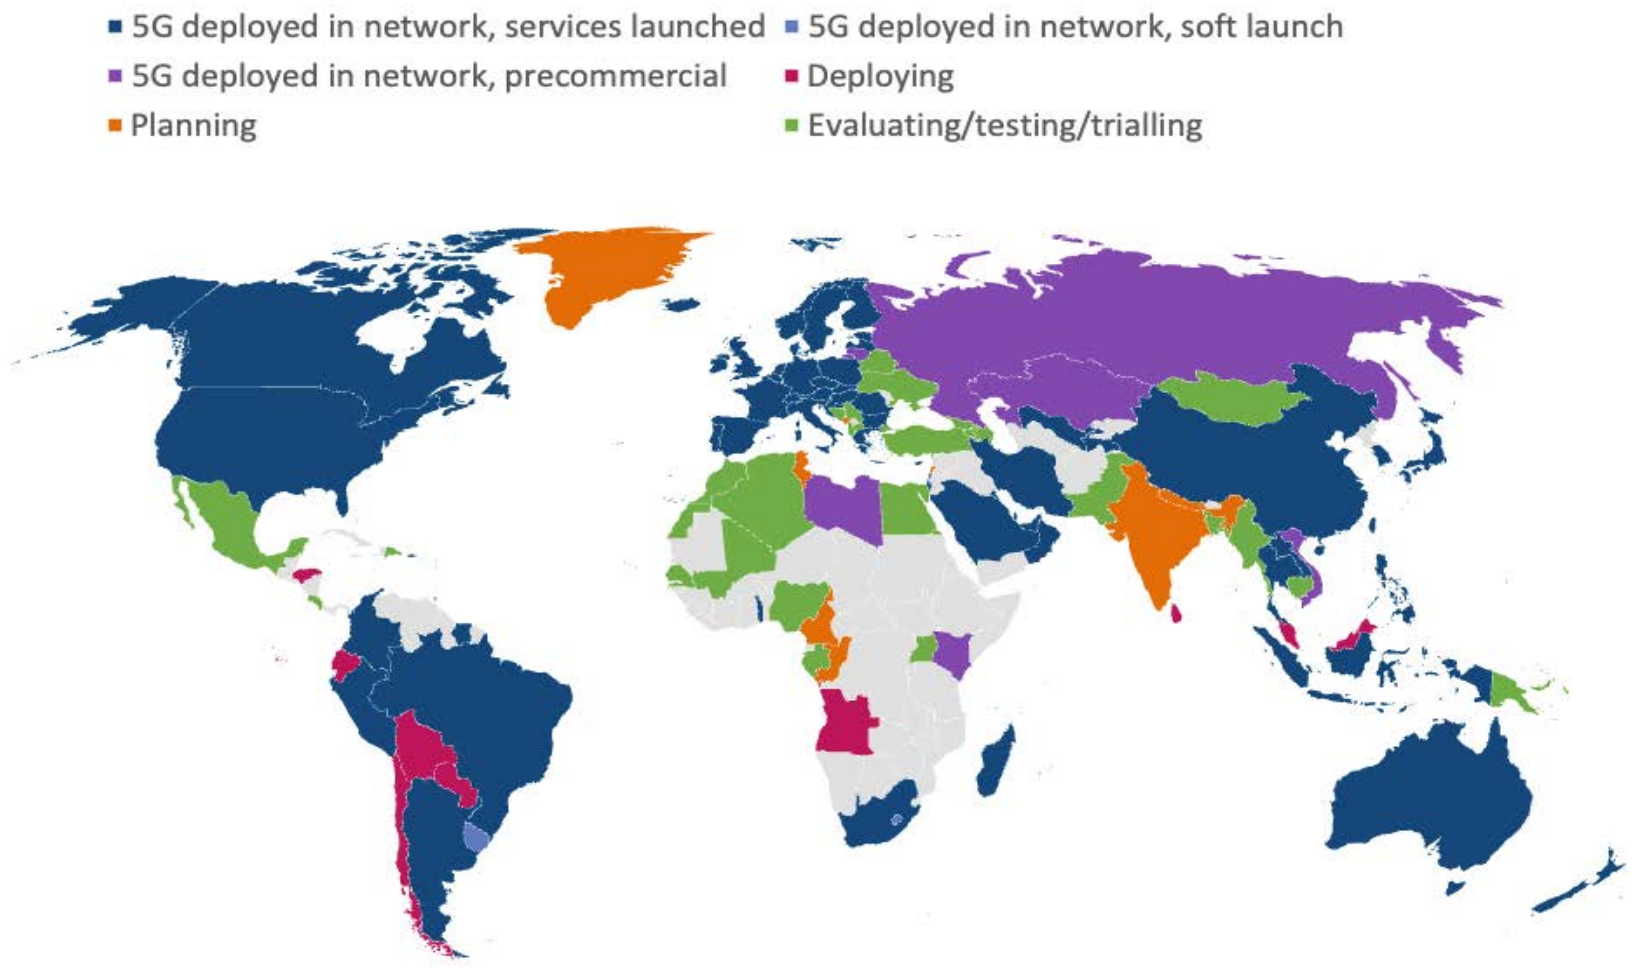
最新のデータでは、全世界(72カ国)で176の商用5Gネットワークが展開されています。5Gとは、第5世代移動通信システムの略語です。
Map of operator investments in 5G (mid-Aug 2021)
本邦ではこの7月、総務省から「ICT サイバーセキュリティ総合対策 2021」(サイバーセキュリティタスクフォース)が公表されました。これは昨年4年越しでまとまった、「IoT・5Gセキュリティ総合対策2020」の改定版です。その前文は、次のように始まります。
この資料でもそうですが、内閣サイバーセキュリティセンター(NISC)による「次期サイバーセキュリティ戦略(案)」においても、すでに「Beyond 5G」や「6G」、あるいは「国際連携」という文字が多出します。
振り返れば今年2月に、ASTANA CLUB(ヨーロッパとアジアで最も評判の高い地政学的フォーラムの一つ)が発表した「Top 10 Risks for Eurasia 2021」に一章を寄稿したISFのSteve Durbinは、「デジタル全体主義」を論じています。そうして論考を次のように閉じています。
たしかに、国家戦略がビジネスや一般消費者のこれからを大きく左右しそうです。ただし、このブログの問題意識としては、国による、先を見据えた戦略や基本構想が矢継ぎ早に出され、めまいのするような大波が次々と押し寄せて来る状況の中、企業としてはどうすればよいのか、という点に尽きます。また、サイバーセキュリティチームやリスク統括部署としては、どういう見通しをもっていればビジネス号を安全に航海させられる「ライフセーバー」たり得るのか、という点に関心があります。
そこで今回は、第5世代移動通信システム(5G)に絞って、いつものように、Steveの見解を求め、最近のエッセイを読み合わせしたいと思います。
5Gネットワークはサイバー攻撃の新たな波の舞台装置か?
Steve Durbin, Chief Executive of the Information Security Forum and Forbes Councils Member
Source: Forbs
Aug 10, 2021
5Gネットワーク技術の核心は、圧倒的なスピード、膨大なデータ量、そしてこれまでにない規模の相互接続性に尽きます。リスクや課題をいくつも抱えているにもかかわらず、5Gはビジネスの成功のカギを握っていることも間違いありません。
はじめに、5Gを展開するということは、5Gがもたらす速度と量をサポートするために、従来のネットワークと構造的に異なるハードウエアに大規模投資が必要となる点を押さえておかねばなりません。そうした多額の資本支出に加えて、従来はハードウエアに組み込まれていたネットワーク機能を仮想化するため、悪意あるアクターたち(活動主体)に新たな不正アクセスの機会を与えるこということを意味しているということも、です。
また、5Gは国家の重要なインフラの骨格となる可能性があるため、これまでの仕組み以上に、万一の場合におけるリスクも大きくなります。2030年までに5Gネットワークを経由して31兆ドルの収益が消費者市場から上がることが、Ericsson ConsumerLabとOmdiaがまとめた情報通信技術産業のレポートによって明らかにされました。また、5G接続を提供するサービスプロバイダーは、このうちの3.7兆ドルを取り込めるだろうとされています。
すでにこの技術によって、スマートグリッド、スマートシティ、スマートファクトリーといった動作遅延も瞬断も許されない産業用制御システムが実現されています。また、自律走行車や自動操縦の航空電子機器などの自律型システムもまた、5Gネットワークの速度や容量および信頼性に依存しています。ですから、ひとたび障害が発生すれば、これらのシステムやアプリケーションは、直ちに機能不全に陥りかねません。
それにもかかわらず、スピードやボリュームがビジネスの原動力となると、セキュリティは後回しにされがちなのです。
新たな視点で従来のサイバー脅威を見直す
5Gの中核にあるのは、ソフトウエア定義ネットワーク、ネットワーク仮想化、ネットワーク機能仮想化であり、従来のネットワークとは全く異なります。ネットワークコアも無線アクセスネットワークも仮想化することによって、ネットワークスライシング(仮想的に分割)を行い、さまざまな種類のデバイスやサービスに最適なリソースを割り当てることができます。ただしこれには不都合な面もあり、仮想化されたネットワークセグメントにはソフトウエアの脆弱(ぜいじゃく)性が内在しやすく、攻撃者たちはこれを利用して仮想化レイヤーを超えて物理レイヤーにまで侵入できます。
また、ネットワークスライシングそのものにも、多くのメリットがある一方でセキュリティ上のリスクもいくつかあります。まず、複数の仮想ネットワークや無線アクセスネットワーク(RAN)パーティションによって、悪意のあるアクターたちの侵入口を増やしてしまうという本質的な問題です。また攻撃者は、一つのネットワークスライスを侵害できれば、暗号マイニングなどの大量の計算が必要なアクティビティのためにリソースを独占してしまうことができます。このような攻撃を受けると、大変な損害になるばかりか、他の仮想パーティションで実行されている重要なサービスのリソースも不足する原因ともなります。
ソフトウエアコンポーネントの数が増えたことで、サプライチェーンも複雑化しています。そこでサプライヤーの環境におけるセキュリティ上の欠陥が、関連する諸企業の最終損益に直接影響を及ぼす可能性が出てきました。さらに言うならば、自律走行車、ビデオ監視、モノのインターネットなど、通信の遅延が問題になる5Gアプリケーションの多くは、多重アクセスのエッジコンピューティングを採用しています。つまり、データはクラウドに集約されるのではなく、ネットワークエッジ(エンドポイントに近い場所)で保存、処理、分析されます。この仕組みにより、リアルタイムでの分析や意思決定が可能になる一方で、重要なデータが数々のシステムに分散されるため、攻撃対象となる領域も拡大してしまうのです。
そして言わずもがなですが、5Gのリアルタイムのマシン・ツー・マシン通信を可能にする超高速・低遅延な通信能力は、攻撃者にとっても、極めて高速で強力な分散型サービス拒否攻撃の実行を可能にするものです。産業用IoTといわれる、作物生育センサー、医療用ロボット、廃棄物管理センサー、スマート水道メーターなども、広範囲に混乱やカオスを引き起こすことのできる標的となり得ます。さらに、ロボットによる遠隔手術システムや自律走行車など、5Gに接続されたサイバーフィジカルシステムの可用性や完全性というセキュリティが攻撃者たちに狙われた場合には、脅威は急速に悪化し、致命的なものになる可能性があります。
備えあれば患いなし
政府も企業もともに、なんとか5G技術を展開しようとしていますが、私も、5Gが今後数年以内にブロードバンド携帯電話ネットワークの新標準になることは間違いないと考えています。しかし、5Gネットワークの膨大なデータ量と速度、複雑なインフラ、ソフトウエアへの依存度の高さは、われわれにとって脅威となるアクターたちにとっても絶好の環境を作り出しています。政府は、安全な5Gインフラの基準や規制を定めようと思えばできてしまいますが、各企業としては、データ漏洩があれば責任を負うことになります。そのため、脅威がインシデントとなってしまう前に、企業はセキュリティの水準を高めておく必要があるでしょう。
大きな投資リスクを考えれば、5Gの導入計画では、セキュリティを最優先する必要があります。企業が5Gを導入する前に、組織のプロセスをそれに合わせて調整しておくべきです。避けられない5G革命のために企業が事前に準備できる方法を以下にご紹介します。
・リスクアセスメントを実施し、企業全体での5Gの利用法とリスク要因を特定する
・事業継続計画を適宜更新する
・5G事業者との契約上の合意内容を注意深く評価し、サービスレベルアグリーメントを確立する
・サプライチェーン全体で、ベンダーのセキュリティ基準や開発プロセスを評価する
・セキュリティ管理は、データが保存・処理されるエッジの近くに移動する。具体的には、セキュアアクセスサービスのエッジモデル採用を検討する
揺れのひどい航海は覚悟の上
万全を期していてもどうしてもミスは起きてしまうことを、企業は認識する必要があります。往々にして、新しいテクノロジーのセキュリティ上の欠陥を最初に発見するのは悪意のあるアクターということになります。しかし、準備がしてあれば、攻撃があったとしてもその影響を軽減できることもあるでしょう。そうしてこそ企業は、セキュリティインシデントを特定し、封じ込めるのに、財布も風評も最も傷まないようにできるというものです。サイバーセキュリティに携わる面々が、5Gの脅威の波を着実に先回りできるようになるまでには何年もかかるかもしれませんが、それまでは、根本的な脆弱性によって取り返しのつかない損失が発生しないことを願うばかりです。
正直に申し上げて、歯切れが悪いとは思います。いえ、まずはそれほどの問題なのだ、と認識を改めることがイの一番、ということでしょう。そこは虚心坦懐(たんかい)に受け止める必要がありそうです。
ただし、悪いことに、新技術についても5Gだけが問題なのではありません。さらにこの2年近く続くパンデミックによって、個人情報や個人行動が、デジタルの力や政治的な(説得)力でコントロールされることに拍車がかかってしまいました。さまざまな力のあるアクターたちの天下となりかねません。
ライフセーバーたるセキュリティやリスク管理担当の面々は、日々研鑽(けんさん)し、治療、防疫、啓発活動などに死力を尽くしています。彼女ら彼らこそは、これからのビジネスを考えれば、船の舳先(へさき)、さらにその先の水先案内ボートの中に、あるいは浜で救難者を介護する施設に居てもらわなければならない、貴重なリソースです。われわれが新型コロナウイルスで難儀してみて、改めて医療関係者、防疫関係者に感謝し接し方を変えたように、本稿を読んでくださった方々が、お手元のスマートフォンに5Gの旗を見た時に、「デジタルライフセーバー」の重要性を思い出していただくことができれば、この一文としては、目的を果たすことになります。
なお付言すれば、ISFのメンバー企業の方々は、5Gだけでは済まされない近未来の脅威の数々について、毎年2、3年後の見取り図(*)が用意されて共有されており、またそれを自社の状況に合わせてカスタマイズするトレーニングも受けておられます。その中では、なぜそうした脅威が発生しうるのか?機序は何かを、自社の経営リスクの背景として、政治・経済・社会・技術・法律・環境の状況変化の先を読み解く思考訓練も含まれます。そうした知恵への投資は、結果として費用対効果が大きくなることは、この三十余年のISFコミュニティーで長期にわたってメンバーであり続ける会社が多いという実態が証明しているとも言えるのではないでしょうか。
(*)見取り図:Threat Horizon 2023: Security at a tipping point - Information Security Forum

















