

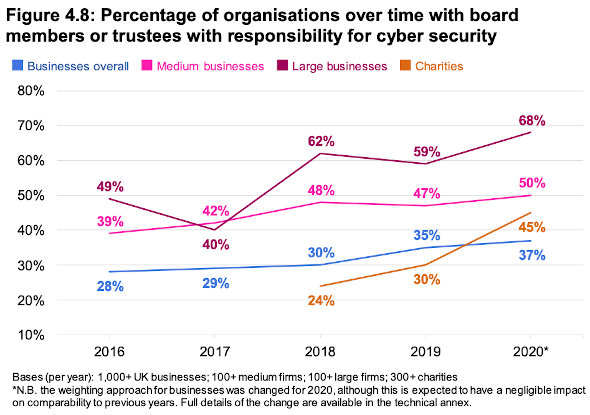
本連載の2019年7月2日付の記事(注1)において、英国のデジタル・文化・メディア・スポーツ省(Department for Digital, Culture, Media and Sport)が2019年4月に発表した「Cyber Security Breaches Survey 2019」を紹介させていただいた。これは英国内の企業と慈善団体(businesses and charities)を対象として、サイバーセキュリティーに関する実態調査を行った結果をまとめたものであるが、今年の3月にこの2020年版が発表されたので、本稿では前回からの変化も確認しながら、この2020年版を紹介させていただく。
調査は前回と同じく、マーケットリサーチ会社であるIpsos MORIが担当しており、まず2019年10月から12月までの間に、ランダムに選ばれた1348の企業と337の慈善団体に対して電話調査(定量調査)を行った後、2020年の1月から2月にかけて、それらのうち30の組織に対してより詳細なインタビュー調査(定性調査)を行っている。
なお本調査においては公共機関が調査対象外となっているほか、ITを使用していなかったり、インターネットにつながっていないような組織も調査対象から外されている。
サイバーセキュリティーに責任持つ経営層増加
まず本稿のトップに掲載した図は、サイバーセキュリティーに関して責任を持つ取締役か理事を置いている組織の割合の、2016年以降の変化を示したものである。2019年版では GDPR(General Data Protection Regulation:EU一般データ保護規則)が 2018年に施行されたことによる影響が、さまざまな部分に現れたことが指摘されていたが、2019年以降もこれが増加傾向にあること、特に慈善団体(Charities)における伸びが大きいことは注目に値するであろう。
これと関連して、取締役や理事、上級管理職に対して、サイバーセキュリティーに関連して実施された事項を報告する組織も増えている。図1はそれを企業(Businesses)と慈善団体とに分けて表したものである(2019年版の紹介の時にも同じ図を掲載させていただいた)。
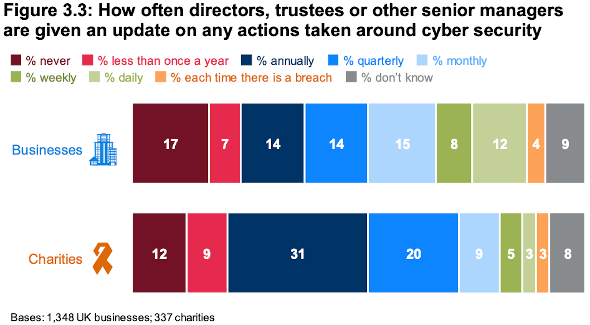
こちらでも、より大きな変化が現れているのは慈善団体の方である。慈善団体の方では最も左側の「never」(報告していない)が前回の20%から大幅に減って12%となっている。2018年版は38%であったから、2年連続の大幅減である。企業の方ではこの数字に関して変化が見られない。
一方で本報告書においては、報告頻度が減少傾向にあることが指摘されている。「少なくとも四半期に1回は報告した割合」(つまり「quarterly」「monthly」「weekly」「daily」の合計)に着目すると、2019年版の時点が最も多くなっており、2020年版では再び減少に転じている。この点に関しては個別調査の結果からも、GDPRの施行に伴って2019年に経営層などとの会話が増えたためであることが分かっているという。
サイバーセキュリティーの文書化も増加傾向
図2はサイバーセキュリティーに関連する文書化の状況を表すデータである。上の段はサイバーセキュリティーに関する内容を含む正式な(つまり文書化された)ポリシー(注2)がある組織、下の段は事業継続計画がある組織の割合である。2019年版と比べると全体的に増加傾向であるが、こちらでも特に慈善団体における伸びが目立ち、2018年版から順に21%→36%→42%と増加している。
企業全体(Businesses overall)でも 2018年版から順に27%→33%→38%と着実に増加しているが、企業規模別に見ると「Within small firms」(小規模事業者)(注3)における増加が大きく、前回の46%から13ポイント上昇して59%となっている。
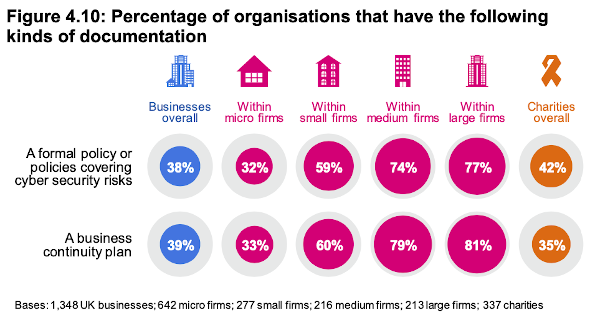
なお図は省略されているが、業種別に見ると金融業、保険業、保健・介護業において、サイバーセキュリティーに関するポリシーが文書化されている割合が高くなっている。
保険内容はあまり把握できていない?
図3はサイバーセキュリティーに関する損害保険の契約内容を尋ねた結果である。「Insurance against lost earnings or profits」(逸失収益に対する保険)がカバーされている割合が企業において高く、一方で「Help with reputation management following a breach」(情報漏洩後のレピュテーション・マネジメントに関する支援)が付帯されている割合が慈善団体において高くなっている。
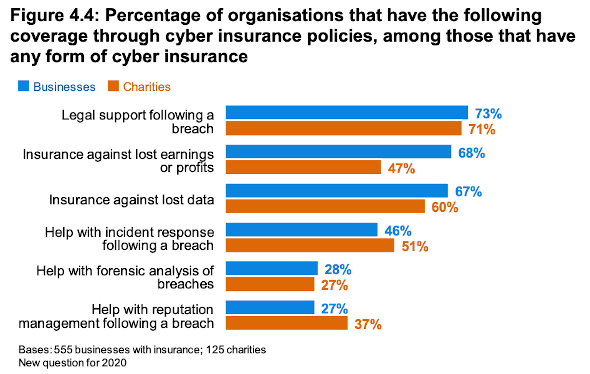
ところが本報告書において、損害保険に関して問題意識を持たれているのは、図3の各選択肢に対して「分からない」という回答がそれぞれ2割から4割程度あったことである。例えば「Help with forensic analysis of breaches」(情報漏洩のフォレンジック分析に関する支援)については43%が、現在の損害保険でカバーされているか「分からない」と回答しているという。これはサイバーセキュリティー担当部門と損害保険契約の担当部門が異なることに起因する可能性もあるが、いずれにしても対策の実施状況が組織として把握できていないという問題は解消していく必要があろう。読者の皆さまの組織ではいかがであろうか?
本報告書では他にも、個人所有のデバイスの利用(いわゆるBYOD)や業務の外部委託に関する問題、サイバーセキュリティーに関するノウハウを持つ人材の確保など、多くの観点からの調査結果が含まれている。自らの組織における対策状況を本報告書と照らし合わせてみると、現在の対策状況を網羅的に見直すことに役立つと思われるので、多くの皆様にアクセスしていただければと思う。
■ 報告書本文の入手先(PDF 58ページ/約1.1MB)
https://www.gov.uk/government/statistics/cyber-security-breaches-survey-2020
注1)第73回:GDPR導入後の英国におけるサイバーセキュリティーの実態
英国デジタル・文化・メディア・スポーツ省 / Cyber Security Breaches Survey 2019
https://www.risktaisaku.com/articles/-/18239
注2)「policy」は「方針」と訳されることが多いが、筆者の知る限り少なくとも英語圏の国においては、「policy」には方針だけでなく、適用範囲、役割と責任、予算措置などが規定され、日本企業における基本規程に近い内容となることが多いようである。したがって、本稿ではあえて「ポリシー」と表記させていただいた。
注3)本調査では従業員数が10人から49人までの企業を「small businesses」と定義している。

















