

今回紹介させていただく報告書は、データ保護に関する製品やソリューションを提供しているCohesity社が調査会社のCensuswide社に依頼して実施されたアンケート調査の結果をまとめたものであり、主にサイバー攻撃に対するデータ保護の実態を明らかにしようとするものである。
調査は2023年4月に実施されており、調査の対象者はオーストラリア、フランス、ドイツ、日本、ニュージーランド、英国、米国の企業における、ITおよび情報セキュリティの意思決定者3400人以上となっている。
本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://www.cohesity.com/dm/can-you-defy-these-global-ransomware-trends/
(PDF 12ページ/約 2.3 MB)
まず本報告書の冒頭では、調査結果の要点として次の3項目が示されているが、本稿ではこれらのうち(2)および(3)に関するデータを紹介する。
(1)ほとんどの組織は、脅威に対処し事業継続性を維持するために必要なサイバー・レジリエンス戦略やデータセキュリティ能力を備えていない。
(2)サイバー攻撃を受けた後にデータを迅速に復旧できると確信している回答者は、2022年よりも減少した。
(3)サイバー保険の加入が難しくなってきている。
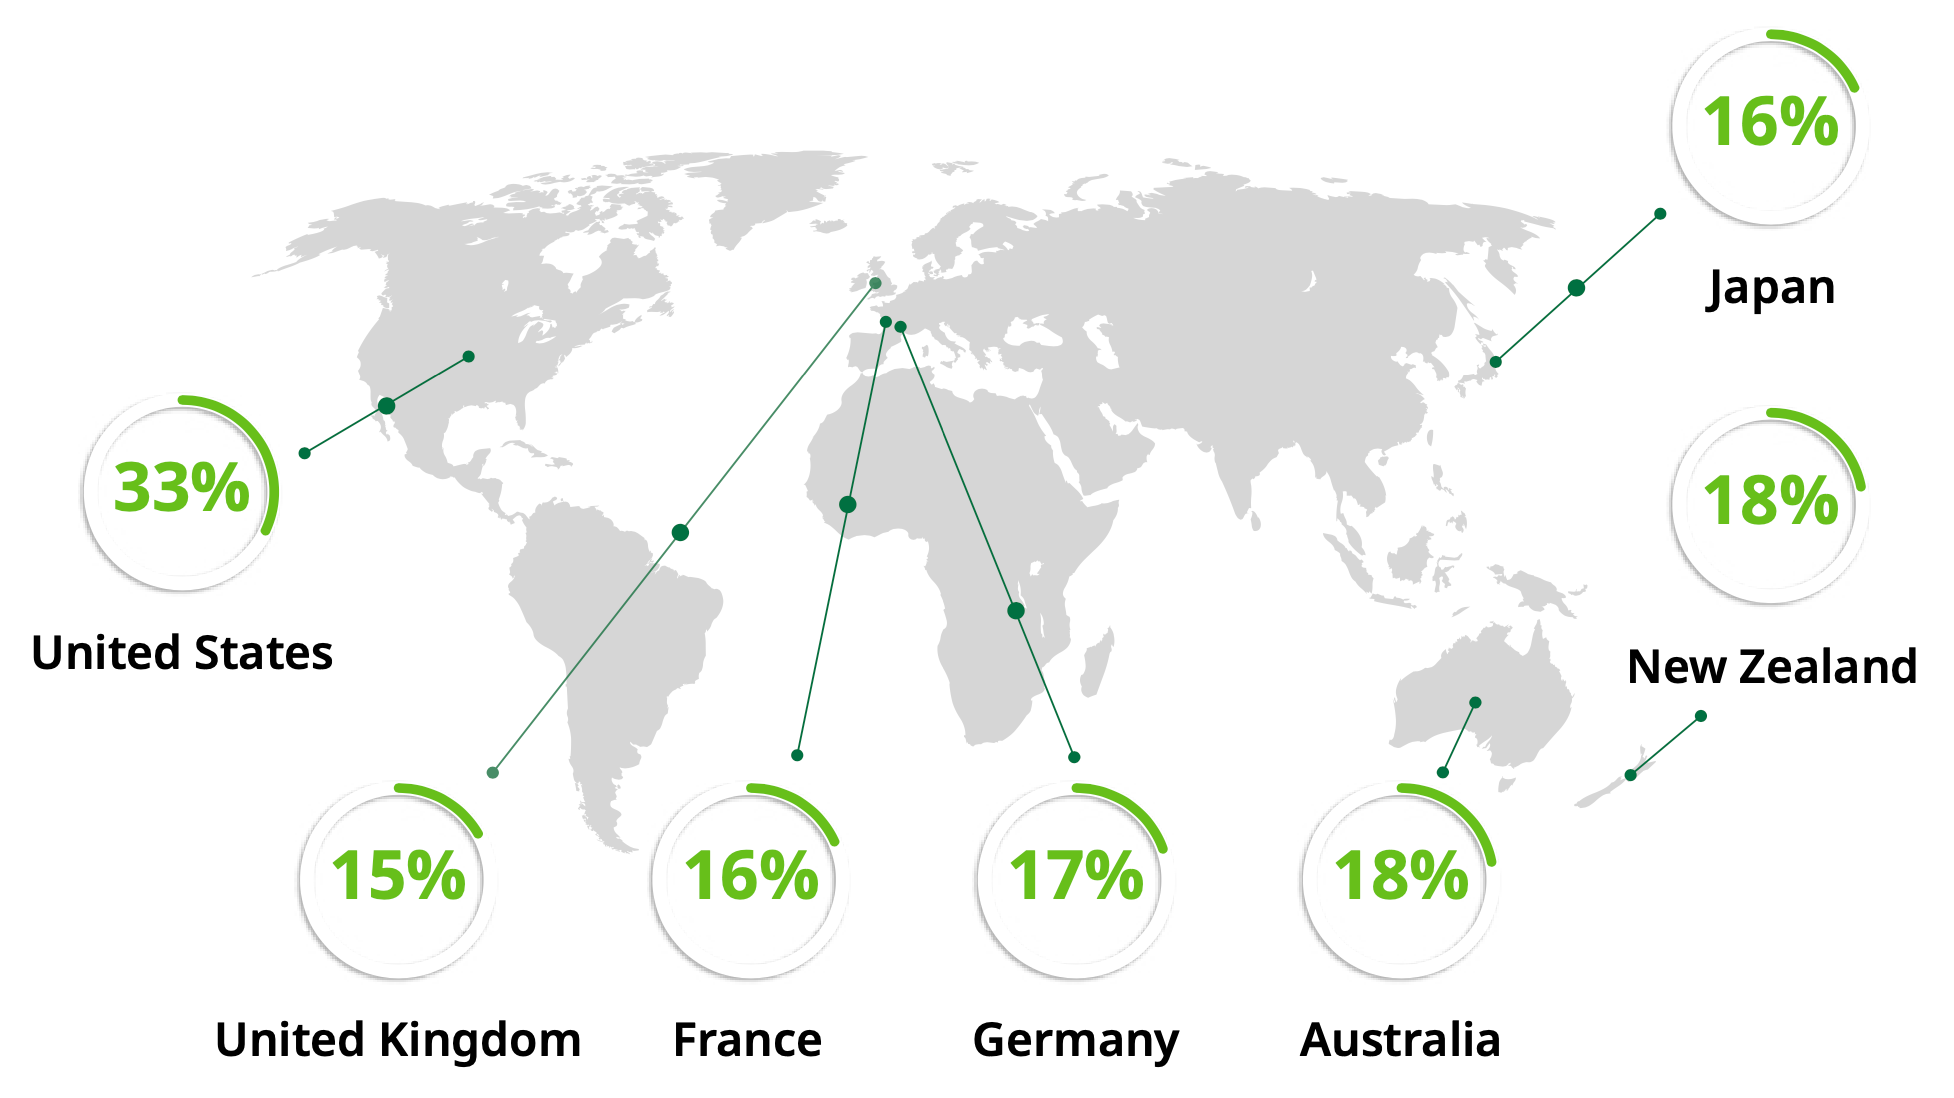
図1は、前述の(2)に関するデータである。サイバー攻撃を受けた後のデータ復旧に関して「完全に自信がある」(absolutely confident)と回答したのは21%とのことだが、図1はその回答を国別に示したものである。日本を含めて各国が15~18%でほぼ横並びであるのに対して、米国だけが33%と突出している。なお米国だけ突出している理由については不明であり、本報告書でも特に考察されていない。
一方、図としては示されていないが、ランサムウェアの攻撃を受けた場合に、データや事業プロセスの復旧のために身代金を支払うかどうかという設問に対しては、回答者の90%が身代金の支払いを検討すると回答している。こちらも国別の数字が示されており、オーストラリアおよびニュージーランド(95%)、米国(94%)、フランス(93%)、英国(91%)の各国はほぼ横並びと言ってよいであろう。ちなみに日本では78%と、目立って低くなっている。
データを復旧できることに確信があれば、身代金の支払いは不要と考えられるのではないかという気もするが、図1でデータの復旧に確信を持っている人が多いという米国においても、身代金の支払いに対する姿勢が欧州諸国とほぼ変わらないというのは、少々意外に思える。また日本に関しては、データの復旧に関してさほど確信していないにもかかわらず、身代金の支払いには慎重である。
なお、これまで本連載でたびたび指摘してきたとおり(注1)、ランサムウェアに対して身代金を支払うのは避けるべきであるから、日本企業が身代金の支払いに慎重だというデータは望ましいものだと筆者は考えている(もっと低くなってほしい)。いずれにしても、身代金の支払いに対する姿勢がどのような要因で変わるのかは不明であり、筆者としてはこれが明らかになるようなデータが将来何らかの調査結果から示されることを期待している。
また調査結果の要点のうち3つめとして、サイバー保険への加入が難しくなってきていることが指摘されている。図の掲載は省略されているが、回答者のうちサイバー保険に加入しているのは74%とのことである(ちなみに本報告書では日本における加入率が低く、61%にとどまっていることに注目されている)。そして回答者の46%が、3年前に比べてサイバー保険への加入が難しくなってきたという。
図2はサイバー保険に加入するための条件として、どのような対策が必要になると考えられているかを示したものである。回答が多いものから順に、強力な暗号化、バックアップされたデータが正常であることを確認する能力、多要素認証、異常検出、データの分離やシステムの隔絶、バックアップデータの不変性、となっている。もちろん、実際には個々の保険会社によって条件はさまざまだと思われるので、読者の皆様が実際にサイバー保険への加入を検討される際には、保険会社に個別にご確認いただきたい。
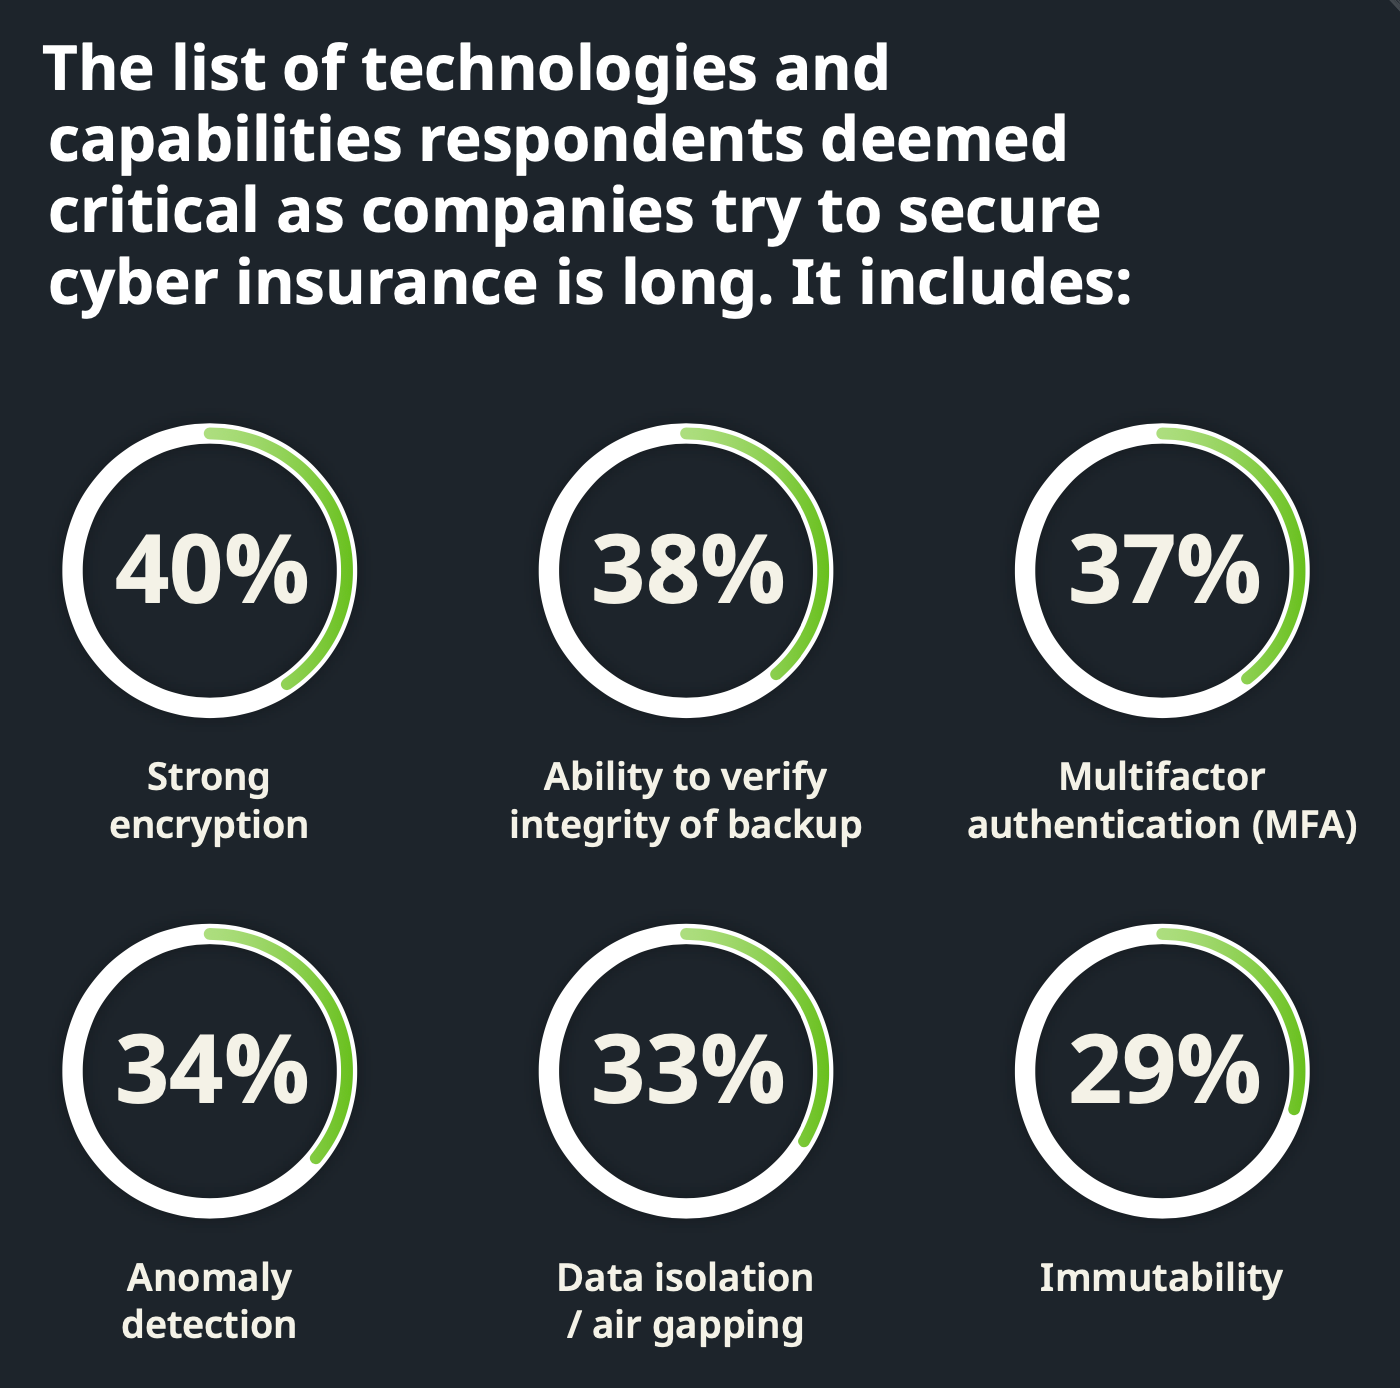
また、図2の上の部分に「企業がサイバー保険に加入できるようにするために必要だと考えられている技術や能力のリストは長い」と記述されていることから、実際には図2に記載されている6つだけでなく、もっと多くの対策がリストアップされていることがうかがえる。
なお図2で示されている対策はいずれも、Cohesity社の製品やプラットフォームで提供されているものであるから、このデータが示されている理由は当然ながら自社製品の販促目的だと思われるが、それを差し引いて考えても、これらの対策を導入することの必要性が認識されていることが数字で示されたことには意味があると筆者は考える。
もし万が一、自社がサイバー攻撃を受けた場合、それなりに対策をしていたにも関わらず被害が発生してしまったのか、それとも対策が不十分だった結果として被害が発生してしまったのかによって、取引先やステークホルダーなどの反応は異なると考えられる。たとえ被害額が同じだったとしても、ある意味で世間並みの対策も実施されていない場合のほうが、より厳しい目で見られるであろう。そして、その「世間並み」がどのくらいなのかを知るためにも、図2のようなデータは参考になるのではないだろうか。
もちろん「世間並み」の対策さえすればよいという話ではなく、自社にとってどのような対策が必要なのか、どのくらいの投資やコストを投入するべきかは、さまざまな観点から個別に検討されるべきものである。しかしながら、そのような検討の根拠とするために、現在どのような対策方法(ソリューション)が市場で提供されているのか、どのくらい導入が進んでいるのかといった現状やトレンドを知っておくことは必要であろう。そのためには単一情報源からの情報では不十分で、多くの企業や調査機関などから発表される情報を継続的に読む必要がある。本稿で紹介させていただいた報告書も、そのような情報収集に加える価値のあるデータと言える。
注1)
第106回:ランサムウェアに身代金を支払ってはいけない
CyberEdge / 2020 Cyberthreat Defense Report (2020/06/30 掲載)
https://www.risktaisaku.com/articles/-/34871
第151回:ランサムウェアへの対処方針は決まっていますか?
Databarracks / Data Health Check 2021 (2021/08/03 掲載)
https://www.risktaisaku.com/articles/-/56405
また、JPCERTコーディネーションセンター(JPCERT/CC)も下記サイトで、ランサムウェアに感染した場合の対処法として、身代金を支払わずにデータの復旧を行うことを推奨している。
JPCERT/CC「ランサムウエア対策特設サイト」
https://www.jpcert.or.jp/magazine/security/nomore-ransom.html

















