
令和5年中に都道府県警察から警察庁に報告された、国内の企業・団体等におけるランサムウェアの被害件数は、197件(前年230件)であり、令和4年上半期以降、引き続き高い水準で推移しています。
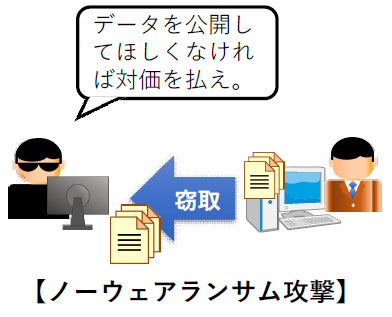
また、ランサムウェアによる被害のほか、データを暗号化することなくデータを窃取し対価を要求する手口「ノーウェアランサム」による被害を新たに30件確認しています。
ランサムウェア被害の特徴
企業・団体等の規模を問わず被害が発生
被害件数(197件)の内訳は、大企業71件、中小企業102件であり、その規模を問わずに被害が発生しています。
二重恐喝(ダブルエクストーション)による被害が多い
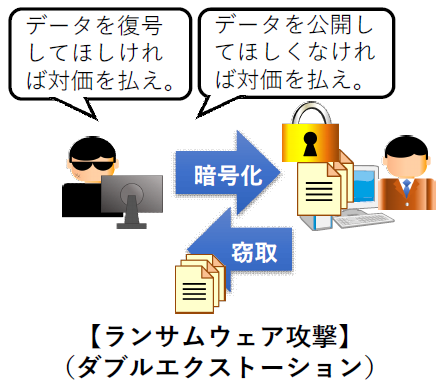
被害件数(197件)のうち、手口を確認できたものは175件あり、このうち、二重恐喝の手口によるものは130件で74%を占めています。
VPN機器等からの感染が多い
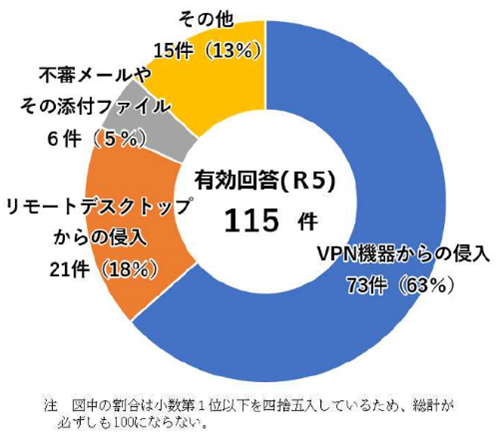
ランサムウェアの感染経路については、VPN機器からの侵入が73件で63%、リモートデスクトップからの侵入が21件で18%を占めています。
出典:警察庁「令和5年におけるサイバー空間をめぐる脅威の情勢等について」
ランサムウェア被害防止対策
・VPN機器等のバージョンは常に最新にする!
・OSやソフトウェアは常に最新の状態にする!
・ウイルス対策ソフトのバージョンは常に最新にする!
・ID ・パスワードはできるだけ複雑にし使い回さない!
・アクセス権限は必要最低限 にする!
・バックアップはネットワークから切り離して保管する!
ランサムウェア被害に遭われた場合は、管轄警察署またはオンラインでは「サイバー事案に関する通報等の統一窓口(警察庁ウェブサイト)」に通報してください!
サイバーセキュリティに関する動画をYouTube警視庁公式チャンネル内で公開しています。是非ご覧ください!
YouTube警視庁公式チャンネル
警視庁サイバーセキュリティ対策本部X(旧ツイッター)公式アカウントでも情報発信を行っています!
X(旧ツイッター)公式アカウント

















