
2020年のサイバー脅威第1位は「スマホ決済の不正利用」
「情報セキュリティ10大脅威2021」の第1位は「スマホ決済の不正利用」でした。
2020年に発生した社会的に影響が大きかったと考えられる情報セキュリティにおける事案から、IPA(独立行政法人情報処理推進機構)が脅威候補を選出し、情報セキュリティの専門家159人を中心に構成する「10大脅威選考会」が脅威候補に対して審議・投票を行い、決定したものが「情報セキュリティ10大脅威2021」です。
情報セキュリティ10大脅威2021 「個人」向け脅威
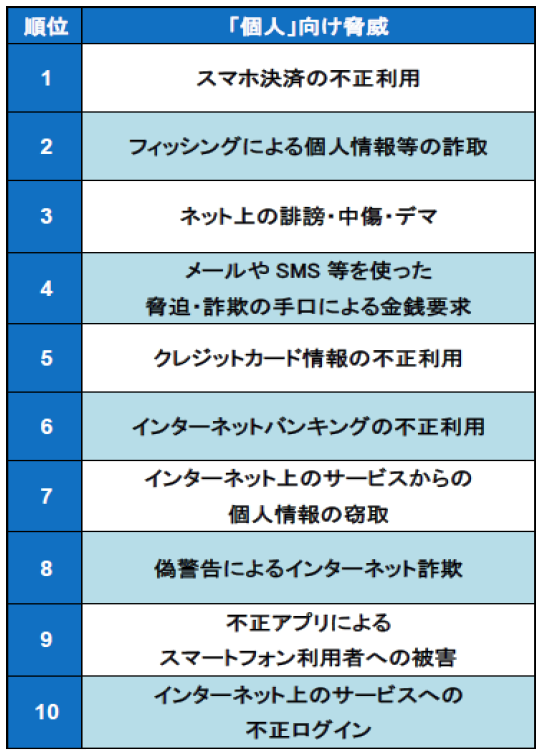
画像を拡大 出典:独立行政法人 情報処理推進機構(IPA)https://www.ipa.go.jp/
「スマホ決済」とは、スマートフォンをカードリーダーにかざしたり、決済用アプリで生成した「QRコード」やバーコードを店舗のバーコードリーダーに読み込ませるなどして現金のやり取りをせずに決済することをいいます。2020年はいろいろなサービスで、不正利用される事案が数多く報告されました。
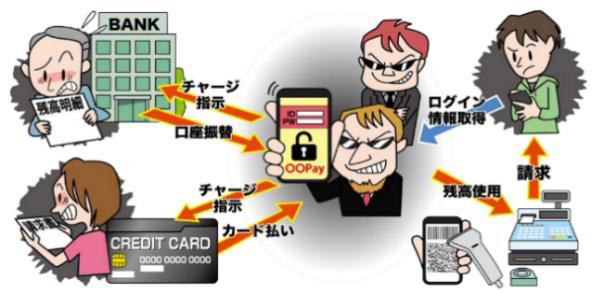
画像を拡大 不正利用の手口
不正アクセスによるアカウントの乗っ取り
攻撃者は、過去に漏洩(ろうえい)したパスワードをリスト化し、それをもとにログインを試みる。不正ログインに成功すれば、なりすまして不正利用する。
スマホ決済サービスや連携するその他のサービスの不備を悪用
スマホ決済用残高をチャージするために銀行口座とスマホ決済サービスを連携する際や、口座振込を利用して銀行口座からスマホ決済サービスへチャージする際の振込者に対する本人確認方法に不備があると、それを悪用されて銀行口座から不正に預金を使用される。
対策方法
・パスワードは、アルファベットの大文字、小文字、数字、記号を組み合わせて、簡単に推測されないようにし、使い回しをしない。
・SMSやメールから誘導されるサイトは偽物の可能性があるので、口座番号などの重要な情報は入力しない。
・スマホ決済サービスより提供される二要素認証などのセキュリティ強化機能を利用する。

















