

本連載ではこれまでサイバーセキュリティに関する調査報告書をたびたび紹介してきた。これは欧米の事業継続関係者の間では以前からサイバーセキュリティに関心を持つ人が多く、これらに関する調査結果が多数報告されており、筆者の情報収集のアンテナに引っかかることが多いためである。
そういう訳で今回紹介させていただく報告書もサイバーセキュリティに関するものだが、本報告書のユニークな点は、製造業を調査対象としていることである。調査を行った「MAKE UK」(https://www.makeuk.org)とは、英国の製造業や製造業従事者に対してさまざまな支援を提供している非営利団体で、本報告書は英国の製造業を対象として行った調査の結果に基づいている。
なお本報告書は下記URLから無償でダウンロードできる。
https://www.makeuk.org/home/insights/reports/2022/12/01/cyber-security-in-manufacturing
(PDF 19ページ/約 1.8 MB)
本報告書の冒頭部分にあるエグゼクティブ・サマリーによると、英国の製造業の42%が、直近12カ月間に何らかのサイバー犯罪の被害者となっていながら、そのうち74%は何らかの保護策によってビジネスへの被害を免れているという。しかし一方で、残りの26%は被害を被っており、その被害額は5万~25万ポンド(約3千4百万円)になるとのことであり、実際に製造業においてこのような深刻な被害が発生していることが、本報告書の基本的な問題意識となっていると思われる。
図1はサイバーセキュリティに関して経営層がどのように関与しているかを尋ねた結果である。まず「最高情報セキュリティ責任者(Chief Information Security Officer)が決まっている」という回答が76.8%に達しているところが目を引く。また「サイバーセキュリティが取締役会において通常の議題となっている」という回答が62.5%、「経営層がサイバーセキュリティのパフォーマンスをKPI(主要業績評価指標)によって把握している」という回答も61.6%に上っており、全体的に経営層が積極的にサイバーセキュリティに関与している様子が窺える。
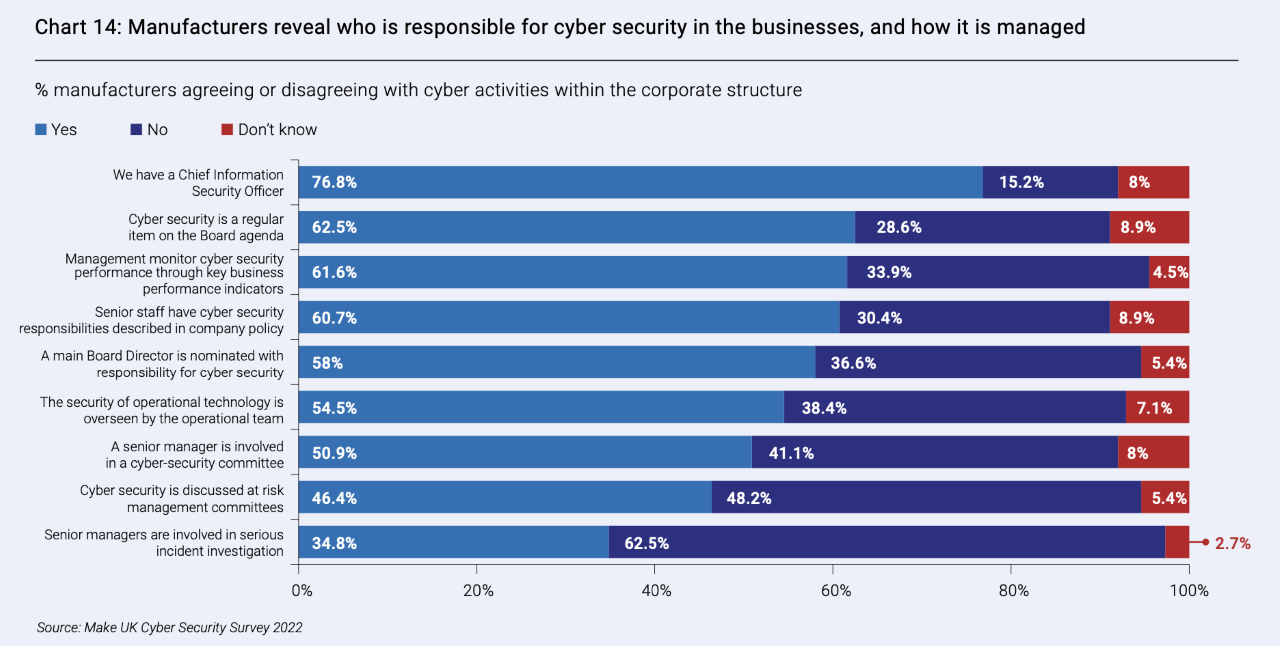
一方で筆者が個人的に気になったのは、「サイバーセキュリティがリスクマネジメント委員会で議論されている」という回答が46.4%にとどまっており、取締役の議題になっているという回答よりも低いことである。この点については本報告書で特に触れられていないため、その理由や背景は分からないが、もしかしたらサイバーセキュリティに関しては、経営層で基本的な方向性など重要な事項を決めたあと、具体的な施策は情報セキュリティ担当部署やIT部門に任せられているのかもしれない(筆者の推測である)。
ところで前述のとおり、英国の製造業で既にサイバー犯罪による深刻な被害が発生していることが、エグゼクティブ・サマリーで述べられているが、被害が発生してしまった際に備えて損害保険を活用するというのも現実的な対策のひとつである。そこで本報告書では損害保険の活用に関する調査結果も掲載されている。
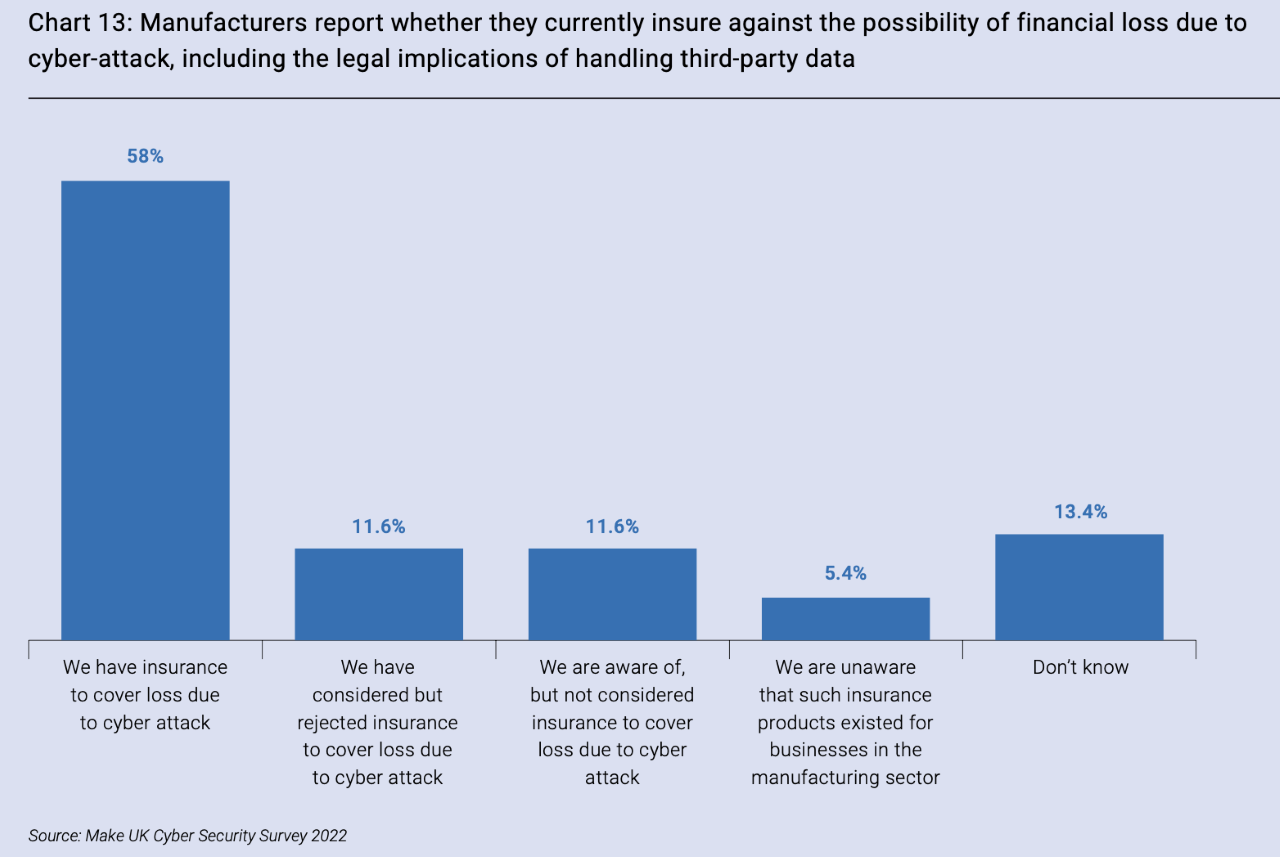
図2は、サイバー攻撃による損害をカバーするための損害保険の導入状況である。実に回答者の58%が「サイバー攻撃による損害をカバーする損害保険契約がある」と回答している。また、そのような保険商品があることを知らないという回答は5.4%しかなく、全体的にサイバー攻撃を対象とした損害保険に対して関心が高くなっていることが窺える。
これに対して、一般社団法人日本損害保険協会が2020年に調査した結果によると、日本企業(全業種)で同様の損害保険に加入している企業は全体の1割に満たない(注1)。また回答者の4割以上が、そのような保険商品があることを知らないと回答している。
もちろん日本と英国とでは、損害保険市場の状況や実際に販売されている保険商品などが異なるので、単純に比較して良いかどうかは議論の余地があろう。しかしながらサイバー攻撃に国境は関係なく、近年特にランサムウェアなど多大な損害をもたらし得るサイバー攻撃が増加している状況を考えると、日本企業における加入率や関心の低さは気になるところである。
また、本報告書の最後の方には、回答者がサイバーセキュリティに取り組む上での障壁となるものは何か、という問いに対する回答結果が掲載されている。これを見るとサイバーセキュリティ対策製品の導入にかかるコストや、セキュリティ対策のシステムの保守にかかる時間やコスト、従業員に対する教育の不足などが挙げられているほか、他に優先順位のもっと高い活動があるという回答も29.5%で4位となっており、このあたりは日本も英国もあまり変わらないという印象を受ける。
本講では筆者の個人的な問題意識に基づいて、本報告書の一部をピックアップして紹介させていただいたが、本報告書には他にもさまざまな観点からの調査結果が掲載されていて興味深い。また、当サイトの読者の皆様の中には製造業の方も多いと思われるが、そのような方々にとっては同じ製造業に対する調査結果ということで、何か通じる部分があるかも知れない。ボリュームも少なく全体的にシンプルで読みやすい報告書なので、原文を読んでみていただければ幸いである。
注1)一般社団法人日本損害保険協会『国内企業のサイバーリスク意識・対策実態調査2020 集計報告書』2020年12月
https://www.sonpo.or.jp/cyber-hoken/data/2020-01/pdf/cyber_report2020.pdf

















