
道のり険しいIT後進国からの脱却
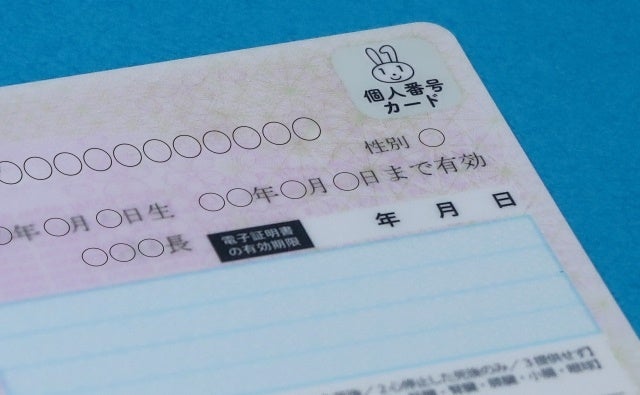
本来は、今回から巷をにぎわせているAI(人工知能)に関して論じるつもりであった。しかしその前に、直近で発生しているマイナンバーに関するあまりにも杜撰で目を覆わんばかりのセキュリティ・インシデントに関して語るべきだろう。根底には共通する問題性があり、日本社会が乗り越えるべき大きな課題だと考えるからだ。
このインシデントはそれ自体も問題だが、その対応や説明、そして報道のされようもあまりに稚拙で深刻だ。それは日本が国家としてIT後進国に甘んじている原因にも通じると感じている。このようなレベルの反応では、再発防止によるレベルアップは難しいと言わざるを得ない。
大前提の原理原則をいうと、システムにはバグはあり、ゼロにはならない。そしてシステムは黙って動くだけのものではなく、データの登録・メンテ・出力、サーバの監視、ログのメンテ、不具合情報収集と修正処理などの運用が必要不可欠であり、この運用にもミスやロスはつきもので、決してゼロにならない。
これらのことは、あらゆる創造物に共通の事象であり、万物にエラーは内在している。システムに限った話ではないが、なぜかシステムは特別で完全であるべきとの神話がまかり通り、形のないものと思い込み、見ようともせずに毛嫌いしてはいないだろうか。
逆に専門家と称しながら、その本質を理解していない発信も多い。単なるITヘビーユーザー、デザイン制作経験者、小規模個人システム開発経験者などに過ぎず、本来的なシステム開発・運用経験やプロジェクト運営の本質を理解していないのではと思わざるを得ない解説が多いのだ。
本質論をまともに説明しても、ニュースにする側がまったく無理解で、切り取りによる誤誘導がひどいので無駄だとの意見もあるかもしれない。が、それでも本質的な発信を続けることに本来は意味があるはずだ。
そして極めつけは、主体者であるべきデジタル庁の発信や対応だ。本当にデジタルに精通しているのか疑わざるを得ず、日本として致命的とも感じる。
マイナンバーインシデントの具体例
今現在報告されているインシデントに関して簡単に整理したい。
(1)他人の証明書がコンビニで印刷出力された
(2)他人の銀行口座(公金受取口座として)を誤ってひも付けされた
(3)「マイナ保険証」で別人の情報が誤登録された
(4)マイナポイントが他人に付与された
(5)別人の顔写真が使われマイナンバーカードが誤交付された
などである。
(1)に関してはシステム自体のバグ、それ以外は運用上の問題である。当初(1)のインシデントを聞いた時には、出力用紙の紙詰まりなど、機械的な要因で起こったものではないかと想像したが、どうもシステム自体の問題のようである。
巷では「このような単純なバグはあり得ない」という発言も聞こえてくる。しかし、実は普通にあり得る事象なのである。筆者自身の過去の経験からも、複数の可能性は思いつく。それほど単純ではないのだ。
しかし、だからこそ開発プロジェクトにおける設計時になぜ想定していなかったのか、テストでなぜ検出できなかったのか、レビューで指摘されていないのか、などの疑問が深まる。そしてインシデントが発覚した直後の波及範囲の特定など、初動に問題はなかったのかを問うべきなのだ。
委託を受けた大手開発会社の責任は大きい。しかしそれ以上に問われるのは、発注側であり施主であるべきデジタル庁ではないか。無責任な丸投げ、無関与だったのではないだろうかと想像する。それでは何のためにそのような組織をつくったのか、完全に素人集団に過ぎないのではとの疑いすら拭えない。
東日本大震災時の原発事故の際に、技術的運用面の判断がなされず感情的な指示が飛び交ったとされる姿と重なって見えるのは私だけだろうか。
(2)~(5)はそれ以上にひどい。ヒューマンエラーとひとことで言える問題ではない。この種の運用経験があれば自明なのだが、あまりにも運用設計がひどすぎる。人はミスをすることを前提にフェールセーフ機能が重要であることすら知らなかったのではと言わざるを得ない。
ある番組で、チェック体制を2重3重にするべきとの無責任な意見も聞こえてきたが、あまりにも無知で無責任な発言に怒りすら感じた。もし私のところにそのような事故対策の報告書を持ってきたら、間違いなく突き返すだろうからだ。
ダブルチェックでミス、見逃しは決して防げない。いやむしろ、現場運営経験があれば、ダブルチェック体制を敷けば、個々の責任意識が薄くなっていき手間だけ増えて、スルーの確率は増えることもある。それくらいは常識であり、単なるその場しのぎの誤魔化しに過ぎないのだ。
この運用サービスレベルを向上させ、インシデント撲滅に向かうためには、人間のミスの傾向をあぶり出し、いかにシステマチックに防ぐかがすべてである。そしてこの運用系インシデントの背景には「誰一人取り残さないデジタル化」という指針に根本的な誤りがあると指摘せざるを得ない。
なぜなら、すべての人が対象となれば、その時点で最下層にサービスレベルを合わさざるを得ないからだ。それではイノベーションは生み出されないし、最高のサービスなど実現できない。最高のサービスの対象は一部から始め、できるだけ多くに拡大浸透させていくべきだ。そして対応できない人たちにはイレギュラーでの救済策を設けながら、少しずつこの数を減らす策を打つべきである。
このような指針で大規模に、しかも丸投げで進めようとするから、運用が杜撰になるのは当然である。誰も指摘しないが、代行登録サービスとは体のよいなりすましであり、セキュリティ上決して許されるものではない。詐欺行為すら助長しかねない。
その認識があれば、代行登録をやらざるを得ない事態に追い込まれたとしても、特例承認的レビューによるリスク低減の検討はあたり前だろう。そうすれば最低限、一個流し(1セット完了させるまで作業テーブルに次の部材を置かず混入を防ぐ手法)の大原則ぐらい思いつくはずだ。
このようなインシデント撲滅対策は、それなりの経験と実績のある管理者による統制がなければ難しい。それほど簡単ではない。マニュアルで解決する類ではないのだ。それを各自治体に丸投げしているのだろうから、起きて当然、軽く考えすぎなのだ。
システムの品質設計と改善策
システムは、当然のことだが、取り扱うデータや環境条件で要求品質は大きく異なる。それぞれはまったく別の設計思想であるべきで、開発プロセスや運用体制は根本的に異なるものである。
金融決済・クレジット系のように高度なセキュリティ性が求められるシステムと、通常の業務システムを同様に考えるべきではない。同じサーバにソフトを搭載するといっても、まったく別の思想が必要であり、プロジェクトもまったく異なる管理が必要になる。
マイナンバーに関わるシステムや運用は、それが特定個人情報である観点からも、最高レベルのセキュリティが求められ、サービスレベルも最高であるべきだろう。それでは全体の負荷が高すぎるので、分散システム化し、マイナンバーと分離することでサービスを通常の個人情報取扱レベルに落とすことも設計上可能だ。
今回のインシデントに対しても、そのような説明があっても不思議ではない。適切なサービスレベルに対して適切な管理体制という視点だ。
だが、想像するに、そのような説明がなされた瞬間、感情的批判が展開されるのではないだろうか。それこそ適切な品質向上策、改善策を妨げる主要因に思えてならない。
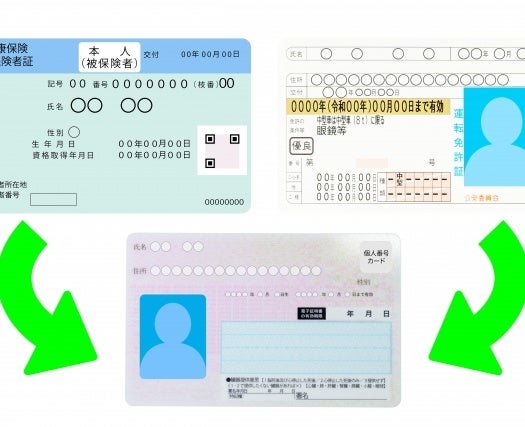
断っておくが、国民IDとしてのマイナンバー制度やそれにまつわるいわゆる電子政府とも称される行政のITサービス化は、先進国である日本として、行わなければならない必須課題である。このことに異を唱えるイデオロギーには、ここでは向き合わない。世の中の進展、科学技術の進歩に適応した前向きな変化として、すでに他の先進国から周回遅れになっている現実に向き合う姿勢がなければ進歩は覚束ないだろうからだ。
元来、日本の強みは、ものづくりに代表される技術・製造系の力で支える経済力だった。しかし、その技術力が社会や政治、経営や言論の世界では、逆にまったく力を持っていないのが実態ではないだろうか。
日本として民間のDX(デジタル・トランスフォーメーション)力は決して低くない。しかし、その発展を社会構造が妨げているように見えて仕方がなく、それを打破することが最大の課題ではないだろうか。

















