

本連載ではこれまでランサムウェアに関する調査報告書をたびたび紹介してきたが、しばらく間が空いたので(注1)今回は約半年ぶりにランサムウェアを扱ったものを紹介させていただきたいと思う。
ITセキュリティの専門企業であるDelina社が2023年1月に発表した調査報告書「2022 State of Ransomware Survey Report」には、米国におけるさざざまな業界で、ITやセキュリティに関する意思決定に関わっている人(decision-makers)300人以上を対象として行われたアンケート調査の結果がまとめられている。同社は前年にも同様の調査を実施しているので、データの多くは前年との比較も含めて示されている。
なお本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://delinea.com/resources/2022-ransomware-survey-report
(PDF 13ページ/約 2.2 MB)
まず全体的な傾向として、ランサムウェア攻撃が前年と比べて減少していることが示されている。2021年の調査では回答者の64%がランサムウェア攻撃を受けたと回答しているのに対して、2022年には25%まで減少している。ただし従業員100人以上の企業においては2022年でも56%が攻撃を受けたと回答しているので、特に小規模企業に対する攻撃が大幅に減少したと言えそうである。
ランサムウェア攻撃が減少した要因としては、さまざまなセキュリティ対策が奏功している可能性に加えて、「Conti」と呼ばれていた著名なランサムウェア攻撃グループが解散したことが影響しているのではないかと、本報告書では推測されている。しかしながら一方で1件あたりの身代金支払額は大幅に増加しているようなので、決して楽観視できる状況とは言えない。
ところで、これまで本連載で報告させていただいた他の報告書において、身代金を払うべきではないことを裏付けるものが複数あったが(注2)、本報告書では実際に身代金を支払わないケースが増えてきたことが、データとして表れている。
図1は、直近の12カ月間にランサムウェア攻撃の被害を受けた回答者に対して、身代金を支払ったかどうかを尋ねた結果である。2021年と比べて、2022年には身代金を支払ったという回答が大幅に減少している。
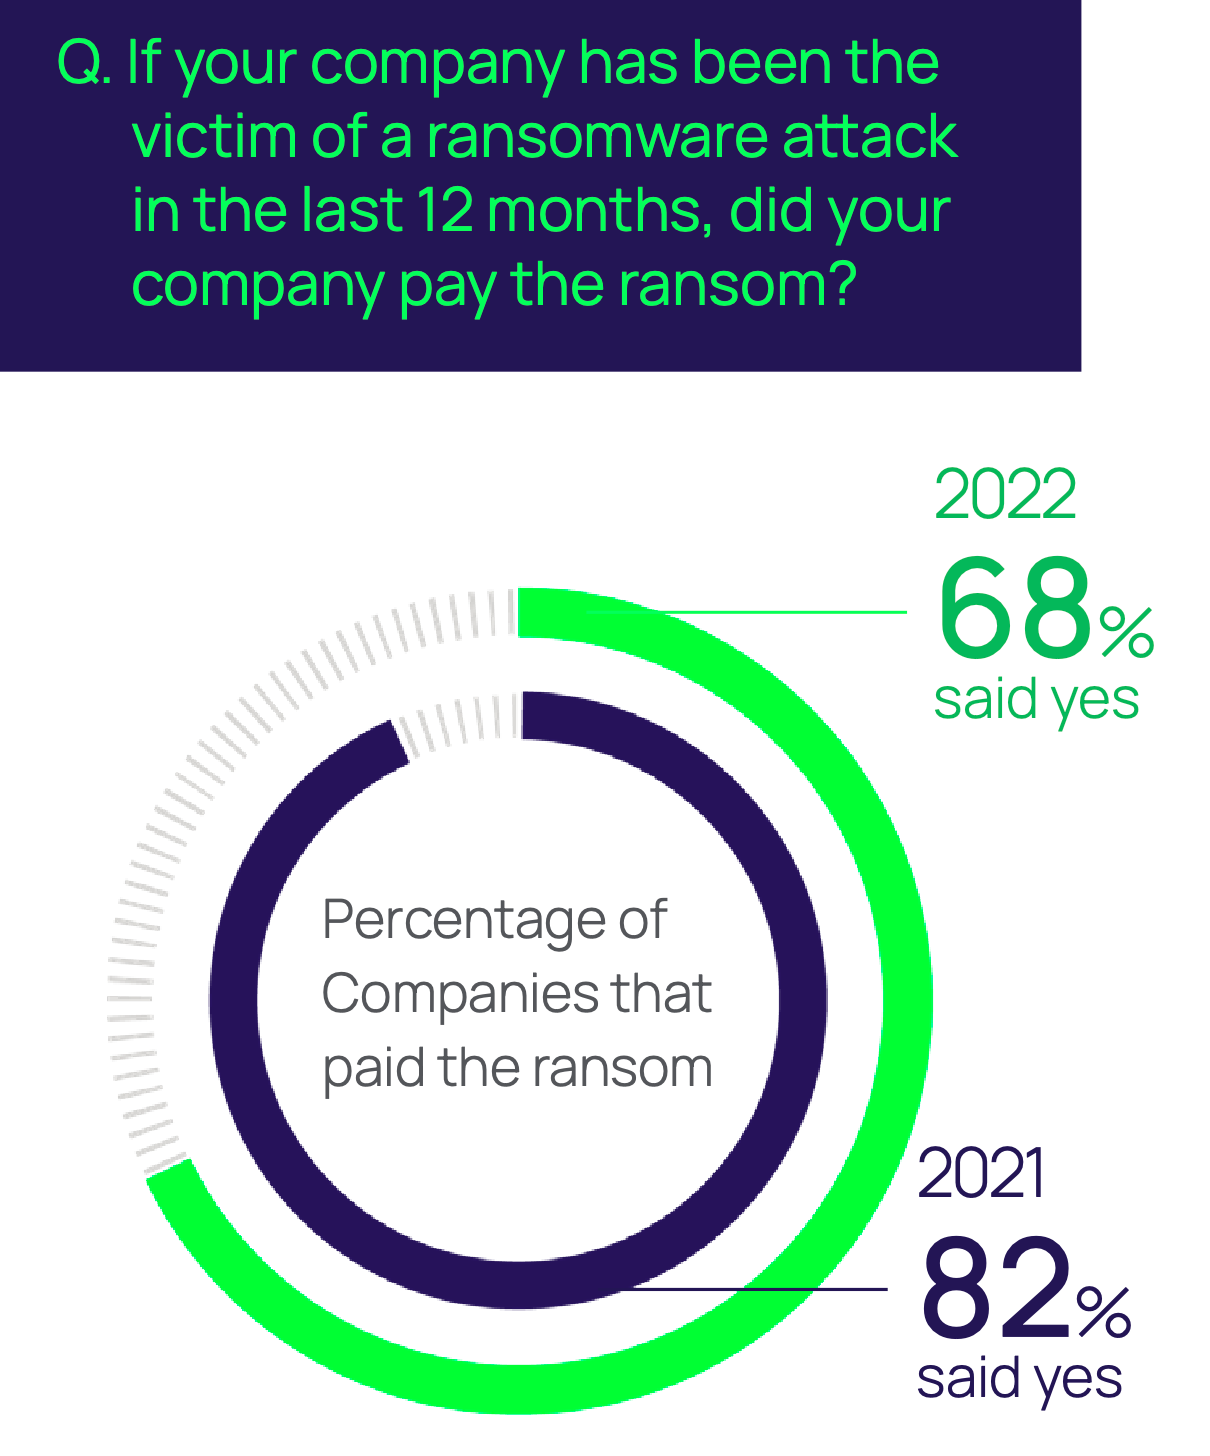
本報告書では、このように身代金を支払わないケースが増えた理由として、FBIなど多くの機関からの助言に従う組織が増えてきた可能性と、サイバー保険の影響が指摘されている。特にサイバー保険の影響については、データの復旧などにかかる費用が保険金で賄えるようになったことで、身代金の支払いを避ける組織が増えてきたのではないかという見立てである。
本報告書は米国の1企業が単独で実施した調査の結果であり、調査対象の範囲がどの程度かが分からないため、本報告書だけで米国全体のトレンドを判断できるとは限らない。しかしながら同社の調査対象(恐らく同社の顧客や見込み客などが中心だと思われる)において、このような傾向がはっきりと示されたことは注目に値するであろう。
なお本報告書によると、米国のいくつかの州ではランサムウェア攻撃に対する身代金の支払いを禁止しようとする動きがあるほか、EUにおいては加盟国がランサムウェア攻撃に対する身代金の支払いに罰金を科すことができるという指令が出ているという。このようなルールができると、ランサムウェア攻撃の被害者にとっては判断が楽になると考えられるかも知れないが、解決のための選択肢を奪われるという観点もあるため、議論の余地があると思われる。
ちなみに本報告書の回答者の63%は前述のようなルールができることに賛成しているが、2021年に比べると賛成の割合が減少している(2021年は88%であった)。今後各国においてこのような法整備が進むにつれて、このような議論も広がっていくのではないかと思われる。
次に図2は、ランサムウェア攻撃への対策が若干後退したことを示すデータである。左側の図はランサムウェア攻撃に対応する計画(インシデント対応計画)があるかどうか、中央はランサムウェア攻撃からの保護のために年間予算が確保されているかを尋ねた結果で、いずれも2021年の結果と比べて減少していることが分かる。なお右側の図は、ランサムウェア攻撃を受けた後にセキュリティ対策のための予算を増やしたという回答の割合で、これは2021年とほぼ同じである。
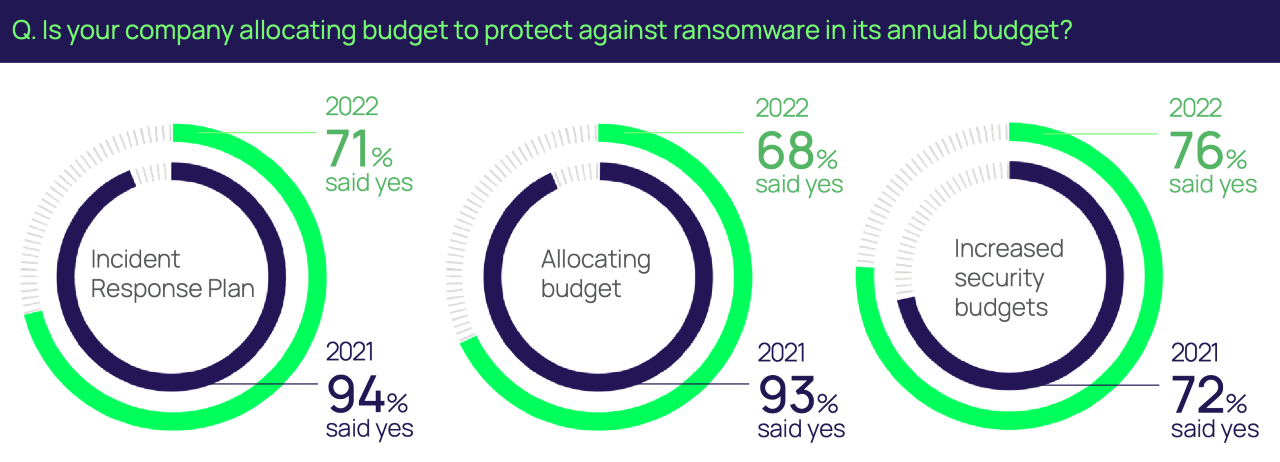
このように対策の実施状況が後退した理由に関して、本報告書では特に言及されていない。もしかしたら前述のように攻撃件数が減ったために、対策の必要性が低くなったと感じられているのかもしれない。このあたりは今後、他の組織から発表されるであろう同種の調査結果を見ながら、傾向を注視していきたいと思う。
本稿では図の掲載を省略させていただくが、本報告書では回答者の組織でどのようなランサムウェア対策が実施されているかを紹介した上で、対策方法に関するアドバイスが示されている。特に本報告書で強調されていることのひとつは、在宅勤務やリモートワークが急増した昨今において、ネットワークの境界での対策に注力して外部から侵入されるのを防ぐという対策には限界があるため、侵入された後の保護策を強化すべきではないかという点である。
もっとも本報告書を発表したDelinea社が特権アクセス管理(Privileged Access Management:PAM)に強みを持つ企業であるため、読者をそちらに誘導する意図が含まれている可能性は考慮する必要があるが、このような報告書から対策方法のヒントを得ることは有用であろう。ランサムウェア攻撃はその狙いや攻撃対象が多様化していることもあり、筆者としても引き続きアンテナを張り続けていきたいと考えている。
注1)本連載で紹介させていただいたランサムウェアに関する報告書のうち、最も新しいものは下記である。
第187回:米国企業におけるランサムウェア対策の現状
Titaniam / State of Data Exfiltration and Extortion 2022
https://www.risktaisaku.com/articles/-/70806 (2022/07/27 掲載)
注2)例えば次の記事が該当する。
第181回:欧米の組織におけるランサムウェア対策の実態
Enterprise Strategy Group / The Long Road Ahead to Ransomware Preparedness
https://www.risktaisaku.com/articles/-/69168 (2022/06/07 掲載)
第106回:ランサムウェアに身代金を支払ってはいけない
CyberEdge / 2020 Cyberthreat Defense Report
https://www.risktaisaku.com/articles/-/34871 (2020/06/30 掲載)

















