

本連載ではこれまでにフィッシング攻撃に関する調査報告書をたびたび紹介しているが、今回紹介する報告書はその中でもさらに、フィッシング攻撃に関する教育の効果にフォーカスしたユニークなものである。
報告書を発表したKnowBe4社は、セキュリティ意識向上トレーニングとフィッシングシミュレーション・分析を組み合わせた統合型プラットフォームを提供している企業であり、主な調査対象は同社のプラットフォームを利用している組織だと思われる(注1)。そういった意味では本報告書は同社のプラットフォームの導入効果のデモンストレーションであると言えよう。しかしながら調査対象の組織数が35,681、ユーザー数が1250万人という大規模なものであり、トレーニング実施前のデータについては一般的な実態調査としても価値が高いと思われるので、ここで紹介させていただくことにした。
本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://info.knowbe4.com/phishing-by-industry-benchmarking-report
(PDF 35ページ/約 4.9 MB)
なお、本報告書については日本法人である KnowBe4 Japan 合同会社が日本語版を作成中とのことである。日本語で詳しく読みたいという方は同社に照会されたい(注2)。
本報告書では全体を通して「PPP」という指標が用いられている。これは「Phish-prone Percentage」の略で、組織における従業員の、フィッシング攻撃に対する感受性(引っかかりやすさ)を指標化したものである。具体的には、KnowBe4社のプラットフォームを用いて配信された擬似フィッシングメールに含まれているリンクをクリックしたり、添付ファイルを開いたりした人数をカウントして算出している。
まず図1は調査結果全体のサマリーで、組織の規模ごとにPPPが大きかった業種のトップ3を表している。
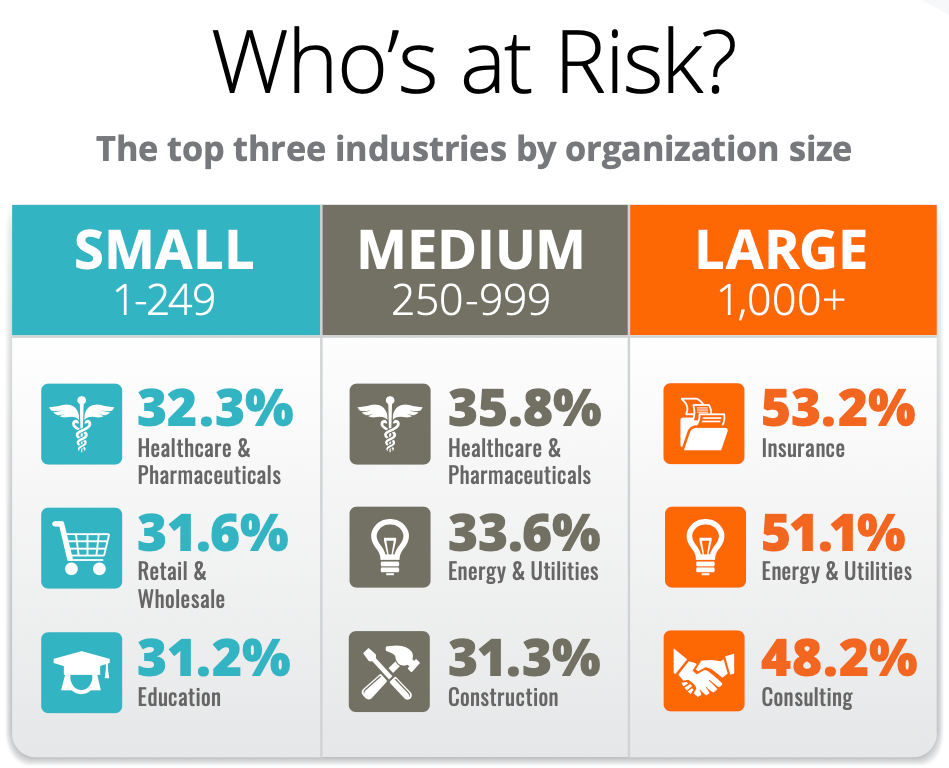
小規模(従業員数249人以下)および中規模(同250~999人)の組織では上位3位までの業種が概ね30%台前半に収まっており、これは全体の平均(33.2%)とほぼ同水準である(注3)。
しかしながら大規模組織(従業員数1,000人以上)におけるPPPが突出して大きいことに驚く。一般論として、中小企業の方がセキュリティ対策にかけられる予算や人手が少ないことから、この手の報告書では中小企業におけるセキュリティのレベルアップが課題とされることが多い。ところが本報告書においては逆に大企業の方が、大雑把に言えばセキュリティのレベルが低いのである。しかも上位3位の顔ぶれは前年と同じ(2位と3位とは入れ替わっている)とのことであり、数字もほとんど変わっていないようなので、これらは偶発的なデータではないと言える。
本報告書には、このように大企業においてPPPが高くなっている理由についての考察は見当たらないし、筆者としても全く理由が分からない。もしかしたら組織が大きすぎて、ルールの周知や注意喚起などが従業員全体に行き届いていないのかもしれない(筆者はそのくらいしか思いつかない)。
図は省略させていただくが、地域別に見ると、アジアだけは大規模組織の平均値が小中規模組織に比べて低い(28.8%)というのも興味深い。この点に関しても報告書のなかで特に考察されておらず原因が不明だが、組織風土や雇用形態、組織内でのガバナンスの仕組みなどの違いが影響しているのかもしれない。
ところで本稿の冒頭で述べたとおり、本報告書はフィッシング攻撃に関する教育の効果が示されていることが大きな特徴である。本報告書では教育の効果を調べるために、調査がフェイズ1からフェイズ3の3段階に分けられており、それぞれのフェイズは次のようになっている。
| フェイズ1 | セキュリティに関するトレーニングを実施していない状態で疑似フィッシングメールテストを実施した結果 |
| フェイズ2 | セキュリティに関するトレーニングの完了後90日以内にテストを実施した結果 |
| フェイズ3 | セキュリティに関する最初のトレーニングを12カ月以上前に完了し、かつ継続的にトレーニングを受けた後でテストを実施した結果 |
ここで「トレーニング」については、原文では単に「training」と表現されており、具体的にどのような教育や研修が行われたかは不明だが、恐らくKnowBe4社によるトレーニングプログラムであろう。
つまり図1はフェイズ1の結果だった訳だが、図2はトレーニングを実施した効果を示すもので、縦軸にPPPの全体平均を、横軸に経過月数をとったものである。フェイズ2(最初の3カ月)でもPPPが大幅に減少し、その後もトレーニングを続けるほど継続的に減少していくのが分かる。
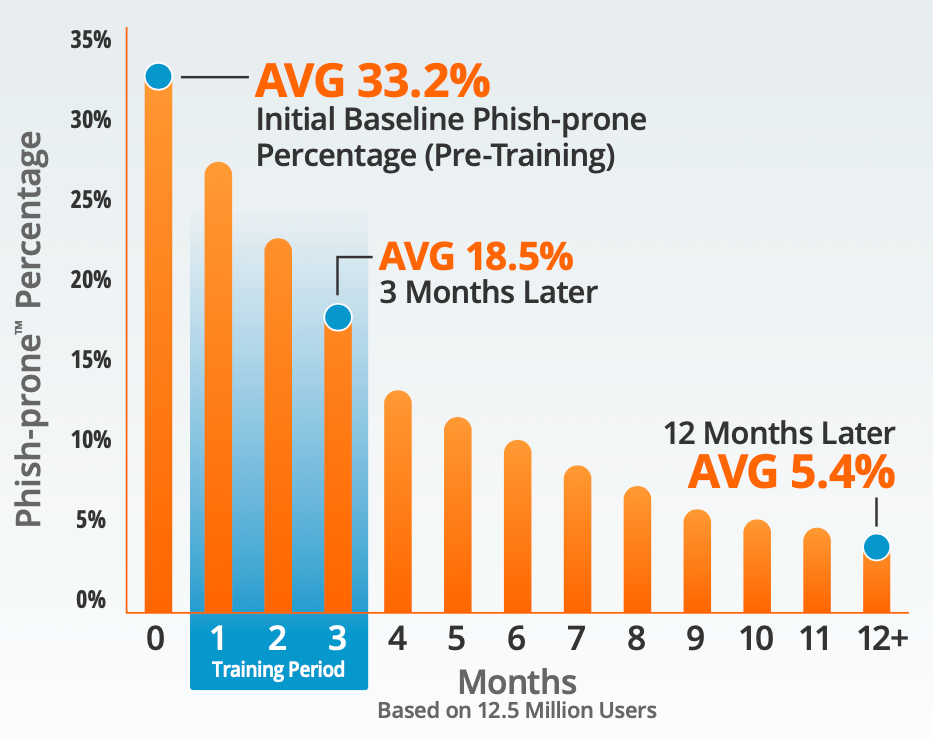
単純に全体平均で比較すれば、フェイズ1とフェイズ3との間でPPPが約6分の1となっており、従業員に対して実施されたトレーニングがフィッシング対策としていかに有効であったかを裏付けるデータとなっている。
前述の通り、この調査ではKnowBe4社によるトレーニングプログラムが使われたと思われるので、それが具体的にどのようなトレーニングだったのか、また他の種類のトレーニングを行った場合でも同じような効果が期待できるのか、といった部分については不明である。しかしながら何らかのトレーニングを継続的に実施することで、フィッシングの被害にあうリスクを下げられることが具体的に示されたという意味で、本報告書は価値があるものと言える。
なお報告書本文には、フェイズ1から3に向かってどのくらいPPPが改善したかが、業種別/組織規模別に表で示されている。ここで興味深いのは、図1(つまりフェイズ1)でPPPが高かった大規模な保険業やエネルギーおよびユーティリティなどの業種で、PPPの改善率が高いことである。フェイズ3における大規模保険業のPPPは5.7%、エネルギーおよびユーティリティに至っては4.5%となっている。フェイズ3における全体平均は5.4%であるから、いずれも全体平均に近いか、もしくは下回る水準となっている。もともとPPPが高かった組織であっても、継続的なトレーニングによって全体平均と同程度まで改善されたというのも、トレーニングの有効性が現れた結果と考えられる。
余談だが、筆者として最も釈然としないのは、大規模なコンサルティングファームにおけるPPPが全体的に高いことである。フェイズ1(図1)でもワースト3に入っていた上に、フェイズ3では全体で最も高い10.2%にとどまっている。もちろん、ひとくちに「コンサルティング」と言ってもその業務内容は多様であろうが、従業員1,000人以上のコンサルティングファームであれば、セキュリティに関してもそれなりに意識が高い人が多いのではないかと思われ、かつ社内教育などの仕組みも備わっているのではないかと想像する。そのような組織でなぜPPPが高いのだろうか。疑問は尽きない.....。
注1)具体的には明記されていないが、調査対象のうち少なくとも「フェイズ2」および「フェイズ3」はKnowBe4社のトレーニングプログラムを利用した組織である可能性が高いと思われる。
注2)日本法人KnowBe4 Japan合同会社の連絡先は下記リンク先のとおり:
https://www.knowbe4.jp/contact-us
注3)調査対象の組織のうち大規模組織の数は2,297しかなく、調査対象の約94%を小規模および中規模の組織が占めていることが影響していると思われる。

















