
前号に引続き、テレワークで勤務する場合のサイバーセキュリティー対策上の注意点を記します。
1. テレワークで使用するパソコンなど(タブレット、スマートフォン)
2. 通信経路
3. Wi-Fiスポット(公衆無線LAN)を利用するとき
4. 自宅のWi-Fiルータを使用するとき
1. パスワード
2. 電子メール
3. その他
1. パスワード
□他人に推測されにくい複雑なものにする
簡単なものは、他人に不正アクセスされる恐れがあります。
□他のサービスと使い分け、テレワーク専用にする
他のサービスと同じパスワードを使用していると、そのサービスがサイバー犯罪によって情報が流出した場合、テレワークのシステムに不正アクセスされる恐れがあります。
□パソコン本体内に保存しない
ウイルス感染時、外部に流出し、不正利用されることがあります。
2. 電子メール
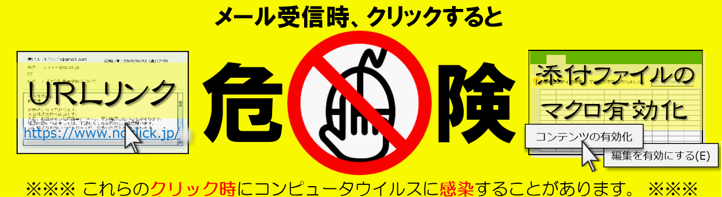
□メールに添付されているWordファイルなどのマクロ機能を安易に起動したり、メール本文やPDFなどの添付ファイルに記載してあるURLに安易にアクセスをしない

マクロを起動したり、URLにアクセスするとマルウェア(ウイルス)に感染する恐れがありますので安易にクリックしないようにしましょう。

□メール本文中に記載のURLから、ネットバンキングなどのログイン情報などを求められても入力しない
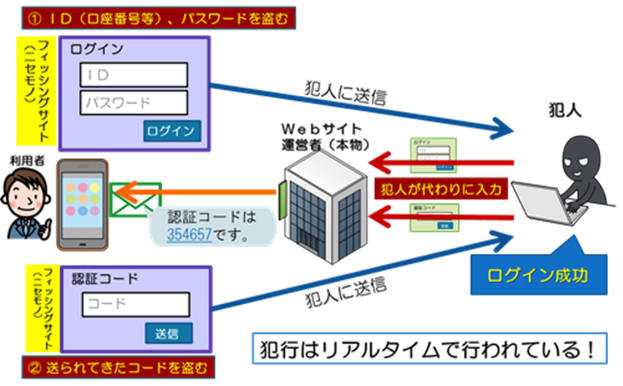
フィッシングの可能性があり、偽のページに誘導され、ログイン情報(ユーザーID、パスワード)を盗まれてしまいますので、「お気に入り」「ブックマーク」など、普段のアクセス方法を利用しましょう。
□取引先から不審なメールを受けたときは、取引先に電話で確認または、通知をする
取引先がマルウェア(ウイルス)に感染して、拡散しているかもしれません。不審なメールを受信したときは取引先に電話で連絡をしましょう。

□取引先から「そちらからおかしなメールが送られてきた」などと連絡を受けたときは、すぐにパソコンをネットワークから遮断する
使用しているパソコンなどがマルウェア(ウイルス)に感染して、マルウェア(ウイルス)付きメールを拡散している可能性があります。連絡を受けた時点でネットワークから遮断し、勤務先のネットワーク担当者に連絡して対処方法を確認しましょう。
□メールで振込先の口座変更や初めての振込先への送金を求められた場合は、メールを送った本人に電話で確認をする
なりすましメールによる振り込め詐欺の場合がありますので、新しい振込先への送金は、依頼主に電話で確認してから行いましょう。
なお、メールに記載されている連絡先は偽物の可能性があります。普段から知っている連絡先に連絡しましょう。
3. その他
□パソコン内のデータが勝手に暗号化され、金銭を要求されたら、パソコンをネットワークから遮断する
ランサムウェアに感染した可能性があります。すぐにパソコンをネットワークから切り離し、勤務先のネットワーク担当者に連絡をしましょう。
なお、金銭を支払ってもデータが復号される保証がありませんので、金銭を支払ってはいけません。
□勤務先のシステムへログインするときは、定められた手順・方法で行う
手順を逸脱するとセキュリティーが保たれなくなり、サイバー攻撃を受けやすくなるので注意しましょう。
□USBメモリーなどの外部記録媒体は、テレワーク専用のものを使用する
USBメモリー(新品を含む)にマルウェア(ウイルス)が仕込まれている場合があるので、注意しましょう。
□テレワークで使用するパソコンでは、スマートフォンなどの充電や他の機器を接続しない
接続した機器からマルウェア(ウイルス)に感染する恐れがありますので接続してはいけません。
□電車やカフェなどで業務を行う場合はのぞき見や盗撮に注意する
のぞき見防止フィルターを装着するなど対策をしましょう。
□テレワークのシステムの不具合が発生した場合に備えて、連絡先を確認しておく
テレワークで勤務するときも、オフィスで勤務する時と同様にネットワーク担当者の連絡先を確認しておきましょう。

















