

本連載の第72回で、ドイツのITセキュリティプロバイダーであるLink11社による、DDoS攻撃(注1)の発生状況に関する調査結果を紹介させていただいた(注2)が、同社による最新の調査結果が2020年8月6日に発表されたので、本稿ではこちらを紹介したいと思う。
なお第72回で紹介した報告書は、2018年の1年間における発生状況をまとめたものであったが、今回発表された最新版は、2020年の上半期の状況をまとめたものである(注3)。具体的には2020年1月1日から同年6月30日までの間に、同社のオペレーションセンターがネットワークをモニタリングして収集したデータが用いられている。
本報告書ではまず、今年上半期のDDoS攻撃の背景事情として、新型コロナウイルスによるパンデミックの影響が解説されている。これによると、パンデミックの影響で在宅勤務を含むリモートワークが増えたことで、2月の初めから4月上旬までの間、世界中のインターネットにおける通信量が40%増加したという。このように全体的に通信量が増えている状況で、比較的少ないデータ量によるDDoS攻撃でも十分な効果が得られるようになったということが指摘されている。
攻撃対象はリモートワーク狙い
またリモートワークのユーザーが増えたことを踏まえて、攻撃対象がVPNサーバーや、WebアプリケーションのAPIの2つに集中したとのことである。中でも「TCP blend (DDoS) attack」という攻撃手法を上手に使えば、わずか1MbpsのデータでもVPNサーバーやファイヤーウォールをクラッシュさせることができ、リモートワークのユーザーを自社のシステムへアクセス不能にできるという。
図1は2020年上半期最大のDDoS攻撃におけるデータ流量の推移である。攻撃は11分にわたって続けられたが、最初は徐々に増えてきたデータ流量が4分後くらいから急増し、6分後には406Gbpsに達している。この攻撃では、DNS増幅(DNS amplification)と CLDAP増幅(CLDAP amplification)という2つの手法を組み合わせて用いられており、攻撃に使われたデータ流量のほとんどはロシア、米国、ウクライナ、およびオランダから送信されたという。
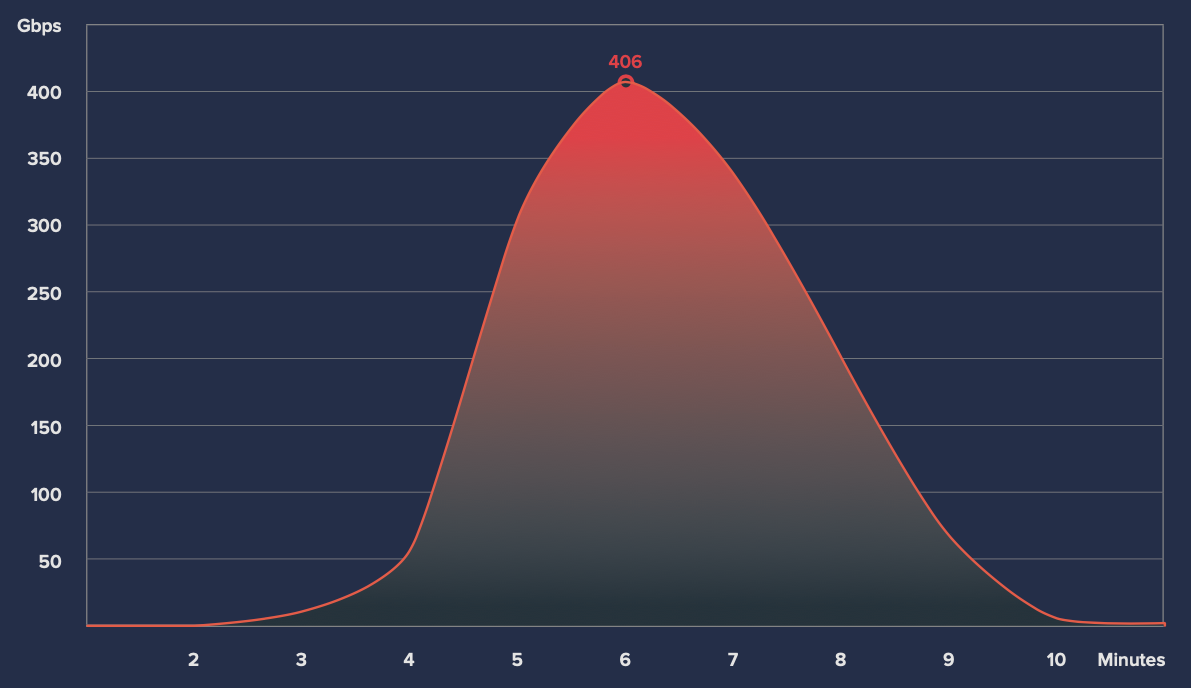
図2は、DDoS攻撃におけるリフレクション攻撃(reflection attack)または増幅攻撃(amplification attack)(注4)と呼ばれる攻撃手法に使われたデータ送信元(sources of reflection)の分布を示したものである。なお、この攻撃手法における「データ送信元」は、攻撃者から踏み台として利用されたマシンであり、真の攻撃者とは別であることに注意されたい。
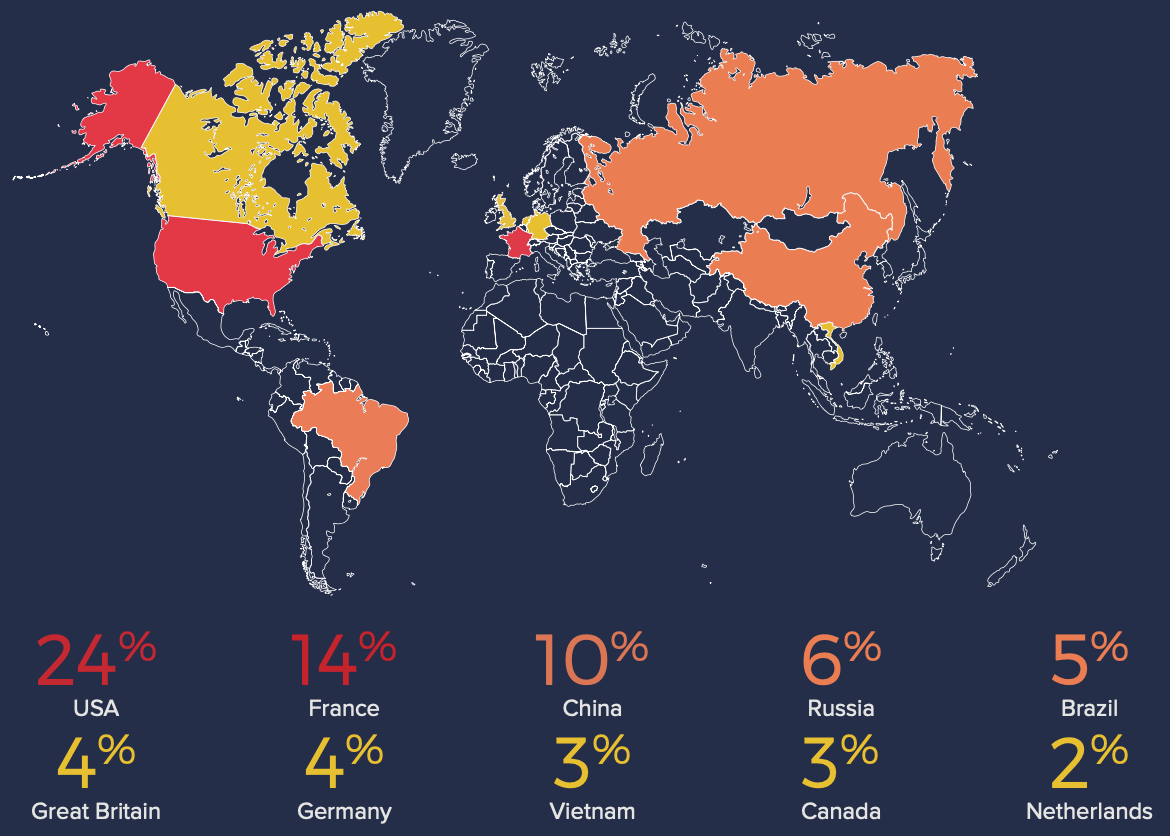
地図上の各国の面積がアンバランスなために分かりにくい図ではあるが、とりあえず世界中のあらゆる場所にあるマシンが踏み台として利用されているということは、お分かりいただけると思う。従来から米国、中国、ロシアが上位だったところに、今年はフランスからのDDoSトラフィックが急増したとの事である。筆者としては東南アジア諸国の中で唯一ベトナムが入っているのが意外であった。
増えるクラウドを利用した攻撃
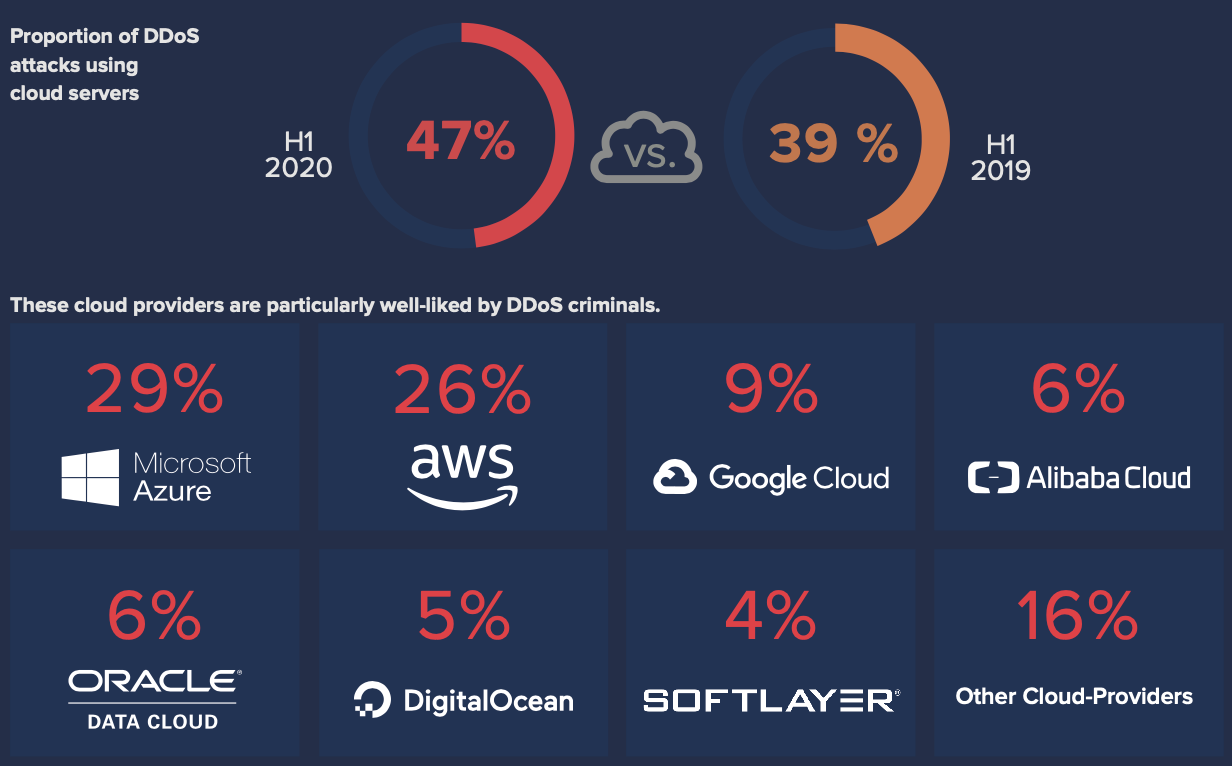
本報告書では、クラウドサービスがDDoS攻撃に利用されるケースが増えてきたことにも注目している。図3はDDoSに利用されたクラウドサービスの状況をまとめたものであるが、図の上側を見れば分かる通り、DDoS攻撃の中でクラウドサービスが利用された割合は、2019年の上半期に39%だったものが、2020年の上半期には47%に伸びている。
図3の下側はDDo攻撃に利用されたクラウドサービスを示している(AWSはAmazon Web Servicesの略)。対象期間が異なるため単純比較はできないが、2019年は1位がAWSで30.1%、2位がMicrosoft Azureで28.3%であった。
本報告書では、クラウドサービスを踏み台に使う場合の手口についても解説されている。典型的な手口の一つは、盗んだクレジットカード情報を使ってクラウドサービスにアカウントを開設し、攻撃に必要な数のサーバーを含むプライベートクラウドを設置し、攻撃が終わったらこれら全てを消去するというものである。また、企業が運営するプライベートクラウドの管理者アカウントに侵入できれば、その企業のアカウントで攻撃用のサーバーを設置することもできる。いずれも攻撃が終わったらサーバーなどを全て消去されるため、攻撃者の痕跡が残らないことが多いという。
一般に、企業がクラウドサービスの利用を検討する場合、恐らくセキュリティー面で最も懸念されるのは、外部からの不正侵入や情報漏えいなどではないかと思われる。しかしながら本報告書で示されているデータを見ると、これらに加えて自社が契約したクラウドがDDoS攻撃の踏み台に使われるリスクも検討対象に加え、必要に応じて対策を講じるべきであろう。
■ 報告書本文の入手先(PDF 14ページ/約3.4MB)
https://www.link11.com/en/downloads/ddos-report-1st-half-year-2020/
注1)DDoSとは、本報告書のタイトルにも書かれているDistributed Denial of Serviceの略で、インターネット上に接続されている多数のコンピューターから特定のサイトやWebサービスに対して集中的に多量のアクセスを発生させて、そのサイトやWebサービスをパンクさせる攻撃行為をいう。
注2)第72回:DDoS攻撃の発生状況とその実態(2019年6月25日掲載)
Link11 / Distributed Denial of Service Report for the year 2018
https://www.risktaisaku.com/articles/-/18104
注3)2019年版も1年分の報告書であったので、半年分で報告書が作成されるようになったのは今年からである。
注4)リフレクション攻撃および増幅攻撃については下記サイト(一般社団法人日本ネットワークインフォメーションセンター)に詳しく説明されているので、必要に応じてご参照いただければと思う。
https://www.nic.ad.jp/ja/basics/terms/dns-dos.html

















