□事例:全社的リスクマネジメントに取り組む
【前回のおさらい】
前回はRIMS(Risk and Insurance Management Society, Inc.)が開発した「リスク成熟度モデル(RIMS Risk Maturity Model for ERM(RMM))」について、組織のさまざまなレベルにおけるリスク管理活動とプロセスの公式性および有効性の度合いの評価の5段階「その場しのぎの段階(レベル1)」から「先進的段階(レベル5)」を紹介しました。
今回は、この成熟度モデルの構成要素である七つの中核的属性(項目)とコンピテンシー・ドライバーについて解説します。
□解説:七つの属性
RIMS成熟度モデルで取り上げられている七つの属性とは、以下のものになります。
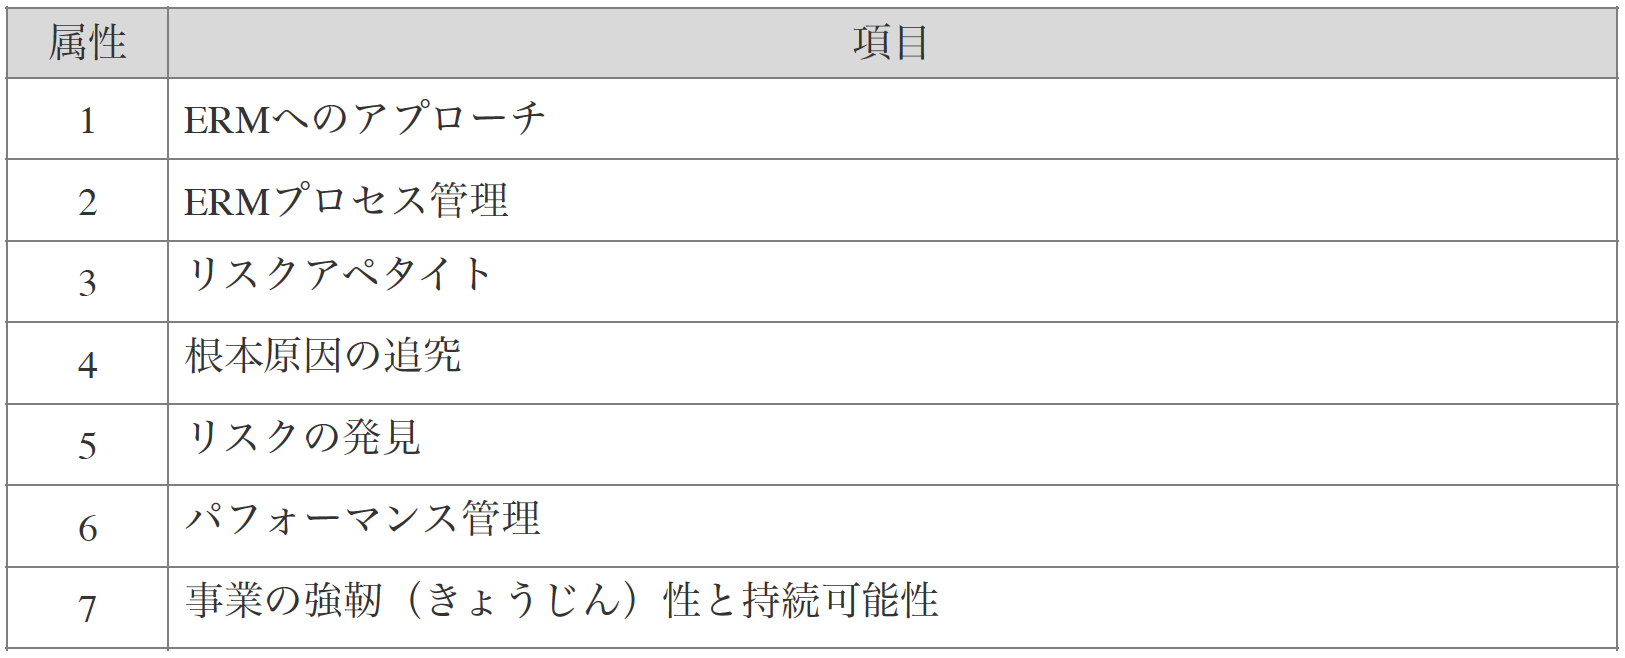
属性1. ERMへのアプローチ
企業内において、ERMに対する経営陣の支援の度合いを指します。取締役会をはじめとし、上級管理職やリスク管理者は、日常の意思決定においてリスク管理の重要性を各部門に周知しなければならず、リスクマネジメントにおけるコンピテンシー(高い成果につながる行動特性)は、昇進のための前提条件になっているといった企業文化であるかどうかについて評価していきます。
属性2. ERMプロセス管理
リスク管理において、繰り返し可能で測定可能なリスク管理プロセスを各部門に組み込んでいる度合いを指します。また、以下のプロセスが構造化され、インプット情報の収集のためにリスク情報が組織全体に定期的に伝達され、収集された情報は上級管理職に向けて集約されて、意思決定に役立てられているかについても評価していきます。
①ビジネスの変化、課題、その他の事項と、関連するビジネスモデル、市場、イベント、業務、第三者、その他の要素が、いつ、どこで、なぜ、どのようにして目標を阻害、未達成、または支援する可能性があるかを特定する
②影響、可能性、保証、その他の変数(開始までのスピードや時間軸など)など一貫した客観的かつ広範な評価基準を通して認識された不確実性と機会を分析し、潜在的な影響と目標に関連する推定リスクレベルを決定する
③リスク許容度を評価し、潜在的利益や障害など、リスクと利益のバランスを考慮して許容可能なリスク水準を決定する
④戦略と行動計画を作成し、リスクを修正・最適化し。機会となる活動を活用して不確実性を減らし、潜在的な利益を増やし、不必要なコストを削減することにより潜在的な付加価値を創造する
⑤リスク管理者による活動の適時性と有効性を監視し、状況の変化を認識し、優先順位を適切に変更することを確実にするためにプログラムを測定する(優先順位を変更することに重きを置くことは、価値の創造を促し、不必要な管理から生じる過剰支出を減らすことにつながるため)
属性3. リスクアペタイト
以下に関する組織全体の理解度と説明責任の度合いを指します。
・リスクの類型ごとに許容範囲を定義する(リスクアペタイト)
・設定された許容範囲に関連するリスクへの認められる変化量を計算し、明確にする(リスク許容度)
・業務、規制、戦略目標、財務などの異なる観点から、リスクの影響、可能性、保証に関する視点(リスクポートフォリオ視点)を作成する
・各部門の日常的な管理におけるリスクと利益との間のトレードオフに関するさまざまなシナリオでの便益を考察する
・認識されたリスクと実際のリスクとの間のギャップ解消に取り組む
属性4. 根本原因の追究
問題の根本原因を測定するために、以下のような取り組みの度合いを評価します。
・特定された脅威および機会の発生源または原因を特定する
・組織内の他の領域に対するリスクの発生源と影響の理解
・根本原因類型ごとの傾向を特定する
・特定されたリスクの源泉に配慮しながら、統制の有効性に関連する情報と測定値について収集する
なお、根本原因の追究についての成熟度の高い組織は、次のような結果につながっていきます。
①症状ではなく、原因を特定することができる
②過去および将来の結果について、何が、なぜ、どのようにして、を理解する
③最大の効果を得るための統制へと修正するために、資源をより効率的に配分する
属性5. リスクの発見
以下の項目についての組織全体の質と、浸透度を評価していきます。
・リスク評価活動において、脅威および機会として認識される不確実性を文書化する
・従業員の専門知識、データベース、その他の電子ファイルから知識を収集し、企業全体の依存関係や相関関係を明らかにする
・潜在的には不利な不確実性を活用して機会を創出する
・各部門ことにリスクの管理体制を確立する
・リスク指標と測定尺度を定型化する
・さまざまな視点からのリスク管理活動の報告をフォローアップする
この項目での成熟度の高い組織とは、以下のようなことができている組織といえます。
「現場の従業員が積極的に関与して新たな脅威や機械を特定し、リスクを評価して、リスクに対処するための適切なアプローチ・活動を決定する」
属性6. パフォーマンス管理
企業としてのビジョンや戦略を実現するために、以下のようなリスク管理活動を行っている度合いを評価します。
・組織目標を明確にし、全ての部門に伝達する
・目標が具体的で、測定可能で、達成可能で、現実的で、かつ追跡可能である
・目標に照らして計画や期待からの逸脱を測定し、報告することを義務付ける
・ERMプロセスの目標と活動を、組織の目標と整合させる
属性7. 事業の強靭性と持続可能性
企業が作成する事業計画において、事業の強靭性(レジリエンシー)と持続可能性(サステナビリティ)という要素をERMプロセスにどの程度統合しているかを評価します。
□対策のポイント:属性ごとのコンピテンシー・ドライバー
RIMS成熟度モデルの上記七つの属性は、ERMプロセスにおける基本特性ともいうべきものですが、七つの属性の評価にあたっては、それぞれの属性に「コンピテンシー・ドライバー」と呼ばれるサブグループがあり、具体的にはこのコンピテンシー・ドライバーがどのような状況にあるかにより、成熟度が評価される構造になっています。
各属性に対するコンピテンシー・ドライバーは以下の通りです。
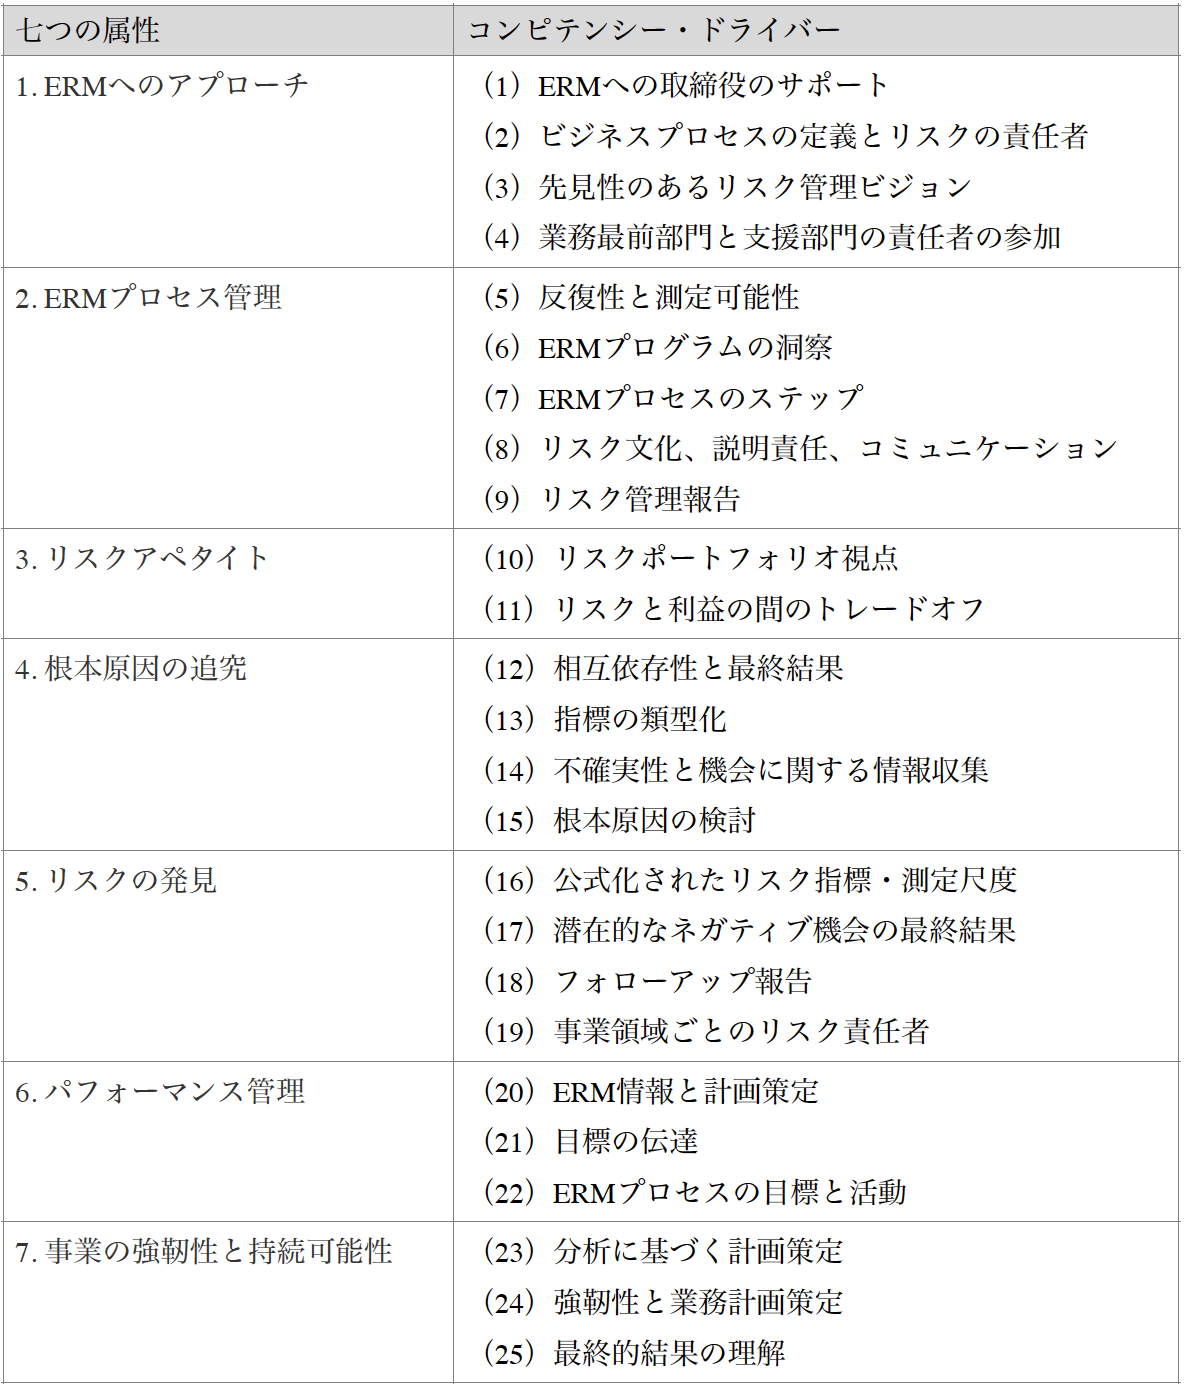
これら25のコンピテンシー・ドライバーの現状を、以下三つの観点から点数化していきます。そして、コンピテンシー・ドライバーについての評価に基づいて、ERMの成熟度が「レベル1(その場しのぎの段階)」から「レベル5(先進的段階)」に評価されることになるのです。
1. ERM活動のための能力:主要なリスク管理活動の実施方法を組織がどの程度理解しているか(ベストプラクティスを実施する方法について組織内に理解があるか、その方法は十分に文書化されているか)
2. 事前準備の度合い:問題が起きる前に先回りして動いている(プロアクティブ)のか、それとも事後的に対応(リアクティブ)してるのか(その活動は否定的な事象に対する事後的反応であるか、それとも反復可能なプロセスの一部になっているか)
3. 対象範囲:組織内のリスク管理の幅と深さ(責任は組織の全ての部門と全ての階層に配分されているか。利害関係者はどのように関与しているか)
前回の事例でBさんが「自社のERMをより進化発展させていくために、どのような視点を持てばいいのか。当社のERMの現状と進むべき道筋の参考になるものはないか」と言っていましたが、このRIMS成熟度モデルは、そのツールの一つとして使えるかもしれません。RIMSのホームページで現在成熟度モデルが「更新準備中」であることは前回も書きましたが、速やかな再開を望みたいと思います。
注意:今回および前回の記事は、「RIMS Executive Report “About The RIMS Risk Maturity Model”,2015 (RIMS日本支部翻訳版)」を出典とし、一部の翻訳を筆者が修正して書いたものです。原文と和訳に相違がある場合には、原文を優先します。