

調査会社のEnterprise Strategy Group(注1)が、2022年3月31日にランサムウェアに対する準備状況に関する調査報告書を公開した。これは2021年12月から翌年1月にかけて、北米および西欧のITおよびサイバーセキュリティの実務者を対象として行われた、オンラインでのアンケート調査に基づくもので、有効回答数は620とのことである。
報告書は調査のスポンサーであるZerto社のWebサイトで公開されており、下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://www.zerto.com/page/esg-the-long-road-ahead-to-ransomware-preparedness/
(PDF 30ページ/約4.4 MB)
本連載では過去にもランサムウェアに関する調査報告書をいくつか紹介させていただいた(注2)。これらの調査結果を通して導かれる対処方針のひとつは、「ランサムウェアの被害にあっても身代金を払うべきではない」ということである。サイバーセキュリティに関する専門機関であるJPCERTコーディネーションセンター(JPCERT/CC)も、ランサムウェアの被害にあった場合の対処法として、身代金を支払わずにデータの復旧を行うことを推奨している(注3)。
今回紹介させていただく報告書にも、これを裏付けるデータが掲載されている。図1は身代金を支払った後にデータを取り戻せたかどうかを尋ねた結果である。100%復旧できたという回答はわずか14%である。
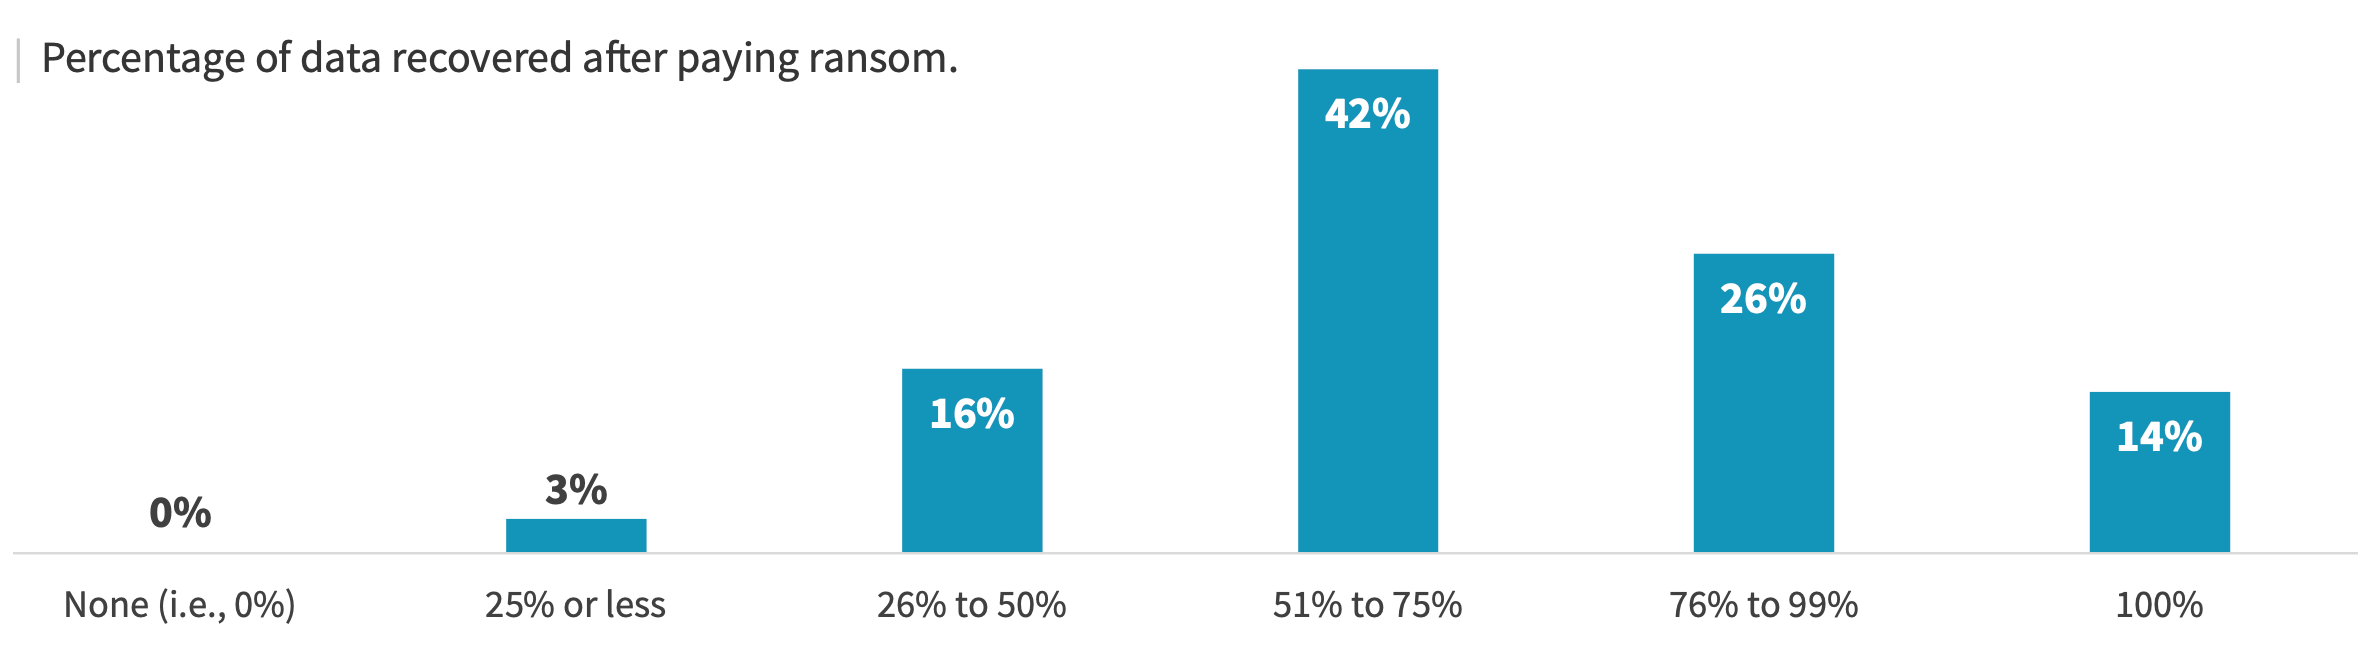
本調査における回答者の中でランサムウェアの被害にあった人数がどのくらいなのかは記載されていないが、被害にあった組織のうち56%が身代金を支払ったという。しかしながら図1を見る限り、全体としては身代金に見合った結果が得られたとは言い難く、本報告書においても身代金を支払うことは、さらなる身代金を要求するという悪行(bad behavior)を助長する行為だと断じられている。
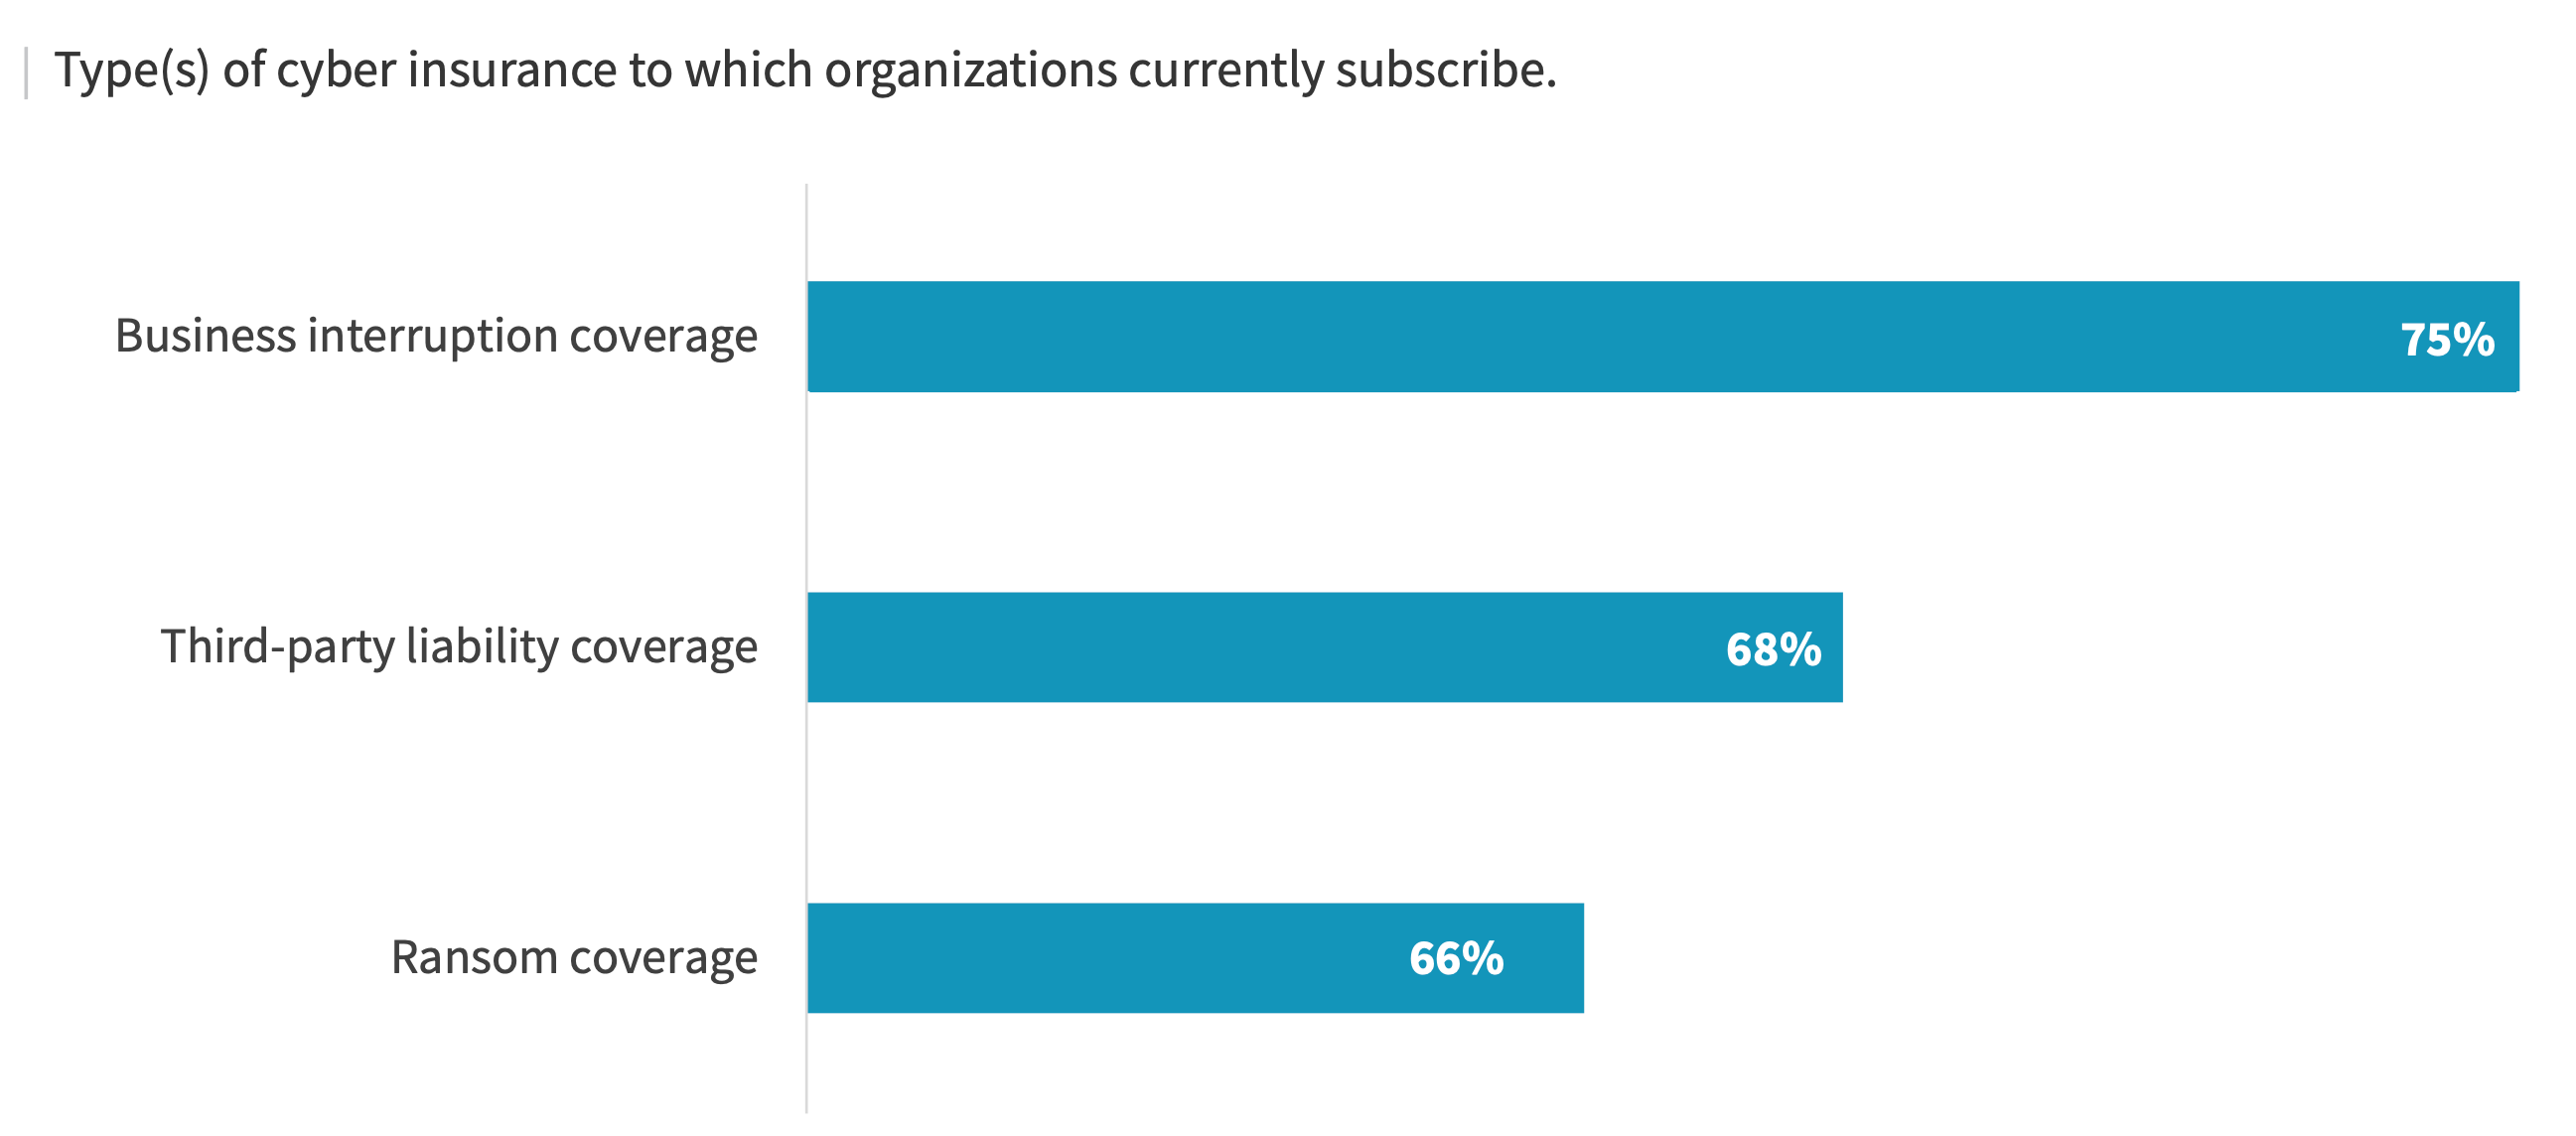
しかしながら一方で、身代金を支払うことを想定して準備している組織が一定数存在するというデータもある。図2はサイバー保険の契約内容を尋ねた結果であり、最も多いのが「事業中断に対する補償」(Business interruption coverage)で75%、次いで「第三者損害賠償責任に関する補償」(Third-party liability coverage)で68%であるが、「身代金の補償」(Ransom coverage)を契約範囲に含めている組織も66%となっている。
ちなみに日本で提供されているサイバー保険では身代金の支払いはカバーされない(注4)。一方で外国の保険会社では身代金の支払いをカバーする契約にできる場合もあるようである(注5)。したがってこのあたりの状況は日本とはかなり異なると考えられるが、日本においても(たとえ保険でカバーされないとしても)身代金を支払うことを想定している組織はそれなりに存在するかもしれない。
これに対してサイバーセキュリティの専門機関が推奨している対策方法は、データやシステムのバックアップを行い、身代金に頼らずシステムやデータを復旧できるようにしておくことである。ただし、ネットワーク上に保管されたバックアップデータにまでランサムウェアに侵入されたりすると、復旧されたデータの中にランサムウェアが残っているということにもなりかねない。
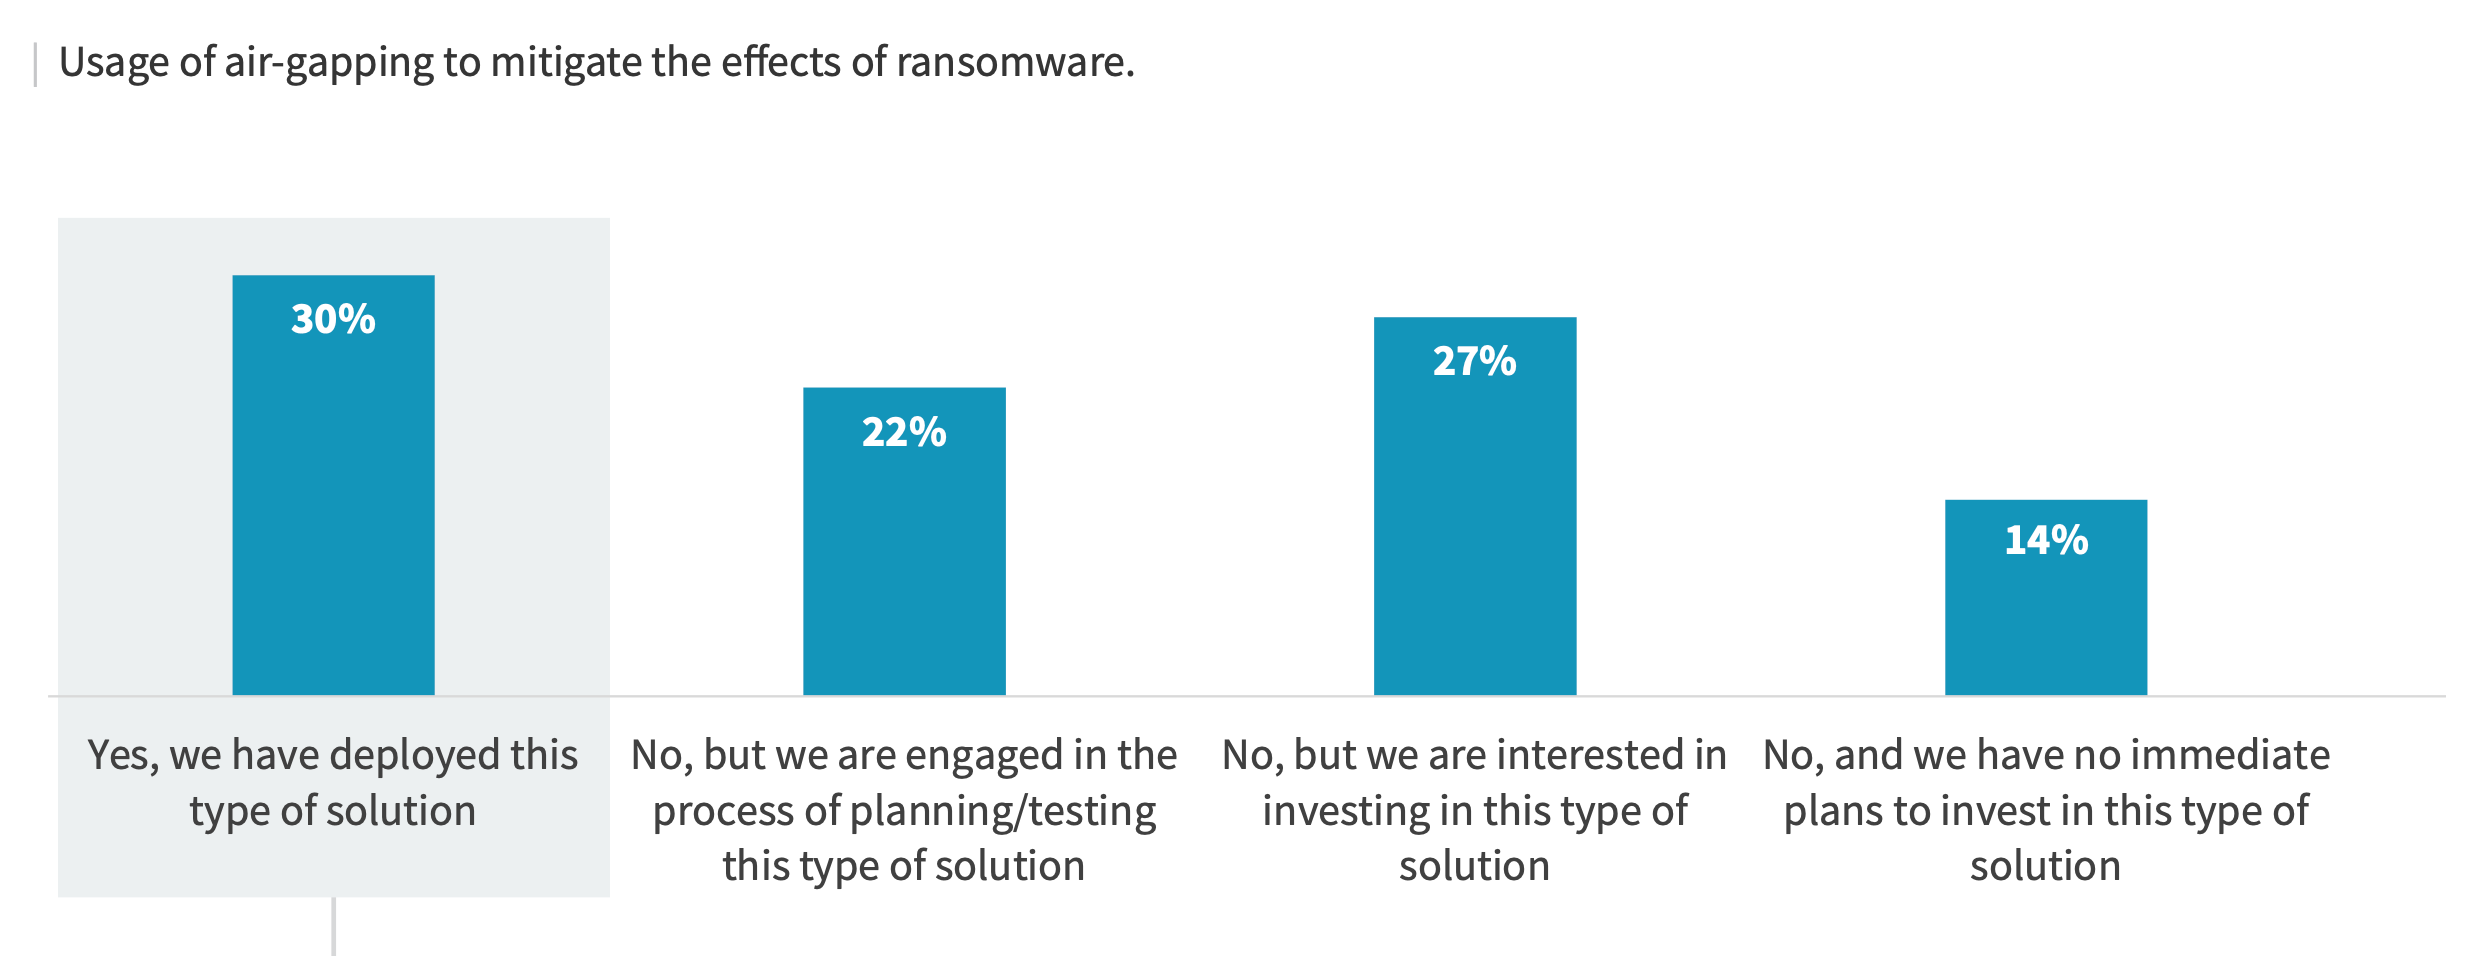
そのような事態を防ぐための方法のひとつとして、バックアップされたコピーを物理的に切り離された場所に保管することが推奨される。本報告書では「air-gapping」と表現されているが、図3はそのようなバックアップコピーの分離が行われているかどうかを尋ねた結果である。現時点で分離されているのは30%にとどまっており、22%は検討中または準備中、27%はそのような方法に興味はある、14%はそのような予定はないという結果となっている。
最近はデータバックアップに関する手法や技術が進化し、ネットワークを活用したさまざまなソリューションが提供されているので、もしかしたら磁気テープで保管するというような昔ながらの手法を用いるケースは減ってきたのかもしれない。またクラウドサービスなどの普及に伴って、バックアップに対する考え方も変わってきているであろう。
しかしながらコストや利便性などといった観点に加えて、ランサムウェアへの備えという観点も含めて考えると、システムやデータのバックアップ戦略も見直しが必要になるかもしれない。ランサムウェアの脅威が急速に注目されてきた現在において、本報告書はバックアップ戦略を見直す上での重要な示唆を与えてくれているように思う。
本調査のスポンサーとなっているZerto社が、データバックアップに関するさまざまなソリューションを提供していることもあって、本報告書にはこれら以外にもデータのバックアップに関するさまざまな調査結果や考察、提言がまとめられており、IT部門とのディスカッションにも役立つのではないかと思われるので、多くの皆様にダウンロードしていただければと思う。
注2)例えば次の記事などで、ランサムウェアを主に取り扱った調査報告書を紹介させていただいた。
第151回:ランサムウェアへの対処方針は決まっていますか?
Databarracks / Data Health Check 2021
https://www.risktaisaku.com/articles/-/56405(2021年8月3日掲載)
第150回:急速に普及するIoT技術に求められるセキュリティー対策
Nozomi Networks / OT/IoT Security Report
https://www.risktaisaku.com/articles/-/56037(2021年7月27日掲載)
第106回:ランサムウェアに身代金を支払ってはいけない
CyberEdge / 2020 Cyberthreat Defense Report
https://www.risktaisaku.com/articles/-/34871(2020年6月30日掲載)
注3)JPCERT/CC「ランサムウエア対策特設サイト」
https://www.jpcert.or.jp/magazine/security/nomore-ransom.html
注4)日本の大手損保会社3社のWebサイトには、身代金の支払いに関する記載がない。
東京海上日動火災保険(株)「サイバーリスク保険」
https://www.tokiomarine-nichido.co.jp/hojin/baiseki/cyber/
三井住友海上火災保険(株)「サイバー保険」
https://www.ms-ins.com/business/indemnity/pd-protector/
損害保険ジャパン(株)「サイバー保険」
https://www.sompo-japan.co.jp/hinsurance/cyber/risk/
また一般社団法人日本損害保険協会のWebサイトには、身代金がサイバー保険の補償対象にならないことが明記されている。
https://www.sonpo.or.jp/cyber-hoken/about/
注5)例えば下記Webサイト(Marsh社)には身代金の支払い(ransom payments)に関する言及がある。
https://www.marsh.com/us/services/cyber-risk/products/ransomware.html

















