

一般に階段を上がるのは、キツイものです。楽な方法はないかな?と、ネットを検索すると筋肉の鍛え方や、身体の使い方や、そもそも体重を落とすこと、など色々な指南が見つかります。見ていてそれぞれなるほど、と思ったのですが、ふと気づいたのは、インターネットは商売をして儲けたいという人々が多く発信する場ですから、何らかのサービスや商品に話がつながる情報も多いということです。
そこで自分の頭で考え直してみると、楽しく喋りながら上がるという小学生の頃には当たり前だった光景が浮かんできました。大人になってもそこそこ歳がいっても、人と夢中になって話しながら登る階段や坂は、何てことありません。
さて、比喩ではありますが、ガバナンスの質を上げていくための階段を上がるのも、実に大変な労力が要るものです。コーポレートガバナンスももちろんそうですが、サイバーセキュリティのガバナンスには、また独特の難しさがあります。世界的にも企業におけるサイバーセキュリティのガバナンスの質の向上が長年課題とされていますが、いったいどのような階段が何段あって、世界の一流企業は、どのくらい上まで行っているのでしょうか。そして楽な方法は本当にあるのでしょうか。
まずは、何階まであるのかということですが、いつもの通り、ISFの数え方をご紹介しましょう。
(ここから引用)
情報セキュリティガバナンスの5階梯を上り詰める
Published:March23,2023
SOURCE:Forbes
SteveDurbin,ChiefExecutive,InformationSecurityForum
情報セキュリティのガバナンスとは、さまざまなリスク軽減の取り組みを会社全体のビジネスと整合性のある戦略となるよう、束ねて方向付ける指針と言えます。とは言え、企業は絶え間なく変化する状況の中で活動するダイナミックな存在ですから、各社でサイバーセキュリティ機能の成熟度も異なり、優先すべき諸課題は一様でないこともあり、一口にガバナンスと言っても非常に難しいものがあります。
ガバナンスの方向性を誤ると、企業はさまざまなリスクにさらされ、セキュリティ体制全体が弱体化する可能性も出て来るわけですが、積極的にガバナンスに取り組むことによって、サイバー攻撃に対する耐性を高め、ひいては長期的なビジネスの成功に大きく貢献することにつなげて行くことができます。
では、どうしたら会社として、積極的にガバナンスに取り組んでいけるのでしょうか?それについては、情報セキュリティ担当者の能力とスキルが高まるだけでなく、情報セキュリティ機能が成熟していくことに秘訣があると言えるでしょう。
セキュリティ成熟度の5階梯と、ガバナンスへの作用
企業におけるセキュリティの成熟度は、5階梯に分類することができます。さっそく、それぞれの階梯はどのようなものか、情報セキュリティを自社の目標や戦略とうまく連携させるためには、どのような戦略をとればよいかをご説明していきたいと思います。
1.アドホックなガバナンス(1階)
新興企業や中小企業においては、ガバナンスが未発達な状態にあることは珍しくはありません。そうした企業は、セキュリティの行動様式においても同じ特徴が見られますが、ポリシーやコントロールやアクションといったものが会社の安全性を高めているのかどうかを見極めるという考えは無く、さまざまな活動が無秩序に混在している状態です。
この段階においては、情報セキュリティの機能も専門部隊としては存在せず、ほとんどの担当者は、計画的にガバナンスにかかわるよりも、むしろシステムの維持運用に多く携わっている状態です。
こういう状態にある場合、まずは、すべてのセキュリティ活動をログや記録で保持し、何が何故行われたのかを明示することが望まれます。また、セキュリティ担当者のスキルや能力について記録しておくことも望まれます。そうすることで、現時点でセキュリティが機能として行えていること、今後すべきこと、そしてそれが実行できるかどうか、の間にどれくらい開きがあるかが明らかになるからです。
2.基本的な体制とプロセスの確立(2階)
この段階になると、場当たり的にバラバラに対応していた状態のガバナンスから一段上がったことを意味します。セキュリティ機能がこの階層を目指す動機は幾つかあります。突然規制当局に対応しなければならなくなった、重大なインシデントが発生してセキュリティの行動様式についてメスが入った、企業買収によって従来のガバナンスプロセスに変化がもたらされた、などが挙げられるでしょう。
この場面では、セキュリティ実務に関する理解は得られつつありますが、ポリシー、スタンダード、そしてコントロールが従業員の日々の業務をこなすのにどう影響するかについては、それほど理解されているという訳ではありません。
そこで、まずセキュリティ機能が基本方針を定義し、自社がコンプライアンスや規制上の義務を確実に果せるようにして、正しくサイバーセキュリティをすることはどういうことなのか、という基本的な期待値を設定することが重要になってきます。これには、個別のポリシー策定を行うべき人々の名前を明記することも含まれます。セキュリティ機能は、ポリシーをアーカイブする全社リポジトリを作成し、ポリシー案が出されると、誰が、なぜ、何を、いつ、どこで、どのようにセキュリティに対処するのかを確認できるようにします。また、セキュリティ機能は、各ポリシーを採用することで今の仕事のやり方がどうなるのか、影響と効果についても評価を加え、ポリシー群を定期的に改善するための見直しプロセスも確立します。
3.基本を超えていく(3階)
ここまで来ると、情報セキュリティ部門におけるものの考え方は、微妙に、しかし重要な変化を遂げます。情報セキュリティ部門は、もはや自分自身の地位を向上させることに関心を持つことはなく、目線を高く、より広く会社全体や、経営戦略およびその戦術に関して、自分たちが貢献できることは何かを問い始めるのです。
この段階になると、セキュリティのルールや規制の適用対象となる、セキュリティチーム以外のステークホルダーとのより良い関係が求められます。
また、このような視点からビジネスを掘り下げることで、セキュリティチームとして、指針を具体的な行動に移すことがやり易くなります。そして、このレベルまで来ると、セキュリティ機能は陣容も責任も大きくなってきます。こうして責任、監視、関与領域が拡大する中では、セキュリティ機能をIT部門から切り離し、他の部門とより自由に連携できるようにする一方、IT部門との連携関係も維持し、ポリシー、リスク、ガバナンスに関する助言を継続できるような構造改革を実施することが考えられます。
4.拡大しつつ成熟していく(4階)
この段階になると、妥当性や有用性においてガバナンスの適用対象の範囲を広げるということが必要になってきます。情報セキュリティの懸念事項は今や、業務計画、プロジェクト管理、および生産プロセスに組み込まれていきますから、人々は言わば日々の業務の中でセキュリティ担当者と絶えず接点を持つようになってきます。
このような日々の接触を通じて、セキュリティ担当者自身もさらに成長し、会社全体に関する知識を深め、日々のビジネスにある懸念事項や、そこから生じるリスクについて、より深く理解することができるようになります。
こうして情報セキュリティの機能が具体化してくると、運用に携わるスタッフはIT部門に残り、ポリシーや保証、アドバイスに携わるスタッフは中核人材としてセキュリティユニットに留まることになります。この段階まで来ると、ガバナンス機能が、社外第三者に関連したリスク認識を含め、会社全体の意識改革やセキュリティに適った行動様式を押し進める力を付けてきます。
5.ガバナンスを定着させ、影響力を維持する(5階)
この段階まで来ると、セキュリティガバナンスが高度に成熟していることが、はっきりと示されるようになります。セキュリティ機能は、自らが影響を及ぼそうとしてきた経営戦略から別枠の話と見なされるのではなく、今や企業の組織構造や経営方針にしっかりと織り込まれた存在となっています。ガバナンスは、企業の全社的な事業方針と整合しているため、以下のような機能が発揮されることになります。
・日頃からリスクの特定と対処を支援する
・新たなプロジェクトについて、そのリスクに関する助言を行う
・今も続くリスクや脅威に機敏に対応できるよう、体制を整える
・現行の統制手順が現在のリスクレベルに対して適切であるかどうかを実証する
・会社全体にセキュリティ行動が確実に浸透するよう、業務の進め方を整備する
さらに、主な規制当局と密接な関係を築くことができるようになります。実際、成熟した企業の中には、規制当局からの指令よりも先に進んでいるところもあります。
積極的にガバナンスに取り組むことで、戦略の実現に貢献し、企業がリスクを克服し、不測の事態からも迅速に回復するためのツールや業務態勢が整うという成果が得られるのです。
もちろん、ガバナンスはここで終わりではありません。次のステージでは、より持続可能な未来を追求する一環として、サイバーセキュリティの倫理とサステナビリティの問題に取り組むことになるでしょう。
(引用おわり)
さて、冒頭に呟いた問いですが、実務の世界が多様であることを横に置いて言えば、多くのISFメンバー企業は4階あたりにいる会社が多いようです。逆に言えば、5階という、まだまだ高みに登らなければいけない胸突き八丁で苦労している訳です。
そうは言っても、世界の仲間と駄弁りながら楽しく登る知恵があれば、またやる気も出てきます。とは言え、やはりオンラインだと今一つ盛り上がりませんね。場面設定も大事です。
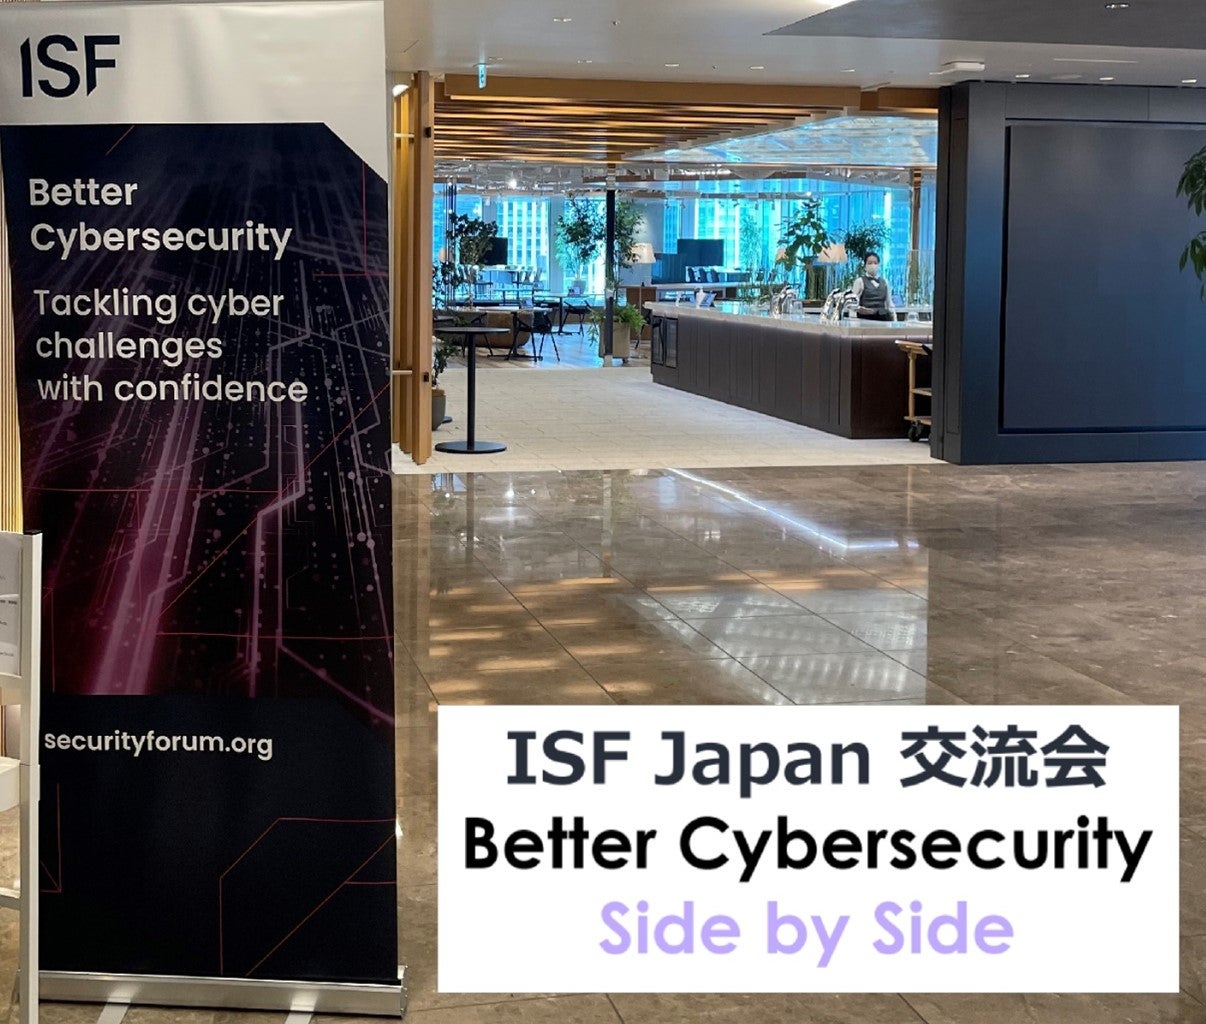
先日、東京は東海道の出発点の地に立つ、最も現代的で瀟洒なビルの会議室をお借りして、ISFの日本メンバーである超一流企業のサイバーセキュリティリーダーの方々にお集まり頂きました。テーマはBetter Cybersecurityのための協働、Side by Sideです。ISFのグローバルに織り込まれた信頼関係の網を上手に利用してセキュリティガバナンスの高度化に向けて、楽しく登っていきましょう、という案配です。喋れば喋るほど、情報が返ってきます。横で見ていても楽しさと知恵が同時に行き交っていて、時間があっという間に過ぎていきました。ただ、セキュリティも各論に入るとさまざまな流派があります。仲間と本音で話すにも、それぞれが違う言葉で話していては通じません。ISFの言語はビジネス言語ですから、国境や産業や企業の生きざま、或いは職能を超えて通じるので、日本に居ながらにしてユニバーサルという訳です。
小原:hiro.ohara@securityforum.org

















