
生体認証技術の活用分野
前回、生体認証が必ずしもセキュリティ性を向上させるわけではなく、むしろセキュリティ低下を招く場合もあることを述べた。では、生体認証は何のために開発され、どのように利活用するべきなのだろうか。
最初に断っておくが、生体認証技術は極めて重要な技術であり、使い方を誤らなければセキュリティ性を向上させ、安全を目指せるものである。重要なのは、生体認証とは本人識別技術であり、認証手段としての利活用は限定的であるという認識に立つことだろう。
本人識別手法としての生体認証は、古くから犯罪予防、犯罪捜査に使われてきた。それは現場に残った指紋と本人の指紋との照合や、血痕からの血液型照合、監視カメラによる映像での本人識別、DNA鑑定のように犯行と犯人を結び付ける証拠として機能させてきた。
ただし、識別制度は高まってはいるが100%間違いないという結果ではなく、何%適合して確からしいというに過ぎず、自供も含めたその他の証拠と総合的に裁判で判断されるべき一つの要素なのである。
そしてあまり知られていないかもしれないが、最も技術発展に寄与したと思われる分野は、犯罪予防、特にテロ対策だと思っている。
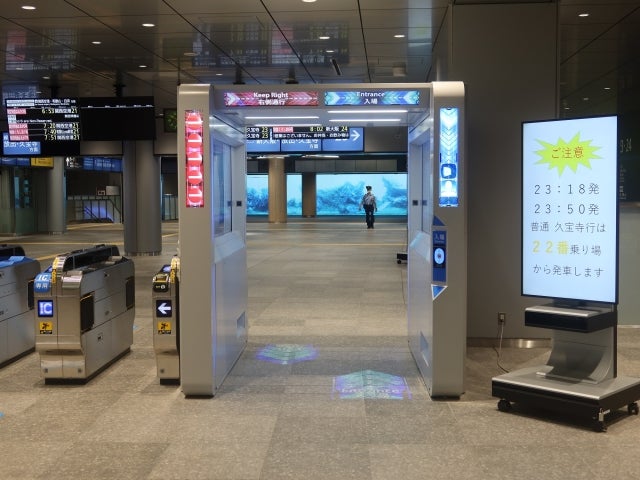
テロの予防は、いうまでもなく、犯行を事前に察知し抑えることである。その手段は、情報を収集すること、テロリストやブラックリストの人物の入国を阻止することなど、行動をトレースすることであろう。私の知る限り、空港での監視カメラ映像による本人特定は古くから利活用されていて、顔認証技術はその分野で進歩してきたと考えている。
空港警備においてテロリストが入国してきた場合、その人物がテロリスト本人であることを100パーセント特定することは困難である。偽造パスポートや偽名を使ったなりすましが想定されるからだ。
しかし、その状況で100パーセントでなくとも、例えば60パーセント本人らしいというだけでも、その人物の本人確認を厳しくチェックすることでリスクは減少させられる。他人の空似等の場合もあり得るだろうが、すべての人間に厳重チェックをするのは現実的ではなく、特定の対象に絞られることでチェックも有効になり、安全第一の観点を考えれば重要なのだ。
顔認証の顔パス利用による利活用例
このように進歩してきた顔認証技術が民生として利活用され、サービスとなったのはSNSの分野であろう。これはセキュリティや安全が目的ではなく、コミュニケーションの連携として、SNSにアップされた画像に写る顔画像が本人であり、ともだちであることを情報として示して、コミュニケーション活性化につなげようとするものである。
もちろん個人情報保護の観点は必要不可欠で、個々にセキュリティの設定は必要だろう。しかしSNSは本人の意思で個人情報を公開するものでもあり、その範囲を個々人に制限できる機能を備え、適切に運用される限り、コミュニケーション活性化に有益な技術サービスとなる。
また昨今ではいわゆる「顔パス」として、サインレスで顔認証を利活用するケースが増えてきた。筆者自身が通うゴルフ場やジムでも実際に導入されている。
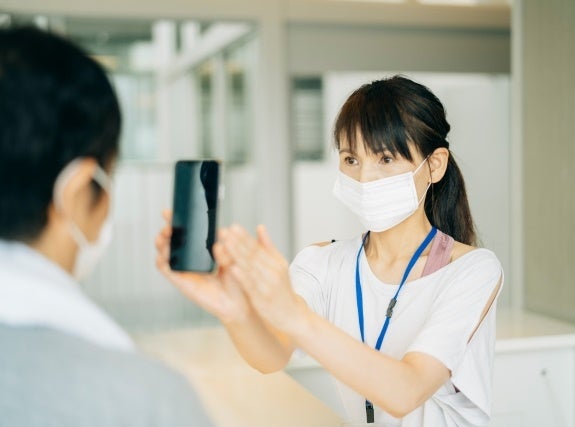
この仕組みは、コロナ禍における入場制限で非接触体温測定を行うシステムの普及をきっかけに増えている。体温測定と同時に顔認証をするのである。今現在、体温測定が必要なくなっても、顔パスとして便利に利活用されている。会員制クラブにおいて、フロントでサインをして入場する事務が顔認証で一発クリアされるから、事務負荷の削減と同時に、利用者の入場時のストレスを軽減する効果が高い。
これと同様のかたちで導入されているのが、マイナンバーカードの保険証利用における病院受付時の対応であろう。マイナンバーカードを保険証として窓口に提出すると同時に顔認証を行い、カードの所有者であることを照合確認する仕組みである。マイナンバーカードを提示し所有者本人であることを示す暗証パスコードを入力させる手間を省き、登録した顔写真と照合確認することでOKとする考え方である。
そこでは、パスコード入力と比較すると明らかにセキュリティは低下している。それでもその低下リスクを受容しても余りあるメリットがあるため、実運用されていることを認識するべきである。
まず、病院窓口でパスコード入力を行おうとすると、パスコード失念・喪失による回避策の運用がひんぱんになる。病院の現実を考慮すれば、一般のサービス利用よりもこの率が高くなることは想像に難くない。それこそ将来的にカード機能をスマートフォンに搭載し、ワンタイムパスの発行など2要素認証が実運用されない限り、結局救済策で事務負荷が増え、セキュリティも大幅低下させてしまう。
そして何より、ICカードに搭載された証明書を利用した認証システムで本人認証は行われているのであり、認証としては確立されている。唯一残るリスクは他人のカードを提示されたなりすましの場合だが、それは前述の顔パスで一定のリスクヘッジがなされている。そもそも、元々の紙や磁気カードの健康保険証と比較して、他人利用によるなりすましリスクは大幅に低下させているのである。
加えて、病院事務のバックヤードや健康保険事務におけるアンマッチは飛躍的に解消される。メディアは小さな綻びをことさら極大化して報じる傾向があるが、そんなことをいえば、以前の事務では比較にならないほどのアンマッチが発生し不正受給が確認できないレベルで発生していたのであり、比較すれば事務改善、セキュリティ向上の効果は大きいのである。
このように同じ技術を使っても実はまったく目的が異なる利活用方法があり、これらを同じ土俵で語るべきではないことがお分かりいただけたのではないだろうか。それぞれの観点でセキュリティ面や利便性に関して見極めれば分かることであり、それらを混同して部分的に言及していては本当の意味での検討はできない。
セキュリティに完全はなく常に改善するべき
これまで述べてきたように、同じ技術でも利活用される分野ごとに評価するべき観点や注意点が異なってくる。そして最も重視すべきは、技術そのものよりも、その技術をどのように実運用し、現実社会のなかでイレギュラーも含めたリスクにどう向き合い、同時にどう利便性を高めていくかという視点を持つことだ。
これまでの事例をみても自明だが、利便性が低ければ、実運用上でさまざまなイレギュラー対応が必要になり、それは結果としてセキュリティ性を損なわせることにつながる。どんな優れた技術を使っても同じである。
したがって、生体認証技術がハイレベルの技術であり、識別精度も以前に比べ格段に進歩しているといっても、それだけで安心するのは大きな誤解だ。むしろ、その時点で安心することで生まれる隙の方がセキュリティホールになり得る。しかし、ハイレベルな技術だからといって手軽な運用ができないわけではなく、使い方次第で無限の可能性はあるのである。
サイバー攻撃を仕掛ける側から見ると、これらの運用上の脆弱性を突くのが最も簡単な攻略方法だ。劇画のように正面からサイバー攻撃でシステムを突破する攻撃も盛んに行われているが、現実に効果をあげているのは実運用の隙間、特にイレギュラー対応を対象としたものが多いことを認識しなければならないだろう。
さまざまなサービス分野の要求レベルに応じた使い方を柔軟に使い分けることで、技術そのものの発展にも寄与できる。実運用の穴を防ぎつつ、継続的な技術向上につなげることが肝要で、そのためには利活用する側の認識が必要なのである。

















