

欧州連合サイバーセキュリティ機関(ENISA)(注1)は、サイバーセキュリティに関する最新動向や提言などがまとめられた報告書「ENISA Threat Landscape」を2012年からから毎年発表しているが(注2)、今回は特に運輸業界にフォーカスした報告書が発表された。
今回紹介させていただく「ENISA Threat Landscape: Transport Sector」は2023年3月に発表されたもので、2021年1月から2022年10月までの間に発生したサイバー・インシデントを調査対象としている。
なお本報告書は下記URLから無償でダウンロードできる。
https://www.enisa.europa.eu/publications/enisa-transport-threat-landscape
(PDF 50ページ/約3.1 MB)
EU加盟国の公的機関で発生したサイバー・インシデントは全てENISAに報告されることになっており、これが本報告書の主な情報源となっている。これ以外にも公開情報を中心に情報収集されているという記述があるが、基本的にはEUおよび周辺国で発生したインシデントが主な調査対象となっている。しかしながらサイバー・インシデントは国・地域の境界をまたいで発生しているものも多いので、本報告書の内容は日本企業にとっても参考になると考えられる。
以前に紹介させていただいた「ENISA Threat Landscape」2022年版(注2)によると、ENISAが把握しているサイバー・インシデント全体の中で、運輸業界で発生したインシデントは4%程度であり、データで見る限りでは単独で報告書をまとめるほどの存在感はない。しかしながら本報告書によると、2021年から2022年にかけて運輸業界におけるサイバー・インシデント発生件数が増加傾向にあり、その背景のひとつとしてロシアのウクライナ侵攻が影響していると考えられているとのことである。
まず図1はターゲットごとのサイバー・インシデント発生件数をまとめたもので、運輸業界におけるサイバー・インシデントの発生状況を概観できる図となっている。図中の数字は発生件数で、色分けは青色が航空、緑色が海運、オレンジ色が鉄道、水色が道路輸送となっている。また一番上の「Authorities and bodies」(公的機関や団体)の左側の赤い部分はこれら全てに影響があったものである。
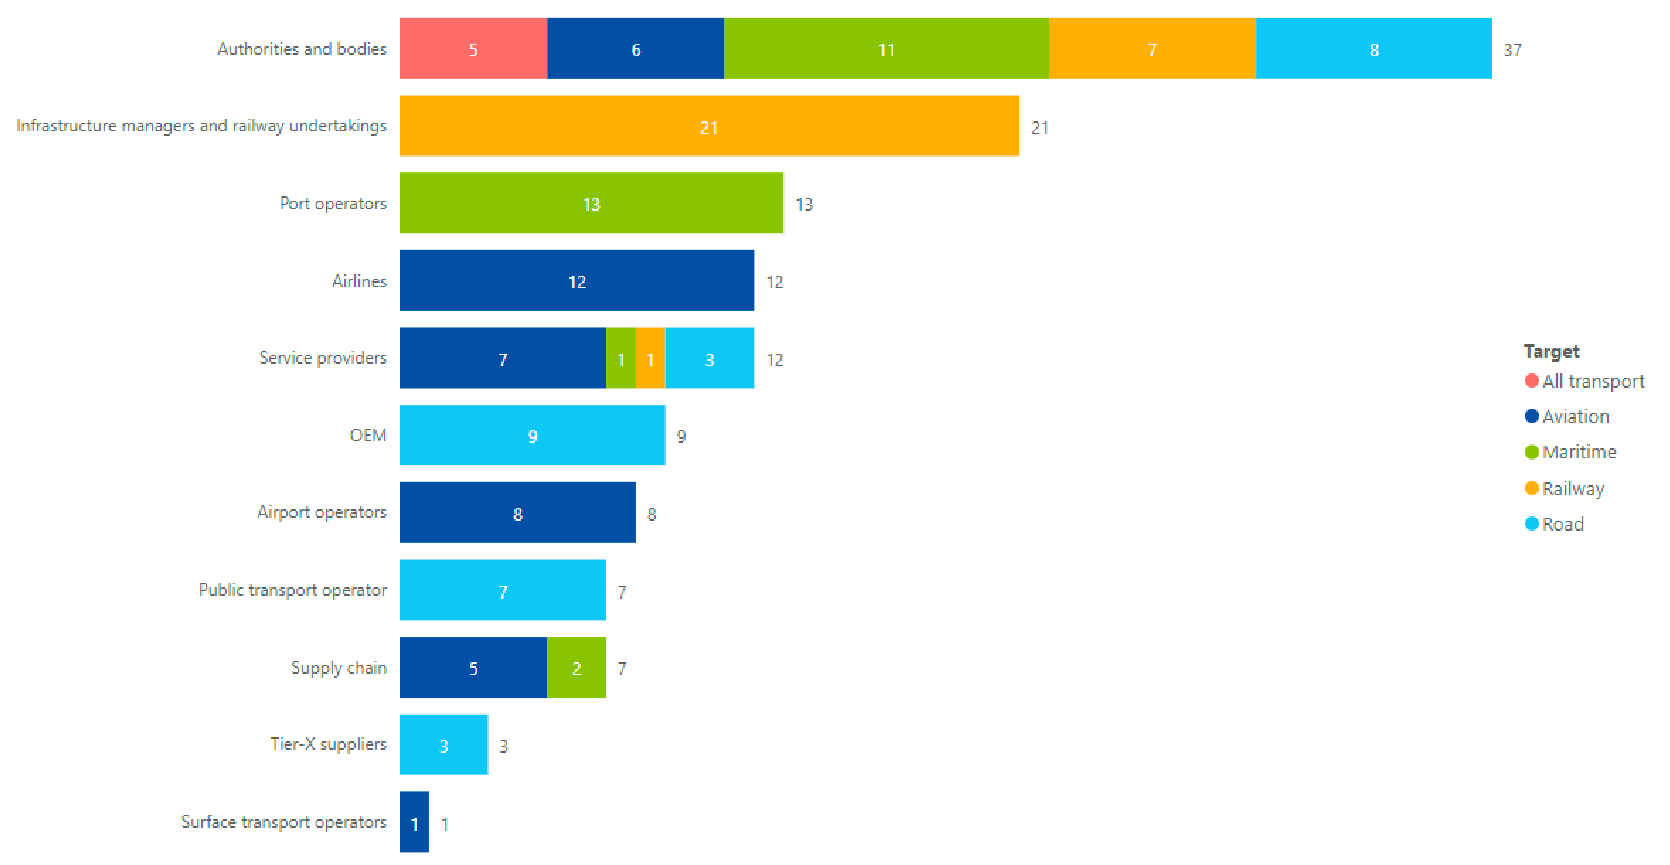
報告書に掲載されている図の解像度が粗いため文字の部分が読みにくいが、公的機関などがターゲットとなっているものが最も多く、次いで鉄道のインフラ管理や運行事業者、港湾運営者、航空会社、サービスプロバイダー(注3)などとなっている。
なお別の図では分野ごとの集計も示されており、航空関係が28%、海運が18%、鉄道が21%、道路輸送が24%となっており、航空関係がやや多いものの、特定の分野が飛び抜けて多いという訳ではない。
図の掲載は省略させていただくが、脅威(threats)の種類としてはやはりランサムウェアが38%で最も多く、次いでデータ関連の脅威(30%)、マルウェア(17%)、DDoS攻撃(16%)などとなっている。2021年から2022年への変化に関するデータを見ると、ランサムウェアとDDoS攻撃の急増が目立つ。
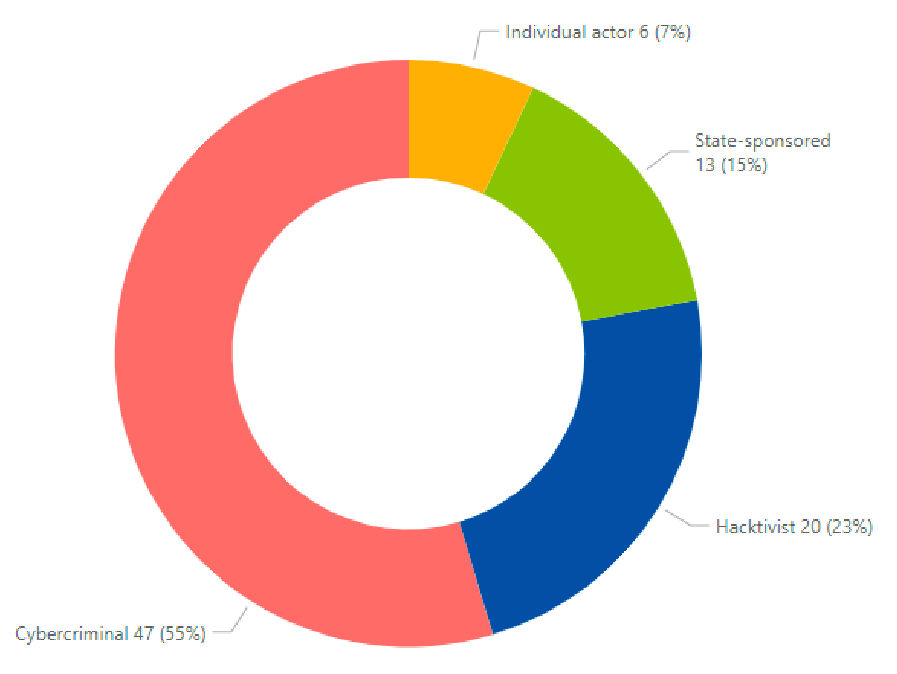
次に本報告書の中で筆者が特に興味を持った図を紹介させていただく。図2は誰がサイバー攻撃を仕掛けたか(Actors)をまとめたもので、犯罪者(Cybercriminal)が半数以上ではあるものの、国家主導のもの(State-sponsored)が15%、ハクティビスト(Hacktivist)が23%を占めている。ここで「ハクティビスト」とはハッキングとアクティビストの合成語で、政治的・社会的な主張を目的としてハッキング行為を行う者の総称である。
また図3はハクティビストによる攻撃のターゲットとなった国を地図上に示したもので、円の大きさが件数を表している。色分けの意味は図1と同じである。このようなデータを見ると、あらためてロシアのウクライナ侵攻が関連してサイバー・インシデントが増加しているという背景が見えてくる。
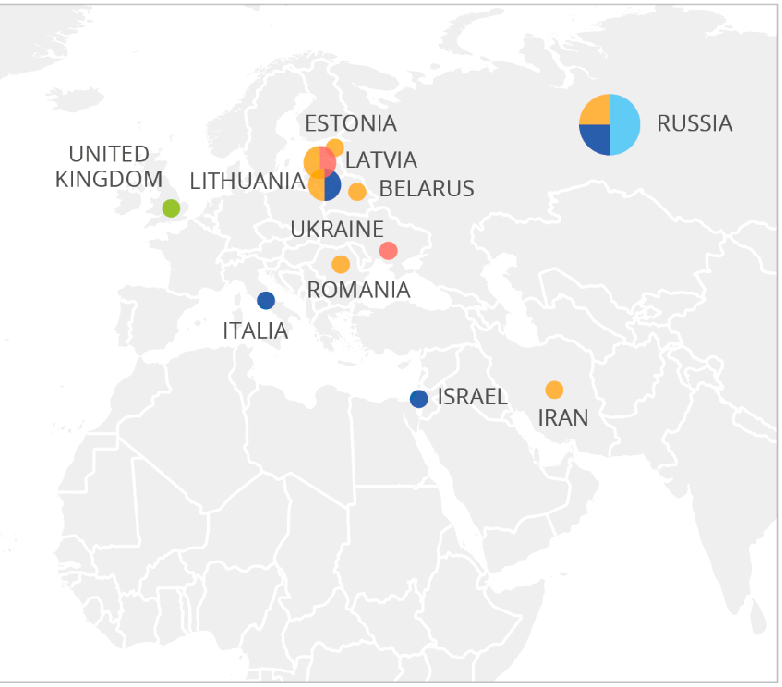
当サイトの読者の多くは日本の企業もしくは公的機関に所属されている方々だと思われるので、読者の皆様の組織がハクティビズムのターゲットとなる可能性は低いかも知れないが、地政学的リスクの高い国や地域でビジネスを展開されている企業であれば、現地のインフラや公的機関、企業などが狙われる可能性があり、その場合にはビジネス面にも間接的に影響が発生しうる。そういった意味では、このようなハクティビズムによるサイバー・インシデントが発生しているということも、リスクアセスメントにおいて考慮すべきとも考えられる。
なお巻末の「Annex」(付録)には、運輸業界で発生したサイバー・インシデントのリストが6ページにわたって掲載されている。ここには2021年から2022年にかけて発生した95件のサイバー・インシデントが掲載されており、そのほとんどに関して情報元のWebサイトへのリンクが記載されているので、事例集としての利用価値もある。特に運輸業界や物流関係の方々を中心に、多くの皆様にご一読をお勧めしたい。
注1)ENISAの正式名称はEuropean Union Agency for Cybersecurity(欧州連合サイバーセキュリティ機関)だが、旧名称であるEuropean Network and Information Security Agency(欧州ネットワーク・情報セキュリティ機関)の略からENISAと呼ばれている。 https://www.enisa.europa.eu/
注2)ENISA Threat Landscapeの2022年版は本連載でも次の記事で紹介させていただいた。
第202回:欧州連合サイバーセキュリティ機関による年次報告書(2022年版)
ENISA / Threat Landscape 2022
https://www.risktaisaku.com/articles/-/74453 (2022/11/24 掲載)
注3)「Service providers」にどのようなものが含まれるか、具体的な記述はないが、恐らくチケット予約・販売など運輸関係のサービスが幅広く含まれているものと思われる。

















