

今回紹介させていただく報告書は、IoTネットワークのセキュリティー対策を専門とするNozomi Networksが2021年7月に発表した「OT/IoT Security Report」である。
タイトルにある「OT/IoT」という表現のうち、「IoT」は「Internet of Things」の略であり、読者の皆さまの多くが既にご存じなのではないかと思うが、さまざまなセンサーやデバイスをインターネットにつないで活用する技術である。「OT」とは「Operational Technology」の略で、工場や社会インフラで使われている設備やシステムが最適に動作するよう制御するための運用技術を指す。
本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://www.nozominetworks.com/ot-iot-security-report/
(PDF 39ページ/約 6.2 MB)
本報告書は主に次の3つのセクションから構成されている。
・ランサムウェア
・脆弱(せいじゃく)性分析
・IoTセキュリティーカメラ
2つ目の「脆弱性分析」の部分はサイバーセキュリティーの専門的な内容が多く、正直申し上げて筆者にも理解できない内容が多いので、本稿では「ランサムウェア」と「IoTセキュリティーカメラ」の部分を中心にナナメ読みしていきたいと思う。
ランサムウェアとは、2017年ごろから被害例が急増して世界的に注目されるようになったもので、コンピューターの操作をロックしたりデータを暗号化してデータへのアクセスができないようにし、これらの解除と引き換えに身代金を要求するものである(注1)。
2021年にも既に多くのランサムウェア事件が発生しているが、最も世界で注目された事件の一つは、2021年5月に米国のコロニアル・パイプライン(Colonial Pipeline)がランサムウェアによる攻撃を受けたことによって、米国東海岸における燃料供給が数日間にわたって停止した事件である。この事件は「DarkSide」という犯罪者グループによる攻撃であったが、最近はランサムウェア攻撃の分業化が進んでいるという。
図1はそのようなランサムウェア攻撃の分業の例であり、本報告書では「Ransomware as a Service」(略称:RaaS)と読んでいる。図のいちばん上にある「Ransomware Group」が、多額の身代金を払える財力を持つターゲットを選んで攻撃を仕掛け、身代金を受け取るという主導的な役割を担っている。
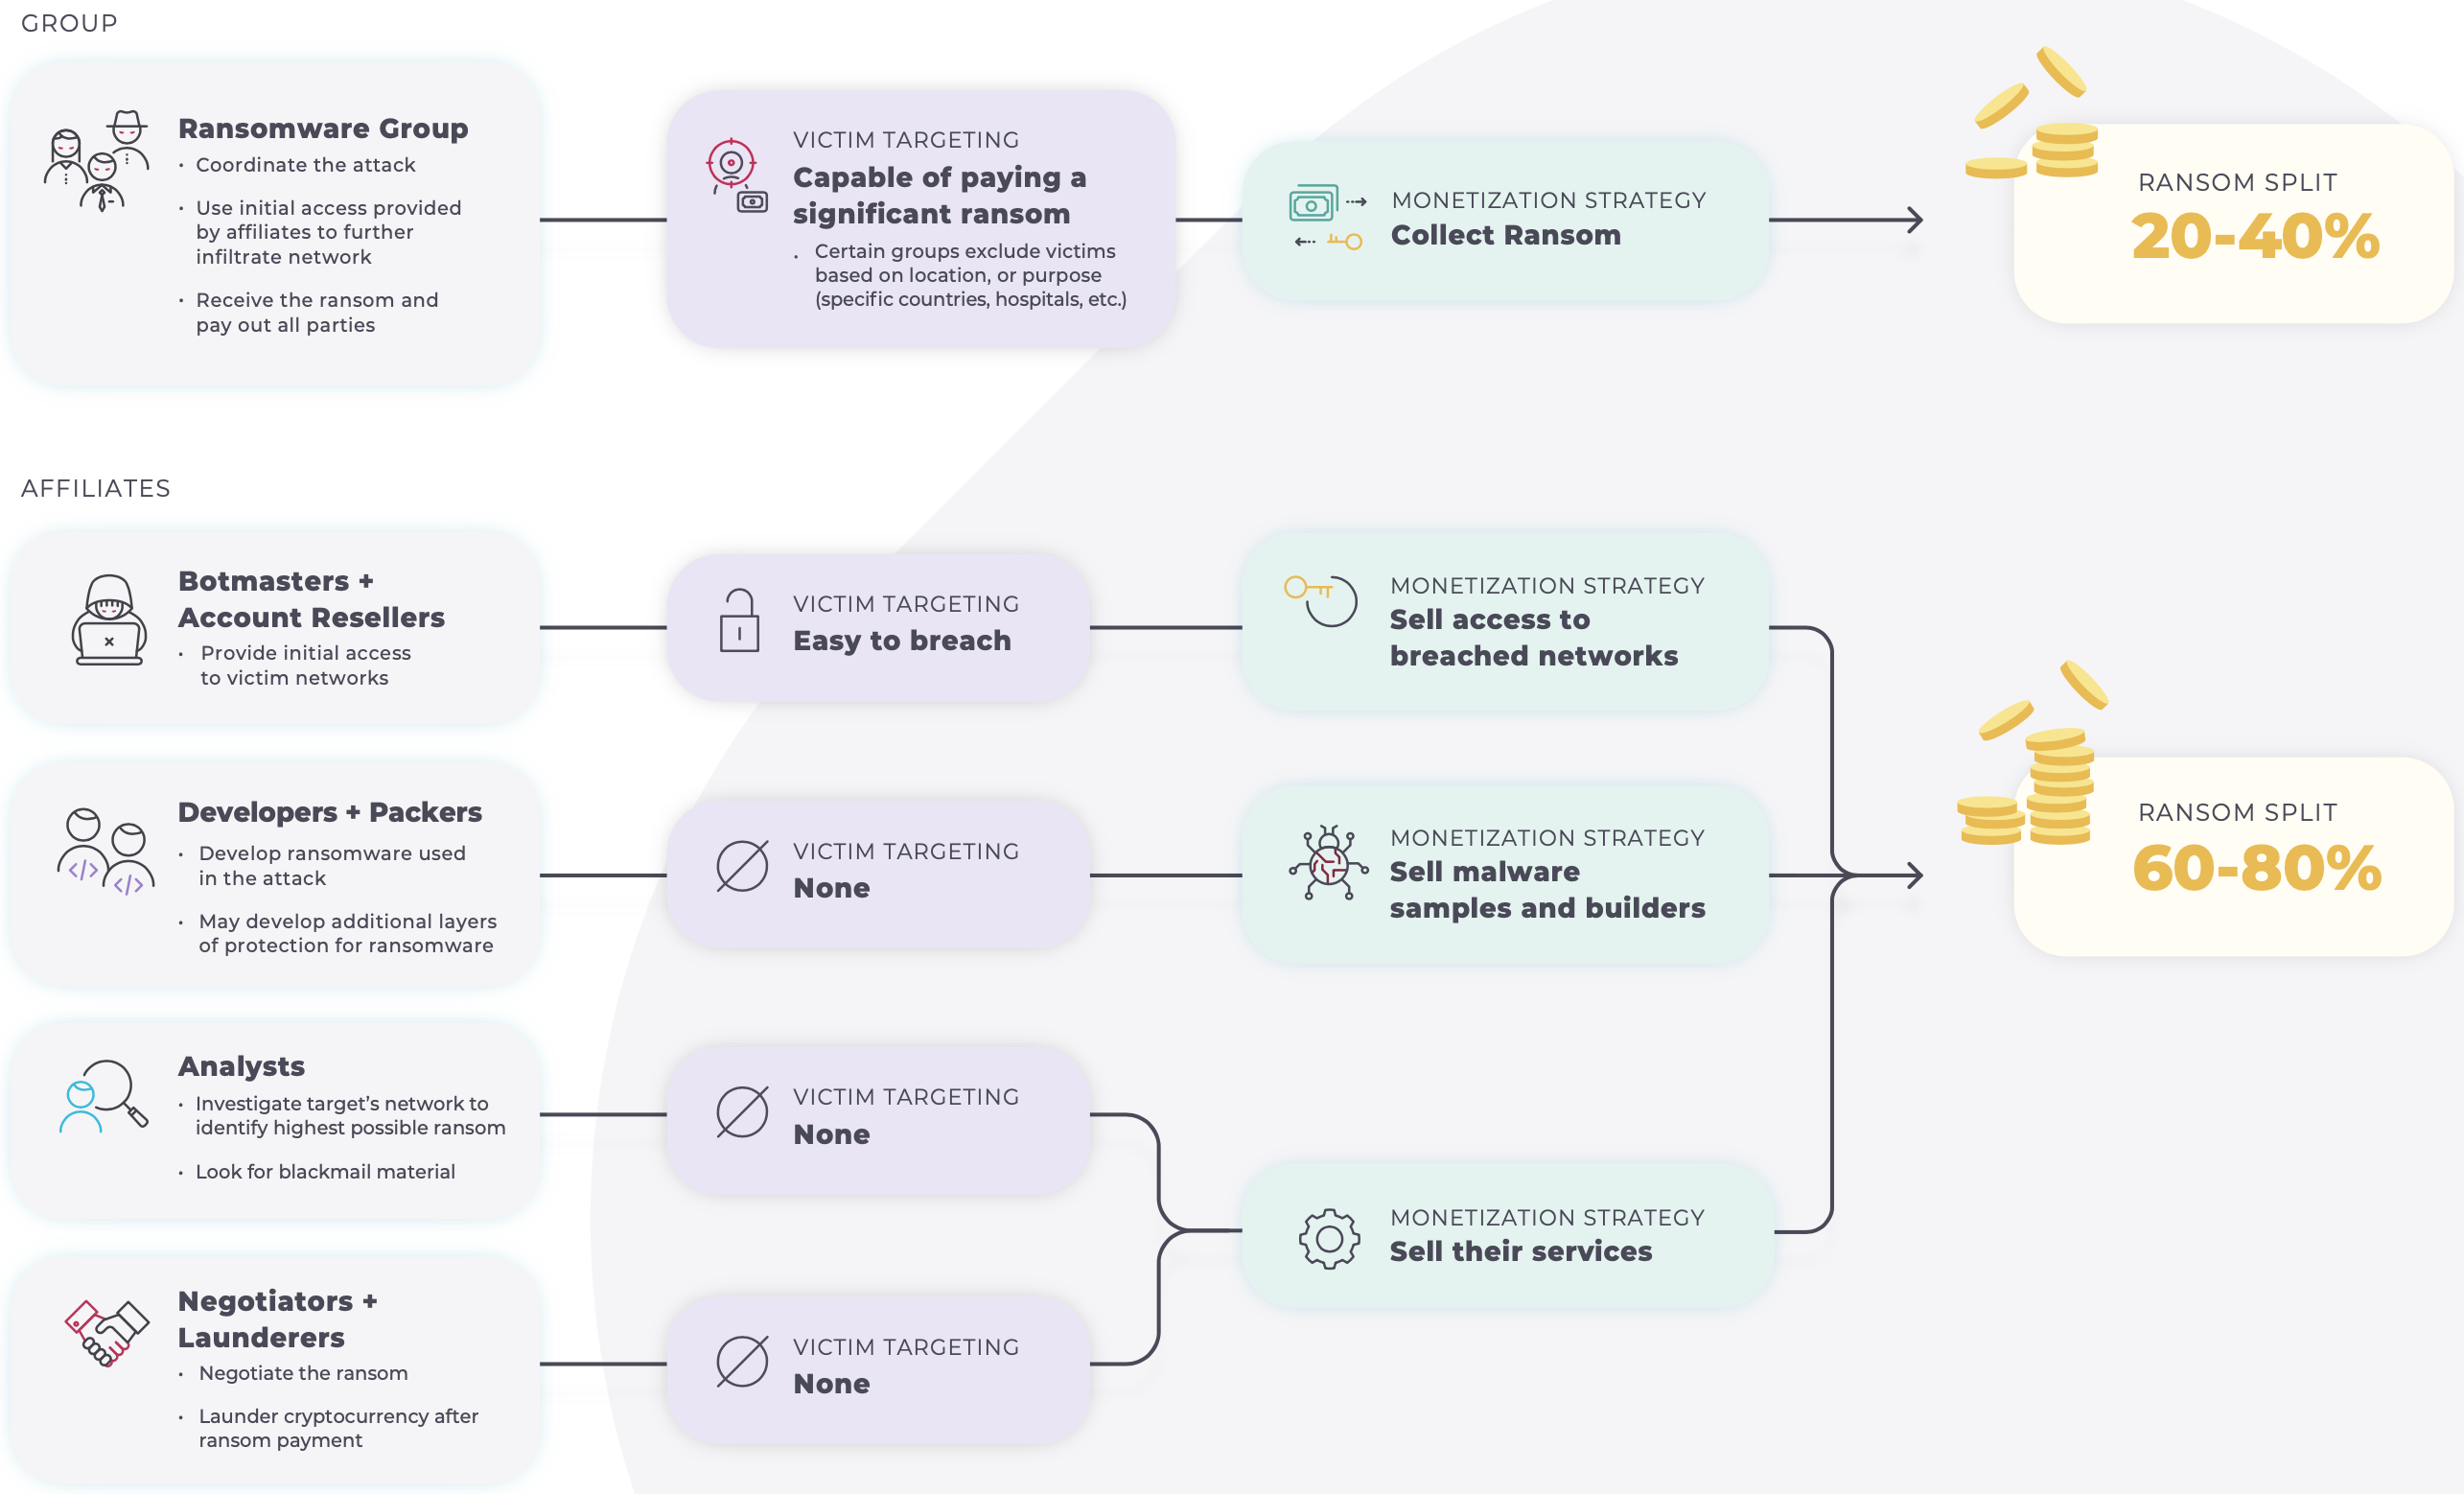
一方、下の方に書かれているのは、ランサムウェアおよび関連ツールの開発、ターゲットのネットワークへの侵入、侵入に必要な情報分析、身代金の交渉、受け取った身代金のマネーロンダリングといった役割分担である。これらは必ずしも固定的なメンバーではなく、案件ごとにこれらの分野に長けたメンバーが集まって、成功したら報酬を山分けするという仕組みになっているようである。
このような形で、それぞれの分野で高度な技術を持つメンバーが集まることによって、ランサムウェアの攻撃がより高度になっていくので、ターゲットになりうる企業側としては従来以上に対策に力を入れていく必要があるであろう。
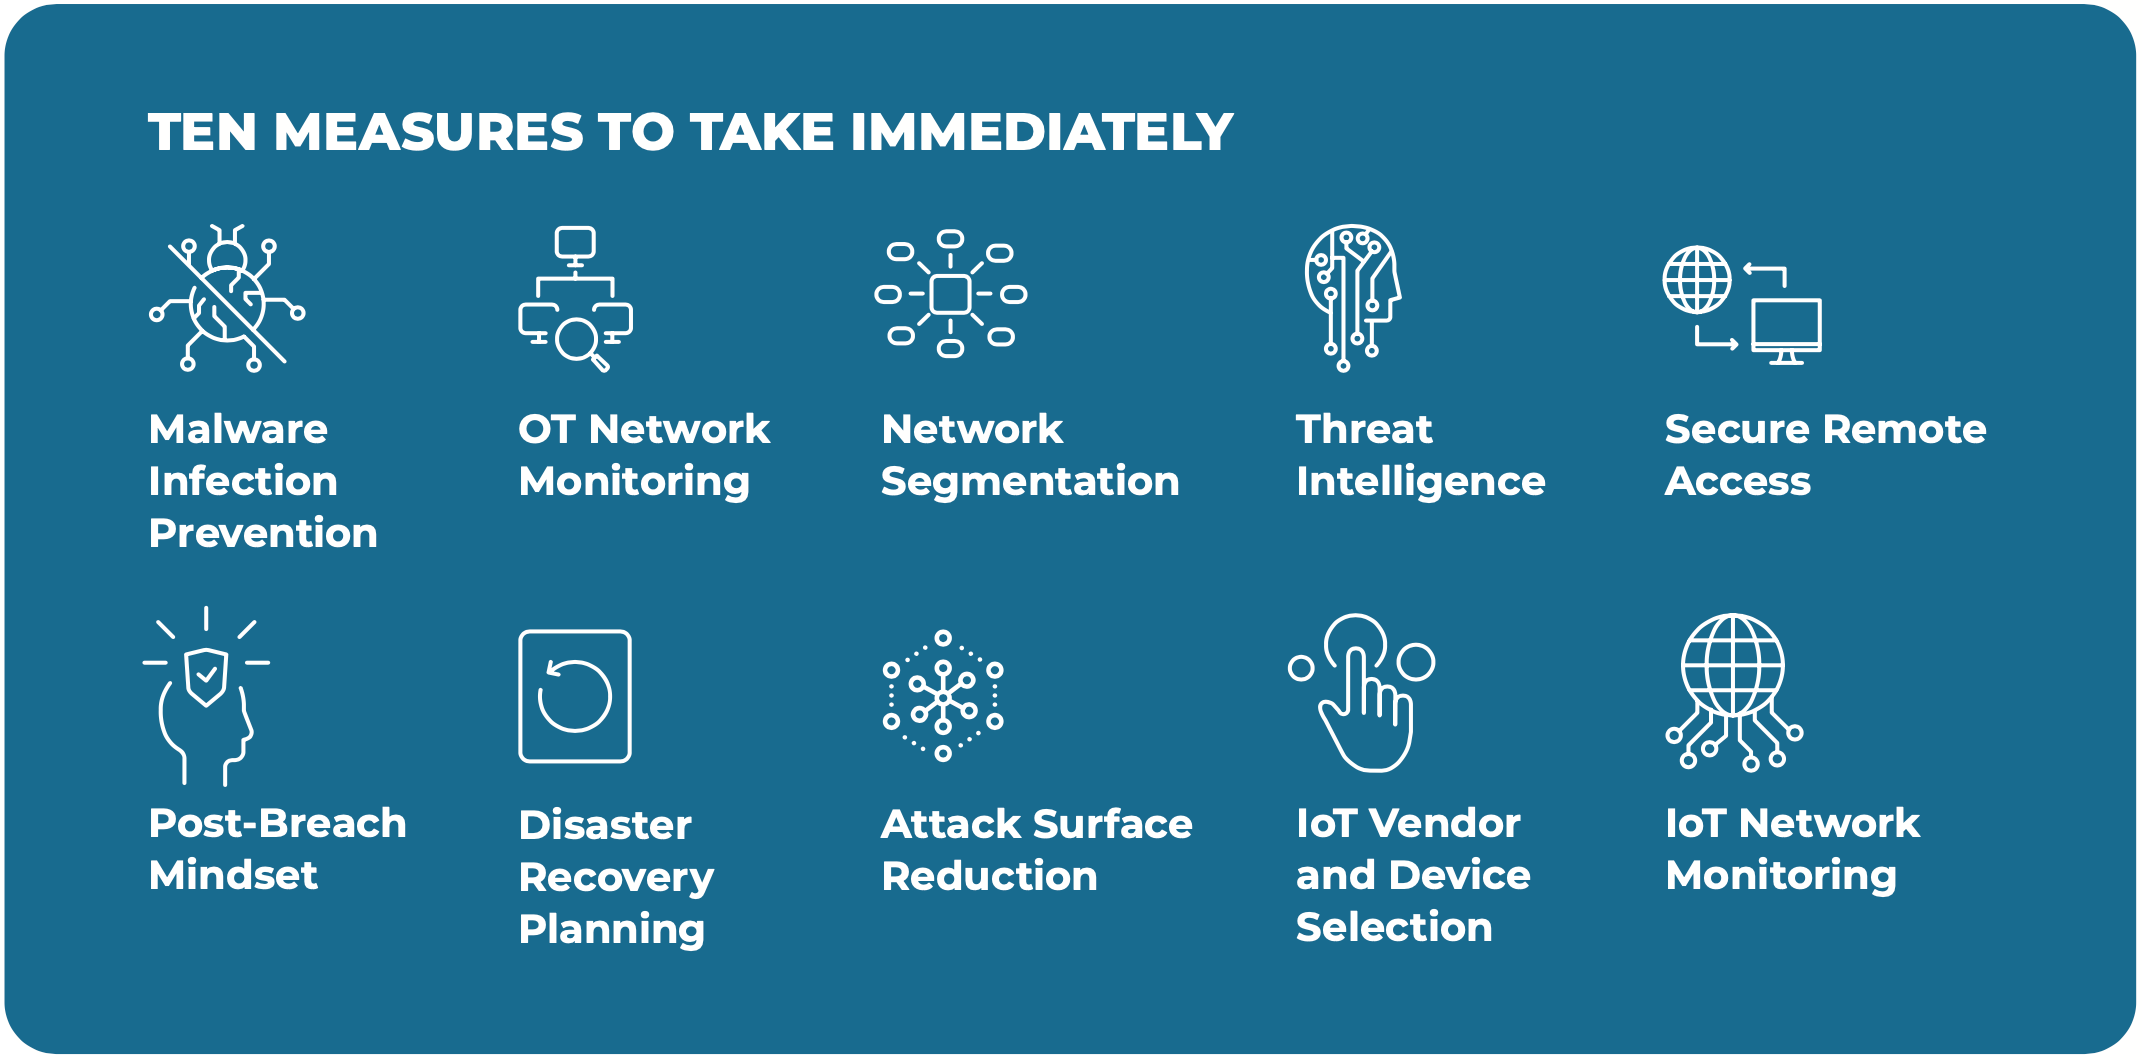
なお、図2はこれまでのランサムウェア事件を調査した結果からNozomi Networksが推奨している、10種類のランサムウェア対策である。これらのうち特に「OT Network Monitoring」や「IoT Network Monitoring」がNozomi Networksの強みであるが、「Post-Breach Mindset」(攻撃された後のことを考えておく)や「Disaster Recovery Planning」(災害からの復旧のしかたを計画しておく)は事業継続マネジメントにも通じる部分であると考えられる。これらの詳細については本報告書本文をご参照いただきたい。
次に、IoTセキュリティーカメラについては、Nozomi Networksが発見したという、ピア・トゥ・ピア(P2P)での接続に関連する脆弱性が本報告書中で3件紹介されている。図3はそのうちの一つであり、このような脆弱性を利用して、カメラで撮影された映像に不正にアクセスされる可能性があるという。
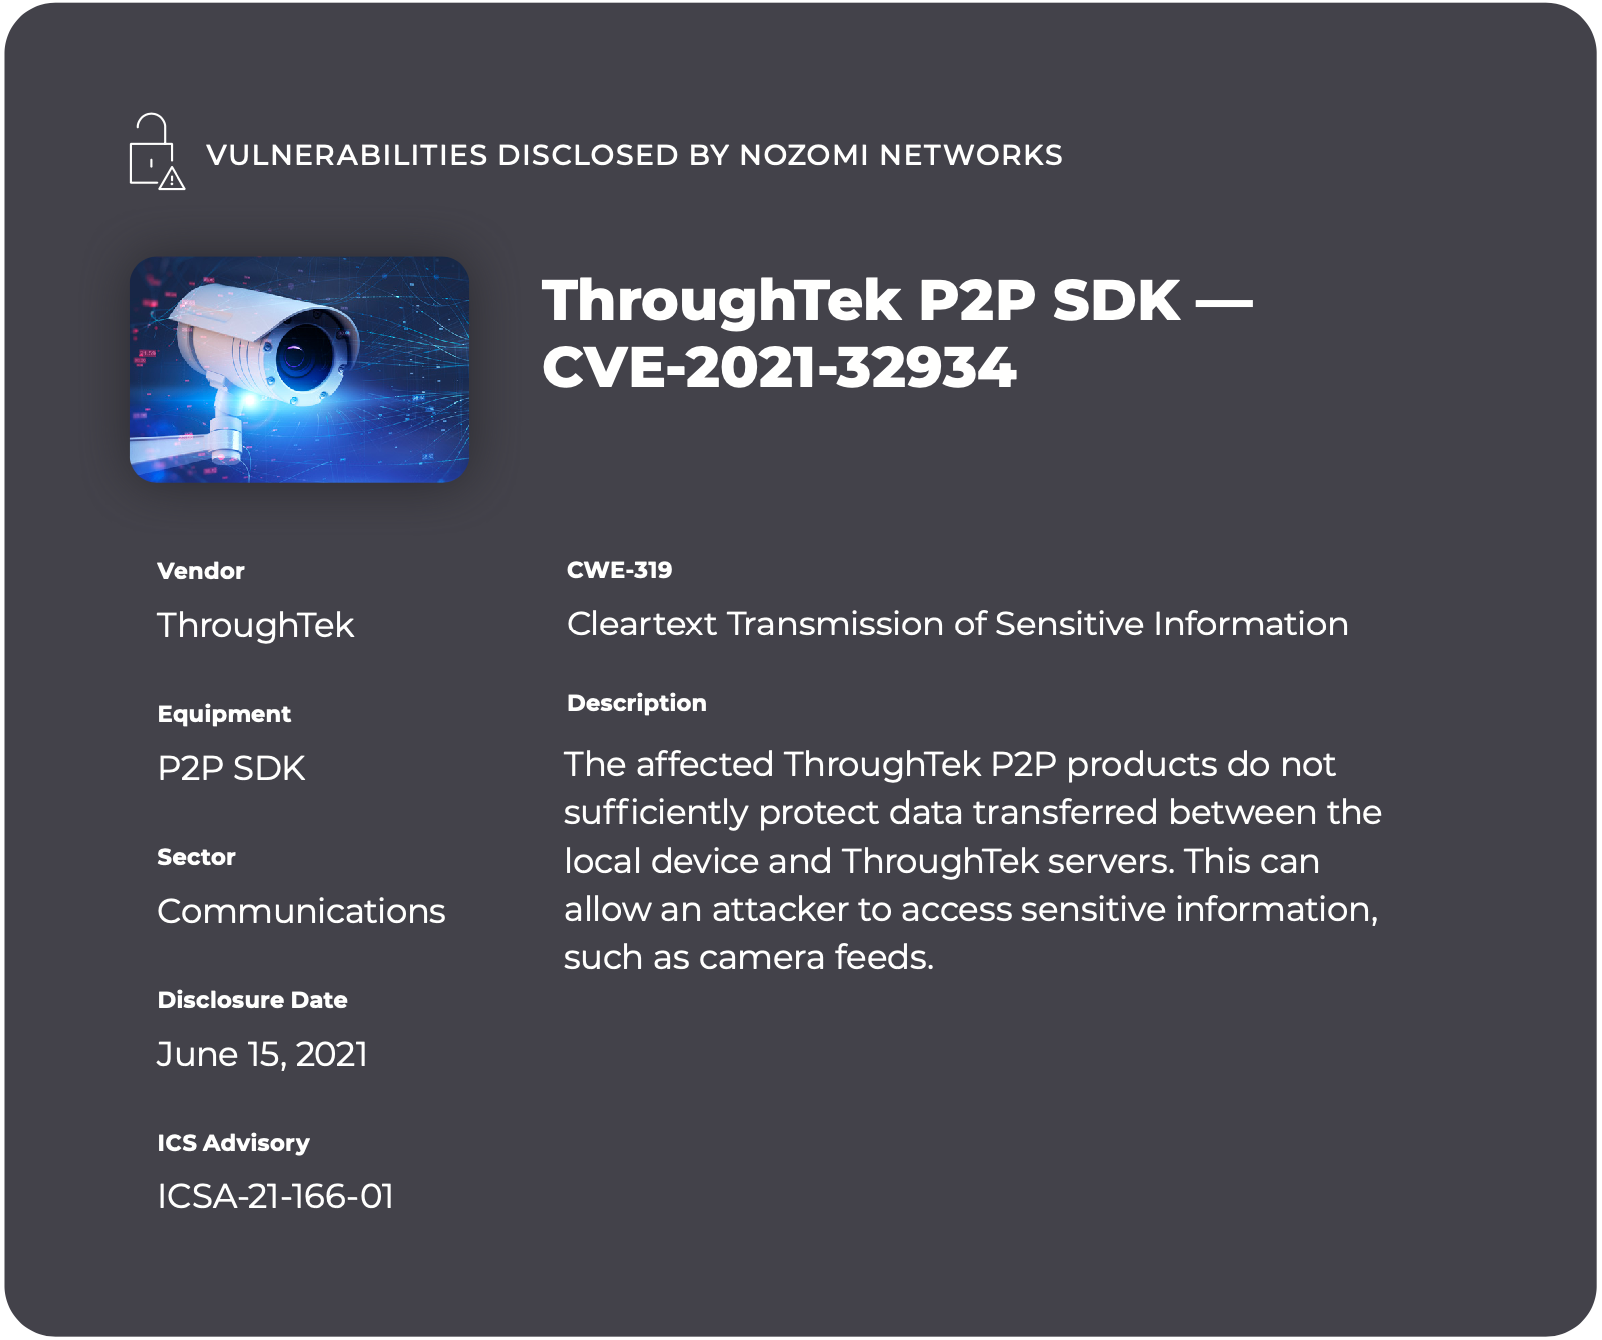
図3で示されている、ThroughTekが開発したソフトウェア開発キット(SDK)は、多くのメーカーにOEMで供給されているため、さまざまなメーカーから販売されているIoTセキュリティーカメラに影響があるということが指摘されている。また、実際に15万台ものセキュリティーカメラに不正アクセスされた事例も紹介されている。
このような脆弱性があることを踏まえて、本報告書では、特に社会インフラや企業、政府機関など、機密性の高い場所で使われるセキュリティーカメラを設置する場合に、次のような対策を講じることが推奨されている。
1. カメラを選定する際に、どのようなセキュリティー対策が講じられているかなどをカメラの販売者に確認すること(本報告書中には具体的な質問例も示されている)
2. IoTセキュリティーカメラを含むネットワークを常時監視すること(ちなみにNozomi Networksはそのようなネットワーク監視システムを提供している)
一般家庭で防犯の目的で設置されるようなカメラであっても、プライバシーにかかわる映像が流出するリスクをゼロにすることはできないが、上のような対策(特に2の常時監視)にコストをかけるのも現実的ではないと思われる。したがって一般家庭などにおいては、プライバシーにかかわる部分が映らないようにカメラの角度を工夫するなどといった対策方法が現実的であろう(これは筆者の私見である)。
IoTに関わるセキュリティーに関しては、他にも多くの組織からさまざまな注意喚起が行われており、また対策に必要なソリューションもさまざまな企業から提供されている。したがって、特に社会インフラを担っているような組織においては、想定していなかったという言い逃れができない状況になっていると認識すべきであろう。本報告書に書かれていることも参考にしながら、多くの組織において対策が講じられ、より安全にIoTやOTが活用されて、より効果的で便利な社会が実現されることを願っている。
注1)ランサムウェアについては、関連する調査報告書を昨年にも紹介しているので、併せてご参照されたい。
第106回:ランサムウェアに身代金を支払ってはいけない
CyberEdge / 2020 Cyberthreat Defense Report
https://www.risktaisaku.com/articles/-/34871(2020年6月30日掲載)

















