

本連載ではこれまでにランサムウェアに関する調査報告書をたびたび紹介してきたが、今回取り上げる Titaniam 社の報告書は、特にランサムウェアによる情報盗難(exfiltration)と、そのデータを使った「ゆすり」(extortion)に主眼を置いて調査された結果をまとめたものである。
ちなみにタイトルにある「exfiltration」とは、敵の支配下にあるエリアから何かを盗み出すという意味である。一般的には「情報漏洩」は「data breach」や「data leak」などと表現されることが多いが、「breach」は従業員のミスなどによって意図せず情報が漏れてしまうようなケースも含まれるし、「leak」は主に内部者が意図的に情報を漏洩させる場合に用いられる。一方ランサムウェアによる情報盗難において、何らかの方法で外部者によって意図的に情報が盗み出されるため、これらと区別するために「exfiltration」と表現されていると思われる。
本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://titaniam.io/state-of-data-exfiltration-and-extortion-2022/
(PDF 10ページ/約5.4 MB)
調査は CENSUSWIDE という調査コンサルタントに委託されて実施されている。調査対象は米国企業の情報セキュリティ専門家107人とのことであり、回答者の業種については記載がないが、全米各地から網羅的に回答が収集されたことが示されている。
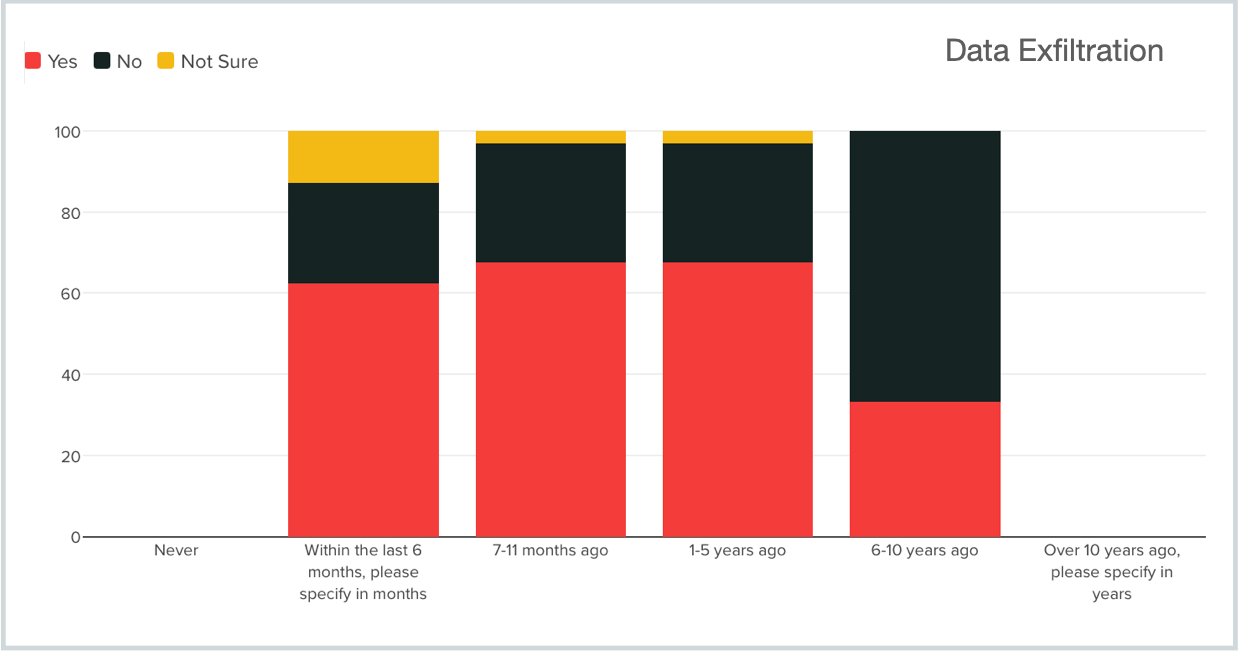
まず、ランサムウェアの被害にあった経験がある回答者のうち、実に約6割が情報を盗み出されたと答えている。図1はランサムウェアの被害にあった回答者に対して、情報の盗難があったかどうかを尋ねた結果である。回答結果はその被害にあった時期を横軸として整理されているが、これを見るとデータを盗み取られたというケース(図の赤色の部分)が、5年前を境に40%弱から 60%強に急増していることがわかる。
そして、盗難されたデータが身代金を要求する際のゆすりに使われているという。これは容易に想像できることだが、単にコンピュータやデータを暗号化して使用不能にするよりも、重要なデータを盗み出し、そのデータを外部にさらすことをほのめかして脅した方が、身代金の交渉が有利になる。つまりランサムウェアの手口が次のような3段階になってきているということである。
第1段階:標的となっている組織のネットワークに侵入し、価値の高いサービスや資源、データを特定する
第2段階:ゆすりに有効なデータを盗み出す
第3段階:価値の高いサービスや資源、データを暗号化して身代金を要求する
一般的にランサムウェア対策としては、外部からの侵入を防ぐこととデータのバックアップをしておくことが中心に考えられているが(注1)、このような手口を想定すると、データを盗み出されるリスクを想定した対策を講じることも有効になると考えられる。
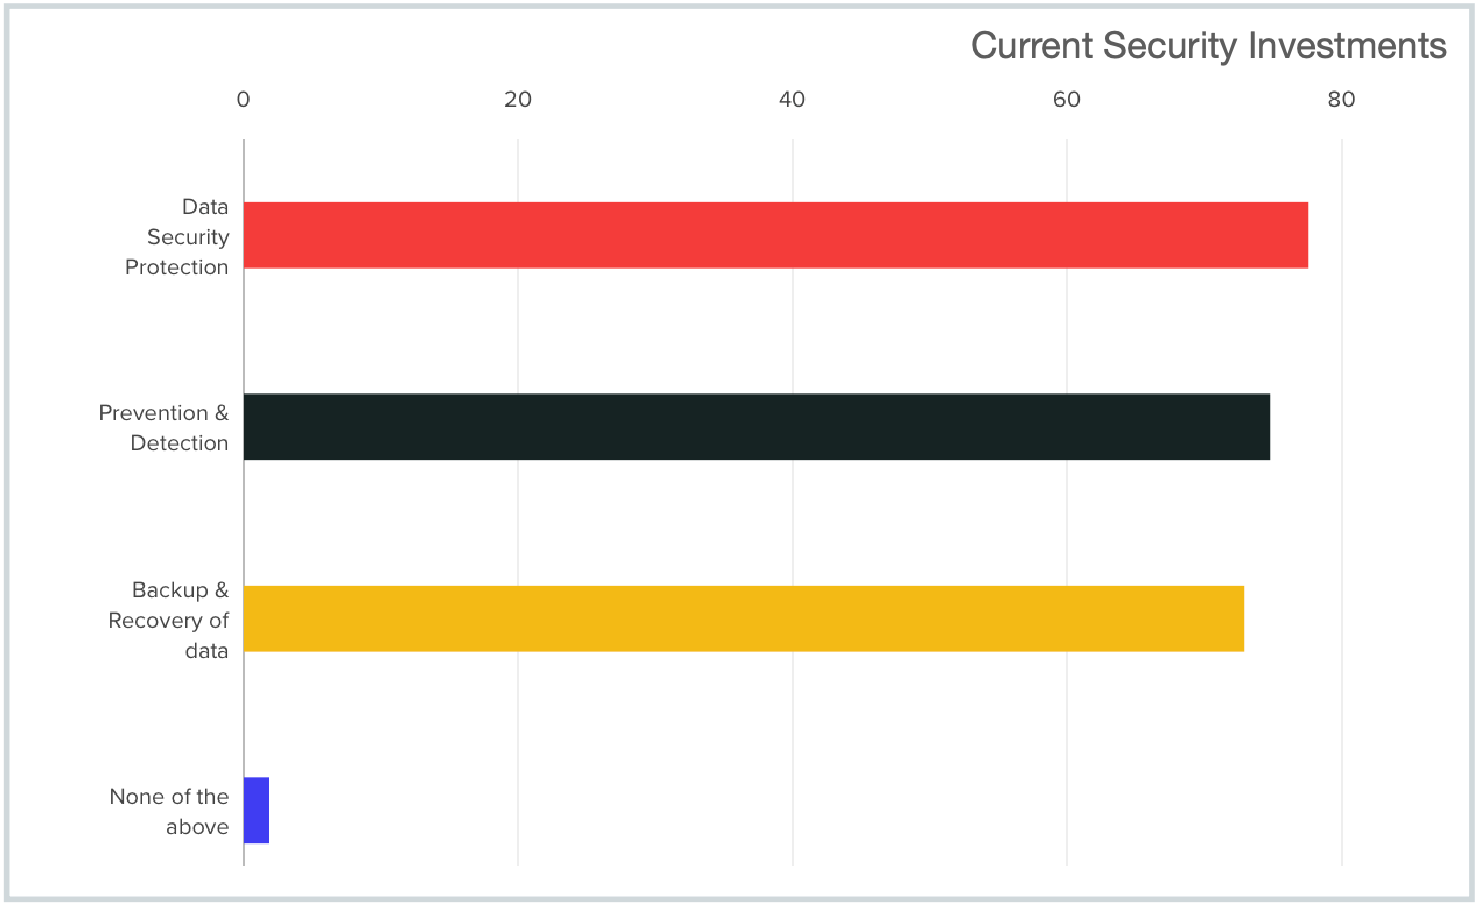
図2は回答者の組織がどのようなランサムウェア対策に投資しているかを尋ねた結果である。データが回答数ベースなのか投資額ベースなのかは不明だが、データ保護(Data Security Protection)、予防・検知(Prevention & Detection)、データのバックアップとリカバリー(Backup & Recovery of data)という3種類の対策に、ほぼ均等に投資されていることが分かる。
報告書によるとデータ保護の方法としては、主に暗号化技術が使われているとの事である。つまりデータを暗号化することで、外部から侵入されても価値の高い(=ゆすりに効果的な)データを特定しにくく、かつデータを盗み出されても情報漏洩につながる可能性がほぼ無くなるので、ゆすりに使えなくなるということであろう。
このように、ランサムウェアの手口の変化に対応して、実際に実施されているランサムウェア対策も見直されていることが、本報告書で示されている。本報告書でまとめられているのは米国企業における対策状況だが、読者の皆様の対策状況はいかがであろうか。
なお図などの掲載は省略させていただくが、本報告書の終盤にはランサムウェア対策のための予算の確保に関するデータが示されている。特にランサムウェア対策の予算を確保する際の動機(driver)として、他社(注2)がランサムウェア攻撃にあったことがトップとなっているのが興味深い。やはり身近なところで実際に被害にあった企業が現れると他人事でなくなるということであろう。
読者の皆様におかれては、まだそのような経験をされたという方は少ないかもしれないが、そのような事例が身近なところで発生する前に、しっかり予算を確保して対策を実施できるかどうかが、今後のランサムウェア対策のポイントになるかもしれない。ぜひ本報告書を含めてさまざまな情報収集を行うことで、ランサムウェア対策の切迫性を感じていただき、経営層を説得して予算を確保していただければと思う。
注1)JPCERT/CC の「ランサムウエア対策特設サイト」(下記)に、推奨されている対策方法が列挙されているが、これらはいずれも外部からの侵入を防ぐ(ランサムウェアを拾ってしまうことを防ぐ)こととデータのバックアップに関するものである。
https://www.jpcert.or.jp/magazine/security/nomore-ransom.html
注2)本報告書では「peer」と表現されているので、同業他社や、取引先など関係が比較的近い企業のことを指していると思われる。

















