
セキュリティは性悪説で語るべきか
前回まで、情報セキュリティに関する技術的な対策ととらえられがちな生体認証とそれにまつわるデバイスを脆弱性視点で語ってきた。ここからは、人的側面、組織・制度運用面の視点でセキュリティ対策を語りたい。
情報セキュリティ対策は主に4つの視点で語られる。それは「技術」「人」「組織」「物理」であることは、本稿の読者にはいわずもがなであろう。
「技術」はウイルス対策やネットワークの通信制限、監視などの対策が一般的であり、「物理」は情報へのアクセスの物理的制限、管理であり、生体認証などによる認証システムの強化はこの両面に関わる対策となる。
「人」はセキュリティに対する意識を高める教育やその実行管理であり、「組織」はそれらを支えるルールや規定、マネジメントシステムなどの面と、「人」「技術」などの経営資源投下を図る組織機能面も含まれる。つまり4つの視点といいながら、それらを有機的に関連させて対策としての効果を目指すのである。
さて、そのなかで、これらの対策は一般的に性善説に立脚しているものが少なくないのではないかと思う。一方で、セキュリティ対策は性悪説で語るべきとの言説もある。この一見相矛盾する問題は、どのような背景で生じるのだろうか。
極論をいってしまえば、重要な情報にアクセスできる権限を有する人物が不正を働こうとすれば比較的容易に実行できてしまうのである。ルールとしては禁止されていても、ログ取得・監視されていたとしても、それらは牽制による抑止効果に留まり、リスクとしての発生確率をゼロ化するものではない。2人認証であっても、結託すれば悪事を働かせることは可能だ。
したがって、性悪説に則ってあらゆる不正手段を潰しておく必要があるとの考えを突き詰めると、それは到達点が存在しない迷宮であることが容易に想像できる。
一昔前、いまほど個人情報保護が厳しくいわれていなかった時代、重要な個人情報を取り扱う情報管理に携わっていた際に、ある議論を戦わす機会があった。
それは「個人情報保護の技術や物理的対策を雁字搦めで実施し漏えいさせることをほとんど不可能にした職場」と「一定の対策は実施しているが雁字搦めまではいかず内部の人間がやろうと思えば不正はできてしまう環境でありながら漏えいさせない意識を共有している職場」を比較した場合、どちらの信頼性が高く、漏えい事故を起こす確率が低いだろうかという禅問答的なものであった。
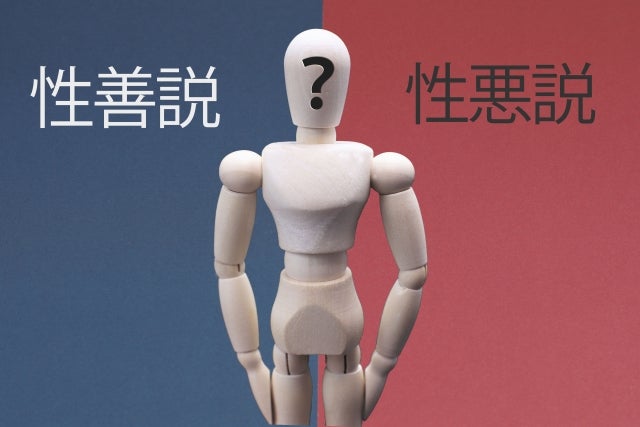
ぜひ皆さんも、真剣にこの論争をディベート的に戦わせてみていただきたい。いうなれば前者の性悪説に立脚した環境と、後者の性善説に立脚した環境の戦いである。私の経験上、後者の性善説の立場の方が優位であったと記憶している。しかし、その後の世の中の動きは、雁字搦めの考え方が優位に進んでいるのではないだろうか。
人が担うセキュリティ
一般的に外部から攻撃して情報を取得するよりも、内部から情報を漏えいさせる方が簡単である。単純な話である。内部の人間は、内部の情報にアクセスしないと業務ができないからだ。外部の人間にはアクセスさせる必要がないから頑丈にガードできる。
もちろん、情報の重要度に応じて雁字搦めの強度を変化させるのは当然であるが、それでも外部の人間に対する防御よりは弱く、それを補うのは人間なのである。
もし本当の意味での性悪説に立てば、内部の人間もすべて悪人になり、外部からと同様の雁字搦めの対策が必要になり、業務がまわらなくなる。業務をまわすために内部の人間を信用し権限を与える、いま風にいえばセキュリティクリアランスであり、それは組織内でのルールや罰則、担うべき責任の認識合わせを前提に、地位や権限と報酬とのバランスで成立するものである。
やろうと思えばやれてしまうが、その個々人の性善説的な道徳的意思を背景に、もしもの場合に失う地位や報酬と天秤にかけた場合の損得勘定も相まって、やる力はあっても意思を持って悪事を行わない組織が成立する。
ただ、これは極めて理想的な組織像で、現実はそれほど甘くない。それは人が損得勘定や論理だけで動くわけではなく、極めて感情的に突き動かされることも多く、時にしてそれは衝動的なものであったりするからだ。
常識的に考えればけっして得にならず、間違いなく発覚し身を滅ぼすことがわかっていても、自分では止められないことが人にはある。そう、人は弱い生き物だからである。私はそれを「性弱説」と呼び、セキュリティ管理に重要な視点と考えている。
だからこそ、人が担うセキュリティ性を高めるためには、人が業務に従事する環境が健全である必要があり、活性化した風通しのよい組織であることが必要不可欠なのだ。私の経験上、内部から情報が漏えいする事故を起こした組織では、組織や業務環境に不健全さがあることが多いと感じている。
情報セキュリティ事故の現実
内部からの情報漏えい、セキュリティ事故は内部の人間の悪意だけでなく、決められた手順の無意識の不履行や間違い、手順設計上の誤解、関連する機械設備やシステムの不備などさまざまな要因で発生する。
通常、これらの業務やシステムを構築し立上げるためには、業務の要件を定義し、その内容を関係者で協議、レビューで確認し承認して確定させる。その後、その確定させた要件を実現するための機械やシステムを具体的に設計し、それに合わせた業務手順を設計する。そして最終的にそれらの機械・システム・業務手順が当初の要件通りになっているか確認し、すべてOKになるまでテストと修正を繰り返す。
この全体の流れは、プロジェクトとして、プロジェクトマネージャーと呼ばれる実行責任者がWBS(Work Breadown Structure、課題を細分化し相互の関係性を関連付けたスケジュール、工数の進ちょくを管理するツール)を記述して定期的に確認し、課題管理表等とともに進ちょくを管理する。
しかし、おうおうにして、これらのプロジェクトは予算や納期に追われる。
本来、プロジェクトとして致命的な遅延や大きな欠陥が発見された場合などは、当初要件やプロジェクトの目的を果たすために急がばまわれしなければならないケースが発生する。その場合、スケジュールの見直しや追加予算などの必要性も生まれるが、予算や納期のプレッシャーが強すぎると問題を口にすることがはばかられる環境になり、初期段階では感情論による無理強いが始まり、最終的にはテスト結果の偽装などの不正に至ることも少なくない。
そのようにでき上がった仕組みは、すべてが事故になるわけではない。だからこそ、無理強いなどの常態化が正当化され事態は悪化する。その環境では、これらの実態に対する意見具申はいえない雰囲気が醸成され、勇気を出して発言した人物は逆に空気を乱す非協力的な人間とのレッテルを貼られ組織から外されることも多い。
周りを見まわしてほしい。上記のようなプロジェクトが内部に存在しないだろうか。それででき上がった仕組みはないだろうか。耳障りの悪い提言がいえる環境にあるだろうか。見て見ぬ振り、聞いていながら不都合と感じつつ、無視して、やり過ごしていないだろうか。
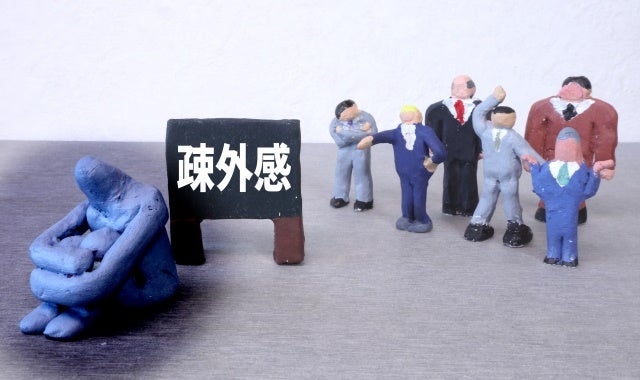
それらの組織環境が生んだ仕組みが事故の原因になる場合もあれば、その雰囲気で押しつぶされた弱い人間が衝動的に事故を起こすこともあることは事実である。その場合、弱い人間は被害者であり、そういった組織環境を生み出し、黙認している人間に責任があるのだ。
弱い人間の被害者を出さず、セキュリティ事故も発生させないためには、組織環境の健全化は想像以上に重要なのである。

















