

本連載の第152回と第111回で、欧州サイバーセキュリティー機関(ENISA)(注1)が毎年発表している、通信障害に関する報告書を紹介させていただいたが(注2)、そのENISAが「サプライチェーン攻撃」(Supply Chain Attacks)に関する調査報告書を2021年7月に発表した。これは前述の報告書とは違って単発のものであり、ENISAに設置された特別なワーキンググループによってまとめられたものである(注3)。
タイトルにある「サプライチェーン攻撃」とは、サイバー攻撃の中でも特に、サプライヤーと顧客との取引関係を利用したものをいう。すなわち、侵入したい標的の組織におけるセキュリティー対策がしっかりしていて侵入が難しい場合に、まず対策が比較的甘いサプライヤーに侵入し、サプライヤー経由で標的の組織に侵入するというもので、少なくとも2つの攻撃の組み合わせとなる。
このような攻撃手法は数年前から懸念されていたが、特に2020年から急増しているとのことである。本報告書によると、2021年に発生するサプライチェーン攻撃の件数は、2020年の4倍以上になる可能性があるという。
このような状況を踏まえ、本報告書では2020年1月から2021年7月上旬までに発生したサプライチェーン攻撃を対象として、調査分析された結果がまとめられている。本報告書は下記URLから無償でダウンロードできる。
https://www.enisa.europa.eu/publications/threat-landscape-for-supply-chain-attacks
(PDF 57ページ/約 4.8 MB)
本報告書によると、サプライチェーン攻撃の半数以上が、サイバーセキュリティーの分野ではよく知られた攻撃者や、特定の組織に狙いを定めてさまざまな手段を駆使して侵入を試みるグループによるものだという。つまり愉快犯のようなものではなく、目的がはっきりしているプロの仕事が多いということも、他のサイバー攻撃とは異なる特徴とも言える。
図1はサプライチェーン攻撃の典型的な事例の一つである。攻撃者(ATTACKER)はSolarWinds社のネットワークに侵入し、同社が開発し、販売しているOrionというネットワーク管理システムのプログラムにマルウエア(注4)を紛れ込ませることに成功した。顧客がSolarWinds社のサイトからOrionのアップデート用ファイルをダウンロードし、それを自社で運用しているOrionに適用した時に、攻撃者が紛れ込ませたマルウエアが顧客のシステムに組み込まれた。攻撃者はそれを使って顧客から情報を盗み出している。
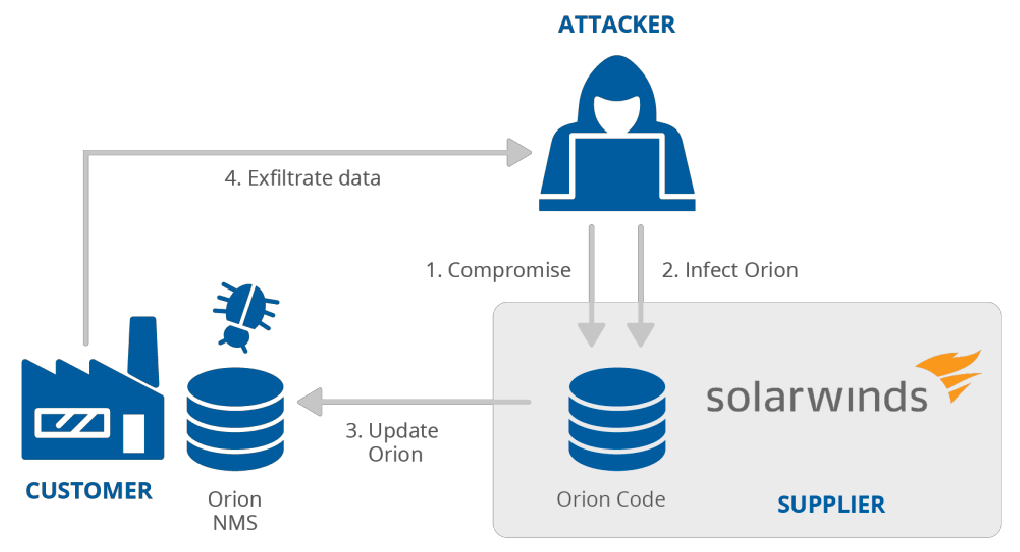
この事例に関して、攻撃者がサプライヤーに侵入する時に用いられた手法については、「ゼロデイ脆弱性の悪用、またはブルートフォース攻撃(注5)、またはソーシャル・エンジニアリング(注6)かも知れない」と記述されている。つまり、どのような手口で侵入されたか分かっていないのである。
これもサプライチェーン攻撃の実態を端的に表わしているといえる。本報告書によると、侵入されたサプライヤーのうち、用いられた攻撃手法が分からない事例が66%を占めるという。これとは対象的に、侵入された顧客のうち攻撃手法が分からないのは9%未満である。これは顧客側に比べてサプライヤー側で、侵入を検知したり、侵入されたことを調査・報告するための仕組みや体制が不十分であることの現れと考えられており、本報告書ではこのようなギャップが問題視されている。つまり攻撃者はこのようなギャップに目を付けて、脇の甘いサプライヤーを狙って攻撃を仕掛けてくるのである。
筆者が見聞きする範囲でも、一般的な知名度の低い企業などの方々の中には、サイバー攻撃に関して「ウチのような無名な弱小企業は狙われないだろう」と認識されている方が少なくないが、このような形で踏み台にされるリスクが、むしろ最近高まってきていることを踏まえて、対策状況を見直す必要があろう。
なお、図2は本報告書で提案されている、サプライチェーン攻撃の分類法(taxonomy)である。まず、サプライチェーン攻撃には必ずサプライヤー(SUPPLIER:最初に侵入される側)と顧客(CUSTOMER:最終的に侵入したい標的)の2者があることを踏まえて、図が左右に分けられている。そして、それぞれに対してどのような攻撃手法を使って侵入(Compromise)したか、どのような資産(Assets)を狙ったか、という観点で分類することが提案されている。
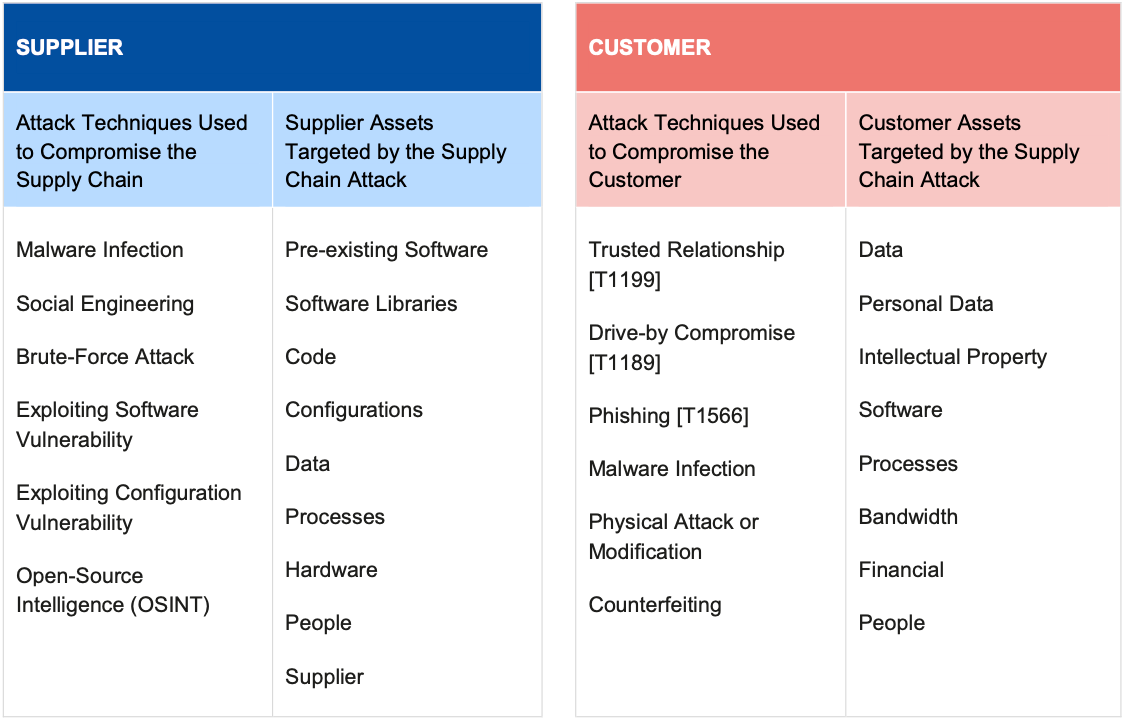
ここで、サプライヤーと顧客との間で、攻撃手法や資産の内容が若干異なることにご注意いただきたい。まず、サプライヤーに対する攻撃手法に関しては、ブルートフォース攻撃や、ソフトウエアの脆弱(ぜいじゃく)性を利用する方法、公開情報から侵入の手がかりとなる方法を見つける方法(Open-Source Intelligence)などが含まれているが、顧客の方にはこれらのような(ある意味で初歩的な)攻撃手法に対しては既に対策済みであると想定されているため、これらが書かれていない。
また、攻撃を仕掛ける側の目当ては顧客組織にあるデータや知的財産(Intellectual Property)、金銭などであり、サプライヤーからこれらを取得しようとは思っていない。したがってサプライヤー側の資産の中で狙われているのは、マルウエアなどを侵入させるために役立ちそうなソフトウエアやコード、顧客のネットワークに侵入する手がかりとなるデータなどである。
本報告書にはサプライチェーン攻撃の事例が24件掲載されているが、個々の事例に対して、図1のような関係図とともに、図2の各列(4つの要素)の中でどれが該当するのかが示されている。実際にどのような攻撃が行われているのかが分かりやすいし、それぞれの例を自社とサプライヤー(もしくは自社と顧客)に置き換えて考えてみると、自社がこのような攻撃を受けるリスクや、自社がとるべき対策など、具体的にイメージできるのではないだろうか。
また、個々の事例などに関する情報が掲載されている外部のウェブサイトのリンクも多数掲載されており、この報告書を足がかりにして、より詳細な情報にアクセスできるという意味でも、使い勝手の良い報告書である。
このような調査分析結果を踏まえて、本報告書の「7. RECOMMENDATIONS」というセクションには、顧客側およびサプライヤー側で実施すべきことが、3ページにわたって記述されている。報告書全体を読む時間がなかったら、ここを読むだけでも十分有用だと思われる。本報告書に掲載されている事例の中には日本での事例も含まれており、これらは決して対岸の火事ではない。多くの読者の皆さまがこのような分野に問題意識を持っていただければと思う。
注1)組織名称は「European Union Agency for Cybersecurity」(欧州連合サイバーセキュリティー機関)だが、略称は旧名称「European Network and Information Security Agency」の略でENISAとなっている。欧州連合(EU)加盟国におけるサイバーセキュリティーを支援する専門機関である。 https://www.enisa.europa.eu/
注2)第152回:EU圏内における通信障害の発生状況(2020年版)
ENISA / Telecom Security Incidents 2020 Annual Report
https://www.risktaisaku.com/articles/-/56748(2021年8月10日掲載)
第111回:EU圏内における通信障害の発生状況
ENISA / Telecom Services Security Incidents 2019 Annual Analysis Report
https://www.risktaisaku.com/articles/-/37113(2020年8月4日掲載)
注3)下記リンク先に特別ワーキンググループの概要とメンバーリストが掲載されている。
https://www.enisa.europa.eu/topics/threat-risk-management/threats-and-trends/ad-hoc-working-group-cyber-threat-landscapes
注4)マルウエア(malware)とは悪意をもって作られたソフトウエアの総称で、コンピューターウイルスやワーム、トロイの木馬、バックドアなどさまざまな種類がある。
注5)ブルートフォース攻撃(brute-force attack)とはあらゆる文字列の組み合わせをパスワードとして入力してログインを試みる方法。
注6)ソーシャル・エンジニアリング(social engineering)とは、ネットワークに侵入するためのパスワードなどの情報を、人から聞く、盗み見るなど、技術的でない方法で入手すること。

















