

欧州連合サイバーセキュリティ機関(ENISA)(注1)は、サイバーセキュリティに関する最新動向や提言などがまとめられた報告書「ENISA Threat Landscape」を2012年からから毎年発表しているが(注2)、本稿ではその2022年版(11月3日発表)を紹介する。
2022年版の調査対象範囲は2021年7月から2022年7月までとなっており、本報告書は下記URLから無償でダウンロードできる。
https://www.enisa.europa.eu/publications/enisa-threat-landscape-2022
(PDF 150ページ/約 5.2 MB)
目次構成は次のようになっており、3. 以降のカテゴリーは前年版から若干見直されている。
1. Threat Landscape Overview
2. Threat Actor Trends
3. Ransomware
4. Malware
5. Social Engineering
6. Threats Against Data
7. Threats Against Availability: Denial Of Service
8. Threats Against Availability: Internet Threats
9. Disinformation- Misinformation
10. Supply Chain Attacks
2020年版では各カテゴリーごとに別の冊子になったが、2021年版からは再び一冊にまとめられるようになった。
本報告書は付録部分を除いても90ページほどあるので、本稿では各カテゴリーごとの内容に踏み込むのは避け、最初の「1. Threat Landscape Overview」から2つの図をピックアップして紹介する。
図1は、調査対象期間内に発生したセキュリティインシデントの件数を業種ごとにまとめたグラフである。バーはレピュテーションに対する影響の大きさによって色分けされており、左側から順に「高い」(赤)、「低い」(緑)、「中程度」(黄)、「不明」(青)となっている。公的機関や政府(Public administration/Government)においては、インシデントの件数自体が最も多いが、レピュテーションに対する影響が高かったインシデントの割合も高かったことが示されている。
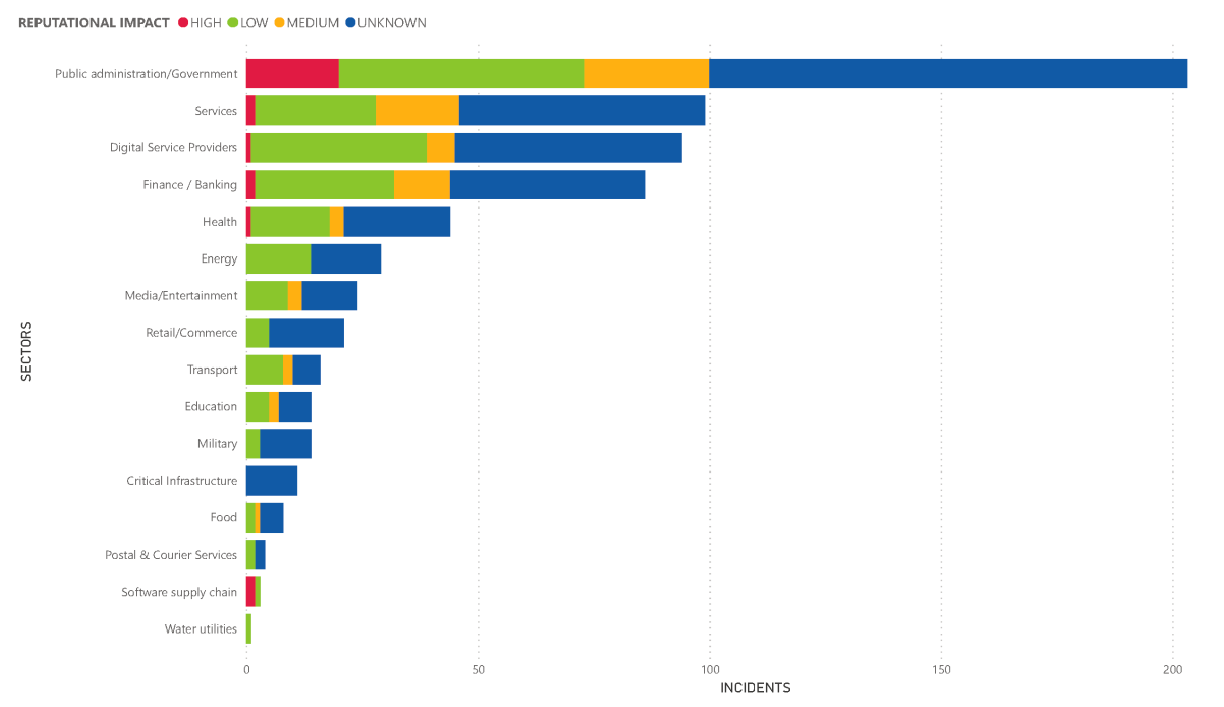
また、全体的にレピュテーションに対する影響の程度が不明であるという青色の部分が多いが、これに関して本報告書では、次の2つの理由が含まれていると推測されている。1つめの理由は、どの程度の影響があったのかが明確でないことであり、もうひとつの理由は、レピュテーションへの悪影響が拡大するのを避けるために情報を開示していないことである。これらがどのくらいの割合で含まれているのかは分からないが、もし2つめの理由がそれなりに多く含まれていたならば、レピュテーションに対する影響は図1よりもさらに大きかったということになる。
次に図2は、同じ図を経済的影響の程度で色分けしたものである(注3)。こちらでは公的機関や政府における影響度は相対的に低くなり、金融/銀行(Finance / Banking)における影響度の高さが目立つ。
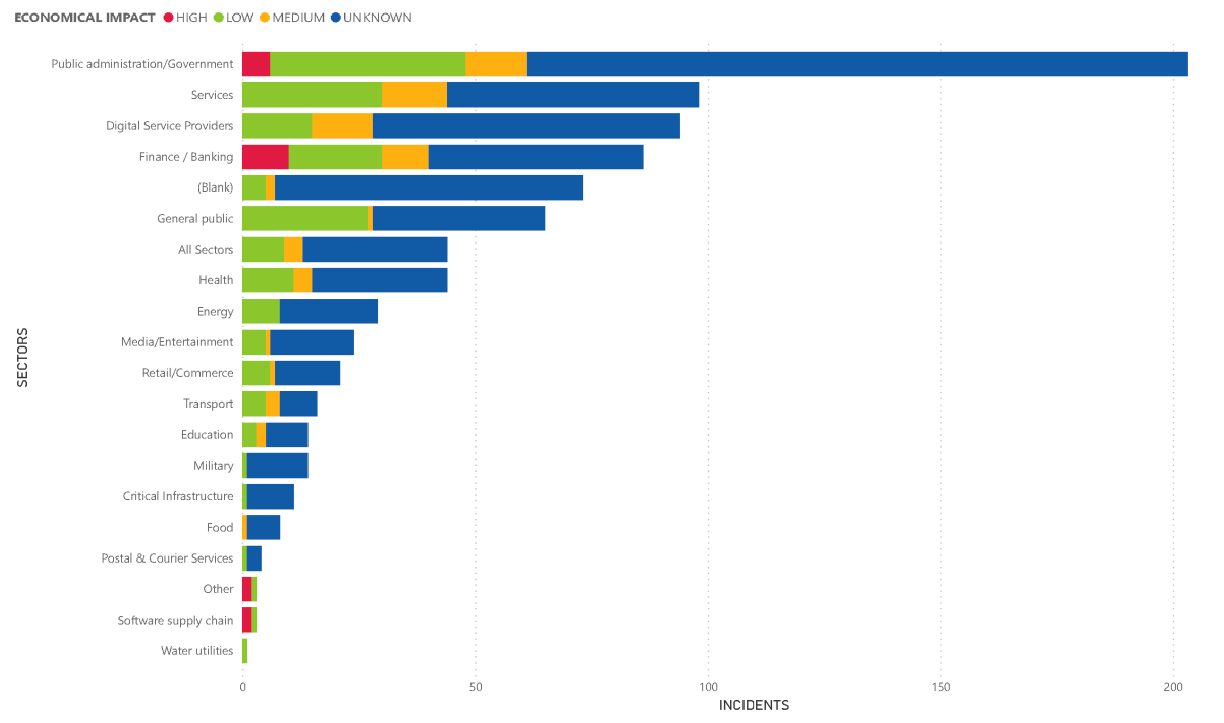
図を見ただけでは分かりにくいが、実は図1においてレピュテーションへの悪影響の程度が公的機関や政府に次いで高かったのは金融/銀行だそうである。つまり金融/銀行においては、レピュテーションと経済的影響の両面で、他の業種に比べて影響が大きかったといえる。
本稿では掲載を省略するが、同様に物理的な影響(Physical impact)や社会的な影響(Social impact)などといった観点で色分けされた図も掲載されている。例えば社会的な影響においては、保健(Health)(恐らく医療機関などが広く含まれていると思われる)や交通(Transport)、ITサービス(Digital Service Providers)などといった業種での影響が高くなっていた。このようなデータを見ると、セキュリティインシデントがさまざまな方面に影響を及ぼしていることを再認識させられる。
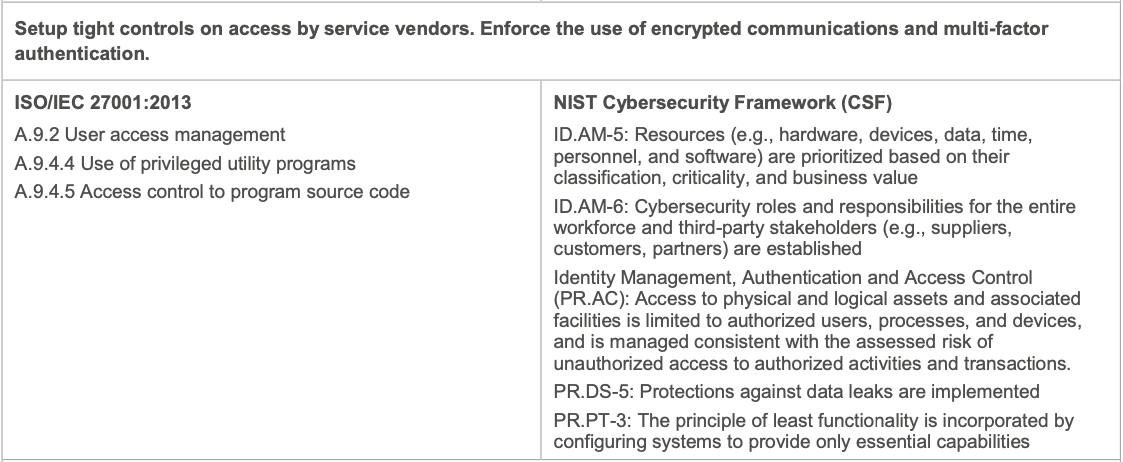
なお報告書の巻末には付録(annex)として、サイバーセキュリティ対策として推奨される事項と、国際規格ISO/IEC 27001およびNIST Cybersecurity Frameworkにおける該当項目が、図3のような形で24ページにわたって整理されている。これは特にISO/IEC 27001に基づく情報セキュリティマネジメントシステムに取り組まれている組織にとっては、このような形で整理されるのはありがたいのではないだろうか。
本報告書はあくまでもEU加盟国を対象とした調査ではあるが、さまざまな種類のサイバー攻撃を対象として、網羅的かつ継続的に中立な立場で行われている調査結果として貴重な報告書であると思う。サイバー攻撃が国境を越えて広がっている現状を考えれば、日本の企業や公的機関にとっても参考になる情報が多いと思われるので、皆様にもご一読をお勧めしたい。
注1)ENISAとはEuropean Network and Information Security Agency(欧州ネットワーク・情報セキュリティ機関)の略で、EU加盟国における情報セキュリティを支援する専門機関である。なお本報告書およびENISAのWebサイト(https://www.enisa.europa.eu/)では、組織名称が「European Union Agency for Cybersecurity」(欧州連合サイバーセキュリティ機関)となっているが、略称やロゴマークはENISAのままである。
注2)2020年版は下記のとおり紹介させていただいた。
第123回:欧州ネットワーク・情報セキュリティ機関による年次報告書
ENISA Threat Landscape (2020/11/10 掲載)
https://www.risktaisaku.com/articles/-/41843
2021年版はタイミングを逃したため本連載では紹介していないが、下記URLからダウンロードできる。
https://www.enisa.europa.eu/publications/enisa-threat-landscape-2021
注3)業種の選択肢に「(Blank)」と「All Sectors」が加わっているが、これら以外は同じである。

















