
上場企業における財務報告の信頼性の確保を目的とした内部統制報告制度、いわゆるJ-SOXが15年ぶりに改訂され、2024年度から適用されます。急速な環境変化への対応が求められる上場企業の状況を背景に、いくつかの改訂が行われていますが、ポイントとされるのが情報セキュリティの確保やDX化を含む「IT統制」です。
今までのIT統制では、下記の課題が指摘されていました。
a. IT全社レベル統制
・全社(経営陣、情シス、利用者)でのIT管理の理解不足により、「統制」レベルに達していない
b. IT全般統制
・全社(経営陣、情報セキュリティ担当部門、利用者)での情報セキュリティへの理解不足により、脆弱な統制状況
c. IT業務処理統制
・機械的、形骸的な監査(内部監査を含む)により、リスクが見落とされている
これらの課題に踏み込んだIT統制に対する監査内容の改訂ポイントは、① IT/DXの委託業務、主にクラウド利用環境におけるリスクチェックと、② サイバーセキュリティリスクの高まりを踏まえた情報セキュリティの確保という二つに重点が置かれています。
しかし、本質的なIT管理(IT統制)という点においては、その十分性が求められることになり、IT統制が不十分である、または適合性・有効性に問題がある企業は、IT管理や情報セキュリティを根底から考え直す必要に迫られることになります。
1.クラウドリスクとデータ安全保障
まず、クラウドに対するリスク対応を見てみましょう。そもそもクラウドサービスが始まった2000年代初めにおいて、クラウドに対するリスクマネジメントとして、次のようなリスク要素が挙げられていました。
2.ID管理
3.認証
4.物理的、人的セキュリティ
5.アプリケーション・セキュリティ
6.脆弱性管理と対策
7.インシデント対応
8.プライバシー
9.可用性
10.DRとIT-BCP
11.コンプライアンス条件
12.ログとシステム利用状況
13.知的財産
14.債務
15.エンドオブサービスのサポート
16.海外データセンターにおけるパトリオット法の取り扱い
上記項目すべてに現状環境におけるリスクチェックが求められるわけですが、特に最後のパトリオット法(米国等)では、データセンターを運用している国の政府が合法的にクラウド内のデータを閲覧したり、差し押さえたりすることができるというもので、過去これを営業的な差別化として、日本のクラウド業者が海外のクラウド業者を排除するために使っていたことがありました。
アメリカでは、2015年に法律として失効していましたが、2018年にCLOUD ACT (Clarifying Lawful Overseas Use of Data Act)として、米政府が米国内に本拠地を持つクラウド業者に対して、米国外に保存されているデータであってもデータの開示要求をすることができる法律が可決され、再びパトリオット法が復活した状況になっています。
世界的に影響を与えるような機密情報を取り扱う企業やノーベル賞クラスの研究を行っている企業などにとっては、米国のクラウドを利用してデータのやり取りを行っていること自体、大きなリスクとしてとらえることができます。
ただ、現実的には本法律の運用において現地法に優先するものではないことなど、不安を払拭できる要素も多分にあり、取り扱うデータの内容や機密性というポイントを押さえて利用すれば問題は少ないというのが現時点での評価のようです。
2.MS365やGoogle Workspaceなどの取り扱い
先進的なAI技術を使い、日々大量にやってくる迷惑メールやマルウェア付メールを選択排除し、サイバーセキュリティレベルを確保する能力に長けたクラウドサービスとして、最近大企業も採用しているMicrosoft 365やGoogle Workspaceですが、今まではMicrosoftやGoogleを信用するとして、監査の際に特段のチェックはなされてきませんでした。
しかし今回の改訂では、ここにもメスが入ります。多くの企業がすでにOneDrive(Microsoft365)に保存していたデータファイルをさらに別のメディアに保存することが当たり前のようになってきていますが、いわゆる3-2-1ルールにもとづくバックアップルールを厳密に実施する際、OneDriveは一つのメディアに過ぎない扱いだということです。ゼロトラストという情報セキュリティの理念を踏まえると、当然の流れでしょう。
さらには、サイバー犯罪者も、これらの大手IT企業に対し、AIを使い、侵入や攻撃を画策していると言われています。MicrosoftやGoogle、Amazonといったクラウドの巨人でさえも、利用者にとってリスクがないわけではないということです。
3.情報セキュリティ管理
情報セキュリティ管理においては、少なくとも次の管理項目に対するポリシーと実施手順が存在していなければなりません。
①情報セキュリティ基本方針/個人情報保護基本方針
②電子メール利用
③外部委託管理
④コンプライアンス遵守
【システム管理者】
①リスク管理
②文書管理
③組織・人的管理
④物理的管理
⑤技術的スキル管理
⑥システム運用管理(Ops)
⑦システム開発(Dev)
⑧ネットワーク管理
⑨インシデント対応
⑩監査
【エンドユーザー】
①PC・システム利用
②スマートデバイス利用
③SNS利用
情報セキュリティを確保するためには、何が必要なのか、ツールや装置、教育・研修など全方位でのリスクに対する確認が求められます。
4.システム管理
ITシステムを管理するためには、まず次のように、IT管理の中核をなす組織改革が必須です。
a.運用セクション(Ops)
・サーバ/ストレージ関連、エンドポイント関連、アプリケーション関連、ネットワーク関連、セキュリティ関連
b.企画セクション
・新規システム企画、新規アプリケーション企画、DX
c.開発セクション(Dev)
・プロジェクトマネジメント
・ドキュメント作成と教育
さらにDX専門の部門を組織化するならば、
a. 企画部門
・AIシステムおよびDXシステム、IoT/IoBの企画
b.データ部門(DataOps)
・データ収集、データ管理、データエンジニアリング、アノテーション
c.モデル開発部門(ModelOps)
・モデル選定、データサイエンス
d.コンプライアンス部門
・コンプライアンス検証、倫理検証、個人情報保護対応、情報セキュリティ
e.システム開発運用部門(DevOps)
・DX/AIシステムの環境整備、開発、運用、情報セキュリティ
といった各セクションの役割および機能の明確化、必要な専門人材確保が求められます。
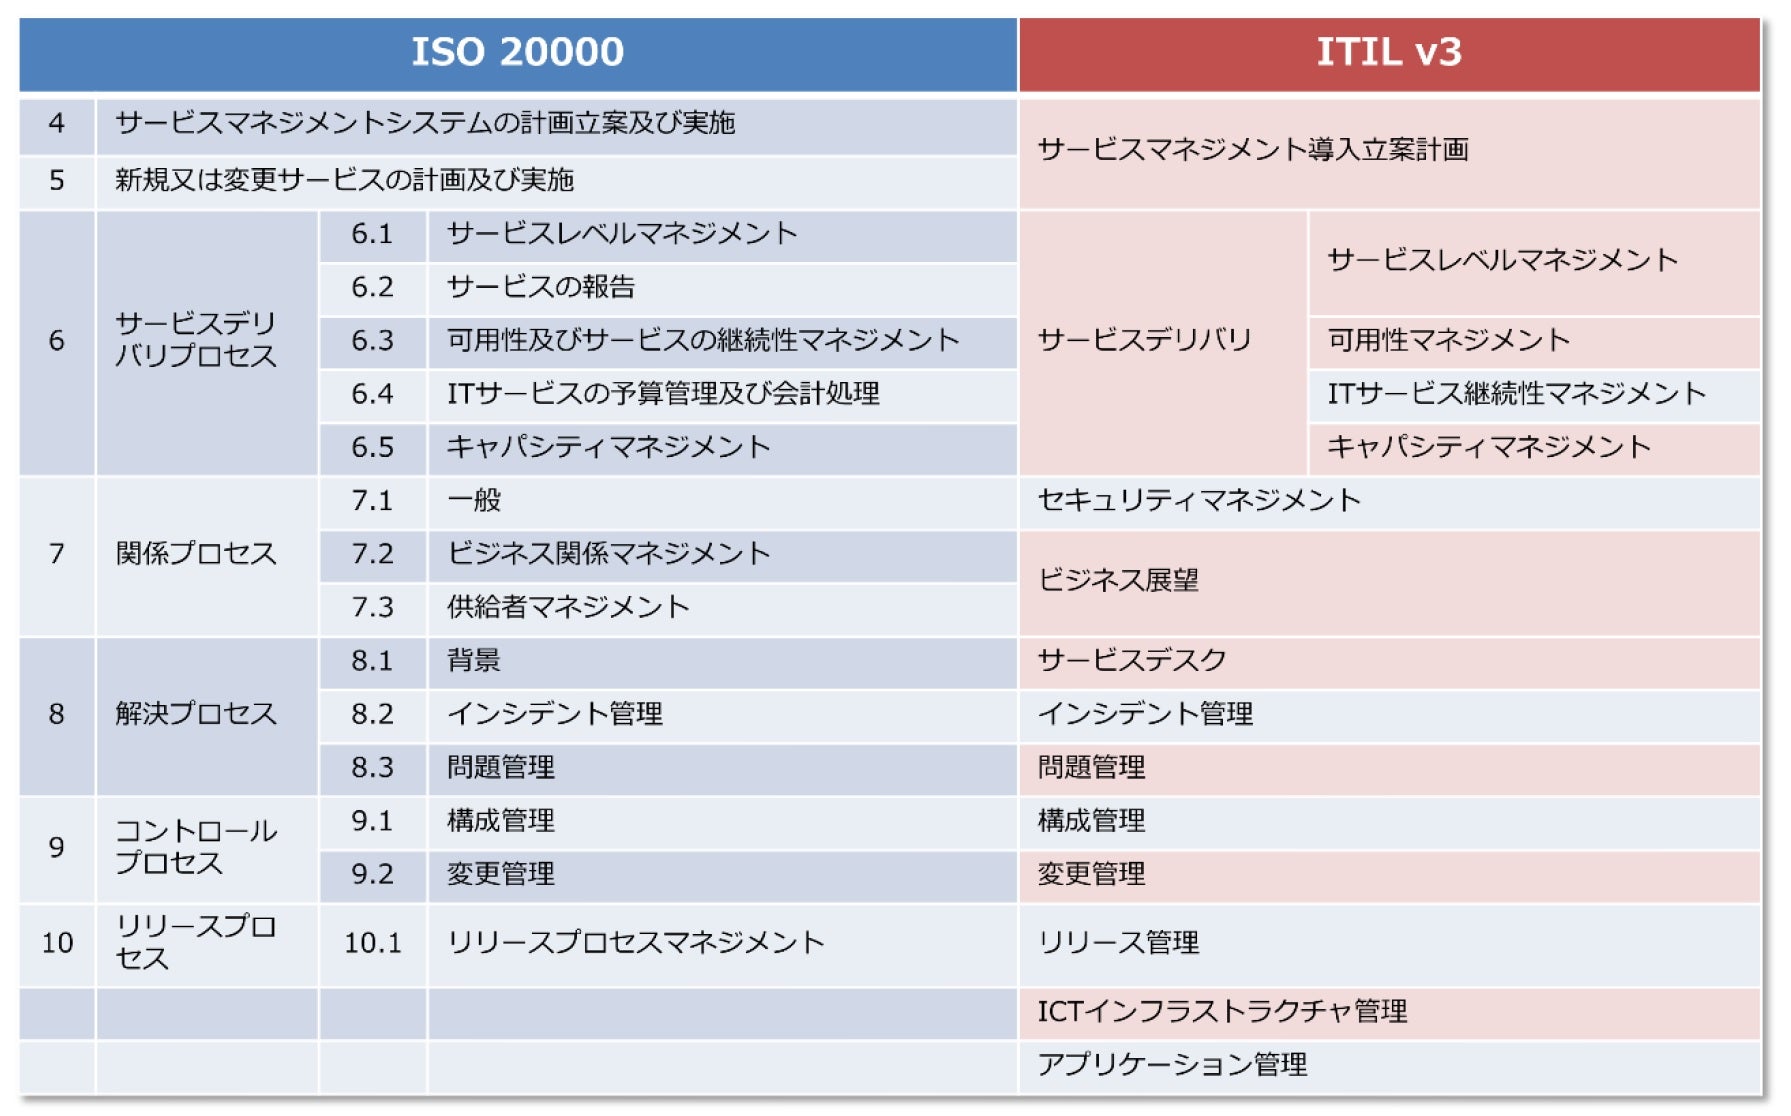
システム管理面では、ISO20000/ITIL というフレームワークを標準とします。
● ISO20000とITLS v3の管理項目比較
5. IT統制に必要なガイドライン
情報セキュリティという観点では、経産省の情報セキュリティ管理基準やサイバーセキュリティ経営ガイドラインなどの遵守が求められるでしょうし、IT統制としても、J-SOX改訂を踏まえたシステム管理基準が近々策定されると考えられます。
こうした改訂の流れは、今までの日本の上場企業経営陣のIT統制や情報セキュリティに対する対応が十分でないという指摘と、これを裏付けるように毎年繰り返される、ランサムウェア攻撃によるシステムの長期停止に起因する財務報告不備に対応したものだと考えられます。
もし経営陣がITや情報セキュリティの管理に関して、予算を与えず、人材を登用せず、表面的な対応だけで監査を乗り越えてきているなら、今年、来年は大きなツケを払わされそうな改訂内容かもしれません。
来年が本改訂の監査初年度ですが、今年の対応が前提になるとすれば、組織の強化、システム導入など、大きな予算と専門的人材の確保が必須となります。ザックリ言えば、ISO27001(ISMS)、ISO20000/ITIL/COBIT2019の枠組みをすべて導入(認証を取るという意味ではありません)し、経産省などの各種ガイドラインを遵守することはもちろん、内部監査およびJ-SOX監査において、一つ一つのIT管理や情報セキュリティを評価することです。
これらのマネジメントシステムでは、現状の分析と棚卸しから始まり、情報の格付け、保全方法の選定、アクセス/認証管理のような情報セキュリティ管理、情報システムの運用まで、十分性を持って行う必要があります。
求められる行動は、次のとおりであり、すべての管理項目に対して、監査面ではそれぞれのプロセスの成熟度が求められます。
・認識および周知
・ポリシー、計画、および手続の策定
・ツールの導入と自動化
・スキルと専門知識の強化
・実行責任および説明責任
・達成目標の設定および成果測定
そしてその成熟度として、全IT管理プロセスに対し、下記のレベル4以上を要求されるのは火を見るよりも明らかです。
レベル0:管理プロセスが全く存在しない
レベル1:管理プロセスは場当たり的であり、体系化されていない
レベル2:管理プロセスは一定のパターンに従っている
レベル3:管理プロセスは明文化され、周知されている
レベル4:管理プロセスは監視され、成果が測定されている
レベル5:優れた活動指針に従っており、処理が自動化されている
初年度は、監査する側の立場も、どこまで評価するのかという点で試行錯誤しているかもしれません。監査業界で統一したチェックシートを作成しているかもしれません。
筆者は、セミナー講演等で、日本のITリテラシーの課題を常に指摘してきましたが、上場企業にとっては、全社のITリテラシーが評価されることになり、企業のITに対する取り組みの合否が経営陣に突き付けられることになります。ステークホルダーも、この部分を特段に評価するようになるでしょう。
本改訂でも指摘されていますが、監査人とのコミュニケーションを密にし、求められるものを明確にした上で、必要な対応をすることが急務です。時間は残されていません。

















