

当サイトの読者の皆様であれば、電力などの社会インフラがサイバー攻撃を受けた事例をご存じの方も少なくないであろう。サイバーセキュリティにおいて、社会インフラや工場の設備などの運用に必要な設備や機器、システムに関する制御・運用に用いられるITは、Operational Technology(OT)と総称され、IoT(Internet of Things)の普及にともなって非常に重要な分野のひとつとなっている。
本連載でもこのようなOTや、産業用制御システム(ICS)(注1)に関する調査報告書を紹介させていただいているが(注2)、今回紹介させていただくのも、これらと同じ分野に関するもので、OTに関するセキュリティソリューションを提供する2社が共同で発表したものである。
本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://go.otorio.com/ot-security-survey-04-23
(PDF 24ページ/約 0.57 MB)
これは北米にある、従業員5,000人以上の企業を対象として行われたアンケート調査に基づいている。回答者は企業のサイバーセキュリティ責任者190人であり、地域別の内訳は米国が70%、カナダが30%となっている。役職別に見ると、CEO、CIOなどといった、「C-suite」と総称される役職が77%、役員(DIrector)が8割、部門長(VP/Head)が15%である。また業種別では、エネルギーおよびユーティリティ(例えば電力、通信、上下水道など)が37%、製造業が23%、石油・ガスが12%、製紙業が9%、自動車が8%などとなっている。
図1はOTに関するリスクへの対策状況を尋ねた結果である。まず上側(Figure 2)では、「発生したインシデントのみに対応する」(左側)と「手作業で、必要に応じてリスク軽減のための活動を行う」(中央)がそれぞれ4割程度を占めており、「能動的にリスクレベルを下げるための自動化ツールを用いている」(右側)は2割弱しかないことが示されている。さらに下側(Figure 3)には、その内訳が回答者の役職ごとに示されている。
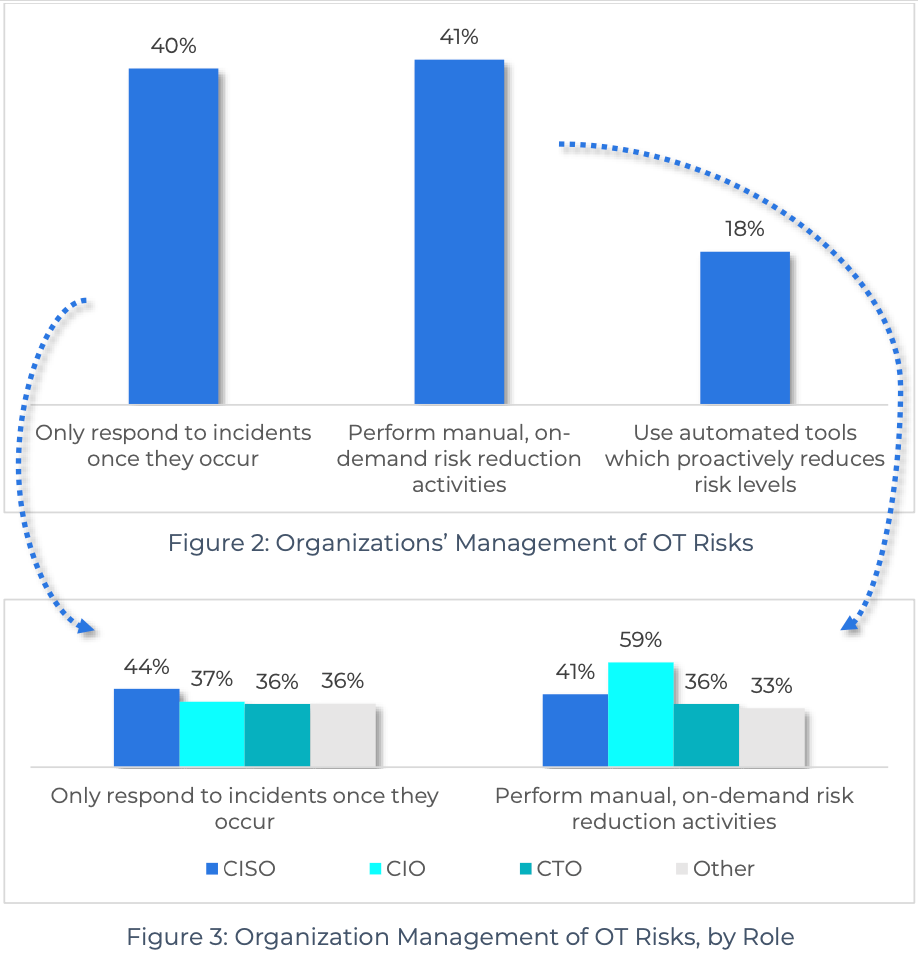
本報告書を発表した OTORIO 社は図1の右側に相当するソリューションを提供している会社なので、このようなデータを出した意図は言わずもがなであろう。しかし、単にマーケティング目的のデータとして片付けるべきではないと筆者は考えている。
図1はOTに関するリスクへの対策を進めることの難しさを現していると考えることができる。右側の18%にどのような業種が含まれているかは明らかにされていないが、回答者全体の37%がエネルギーおよびユーティリティに関する企業であることと合わせて考えると、エネルギーおよびユーティリティ関連企業の中でも、先進的な取り組みが進んでいる企業はさほど多くないということになる。対策が進みにくい理由が技術的なことなのか、それとも十分な予算を確保できないということなのかは分からないが、このような現状を考えると、サイバー攻撃で社会インフラが機能不全に陥るような事態が発生するリスクは、当面あまり減らないと考えた方がよさそうである。
次に図2は、OT やICSに関するサイバーセキュリティ対策として最も困難なことは何かを尋ねた結果である。回答が多いものから順に次のようになっている。
- 資産(注3)の自動的な可視化
- セキュリティ担当が大量の雑音や警報に悩まされること
- 障害(breach)が発生した後にしか検出できないこと
- 警報に、ビジネスへの影響に応じた優先順位が付けられないこと
- 既存の規制や規格に対する完全な準拠がサポートされないこと
- 困難なことを経験していない
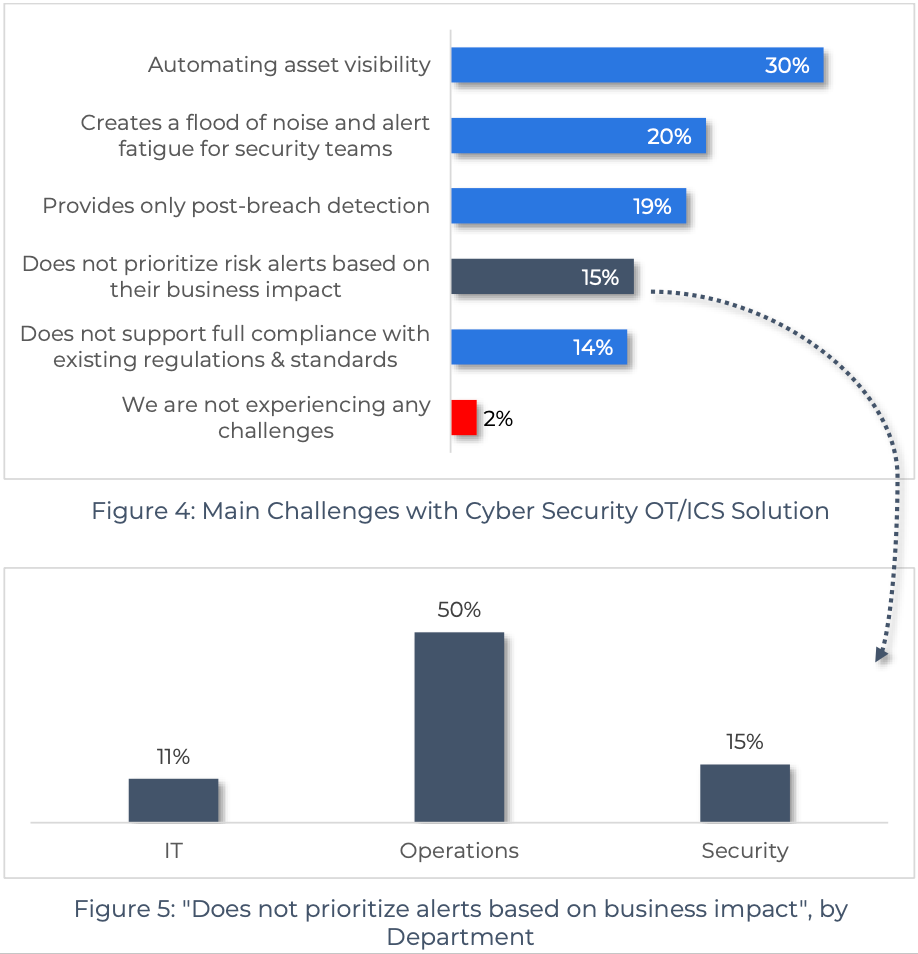
これらのうち2つ目から4つ目までは、いずれも障害の検出や、それを知らせる警報の仕組みに関するものとなっているのが興味深い。恐らくOTやICSに関しては、障害や異常を知らせるために、さまざまな警報の仕組みが組み込まれていると思われるが、前述のような回答が多いということは、セキュリティ担当者が日常的に多くの(場合によっては多すぎる)警報を処理しており、多数の警報の中から特に重要な警報を見つけ出さなければならないような状況に置かれているということであろう。このような状況では、場合によっては重要な警報を見逃してしまうということも起こりうる。
図2の下側には、これらのうち「警報に、ビジネスへの影響に応じた優先順位が付けられないこと」と回答した人の内訳が所属別に示されているが、その半数が運用(Operations)担当となっており、まさに運用の現場が多くの警報に悩まされている(しかし無闇に警報の閾値を上げたりオフにすることもできない)という状況が反映された回答であると思われる。
もちろん、「こういうお悩みを解決できますよ!」というアピールをするのがこの手の報告書の狙いであろう。しかしながら我々としては、OTやICSのセキュリティに関してはこのような課題があるために、サイバー攻撃などのインシデントが発生した場合に適切な対処ができない可能性が、それなりにあることを理解しておくべきなのではないかと思う。
恐らく今後も社会インフラを狙ったサイバー攻撃は発生するであろうし、その結果として我々が何らかの影響を受けたり、何らかの障害が発生したことを報道などで知ることになるであろう。これはあくまでも筆者の私見だが、そのような状況になったときに、本稿でお示ししたような事情を知っている人と知らない人とでは、状況の受け止め方が異なるのではないかと思う。もちろん社会インフラを担う事業者には万全のセキュリティ対策を講じるべきだし、サイバー攻撃を受けた場合でも適切に対処できるように備えるべきだが、それらが期待どおりにうまくいかない可能性も、ある程度受け入れなければならないとも考えられる(注4)。べき論やゼロリスク志向に陥ることなく、社会インフラの運用に関するリスクに対峙するための前提知識の一つとして、このような報告書を読んでおく価値があるのではないだろうか。
注1)ここでICSはIndustrial Control Systemsの略である。当サイトの読者にとってはIncident Command Systemの方が馴染みがあるかもしれないが、これとは異なる。
注2)OTやICSに関しては次の記事がある。
第150回:急速に普及するIoT技術に求められるセキュリティー対策
Nozomi Networks / OT/IoT Security Report
https://www.risktaisaku.com/articles/-/56037 (2021/07/27 掲載)
第155回:産業用制御システムに対するサイバー攻撃のリスクを探る
Clatory / Biannual ICS Risk & Vulnerability Report: 1H 2021
https://www.risktaisaku.com/articles/-/57804 (2021/08/31 掲載)
注3)ここで資産(asset)とはネットワークに接続された機器などを指すと考えて良いであろう。
注4)もちろん全てを許すべきだとも思っておらず、不適切な対処によって悪影響が拡大したようなケースは批判すべきだと考えるが、100%の対策や対処を求めるべきではないという意図である。また、それらを適切に区別するためにも事後検証が必要であろう。

















