
注目されるテレワーク!
働く時間と場所に制限されない「テレワーク」の導入が始まっています。
テレワークでの勤務は、オフィスのサイバーセキュリティーの環境とは異なり、勤務先のシステムなどへ外部からアクセスしますので、マルウェア(ウイルス)への感染リスクが高まります。
テレワークで使用するパソコンなど(タブレット、スマートフォン)は、勤務先が導入したテレワーク専用のものであればサイバーセキュリティー対策が考慮されている場合がほとんどです。
しかしながら、急きょテレワークをすることになり、普段勤務先で使用しているパソコンや自宅のパソコンを使用する場合は、サイバーセキュリティー対策が十分とは言えませんので、特に注意する必要があります。

サイバーセキュリティー対策を怠ると、使用しているパソコンがマルウェア(ウイルス)に感染して業務が行えなくなったり、重要なデータが流出し、業務に大きな影響を与えることが考えられます。
今号と次号の2回にわたり、テレワークで勤務する際のサイバーセキュリティー対策上の注意点を記します。
1. テレワークで使用するパソコンなど(タブレット、スマートフォン)
2. 通信経路
3. Wi-Fiスポット(公衆無線LAN)を利用するとき
4. 自宅のWi-Fiルーターを使用するとき
1. パスワード
2. 電子メール
3. その他
1. テレワークで使用するパソコンなど(タブレット、スマートフォン)
□サポートが終了しているOS(オペレーティングシステム)のパソコンを使用しない
Windows7、WindowsVista、WindowsXPは、すでに脆弱性などに対するサポートがされていないため、マルウェア(ウイルス)に感染する恐れがあります。
□ウイルス対策ソフトを必ず導入する
マルウェア(ウイルス)の感染防止のために必ず導入しましょう。
□毎日の業務を始める前に、使用するパソコンなどのOS、ウイルス対策ソフト、アプリケーションを最新の状態にする
日々変化をしているマルウェア(ウイルス)に感染しないように、更新しましょう。
□テレワークで使用するパソコンは、複数人で使用しない
複数人で使用すると、自分以外の人がネットサーフィンなどでマルウェア(ウイルス)に感染した場合、それを知らずに業務で使用してしまうこともあるので注意しましょう。
□インターネットカフェなどに設置されているパソコンの使用を避ける
キーボードで入力した文字が記録される悪意のあるプログラム(キーロガー)が仕込まれている場合があるので注意しましょう。
□データを暗号化して保存する
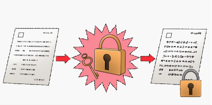
マルウェア(ウイルス)感染による情報流出やパソコンの紛失に備えて、パソコン本体内にデータを保存するときは、暗号化をしましょう。
□ファイル共有機能をオフにする
Wi-Fiスポット(公衆無線LAN)などのネットワーク内の他のパソコンからアクセスされる恐れがありますので、ファイル共有機能をオフにしましょう。
2. 通信経路
□使用するパソコンから勤務先などの接続先までの通信経路が、VPNで暗号化されているか否かを勤務先のネットワーク担当者に確認してから業務を行う
通信経路が暗号化されていないと、情報を盗み見される恐れがあります。
□VPNサービスを利用するときは、運営者が明確で情報が健全に取り扱われるものを利用する
VPNサービスの中には、通信の盗み見や改ざん、マルウェア(ウイルス)の組み込みがされている場合があるので、信頼できるものを利用しましょう。
3. Wi-Fiスポット(公衆無線LAN)を利用するとき

□接続パスワード(キー)が、「ない」または「公開されている」セキュリティーが不十分なWi-Fiスポット(公衆無線LAN)では、重要な情報のやり取りをしない
通信経路がVPNで暗号化されていないときは、情報を盗み見される恐れがあるのでネットバンキングなどの利用をしてはいけません。
□偽のWi-Fiスポットに注意する
偽のWi-Fiスポットは、情報を盗み見するために悪意のある者によって設置されるものです。見知らぬWi-Fiスポットを利用する場合に注意するほか、同一のAP名・接続パスワード(キー)を使ったなりすましの偽Wi-Fiスポットの場合、パソコンのWi-Fiの接続設定が自動になっていると自動接続され、情報を盗み見されてしまいます。VPNで暗号化することによって、万が一、偽Wi-Fiスポットに接続してしまってもそれを防ぐことができます。

4. 自宅のWi-Fiルータを使用するとき
□ファームウェアを最新のものにアップデートする
ルーターに欠陥があった場合、修正プログラムが配信されている場合がありますので、最新のものに更新しましょう。

□管理用IDとパスワードを購入したままの状態で使用しない
初期設定のまま使用した場合、外部から不正アクセスされる恐れがありますので、変更してから使用しましょう。
□SSID(AP名、アクセスポイント名)は、個人が特定される名前などを設定しない
モバイルルータも同様で、設置者の個人名などを周囲に知らせていることになるので注意しましょう。
□WEPによる暗号化方式を使わない
WEPによる暗号化は、容易に解読されてしまい、盗み見される恐れがあります。また、WPAのTKIP方式は比較的短時間で解読されてしまうので、使わないようにしましょう。

















