
情報セキュリティに関する新たな脅威
情報セキュリティの要諦として、外部からの攻撃には「性悪説」の視点で頑強な防御を目指し、内部は現実的運用を考慮に入れる必要から内部のルール・規定を遵守する「性善説」の視点が必要であることを述べてきた。
ただし、注意すべきは「性善説」で語られるはずの人間が、精神的に追い込まれると正常な判断を失い、思わぬ不正に手を染めてしまいかねない弱い存在であることだ。「性弱説」の視点を忘れてはならない。それゆえ、内部組織の風通し、風土の健全化がセキュリティ性向上に必要不可欠な要素になる。
このように述べてきたが、しかしそれだけでは語れない状況変化、事案がいくつも発生しているのも事実である。今回はその点を順次考察していきたい。まずは、世間をにぎわせる個人情報の大量漏えい事案に関して考える。
普通に考えて、個人情報を取り扱うサービスにおいて、いま現在考えるべき通常の対策ができていればそう簡単にこのようなインシデントは発生しないはずである。ましてや短期間に複数回起きるなどあり得ない。そのように簡単に外部から攻略できるほど技術的対策が劣後しているわけでは決してない。
簡単にいうと、内部と同じ権限を外部に与えることで生じるセキュリティホールによるものなのである。つまり、本来的には「性悪説」で語るべき存在に、「性善説」で権限を与えているのだから、「性弱説」の出番以前に大きなリスクを抱えていることは誰の目から見ても明らかである。
現代の業務やサービスは、一企業で対応できる範囲は限られるのだから、多くの企業の連携、外部への委託や提携などで成り立っているのが現実である。そのための情報は、ネットワーク接続だけでなく、電子デバイスを介した受け渡しや紙媒体の交換などオフラインでもやり取りされる。重要な情報資産を連携することも多々あるはずだ。
ネットワーク社会においてこれらの現実は、多くの外部に対して内部と同様の扱いが必要になることを示唆している。そのことを疑う人はいないだろう。
無論、このことに対策をしてこなかったわけではない。十分な対策を講じているという反論も多いかもしれない。そう、それは契約であり、監査だというかもしれない。しかし、そこに問題はないだろうかという視点が必要であり、それ以前の問題も介在することを考慮しなければならないのではないだろうか。
グローバルの名のもとでのセキュリティ
日本の治安は諸外国と比較してよいといわれている。しかし、筆者を含め、体感レベルでは最近物騒になってきた、治安が悪化しているのでは、という感覚も現実に抱く。それでも、治安はいまなおよいといっていいだろう。どこまで維持できるかという議論は別として…。
ただ、このことは日本人が世界に胸を張れることであり、民度の高さが根底にあるといってもよいだろう。
実際に、有事における略奪行為などの不正発生は日本では比較的少なく、有事でも秩序が保てているというのが国際的な評価であり、事実、海外でも報道されている。ゆえに、このことが何を現しているのか、正面から向き合う必要があると考えるのだ。
まず、多様性という言葉があるが、その名のとおり国際社会において思想信条・文化・風習は多様であり、それにもとづく規制やルール、それ以前のモラルやマナーに対する考え方ですら多様であるという現実である。
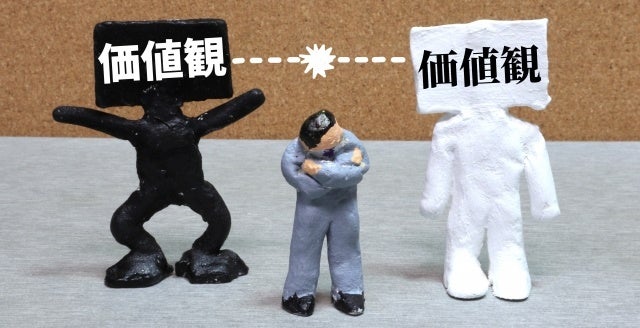
グローバル社会において、これらの多様性を受け入れ、寛容であることは、いうまでもなく必要不可欠である。ただし間違ってならないのは、多様であることは、すなわち違いがあるのは当然ということだ。その違いがリスクにもなり得るという視点が重要なのである。
古来、日本型ビジネス連携の秘訣として「阿吽の呼吸」「いわずもがな」「1を聞いて100を知れ」など、信頼関係を基盤にした方策が多かったのではないだろうか。したがって契約も締結はするものの、どちらかというと形式的で、内容を厳しく精査するべきという感覚は薄かった。
一方で、神とも契約関係で成立する宗教観を持つ一神教を基盤とする多くの人たちにとっては、ビジネスもこと細かく契約で定義して成り立たせようとする社会的基盤がある。同じ契約を締結したとしても、その認識、感覚のレベル感は異なると考えるべきなのは当然であろう。
つまり、日本的ビジネス環境下においては信頼関係がベースにあり、そのうえであいまい部分の齟齬(そご)を少しでも減らして関係を補強するための要素として契約がある。異なるビジネス環境下の相手と同じ契約を締結したとしても、結果としてのリスク低減度合いは同じではないことを理解すべきだ。それは差別でも何でもなく、多様な相手とうまく連携するエッセンスなのだ。
グローバル環境での情報サービス連携
話を元に戻すが、サービスを成立させるための情報環境として、複数の企業との連携はいまや必要不可欠である。だが、グローバル社会ではその相手が日本国内に限らない。それは直接の委託先だけでなく、その先の再委託先など、サプライチェーンとして複数のつながりが存在するかもしれない。
例えば海外のデータセンターを利用する場合もあるだろう。それ自体がダメなわけではない。だが、それ相応のリスクがあることを承知しなければならないのも事実である。
技術的対策が強固でも、まったく無人であるはずがなく、システムを監視し、データ運用などは現時点で人の仕事である。障害時の対応や周辺業務との連携、ヘルプデスクやBPO(ビジネスプロセスアウトソーシング)などにも人的作業は介在する。それらを担う人たちは、そのセンターが存在する国家の法律に従い、現地のマナーやモラルをベースに行動がなされる。
契約でリスクヘッジするとしても、日本人が本来苦手とすること細かに契約で定義する作業がいままで以上に必要になるだろうし、その実効性を高めるための監査や監視も重要になってくる。
国内企業同士の監査は、筆者も数多く経験があるが、厳しいといっても性善説を前提にしたお決まりのチェックリストの潰し込みが主流で、根掘り葉掘りあら探しをするようなものはまれだと感じる。しかしグローバル環境下でのサービス連携では、いままで以上に根掘り葉掘り、あら探しの監査実施が必要な場合も多くなるだろうし、基準を変えて考える必要もある。それができなければリスク低減にならないと考える必要があるだろう。
最悪の場合、相手企業の国でクーデターが起きたり、戦禍にのみ込まれたりもあるだろう。その相手と敵対国家になる可能性もある。その場合、情報統制でネットワーク規制がかかり通信不能に陥ることもあり得る。それらのカントリーリスクを意識する必要もある。
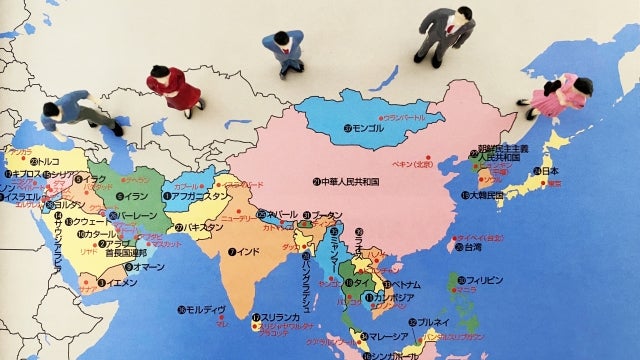
ドメスティックになれといっているわけではない。国内だけで完結できるほどいまの世界は単純ではない。グローバル環境でよいところを生かした有機的なつながりがサービスの強みになることも多々ある。しかし、その際に存在するリスクに明確に対処しなければ、大きな危機に陥りかねない。
そのリスクを最小化するためには、多様な国家・民族において人の考え方や行動規範は我々とは違うという事実を理解したうえでの対策でなければならない。それは差別ではなく、違いを理解する区別として、である。

















