

英国企業のデジタル社会に対する説明責任
『大半の英国企業の経営は、情報、データ、およびデジタル技術に依存しています。日に日にオンライン化が進む世界において、サイバーセキュリティは、企業における効率的な業務遂行を保証します。サイバーセキュリティを上手く使いこなせれば、コンプライアンス体制の構築や技術的コントロールの配備よりもはるかに効果的です。テクノロジーがもたらすチャンスを生かし、経営計画を進め、全社で付加価値を生み出すことができるのです。』
『サイバーセキュリティが整えば、サイバー攻撃、データ漏洩、あるいは業務中断といったものから会社を守り、危機に備え、そして復旧する「サイバーレジリエンス」の向上に資するのです。経営陣、監査委員会、リスク委員会、報酬委員会は、全て自社の経営が適切な水準にあることを確認する役割を担い、取締役会は、株主に対する最終的な説明責任を果たす必要があります。』
『NCSCのBoard Toolkitは、サイバーレジリエンスおよびリスク管理が、社員、制度、プロセス、およびテクノロジーなどを全社に浸透させるための取締役会の手引きとなるものです。』
英国のBoard Toolkitはサイバーセキュリティの道具一切合切
上述のような前置きで始まる、NCSC(英国国家サイバーセキュリティセンター)のBoard Toolkitという公開資料は、2020年に発表され、本年2023年に第二版が出されています(3月に発表、10月23日に改訂)。NCSCという組織は2016年に政府通信本部(GCHQ)の傘下に創設されました。国民および官民組織に奉仕し、諸外国の相対組織の窓口でもあります。何度か訪問した筆者の経験でも、国家サイバー戦略の下、緻密かつ創造的な仕事を、膨大な日々の業務をこなしながらスピーディに進めている、高度な知的集団です。とりわけ、民間の優秀な人材とも垣根を超えて有機的に繋がっているのが特徴です。
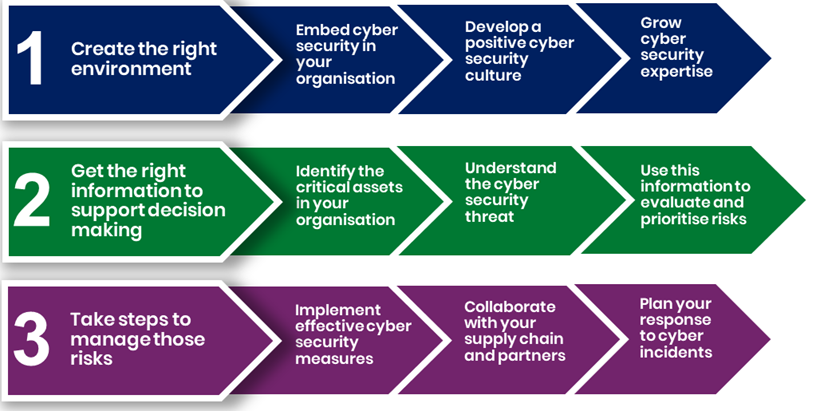
そういう組織が作成し、3年間の批判を経たドキュメントは、サイバーセキュリティを担当する取締役のガバナンスツールとして一切合切を順序良く構成して詰め込んであり、大いに信頼に足るものでしょう。その概観を見てみますと、まず、第一節で「適切な環境づくり」を説き、次に、「意思決定を支える適切な情報整備」を要請し、最後の第三節で「リスク管理の整備」の道標を示しています。それぞれの階梯は、3つに分かれており、合計で9つのモジュール(道具)があります。また、各モジュールには、具体的な説明に加えて、必須の実施事項や達成指標も付いています。
規律ある投資には、順序が鍵
リスク管理ひいてはセキュリティ機能に秀でた英国の体系は、そのまま日本に持ってきたとしても有効でしょうし、有益でもあるでしょう。しかし、もしこれを取締役会がそのまま実務部隊に投げてきたら、実務責任者は、その荘重な構成にただただ茫然としてしまうことでしょう。何か良い工夫はないか。取締役会と実務責任者の対話の糸口は何か。完成形までの時間軸にユトリをもらう? 予算を増やしてもらってベンダーからサービスを買う? どうも端から無理そうです。
そこで、いったんセキュリティを離れてみます。実に飛びますが、料理の話です。日本の由緒ある割烹で、新入りが料理長(カウンターに立てるよう)になるまでには、12年ほどの修行が必要だそうです。その間、お給料も出すのですから、割烹にとっては大きな投資です。ある京都の老舗では10-12のステップに就いて、四季を通じて実践と学習を日々繰り返すのだそうで、なるほどそれだけ年月が必要な訳です。問題は順序です。これを間違うと上手く育たない。また、育つまでに長く掛かりすぎて投資が回収できない。そこで、新入りには、助手や二番手という立場で俯瞰的なイメージも掴んでもらった上で、油場(揚げもの、蒸しもの、温もの担当)、焼き場(焼もの担当)、酢のもの・水もの場(酢のもの、水もの、甘味担当)、八寸場(酒肴、和えもの、八寸、珍味、おしのぎ、箸休め担当)、煮方(椀、鍋、炊合せ、麺、ご飯、汁、煮もの担当)、向板(お造り担当)という順序で一つ一つ階梯を登っていってもらうそうです*。料理の好きな方であれば、なるほどね、と思う順序ではないでしょうか。そうです、順序にこそ必要最小限の期間で着実な、規律ある投資を行うための鍵があるのです。
*「板前割烹の仕事」栗栖正博著(柴田書店、2007年139頁)
道具の使い方に習熟する順序
さて、本題に戻り、取締役会ツールキットです。PDFで50頁に及ぶものですが、初版から3年経った今では主要企業の2‐3割が参照しているようです(Cyber security breaches survey 2023, April 1013, Department for Science, Innovation & Technology, U.K.)。
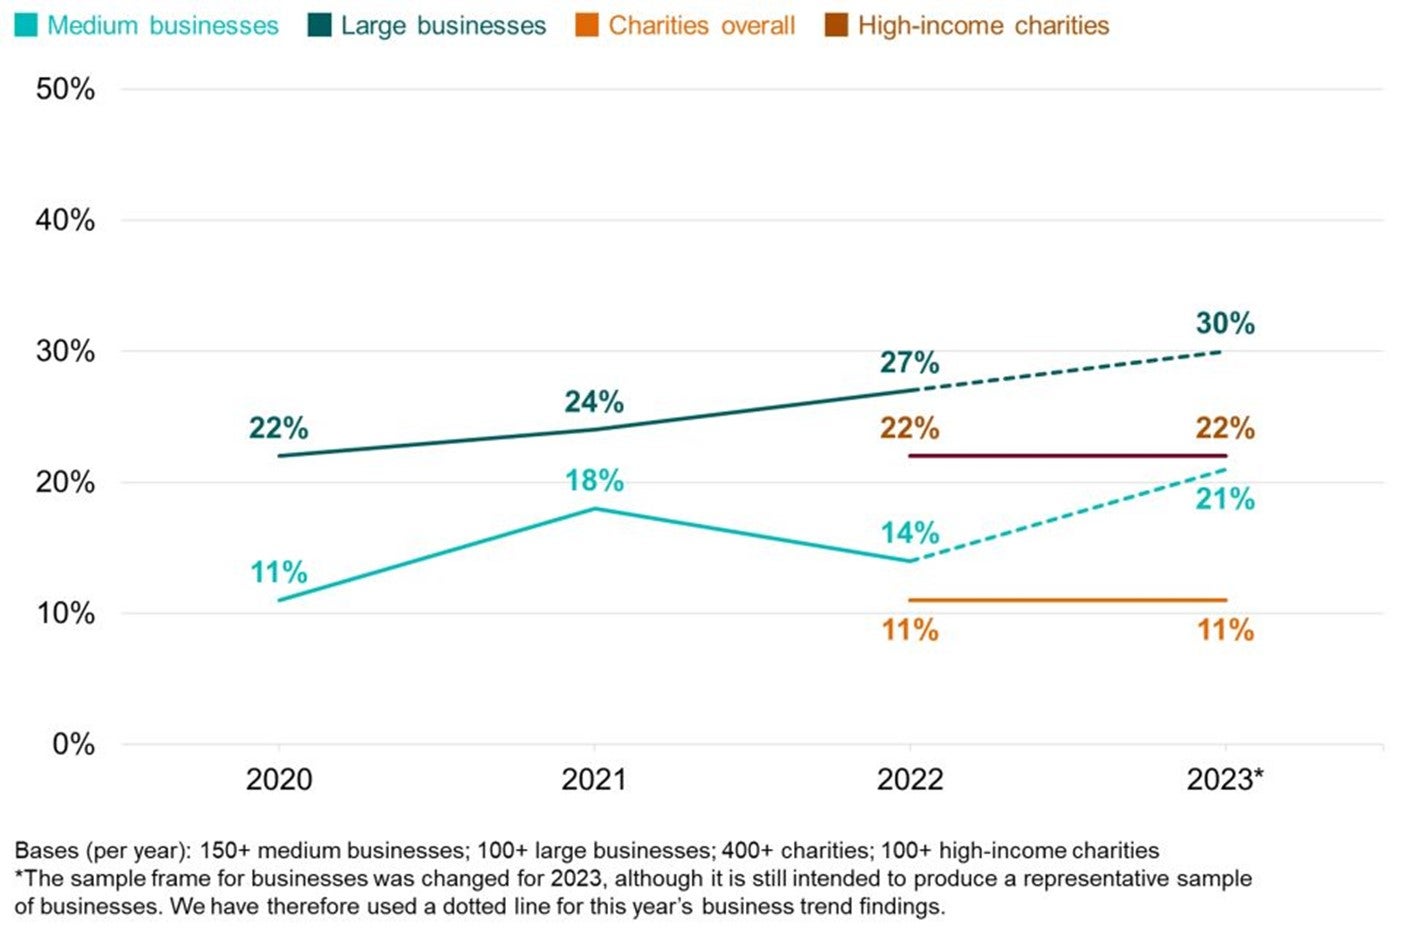
逆に言えば、7-8割の企業は参照していない、という現実もあります。ツールが優れたもので、必要だとしても、優れていたとしても、所要資金が嵩(かさ)みすぎてしまうのでは、と怯(ひる)んでしまっているのではないでしょうか?
サイバーセキュリティの投資規律にも、順序が肝要
こういう時にこそ、官でも民でもない独立の非営利法人である、ISFの集合知が役に立ちます。老舗の割烹でも、多くの料理人や舌の肥えた客人の集合知としてのお料理が頂ける訳ですが、ISFという団体も過去から何十万人という専門家の知恵を溜め、常に更新しているのですから、参考にしない手はありません。
「景気後退期におけるサイバーリスク管理の8ステップ」というエッセイが有ります(by Steve Durbin/ISF Chief Executive, Forbes Aug 14, 2023)。予算が限られている中でもやりくりしながら、8つの階梯を登っていきましょう、という訳です。それぞれの階梯に、NCSCのモジュールを当てはめながら順序の工夫を読み解いていきたいと思います。
1.リスクベースのアプローチ採用
(NCSC Toolkit #6 Risk Management for Cybersecurity)
ツールキットの第一節は、「適切な環境づくり」でした。モジュールとして3つありましたが、全て順序は後回し(4番目)に繰り下げるというアドバイスです。ツールキットでも言っているように、「チェックシート」式のサイバーセキュリティはご破算にする必要があります。これは、ふた昔前、ITセキュリティという考え方が主流で、情報システムを守るためにチェックシートと突き合わせて安全性を確認していた時の名残と言ってよいでしょう。
まず、会社経営のリスクを見る取締役会とせっかく話ができるようになったのですから、「サイバー(コンピュータ)」や「デジタル」が引き起こす主な会社経営上のリスク(潜在的な攻撃に対する防御能力)について焦点を合せなければならないのです。この基礎工事をしくじると、まともな建物は建ちようがありません。他社比較やリスクの金銭的評価で土台を見直すのも有効です。
2.必要不可欠なリスクの優先順位付け
(NCSC Toolkit #4 Identifying the critical assets in your organization)
主な脅威とリスクについて見渡せたならば、優先順位付けをします。他部門とも協力して(例えば、法的リスクも忘れずに)評価した上で、呑み込むリスクを見極めて、節約の勘所とします。
3.必要に応じて対策の拡大・統合
(NCSC Toolkit #7 Implementing effective cyber security measures)
そして、対策の選択と導入ですが、この段階でようやく、集合知である各種スタンダードと見比べて行きます。直接的な対策では、クラウド化によって、セキュリティ実装にかかる投資を軽減するのも有効な手段だと思います(たとえば、SASE:Security Access Service Edge)。また他方、間接的な対策では、IT部門が利用する資産管理ソフトの流用や、プロセスまたはポリシーによる効果を見直すことによって、直接投資を軽減することが可能でしょう。
4.社員の意識向上と訓練
(NCSC Toolkit #1 Embedding cyber security into your organization)
(NCSC Toolkit #2 Developing a positive cyber security culture)
(NCSC Toolkit #3 Growing cyber security expertise)
後回しにした、人の意識を変えていく段階に入りました。ここは、料理人育成のように、丁寧に着実に育てていくという感覚が必要となります。社員教育については、場合によっては人事部や他部門とも協働して、予算も借りながら進めていくのが望ましいでしょう。多方、セキュリティチームの実力向上には、高度なコンサルタントを期限付き採用するか、(ISFのような)集団知を共有してくれる団体への加入が、費用対効果の高い打ち手と言えます。
5.脅威状況の観察
(NCSC Toolkit #5 Understanding the cyber security threat)
ここは、セキュリティチームの腕の見せ所でしょう。世相の移り変わり、自社経営戦略や財政状態の変化、そして内外アクター達の動きを捉えて可視化あるいは言語化することになります。自分たち自身に幾ら投資をするのかの決断、またその投資額の正当化は、セキュリティチームの存在意義そのものではないでしょうか。
6.社外との情報共有
(NCSC Toolkit #5 Understanding the cyber security threat)
情報はタダでは入って来ません。情報をベンダーから買うというのもあるでしょうが、(海外を含む)同業他社からの情報収集でも同じです。自社で、十分な投資をしているか否かで、社外からの情報の入り方、消化の仕方に雲泥の差がでます。特に同業他社に他流試合させてもらうためには、自分たちの情報量もそれなりのレベルになってからでないと礼節を欠くということもあるでしょう。
7.サプライチェーンの透明性確保
(NCSC Toolkit #8 Collaborating with your supply chain and partners)
このステップは、近年よく聞かれる話題ですが、前段までの「修行」ができているかどうかで、他社との関係をかき回すだけに陥るか、他社とwin-winの関係を築けるか分かれるところです。特に、ソフトウェアのサプライチェーンについては、セキュリティチームにとっての、いわゆるドメインとも言われる中核課題ですが、過去三年間に742%も攻撃が増加しているとなると、「向板」か「料理長」の出る幕と言えるでしょう。
8.危機への備え
(NCSC Toolkit #9 Planning your response to cyber incidents)
サイバー演習については、当ブログも第36回で書きましたが、最近、海外のプロフェッショナルと話していて、国際企業の現実を踏まえた、国をまたがった演習のニーズがあることに気づきました。実現には、少し難しい課題があるのですが、筆者もプログラムの開発に参画したいと考えているところです。
今回は、サイバーセキュリティに対する規律ある投資をテーマに、「順序の利益」という着眼点を掘り下げてみました。やらなければならないことも、順序をよく考えてすることで、投資額を引き締めつつ、キリッと染め上げた暖簾を維持することができる。ここにある種の面白みがでてくると思うのは筆者だけでしょうか? ワクワク感が湧いてきませんか?
小原:hiro.ohara@securityforum.org

















