本稿で紹介させていただく報告書「2021 The Definitive Risk & Compliance Benchmark Report」は、リスクマネジメントやコンプライアンスに取り組むためのソフトウエアやコンサルティングサービスを提供しているNAVEX Global社が、2021年8月に発表したものである。同社は2019年から続けて同タイトルの報告書を発表しており、今回が3回目となる。
これは企業などの組織で、リスクマネジメントやコンプライアンスを統括または運営する立場にある、経営者や実務者など1000人を対象として、組織におけるリスク・コンプライアンス・プログラム(注1)の実施状況に関して行ったアンケート調査の結果をまとめたものである。
なお本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://www.navexglobal.com/en-us/campaigns/2021-Definitive-Risk-Compliance-Benchmark-Report
(PDF 68ページ/約 1.7 MB)
同社の本拠地が米国ということもあり、調査対象の79%が北米、9%が欧州、5%がアジア・パシフィックに本拠地を置く組織となっているので、本調査の結果にはおおむね北米における状況が反映されていると考えてよいであろう。また、アンケートの調査項目を検討する際には、米国司法省が発表した「Evaluation of Corporate Compliance Programs」(企業のコンプライアンス・プログラムの評価)というガイドなどが参照されているとのことである。このような点からも、主に米国で期待されているリスクマネジメントやコンプライアンスという観点で書かれている可能性がある(注2)。
図1はリスク・コンプライアンス・プログラムにおける優先順位を尋ねた結果である。抜きん出て多いのが「データやプライバシーの保護やセキュリティー」、次いで「事業継続およびオペレーショナル・リスク」「贈収賄(bribery)・汚職(corruption)・不正行為(fraud)」などとなっている。
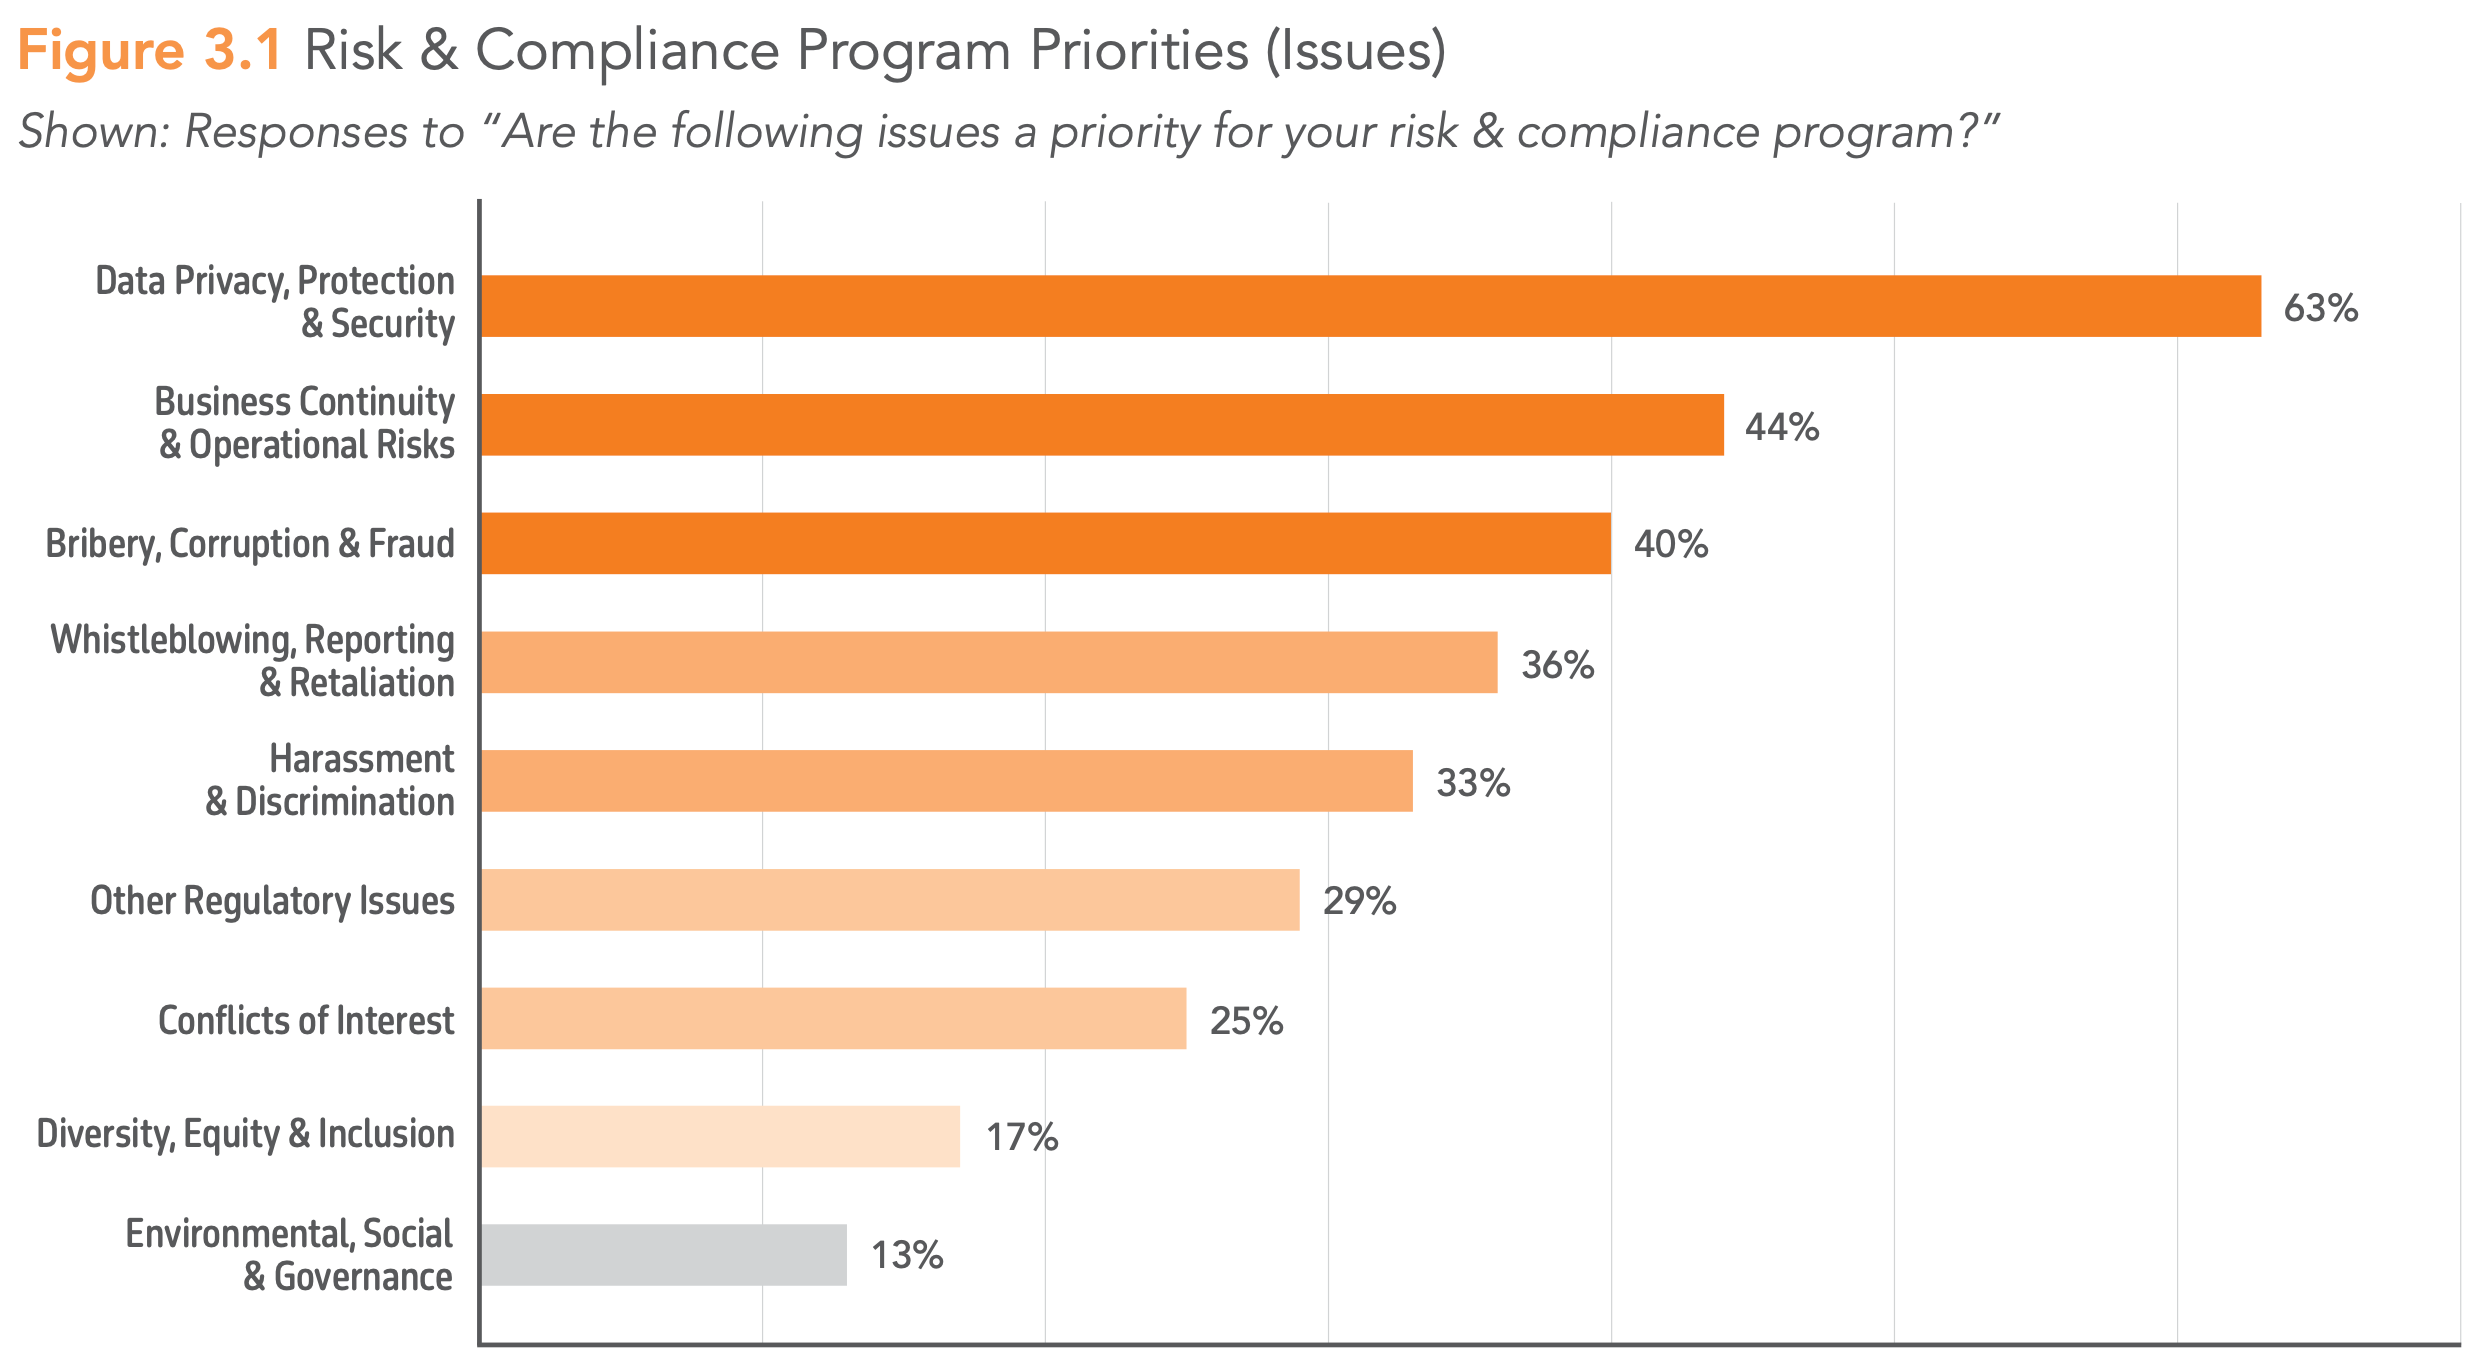
少々意外だったのは、「ダイバーシティ・公平さ(equity)・インクルージョン」や「環境・社会・ガバナンス」に対する優先順位が最も低いことである。これらは近年特に世間での関心が高まっている分野なので、もう少し上に入るかと思っていた(注3)。
たとえ社会全体として取り組む課題がたくさんあるとは言っても、企業経営の現場ではもっと切迫した、切実な課題が山積みということなのであろう。実際、他の設問では回答者の33%が、過去3年の間にデータ漏えいやサイバーセキュリティー上のインシデントに直面したと回答している。
次の図2は、リスク・コンプライアンス・プログラムの見直し、テスト、および改善にどのような情報源を用いるかを尋ねた結果である。回答者の77%が3種類以上の情報源を用いているとのことであり、「規制の改定(に関する情報)」「リスクアセスメントの結果」「コンプライアンス・プログラムの監査」が上位3位となっている。
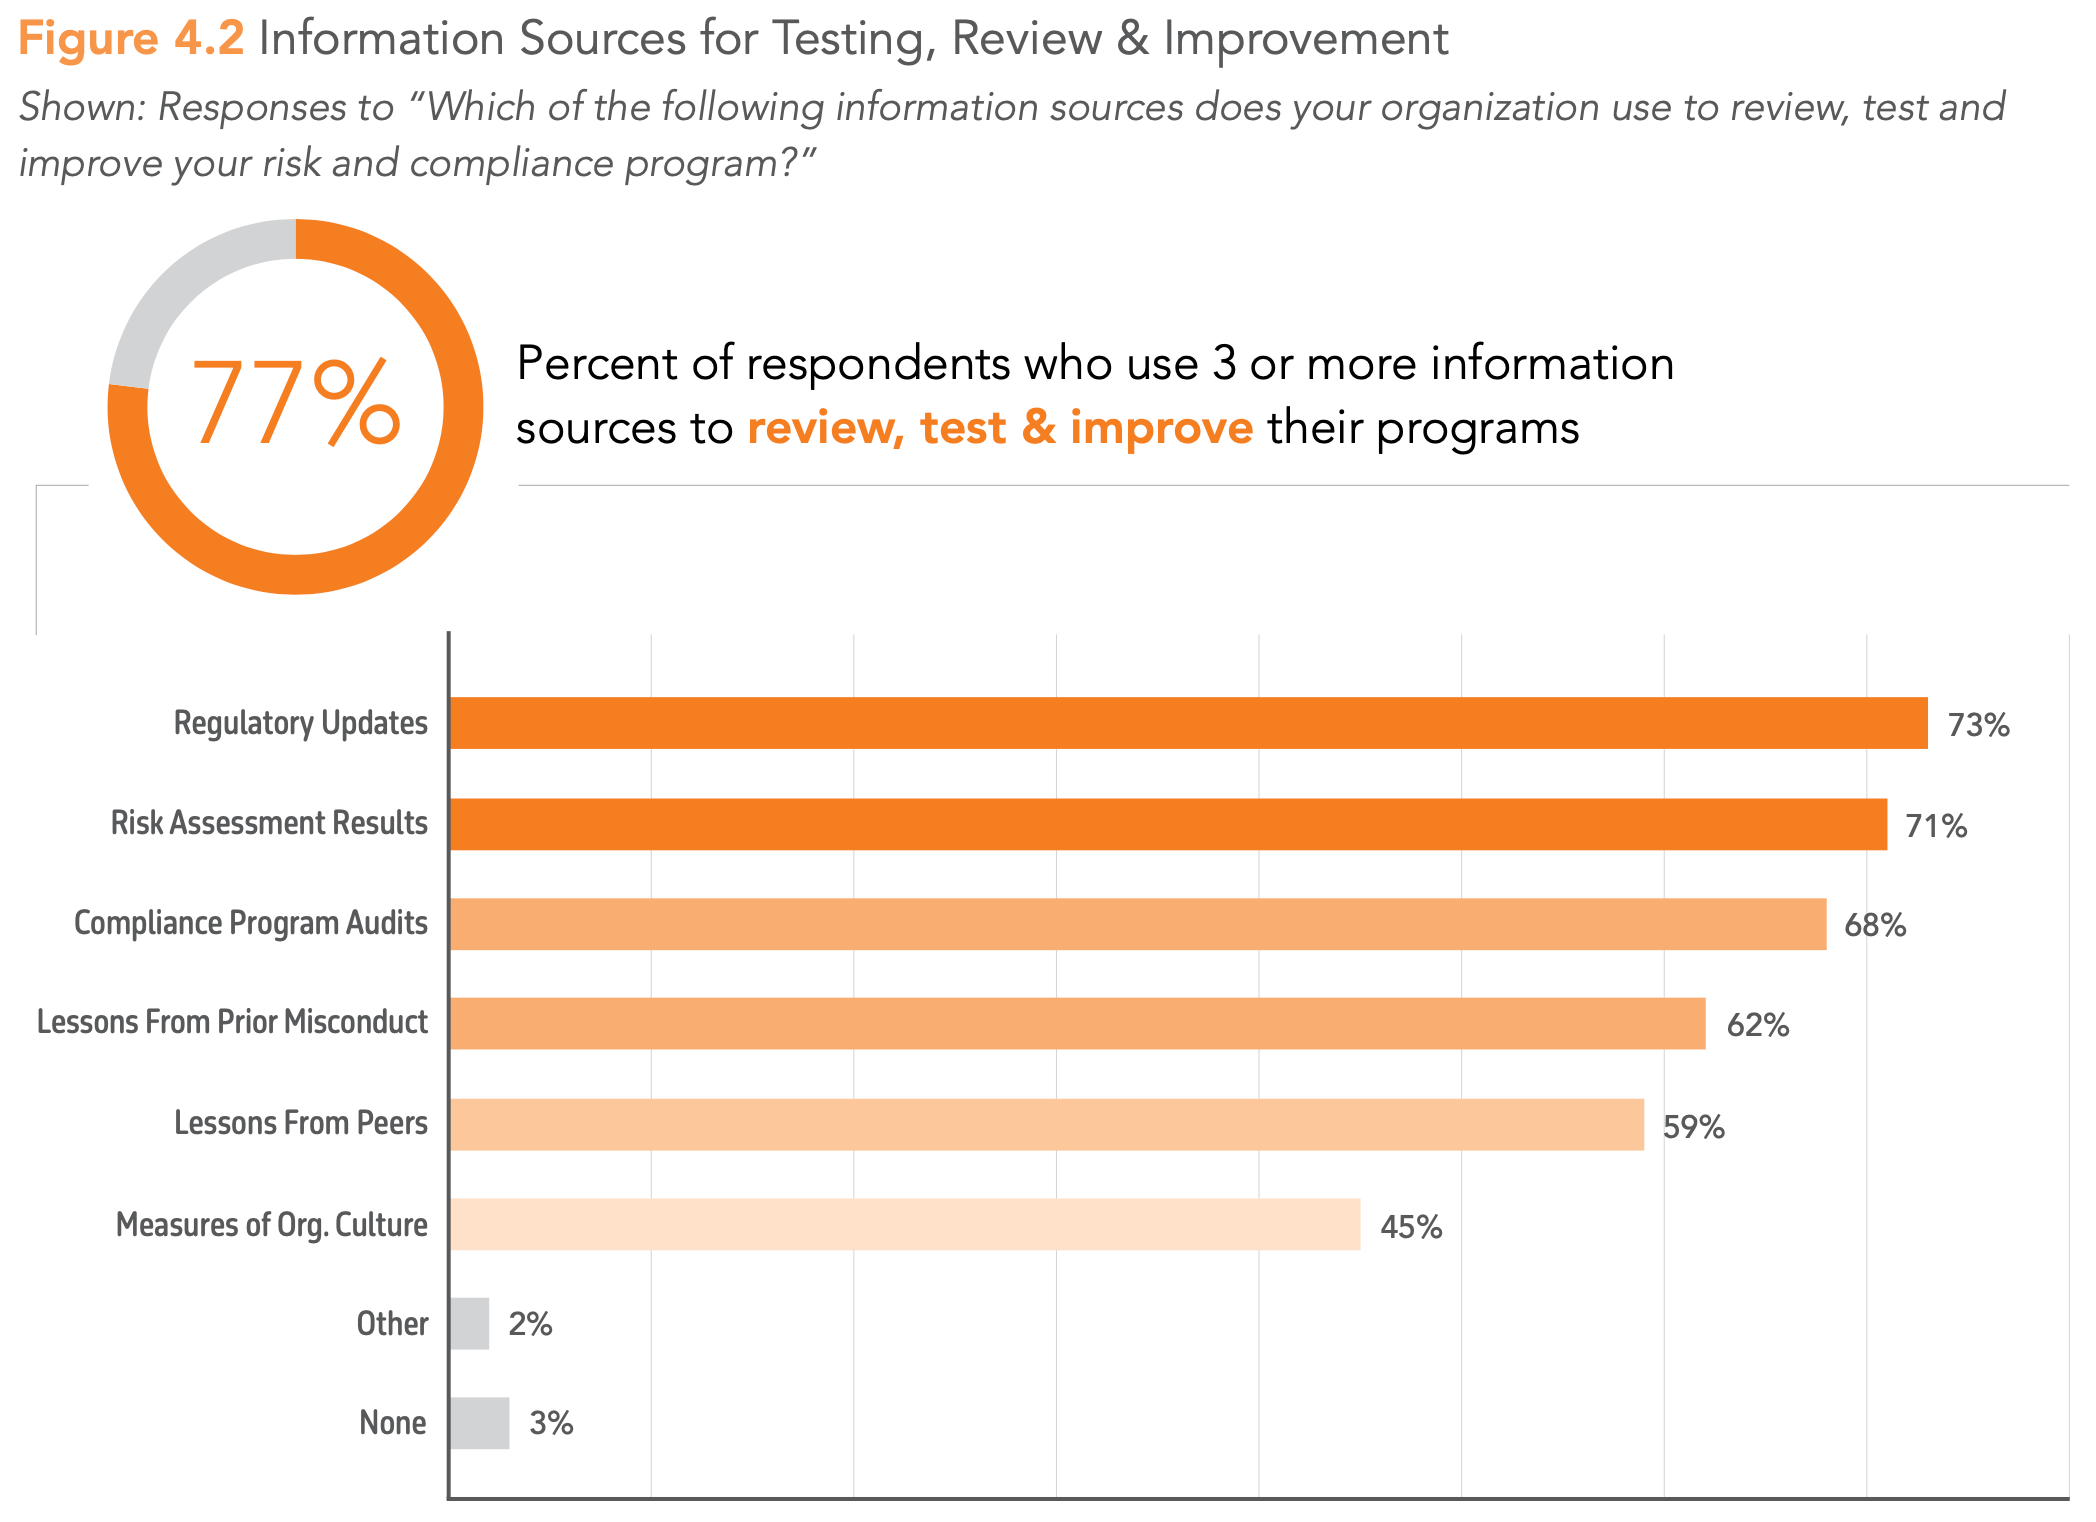
規制の改定に対応していくのは、どのような企業においても行われなければならない最低限のレベルであるが、リスクアセスメントや監査の結果がリスク・コンプライアンス・プログラムの見直しなどに使われるということは、回答者が所属している組織の多くでこれらが定期的に実施されているということであり、プログラムが組織経営に定着していることが伺える。
なお、「組織の文化を測定する」(Measures of Org. Culture)という項目がある。これに関して本報告書では、コンプライアンスに関する健全な文化は、リスク・コンプライアンス・プログラムの有効性を表す究極の指標(ultimate indicator)であるものの、それ自体が無形のもの(intangible)であるために測定が困難であることが指摘されている。
ところで、リスク・コンプライアンス・プログラムにおいて従業員の教育が非常に重要であることについては議論の余地がないが、本報告書においても従業員教育に関する設問に対する回答結果が多数掲載されている。その中で筆者が最も注目したものを一つ紹介したい。
図3は、毎年リスク・コンプライアンスに関する研修(training)を何時間受けているかを、対象者(上から外部者、一般社員、管理職および経営層、取締役)ごとに尋ねた結果である。読者の皆さまはこの図を見てどのようにお感じになるだろうか。
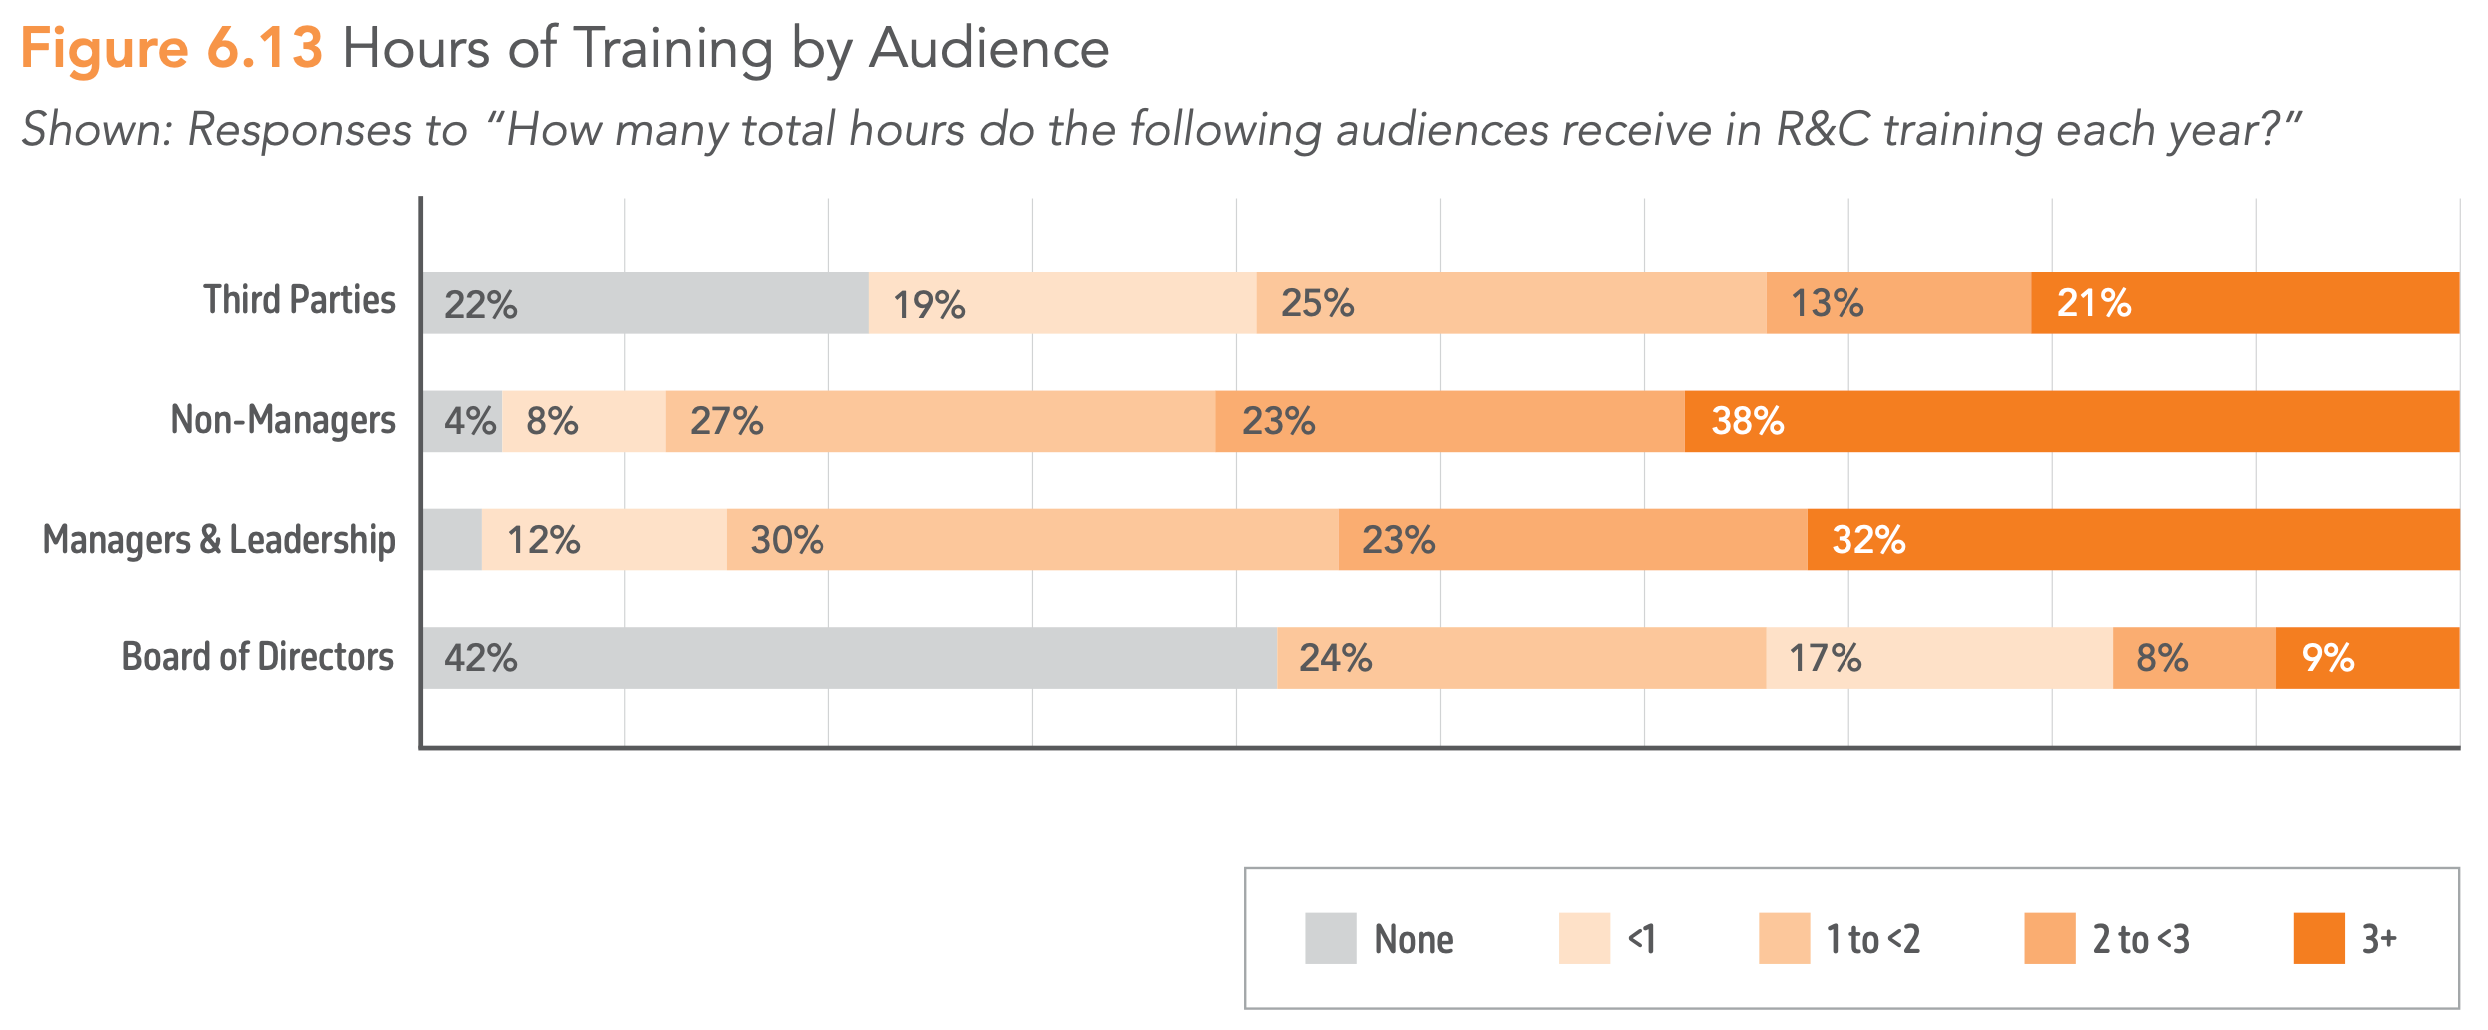
筆者の率直な印象として、最初に驚いたのは、外部者(third parties)(恐らく業務委託先やサプライヤーなどであろう)に対して3時間以上の研修を実施している組織が21%もあることである。
また、取締役に対して2時間以上の研修を実施している組織が合計で17%あることにも驚いた。これは全く筆者の個人的な感覚であるが、企業の取締役が「研修を受ける」という状況が想像できなかったのである(自ら勉強会などに出かけるのは容易に想像できる)(注4)。
ところが本報告書では、リスク・コンプライアンスに関する研修を全く受けていない取締役が多いことが問題視されている。また管理職および経営層に対する研修時間も不十分であると指摘されている。
これは取締役や経営層、管理職に対して、このような分野の研修が必要であることに加えて、これらの階層が研修に費やす時間が、組織においてリスク・コンプライアンスに対するコミットメントを表すと考えられているようである。もちろん研修を長く受ければよいというものでもないであろうが、このような観点も確かに重要だと思われる。
NAVEX Globalは組織のリスク・コンプライアンス・プログラムに関する業務を自動化・合理化したり、組織の状況を評価するためのソフトウエアを提供しているので、このようなソフトウエアを活用するメリットなどに関する調査項目もあり、大変興味深い。また取締役や経営層の関与の仕方など、さまざまな観点からの調査結果や分析・考察が掲載されている。
読者の皆さまの組織におけるリスクマネジメントやコンプライアンスの状況と比較しながら読んでいただくと、多くの気付きが得られるのではないかと思うので、皆さまにご一読をお勧めしたい。
注1)「リスク・コンプライアンス・プログラム」(本報告書中では「R&C program」と表記されている)という用語について特に定義は記載されていないが、組織においてリスクマネジメントおよびコンプライアンスに取り組む活動の総称と考えてよいであろう。
注2)リスクマネジメントやコンプライアンスに対する期待が、米国と欧州、アジア、日本などの間でどのように異なるのか、筆者も具体的に把握していないが、関連する法規制などの内容や、事件や不祥事などが発生した場合の社会の反応など、さまざまな面で違いがあるものと思われる。
注3)もっとも、よく「グリーンウォッシュ」や「SDGsウォッシュ」などと批判されるような、外向きの表明と実態との乖離(かいり)が生じやすい分野でもある。この調査の回答者が、あくまでも実務者としての本音として回答した結果が、このように表れたとも考えられる。
注4)あくまでも筆者の主観であり、筆者の知っている世界が狭いとか、見方が偏っている可能性はもちろんある。